
OSPF与ACL综合实验
OSPF与ACL综合实验
1、实验内容
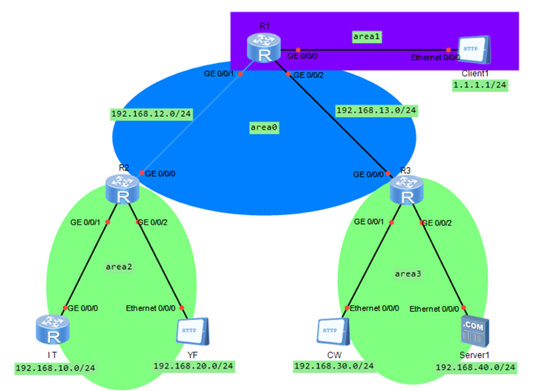
(1)企业内网运行OSPF路由协议,区域规划如拓扑图所示(见3、实验拓扑图);
(2)财务和研发所在的区域不受其他区域链路不稳定性影响;
(3)R1、R2、R3只允许被IT登录管理;
(4)YF和CW之间不能互通,但都可以与IT互通;
(5)IT和YF可以访问Client1,但CW不能访问Client1;
(6)YF和CW只能访问Server1的WWW服务;
2、实验要求
CW
1.YF和CW之间不能互通,但都可以与IT互通;
2.CW不能访问Client1;
3.CW只能访问Server1的WWW服务;
YF
1.YF和CW之间不能互通,但都可以与IT互通;
3.YF只能访问Server1的WWW服务;
IT
1.R1、R2、R3只允许被IT登录管理;
2.IT可以访问Client1;
3、实验拓扑图
4、实验步骤
4.1基本配置
[fengwenbo-R1-GigabitEthernet0/0/0]ip add 1.1.1.254 24
[fengwenbo-R1-GigabitEthernet0/0/1]ip add 192.168.12.1 24
[fengwenbo-R1-GigabitEthernet0/0/2]ip add 192.168.13.1 24
[fengwenbo-R2-GigabitEthernet0/0/0]ip add 192.168.12.2 24
[fengwenbo-R2-GigabitEthernet0/0/1]ip add 192.168.10.254 24
[fengwenbo-R2-GigabitEthernet0/0/2]ip add 192.168.20.254 24
[fengwenbo-R3-GigabitEthernet0/0/0]ip add 192.168.13.2 24
[fengwenbo-R3-GigabitEthernet0/0/1]ip add 192.168.30.254 24
[fengwenbo-R3-GigabitEthernet0/0/2]ip add 192.168.40.254 24
4.2配置OSPF
(1)ospf基本配置
[fengwenbo-R1]ospf 1 router-id 1.1.1.1
[fengwenbo-R1-ospf-1]area 0.0.0.0
[fengwenbo-R1-ospf-1-area-0.0.0.0]network 192.168.12.0 0.0.0.255
[fengwenbo-R1-ospf-1-area-0.0.0.0]network 192.168.13.0 0.0.0.255
[fengwenbo-R1-ospf-1-area-0.0.0.1]network 1.1.1.0 0.0.0.255
[fengwenbo-R2]ospf 1 router-id 2.2.2.2
[fengwenbo-R2-ospf-1]area 0.0.0.0
[fengwenbo-R2-ospf-1-area-0.0.0.0]network 192.168.12.0 0.0.0.255
[fengwenbo-R2-ospf-1-area-0.0.0.0]area 0.0.0.2
[fengwenbo-R2-ospf-1-area-0.0.0.2]network 192.168.10.0 0.0.0.255
[fengwenbo-R2-ospf-1-area-0.0.0.2]network 192.168.20.0 0.0.0.255
[fengwenbo-R2-ospf-1-area-0.0.0.2]stub no-summary
[fengwenbo-R3]ospf 1 router-id 3.3.3.3
[fengwenbo-R3-ospf-1]area 0.0.0.0
[fengwenbo-R3-ospf-1-area-0.0.0.0]network 192.168.13.0 0.0.0.255
[fengwenbo-R3-ospf-1-area-0.0.0.0]area 0.0.0.3
[fengwenbo-R3-ospf-1-area-0.0.0.3]network 192.168.30.0 0.0.0.255
[fengwenbo-R3-ospf-1-area-0.0.0.3]network 192.168.40.0 0.0.0.255
[fengwenbo-R3-ospf-1-area-0.0.0.3]stub no-summary
[fengwenbo-IT-GigabitEthernet0/0/0]ip add 192.168.10.1 24
[fengwenbo-IT]ospf 1
[fengwenbo-IT-ospf-1]area 0.0.0.2
[fengwenbo-IT-ospf-1-area-0.0.0.2]network 192.168.10.0 0.0.0.255
[fengwenbo-IT-ospf-1-area-0.0.0.2]stub
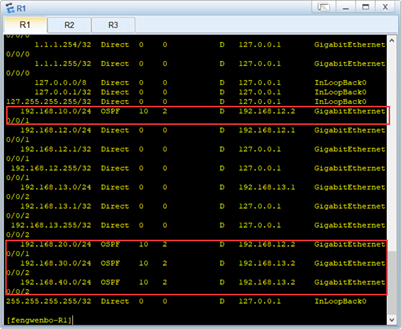
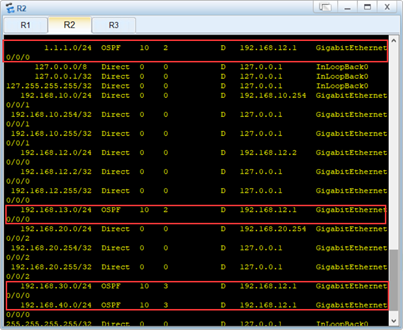
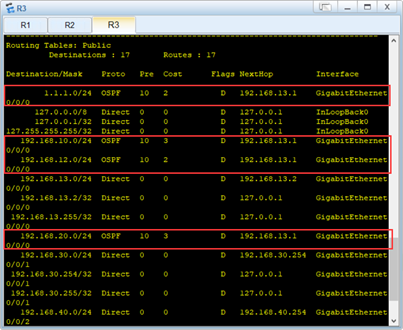
(2)查看fengwenbo-R1/R2/R3路由表。确认OSPF协议是否起作用。
4.3配置ACL
(1)财务部(CW-R3):
[fengwenbo-R3]acl number 2000
[fengwenbo-R3-acl-basic-2000]rule 10 permit source 192.168.10.0 0.0.0.255
[fengwenbo-R3]user-interface vty 0 4
[fengwenbo-R3-ui-vty0-4]acl 2000 inbound
[fengwenbo-R3-ui-vty0-4]authentication-mode password
Please configure the login password (maximum length 16):123
[fengwenbo-R3]acl name cw
[fengwenbo-R3-acl-adv-cw]rule 10 deny ip source 192.168.30.0 0.0.0.255 destination 1.1.1.0 0.0.0.255
[fengwenbo-R3-acl-adv-cw]rule 20 deny ip source 192.168.30.0 0.0.0.255 destination 192.168.20.0 0.0.0.255
[fengwenbo-R3-acl-adv-cw]rule 30 permit tcp source 192.168.30.0 0.0.0.255 destination 192.168.40.0 0 destination-port eq www
[fengwenbo-R3-acl-adv-cw]rule 40 deny ip source 192.168.30.0 0.0.0.255 destination 192.168.40.1 0
[fengwenbo-R3-GigabitEthernet0/0/1]traffic-filter inbound acl name cw
(2)研发部(YF-R2):
[fengwenbo-R2]acl number 2000
[fengwenbo-R2-acl-basic-2000]rule 10 permit source 192.168.10.0 0.0.0.255
[fengwenbo-R2]user-interface vty 0 4
[fengwenbo-R2-ui-vty0-4]acl 2000 inbound
[fengwenbo-R2-ui-vty0-4]authentication-mode password
Please configure the login password (maximum length 16):123
[fengwenbo-R2]acl name yf
[fengwenbo-R2-acl-adv-yf]rule 10 deny ip source 192.168.20.0 0.0.0.255 destination 192.168.30.0 0.0.0.255
[fengwenbo-R2-acl-adv-yf]rule 20 permit tcp source 192.168.20.0 0.0.0.255 destination 192.168.40.1 0 destination-port eq www
[fengwenbo-R2-acl-adv-yf]rule 30 deny ip source 192.168.20.0 0.0.0.255 destination 192.168.40.0 0.0.0.255
[fengwenbo-R2-GigabitEthernet0/0/2]traffic-filter inbound acl name yf
(3)IT部门(R1)
[fengwenbo-R1]acl number 2000
[fengwenbo-R1-acl-basic-2000]rule 10 permit source 192.168.10.0 0.0.0.255
[fengwenbo-R1]user-interface vty 0 4
[fengwenbo-R1-ui-vty0-4]acl 2000 inbound
[fengwenbo-R1-ui-vty0-4]authentication-mode password
Please configure the login password (maximum length 16):123
[fengwenbo-R1]acl number 3000
[fengwenbo-R1-acl-adv-3000]rule 10 permit tcp source 1.1.1.0 0.0.0.255 destination 192.168.40.0 0.0.0.255 destination-port eq www
[fengwenbo-R1-acl-adv-3000]rule 20 deny ip source 1.1.1.0 0.0.0.255 destination 192.168.40.1 0
[fengwenbo-R1-GigabitEthernet0/0/1]traffic-filter inbound acl 3000
4.4 验证
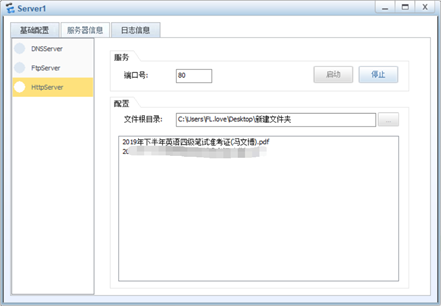
(1)启动server1的HTTP服务。
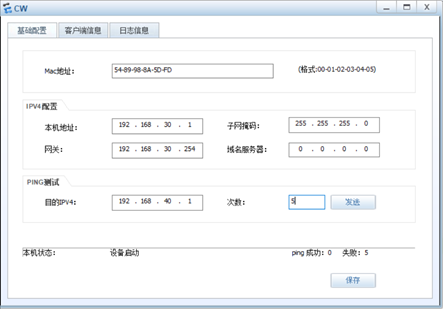
(2)财务可以访问server1的web服务:

(3)财务无法ping通server1:
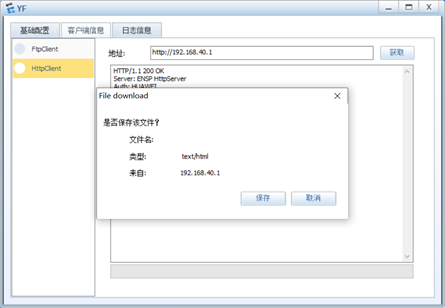
(4)研发可以访问server1 的web服务:
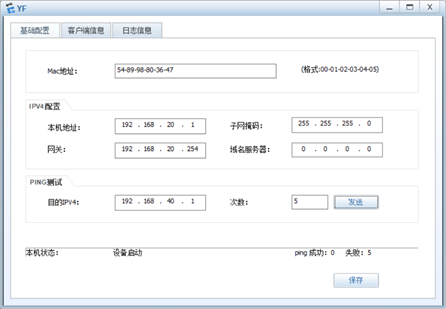
(5)研发不可以ping通server1:
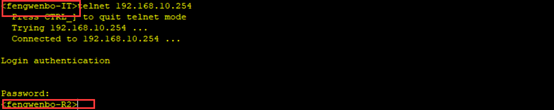
(6)IT可以登陆R2:
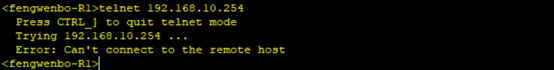
(7)R1不可以登陆R2:
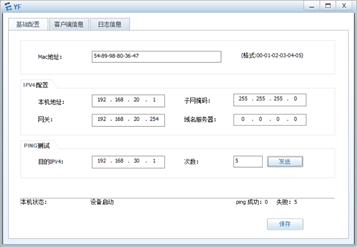
(8)YF和CW不能互通:
(8)所有验证符合实验要求。实验结束!
OSPF与ACL综合实验的更多相关文章
- eNSP——实现OSPF与ACL综合实验
OSPF与ACL再前几个随笔中提到了,现在我们来做一个实例. 拓扑图: 实验案例要求: 1.企业内网运行OSPF路由协议,区域规划如图所示:2.财务和研发所在的区域不受其他区域链路不稳定性影响:3.R ...
- OSPF和ACL综合实验
一.实验拓扑: 二.实验要求: 1.企业内网运行OSPF路由协议,区域规划如图所示:2.财务和研发所在的区域不受其他区域链路不稳定性影响:3.R1.R2.R3只允许被IT登录管理:4.YF和CW之间不 ...
- 华为OSPF与ACL综合应用实例讲解
OSPF与ACL综合应用实例讲解 项目案例要求: 1.企业内网运行OSPF路由协议,区域规划如图所示:2.财务和研发所在的区域不受其他区域链路不稳定性影响:3.R1.R2.R3只允许被IT登录管理:4 ...
- 华为OSPF与ACL综合应用
一. 实验拓扑图 二.实验要求 1.企业内网运行OSPF路由协议,区域规划如图所示:2.财务和研发所在的区域不受其他区域链路不稳定性影响:3.AR1.AR2.AR3只允许被IT登录管理:4.YF和CW ...
- 在ensp上实现ospf与acl综合应用实例
acl命令主要是进行控制 我们搭建一下拓扑图 实验内容 分析:1.我们需要规划多个ospf域 2.财务和研发部所在的区域不受其他区域链路不稳定性影响 3.在R1,R2,R3上设置acl规则,限制只有I ...
- 华为OSPF与ACL综合应用实例
实验要求1.企业内网运行OSPF路由协议,区域规划如图所示:2.财务和研发所在的区域不受其他区域链路不稳定性影响:3.R1.R2.R3只允许被IT登录管理:4.YF和CW之间不能互通,但都可以与IT互 ...
- OSPF与ACL 综合应用
1.企业内网运行OSPF路由协议,区域规划如图所示:2.财务和研发所在的区域不受其他区域链路不稳定性影响:3.R1.R2.R3只允许被IT登录管理:4.YF和CW之间不能互通,但都可以与IT互通:5. ...
- ACL与OSPF综合实验
OSPF与ACL 综合实验 拓扑图如下: 分析: 配置基本配置: R1: R2: R3: 2.配置OSPF: R1: R2: R3: IT: 设置IT的ip 并划分到ospf2区域 3.配置ACL ...
- CCNP第四天 OSPF综合实验(1)
ospf综合实验(1) 本实验主要考察ospf中的接口上的多种工作方式 实验如图所示: 所用拓扑为CCNP标准版,如图: --------------------------------------- ...
随机推荐
- Pick of the Week'19 | Nebula 第 45 周看点--Nebula 到底是不是原生存储?
每周五 Nebula 为你播报每周看点,每周看点由本周大事件.用户问答.Nebula 产品动态和推荐阅读构成. 今天是 2019 年第 45 个工作周的周五,来和 Nebula 看看本周有什么图数据库 ...
- java 基础排序(冒泡、插入、选择、快速)算法回顾
java 基础排序(冒泡.插入.选择.快速)算法回顾 冒泡排序 private static void bubbleSort(int[] array) { int temp; for (int i = ...
- 获取主线程Thread.currentThread()
package seday08.thread; /** * @author xingsir * 主线程 * 线程提供了一个静态方法这个方法会将运行这个方法的线程返回:static Thread cur ...
- 遇见手绘花卉小清新简约通用PPT模板推荐
模版来源:http://ppt.dede58.com/jiaoxuekejian/26484.html
- axios解决跨域问题(vue-cli3.0)
一.什么是跨域 1.跨域 指的是浏览器不能执行其他网站的脚本.它是由浏览器的同源策略造成的,是浏览器对javascript施加的安全限制. 2.同源策略 是指协议,域名,端口都要相同,其中有一个不同都 ...
- Angular(05)- 组件知识点脑图
点击左键 => 拖拽图片 => 新标签页查看图片 => 放大拖拽查阅
- 从0系统学Android--3.1编写UI界面
从0系统学Android--3.1编写UI界面 本系列文章目录:更多精品文章分类 本系列持续更新中.... 界面设计和功能开发同样重要,界面美观的应用程序不仅可以大大增加用户粘性,还能帮我们吸引到更多 ...
- PHP $_SERVER超全局变量详解
参考资料:https://www.php.net/manual/zh/reserved.variables.server.php $_SERVER 是一个包含了诸如头信息(header).路径(pat ...
- [转载]——Automatic Tuning of Undo_retention Causes Space Problems (文档 ID 420525.1)
Automatic Tuning of Undo_retention Causes Space Problems (文档 ID 420525.1) 转到底部 In this Document Sy ...
- 拷贝本地文件到docker容器内部
#复制本地目录的xxx到镜像内部并且为xxx docker cp /home/xxx targetImage:/home/xxx