
IE浏览器远程代码执行高危漏洞(CVE-2019-1367)
IE浏览器远程代码执行高危漏洞(CVE-2019-1367)加固遇到的问题
一、背景介绍
Internet Explorer,是微软公司推出的一款网页浏览器。用户量极大。9月23日微软紧急发布安全更新,修复了一个影响IE浏览器的远程代码执行漏洞。由谷歌威胁分析小组发现此漏洞,据称该漏洞已遭在野利用。
二、漏洞描述
此漏洞是由InternetExplorer脚本引擎中处理内存对象的方式中的内存损坏引起的。要利用此漏洞,攻击者必须引导用户打开已经托管漏洞的恶意网站。 利用此漏洞可以导致攻击者获得用户的当前权限,并执行任意代码。如果当前用户拥有管理权限攻击者可以在系统上执行各种操作,从创建具有完全权限的新帐户到安装程序甚至修改数据。
三、影响版本
Windows 10、Windows 8.1、Windows 7、Windows Server 2012/R2、Windows Server 2008、Windows Server 2016、Windows Server 2019的IE11版本,Windows Server 2012的IE10版本以及Windows Server 2008的IE9版本。
具体受影响版本以及对应的补丁请查看微软官方https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2019-1367
四、修复建议
1、安装补丁
https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2019-1367
2、缓解措施
对于32位系统,在管理员命令提示符中输入如下命令
takeown /f %windir%\system32\jscript.dll
cacls%windir%\system32\jscript.dll /E /P everyone:N
对于64位系统,在管理员命令提示符中输入如下命令:
takeown /f%windir%\syswow64\jscript.dll
cacls%windir%\syswow64\jscript.dll /E /P everyone:N
五、修复方法-安装补丁
1、确定IE浏览器版本
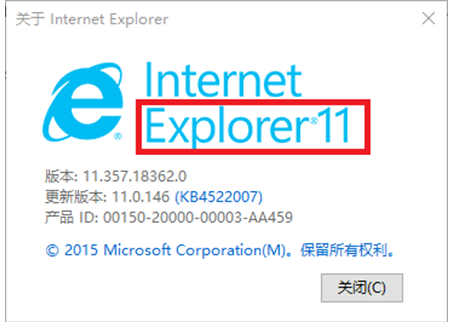
在IE浏览器的“工具”-“关于Internet Explore(A)”, 弹出相应窗口,如下图,红圈标注的即为IE浏览器版本。
2、查看操作系统版本号
通过“Win”+“R”键打开运行栏,输入“cmd”回车,在弹出的窗口中输入“winver”回车,弹出操作系统版本信息窗口,如下图,红圈标注的即为操作系统版本。

3、在补丁下载页面选择相应的补丁文件
根据操作系统版本号、IE浏览器版本号选择相应的补丁文件,在右侧点击“Security Update”。 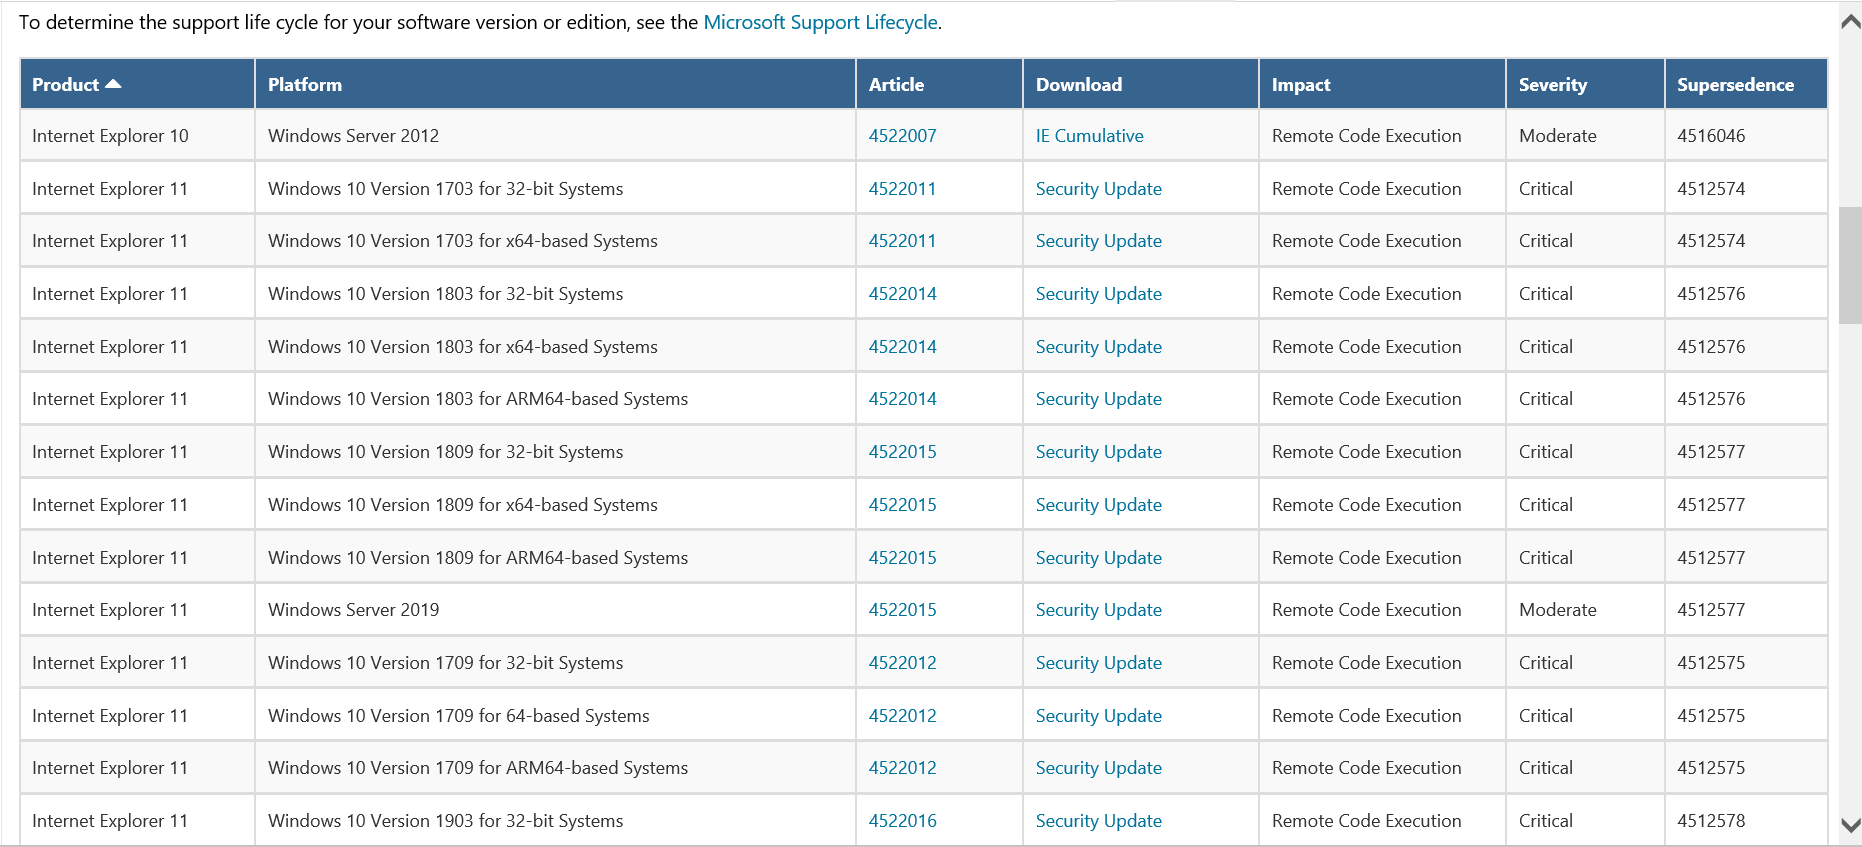
4、下载完补丁,安装补丁,安装完之后重启系统
5、查看浏览器补丁版本(更新版本)确保安装补丁成功
六、安装补丁时出现的问题
1、win7 64 sp1安装补丁提示"安装程序错误",错误代码0x80240037

解决办法:
参考https://www.cnblogs.com/UUUz/articles/9305652.html
2、修改下载补丁的后缀,解压,运行如下命令
dism /online /add-package /packagepath:"C:\Users\Administrator\Desktop\cab\IE11-Windows6.1-KB4522007-x64.cab" 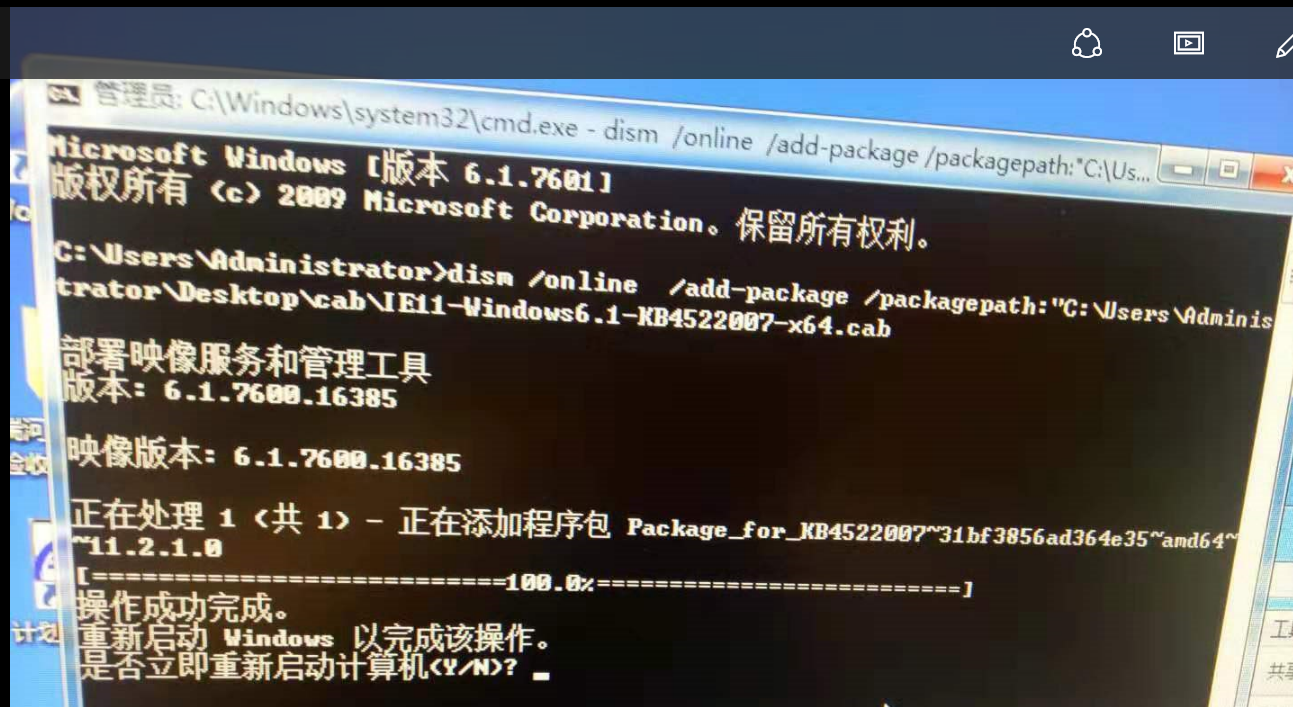
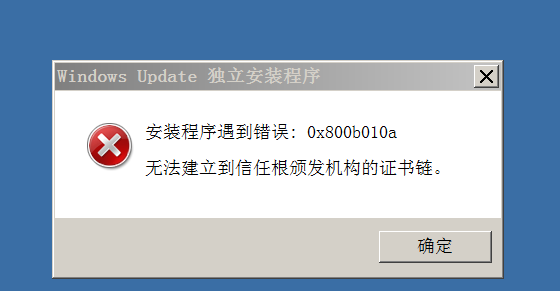
3、windows server 2008 R2 SP1安装时提示"无法建立到信任根颁发机构的证书链",错误码0x800b010a
4、根据网上的资料添加证书,但是不知道添加什么证书,哪位大神知道,还望指点一下小弟~~ 
-----------------------------------------------------------------------------------------
https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2019-1367
IE浏览器远程代码执行高危漏洞(CVE-2019-1367)的更多相关文章
- 【更新WordPress 4.6漏洞利用PoC】PHPMailer曝远程代码执行高危漏洞(CVE-2016-10033)
[2017.5.4更新] 昨天曝出了两个比较热门的漏洞,一个是CVE-2016-10033,另一个则为CVE-2017-8295.从描述来看,前者是WordPress Core 4.6一个未经授权的R ...
- Fastjson 爆出远程代码执行高危漏洞,更新版本已修复
fastjson近日曝出代码执行漏洞,恶意用户可利用此漏洞进行远程代码执行,入侵服务器,漏洞评级为“高危”. 基本介绍fastjson 是一个性能很好的 Java 语言实现的 JSON 解析器和生成器 ...
- ECShop全系列版本远程代码执行高危漏洞分析+实战提权
漏洞概述 ECShop的user.php文件中的display函数的模版变量可控,导致注入,配合注入可达到远程代码执行.攻击者无需登录站点等操作,可以直接远程写入webshell,危害严重. 漏洞评级 ...
- 漏洞预警 | ECShop全系列版本远程代码执行高危漏洞
2018年9月1日,阿里云态势感知发布预警,近日利用ECShop全系列版本的远程代码执行漏洞进行批量化攻击量呈上升趋势.该漏洞利用简单且危害较大,黑客可通过WEB攻击直接获得服务器权限. 漏洞原理 该 ...
- ThinkPHP5远程代码执行高危漏洞(附:升级修复解决方法)
漏洞描述 由于ThinkPHP5框架对控制器名没有进行足够的安全检测,导致在没有开启强制路由的情况下,黑客构造特定的请求,可直接GetWebShell. 漏洞评级 严重 影响版本 ThinkPHP 5 ...
- ThinkPHP5 <= 5.0.22 远程代码执行高危漏洞
漏洞描述 由于ThinkPHP5框架对控制器名没有进行足够的安全检测,导致在没有开启强制路由的情况下,黑客构造特定的请求,可直接GetWebShell. 漏洞评级 严重 影响版本 ThinkPHP 5 ...
- ThinkPHP 小于5.0.24 远程代码执行高危漏洞 修复方案
漏洞描述由于ThinkPHP5.0框架对Request类的method处理存在缺陷,导致黑客构造特定的请求,可直接GetWebShell. 漏洞评级严重 影响版本ThinkPHP 5.0系列 < ...
- 【漏洞预警】Redis 4.x/5.x 远程命令执行高危漏洞
2019年7月09日,阿里云应急响应中心监测到有安全研究人员披露Redis 4.x/5.x 远程命令执行高危漏洞利用代码工具.针对未授权或弱口令的Redis服务,攻击者通过构造特定请求,成功利用漏洞可 ...
- Free MP3 CD Ripper_缓冲区溢出远程代码执行_CVE-2019-9766漏洞复现
Free MP3 CD Ripper_缓冲区溢出远程代码执行_CVE-2019-9766漏洞复现 一.漏洞描述 Free MP3 CD Ripper是一款音频格式转换器.Free MP3 CD Rip ...
随机推荐
- webpack学习_webpack-dev-server自动编译代码
之前每次修改完之后都要执行npm run build来编译,下面有三种方式可以实现代码变化后自动编译代码,下面只重点说webpack-dev-server,其他的请看webpack开发文档 1.web ...
- 在线HTTP POST/GET模拟请求api接口http请求测试工具https://post.jsonin.com/
在线HTTP POST/GET模拟请求api接口http请求测试工具 在线POST/GET接口测试工具https://post.jsonin.com/ Json在线解析及格式化校验工具 https:/ ...
- 2019 ECfianl
这真的是一次失败的旅行,不过也有所收获. 我也是醉了,真的是,热身赛的时候对面队伍把B题快快的过了,就开始在那里说个不停,真的是超级烦(以为他们是个大佬队) 第二天正式赛了,他们过了两题,就没有了,( ...
- SpringBoot内容聚合
分类整理一些内容,方便需要时回过头来看,整理不易,如有疏漏,请多担待!之后要查看这篇文章,公众号后台回复 “Springboot聚合” SpringBoot+Mybatis多模块(module)项目搭 ...
- 「SAP技术」为正常库存管理的物料做成本中心采购会是什么结果?
SAP 为正常库存管理的物料做成本中心采购会是什么结果? 这种采购可以正常进行,收货后SAP会更新采购订单里指定的费用类科目,而库存数量和库存价值都不会增加. 1, 如下物料号,是正常做库存管理的物料 ...
- MySQL数据篇 (一)存储过程实现简单的数据修改及事务的使用
1.需求,手动给会员新增京币,并且添加分配日志,返回修改是否成功 CREATE DEFINER=`jszapi`@`%` PROCEDURE `p_allot_user_coin`(IN `_memb ...
- Codeforces Round #608 (Div. 2) 题解
目录 Codeforces Round #608 (Div. 2) 题解 前言 A. Suits 题意 做法 程序 B. Blocks 题意 做法 程序 C. Shawarma Tent 题意 做法 ...
- 基于H7的中移动物联例子以及简易操作说明,方便电脑端和手机端远程查看数据
说明: 1.操作前,务必优先看此贴里面的基础例子,先将WIFI连接到路由器上,这样才可以访问外网: https://www.cnblogs.com/armfly/p/11307803.html 2.有 ...
- 详解串行通信协议及其FPGA实现
前言 好久没更新博客了,这篇文章写写停停,用了近一周的时间,终于写完了.本篇文章介绍,串口协议数据帧格式.串行通信的工作方式.电平标准.编码方式及Verilog实现串口发送一个字节数据和接收一个字节数 ...
- JPA中实现单向多对一的关联关系
场景 JPA入门简介与搭建HelloWorld(附代码下载): https://blog.csdn.net/BADAO_LIUMANG_QIZHI/article/details/103473937 ...