
pc加入域认证细节
这也是以前好奇,因为学生时候,经常机房上网, 对一些譬如.. 现在看来很low了. 是小作坊式的技术, 真正上不了台面的.扛不住生产的压力.
ftp共享

计算机统一管理等

无盘/网克等特别好奇
计算机组织的两种形式
加入办公网络里有200多台pc,如果各个独立的上网互不干扰. 这种也挺方便,不用任何管理.是工作组模式
1,工作组(默认, 无法统一管理,无法统一身份验证)

2.域    (统一管理系统)
win权限分配机制
管理本地用户: 一般我们都是ghost下载安装使用administer来登录上网的. 无感知,傻瓜化. 无需新建普通用户之类的.
新建用户-加入管理员组。
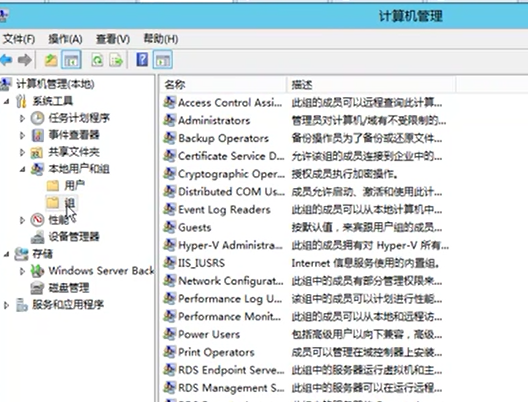
针对文件夹基于(用户组)设置权限
用户SID:
创建一个用户时候,每个用户都有一个SID(创建用户的时候系统分配),以及用户组的SID。
whoami
whoami /all
USER INFORMATION

----------------

User Name                SID

======================== ============================================

kali-linux\administrator S-1-5-21-2634792176-1660416105-649526453-500
给普通用户分配权限:
默认普通用户登录计算机权限有限。
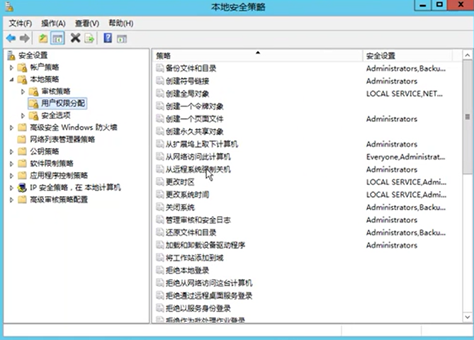
实操sid实验:
工作组中的计算机访问ftp:

,ftp查看有没有该clinet的登陆名密码(镜像帐号优先,使用该client自身帐号)

,其次ftp服务器的账号密码。

存在的安全隐患:

不安全:

\\10.1.1.10\C$

共享ftp:

访问的ftp时候 计算机名\用户名

工作组账号:

先用镜像账号访问

删除镜像账号

使用普通用户访问-无权限进入文件夹

ftp文件授予用户权限。正常访问。(共享文件夹)
四、域账号
DC:安装活动目录的AD
DC计算机:domain controller
A加入DC:
A和DC建立信任密钥(40多天)
所有登陆名都是在DC上创建的
信任丢失
原因:还原计算机
A用域帐号登陆自身计算机:netlogon服务
1,共享密钥加密 uname&密码
2,DC收到,发放uname对应的sid和gid,和DC自己的密钥加密的sid和gid(用与A访问别人)
3,DC将构造好的两组sid发给A
4,A登陆计算机
A用域用户访问B:
1,A将访问B的消息给DC,且附上A的DC'sid gid
2,DC知道A要访问B了,将sid和gid用B的共享密钥发给A
3,A可以访问B。
如果找不到DC了,A也可以登陆B,因为A非首次认证。此种情况下,可以设置A能登陆B的次数,可以设置0次,5次等。

如果A从未登陆过C,那如果DC丢失了,A就没法登陆C。

win如何识别本地账号还是远程账号登陆?

Aserver/lanny   本地账号(本地计算机名)

lanny.com/lanny 域账号
一、计算机组织形式

工作组

域

二、win权限分配:

看用户的SID:

whoami /all

用户名                   SID

======================== ==========================================

kali-linux\administrator S-------

三、工作组中计算机

实操sid实验:

工作组中的计算机访问ftp:

,ftp查看有没有该clinet的登陆名密码(优先)

,其次ftp服务器的账号密码。

存在的安全隐患:

不安全:

\\10.1.1.10\C$

共享ftp:

访问的ftp时候 计算机名\用户名

工作组账号:

先用镜像账号访问

删除镜像账号

使用普通用户访问-无权限进入文件夹

ftp文件授予用户权限。正常访问。

四、域账号

DC:安装活动目录的AD

DC计算机:domain controller

A加入DC:

A和DC建立信任密钥(40多天)

所有登陆名都是在DC上创建的

信任丢失

原因:还原计算机

A用域用户登陆自身计算机:netlogon服务

,共享密钥加密 uname&密码

,DC收到,发放uname对应的sid和gid,和DC自己的密钥加密的sid和gid(用与A访问别人)

,DC将构造好的两组sid发给A

,A登陆计算机

A用域用户访问B:

,A将访问B的消息给DC,且附上A的DC'sid gid

,DC知道A要访问B了,将sid和gid用B的共享密钥发给A

,A可以访问B。

如果找不到DC了,A也可以登陆B,因为A非首次认证。此种情况下,可以设置A能登陆B的次数,可以设置0次,5次等。

如果A从未登陆过C,那如果DC丢失了,A就没法登陆C。

win如何识别本地账号还是远程账号登陆?

Aserver/lanny   本地账号(本地计算机名)

lanny.com/lanny 域账号
以前学习域时候总结的知识点
pc加入域认证细节的更多相关文章
- [na]pc加入域认证细节
这也是以前好奇,因为学生时候,经常机房上网, 对一些譬如.. 现在看来很low了. 是小作坊式的技术, 真正上不了台面的.扛不住生产的压力. ftp共享 计算机统一管理等 无盘/网克等特别好奇 计算机 ...
- C#开发中Windows域认证登录2(扩展吉日嘎拉GPM系统)
原文地址:http://www.cuiwenyuan.com/shanghai/post/Windows-AD-Logon-Intergrated-into-Jirigala-GPM-DotNet-B ...
- C#开发中Windows域认证登录2016(扩展吉日嘎拉GPM系统V4.2)
2013年搞公司的OA时,为了统一用户登录,将Windows AD的用户和OA的账号对接,OA用户名的规则就是使用Windows AD的用户名,格式举例:Troy.Cui,原理就是先进行域服务器的认证 ...
- JSON Web Token(缩写 JWT) 目前最流行的跨域认证解决方案
一.跨域认证的问题 互联网服务离不开用户认证.一般流程是下面这样. 1.用户向服务器发送用户名和密码. 2.服务器验证通过后,在当前对话(session)里面保存相关数据,比如用户角色.登录时间等等. ...
- Python实现AD域认证
Python 通过ldap进行ad域账号的校验. 首先需要安装python-ldap的模块 http://www.python-ldap.org/. 在这里用的是windows系统,当然比较容易,下载 ...
- Jenkins配置AD域认证
Jenkins配置AD域认证 #检测域控地址ping youad.com指向的IP #如果不是实际域控ip地址,则修改hosts vi /etc/hosts #192.168.100.100替换为实际 ...
- Ldap实现AD域认证
1.java Ldap基础类 package com.common; import java.io.FileInputStream; import java.io.IOException; impor ...
- JWT token 跨域认证
JSON Web Token(缩写 JWT),是目前最流行的跨域认证解决方案. session登录认证方案:用户从客户端传递用户名.密码等信息,服务端认证后将信息存储在session中,将sessio ...
- Asp.net MVC 集成AD域认证
1.首先WebApi 应用下Web.config要配置域认证服务器节点,如下 <!--LDAP地址 用于项目AD系统账号密码验证--> <!--0:关闭域认证:1:开启域认证--&g ...
随机推荐
- 转 asp.net中如何退出整个框架(frameset),回到登录界面
如: <frameset rows= "74,*,0,0 " cols= "* " frameborder= "NO " border ...
- Hibernate的各种关联关系
1.有多中映射 方法 //用XML配置时 <mapping resource="com/liugch/bean/Student.hbm.xml" /> //用注解配置时 ...
- (原创)android Sqlite多线程访问异常解决方案
在开发Android的程序的时候sqlite数据库是经常用到的:在多线程访问数据库的时候会出现这样的异常:java.lang.IllegalStateException: Cannot perform ...
- 基础学习day09--内部类
一.内部类 1.1.内部类概念 定义在一个类内部中的另一个类,被称为内部类 特点: 可以直接访问,内部类的外部类中的,成员属性和方法(包含-private) 外部类要访问内部类中的成员和方法,需要先建 ...
- [android] 手机卫士保存密码时进行md5加密
一般的手机没有root权限,进不去data/data目录,当手机刷机了后,拥有root权限,就可以进入data/data目录,查看我们保存的密码文件,因此我们需要对存入的密码进行MD5加密 获取Mes ...
- PMP 项目管理过程组与知识领域
- node.js之看懂package.json依赖库版本控制
金天:学习一个新东西,就要持有拥抱的心态,如果固守在自己先前的概念体系,就会有举步维艰的感觉.node.js依赖库的版本控制 一般node.js项目会依赖大量第三方module, 那么如何控制modu ...
- Effective Java 15 Minimize mutability
Use immutable classes as much as possible instead of mutable classes. Advantage Easy to design, impl ...
- Effective Java 59 Avoid unnecessary use of checked exceptions
The burden is justified if the exceptional condition cannot be prevented by proper use of the API an ...
- oracle-删除归档日志
rman target user/password; DELETE ARCHIVELOG ALL COMPLETED BEFORE 'SYSDATE-7';