
System帐户!我使用你登陆
大家知道,SYSTEM是至高无上的超级管理员帐户。默认情况下,我们无法直接在登录对话框上以SYSTEM帐户的身份登录到Windows桌面环境。实际上SYSTEM帐户早就已经“盘踞”在系统中了。想想也是,连负责用户验证的Winlogon、Lsass等进程都是以SYSTEM身份运行的,谁还能有资格检验SYSTEM呢?既然SYSTEM帐户早就已经出现在系统中,所以只需以SYSTEM帐户的身份启动Windows的Shell程序Explorer,就相当于用SYSTEM身份登录Windows了。
一、获得特权
1、执行“开始→运行”输入cmd回车打开命令提示符窗口。
2、在命令提示符下输入如下命令并回车:
taskkill /f /im explorer.exe
(结束当前账户的explorer)(图1)
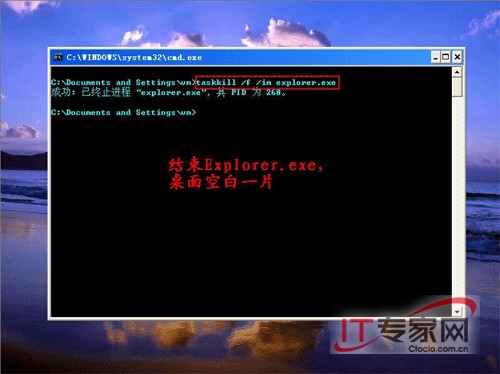
图1
3、在命令提示符下继续输入如下命令并回车:
at time /interactive %systemroot%\explorer.exe
(time为当前系统时间稍后的一个时间,比如间隔一秒。)(图2)
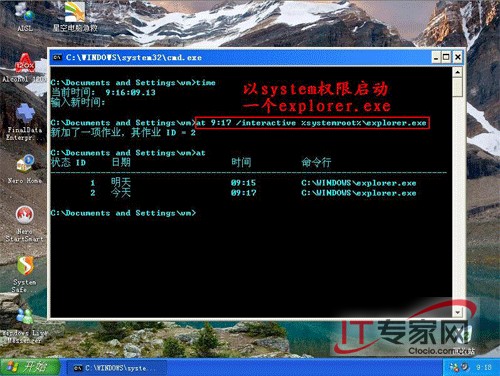
图2
4、一秒钟后会重新加载用户配置,以SYSTEM身份启动Windows的shell进程Explorer.exe
二、验明正身
1、开始菜单,显示system账户。(图3)
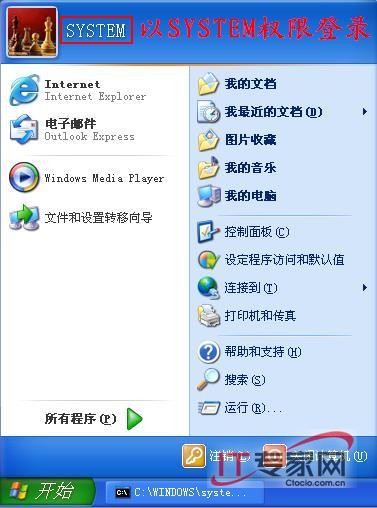
图3
2、打开注册表编辑器,只要证明HKCU就是HKU\S-1-5-18的链接就可以了(S-1-5-18就是SYSTEM帐户的SID)。证明方法很简单:在HKCU下随便新建一个Test子项,然后刷新,再看看HKU\S-1-5-18下是否同步出现了Test子项,如果是,就说明系统当前加载的就是SYSTEM帐户的用户配置单元!(图4)
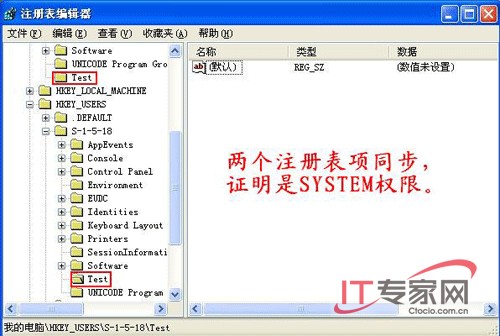
图4
3、命令提示符号下输入如下命令:
whoami
显示:NT AUTHORITY\SYSTEM(图5)
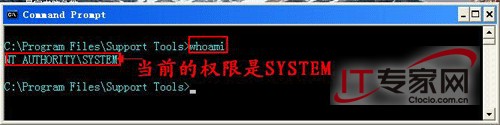
图5
提示:必须安装Support Tools
1、注册表访问:
说明:在非SYSTEM权限下,用户是不能访问某些注册表项的,比如“HKEY_LOCAL_MACHINE\SAM”、“HKEY_LOCAL_MACHINE\SECURITY”等。这些项记录的是系统的核心数据,但某些病毒或者木马经常光顾这里。比如在SAM项目下建立具有管理员权限的隐藏账户,在默认情况下管理员通过在命令行下敲入“net user”或者在“本地用户和组”(lusrmgr.msc)中是无法看到的,给系统造成了很大的隐患。在“SYSTEM”权限下,注册表的访问就没有任何障碍,一切黑手都暴露无遗!
操作:打开注册表管理器,尝试访问HKEY_LOCAL_MACHINE\SAM和HKEY_LOCAL_MACHINE\SECURITY,现在应该可以无限制访问了。(图6)
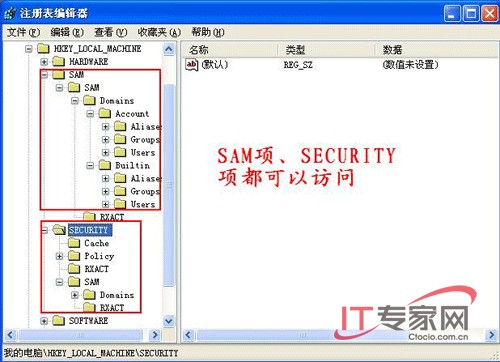
图6
2、访问系统还原文件:
说明:系统还原是windows系统的一种自我保护措施,它在每个根目录下建立“System Colume Information”文件夹,保存一些系统信息以备系统恢复是使用。如果你不想使用“系统还原”,或者想删除其下的某些文件,这个文件夹具有隐藏、系统属性,非SYSTEM权限是无法删除的。如果以SYSTEM权限登录你就可以任意删除了,甚至你可以在它下面建立文件,达到保护隐私的作用。
操作:在资源管理器中点击“工具→文件夹选项”,在弹出的“文件夹选项”窗口中切换到“查看”标签,在“高级设置”列表中撤消“隐藏受保护的操作系统(推荐)”复选框,然后将“隐藏文件和文件夹”选择“显示所有文件和文件夹”项。然后就可以无限制访问系统还原的工作目录C:\System Volume Information了。(图7)
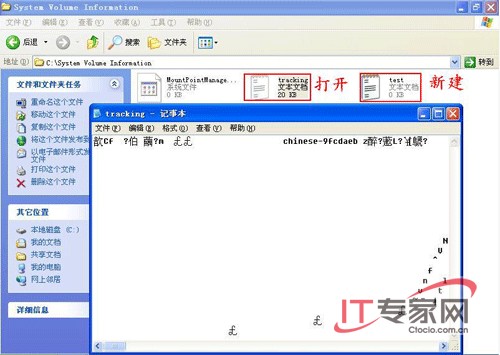
图7
3、更换系统文件:
说明:Windows系统为系统文件做了保护机制,一般情况下你是不可能更换系统文件的,因为系统中都有系统文件的备份,它存在于c:\WINDOWS\system32\dllcache(假设你的系统装在C盘)。当你更换了系统文件后,系统自动就会从这个目录中恢复相应的系统文件。当目录中没有相应的系统文件的时候会弹出提示(图8),让你插入安装盘。在实际应用中如果有时你需要Diy自己的系统修改一些系统文件,或者用高版本的系统文件更换低版本的系统文件,让系统功能提升。比如Window XP系统只支持一个用户远程登录,如果你要让它支持多用户的远程登录。要用Windows 2003的远程登录文件替换Window XP的相应文件。这在非SYSTEM权限下很难实现,但是在SYSTEM权限下就可以很容易实现。
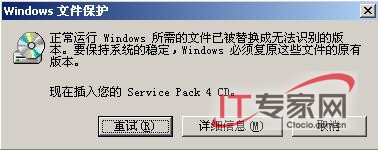
图8
操作:从Windows 2003的系统中提取termsrv.dll文件,然后用该文件替换Windows
XP的C:\WINDOWS\system32下的同名文件。(对于Windows XP SP2还必须替换C:\WINDOWS\$NtServicePackUninstall$和C:\WINDOWS\ServicePackFiles\i386目录下的同名文件)。再进行相应的系统设置即可让Windows XP支持多用户远程登录。
4、手工杀毒:
说明:用户在使用电脑的过程中一般都是用Administrator或者其它的管理员用户登录的,中毒或者中马后,病毒、木马大都是以管理员权限运行的。我们在系统中毒后一般都是用杀毒软件来杀毒,如果你的杀软瘫痪了,或者杀毒软件只能查出来,但无法清除,这时候就只能赤膊上阵,手工杀毒了。在Adinistrator权限下,如果手工查杀对于有些病毒无能为力,一般要启动到安全模式下,有时就算到了安全模式下也无法清除干净。如果以SYSTEM权限登录,查杀病毒就容易得多。
操作:(以一次手工杀毒为例,我为了截图在虚拟机上模拟了前段时间的一次手工杀毒。)打“Windows 任务管理器”,发现有个可疑进程“86a01.exe”,在Administrator管理员下无法结束进程(图9),当然更无法删除在系统目录下的病毒原文件“86a01.exe”。以System权限登录系统,进程被顺利结束,然后删除病毒原文件,清除注册表中的相关选项,病毒被彻底清理出系统。(图10)
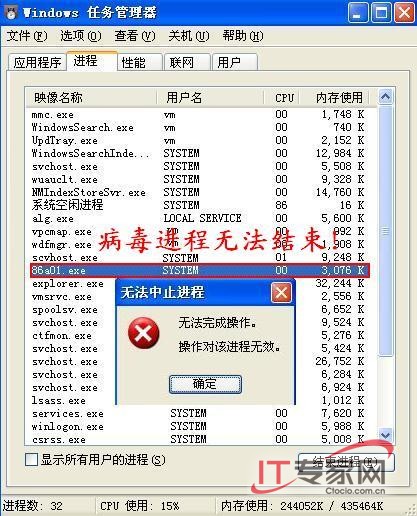
图9
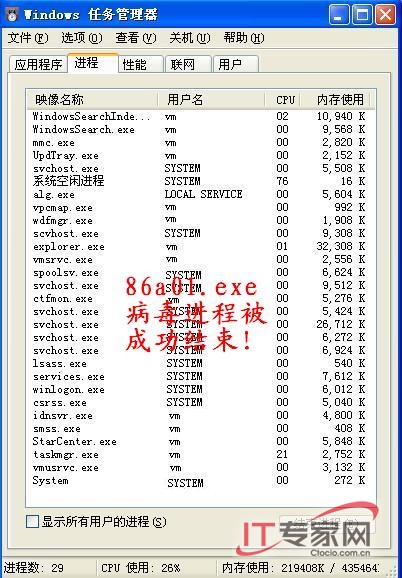
图10
四、总结
System权限是比Administrator权限还高的系统最高权限,利用它可以完成很多常规情况下无法完成的任务,它的应用还有很多,我的文章只是抛砖引玉,希望大家能够在实践中挖掘更多实用的技巧。当然,最大的权限也就意味着更大的危险,就好比手握“尚方宝剑”,可不要滥杀无辜呀!在使用过程中建议大家用“系统管理员权限”,甚至“一般用户权限”,只有在特殊情况下才用System权限。
出处:http://wenku.baidu.com/view/877e57b4cc22bcd126ff0cca.html
System帐户!我使用你登陆的更多相关文章
- PTA 11-散列3 QQ帐户的申请与登陆 (25分)
题目地址 https://pta.patest.cn/pta/test/15/exam/4/question/723 5-15 QQ帐户的申请与登陆 (25分) 实现QQ新帐户申请和老帐户登陆的简 ...
- QQ帐户的申请与登陆
QQ帐户的申请与登陆 实现QQ新帐户申请和老帐户登陆的简化版功能.最大挑战是:据说现在的QQ号码已经有10位数了. 输入格式: 输入首先给出一个正整数N(≤10^5,随后给出N行指令.每行指令的格式为 ...
- 7-15 QQ帐户的申请与登陆
7-15 QQ帐户的申请与登陆(25 分) 实现QQ新帐户申请和老帐户登陆的简化版功能.最大挑战是:据说现在的QQ号码已经有10位数了. 输入格式: 输入首先给出一个正整数N(≤105),随后给 ...
- 第7章学习小结 不使用STL-map过实践题:QQ帐户的申请与登陆
目录: 一:查找的概念与术语 二:折半查找 三:二叉排序树 四:平衡二叉树 五:B-树 六:B+树 七:散列表 八:实践题:QQ帐户的申请与登陆 九:自我总结 一.查找的概念与术语 (一)查找表 查找 ...
- 浙江大学PAT上机题解析之5-05. QQ帐户的申请与登陆
实现QQ新帐户申请和老帐户登陆的简化版功能.最大挑战是:据说现在的QQ号码已经有10位数了. 输入格式说明: 输入首先给出一个正整数N(<=105),随后给出N行指令.每行指令的格式为:“命令符 ...
- 5-15 QQ帐户的申请与登陆 (25分) HASH
实现QQ新帐户申请和老帐户登陆的简化版功能.最大挑战是:据说现在的QQ号码已经有10位数了. 输入格式: 输入首先给出一个正整数NN(\le 10^5≤105),随后给出NN行指令.每行指令的格 ...
- QQ帐户的申请与登陆-(字符串操作)
题目: 实现QQ新帐户申请和老帐户登陆的简化版功能.最大挑战是:据说现在的QQ号码已经有10位数了. 输入格式: 输入首先给出一个正整数N(≤10^5),随后给出N行指令.每行指令的格式为:“命令符( ...
- 5-05. QQ帐户的申请与登陆(25)(map运用)(ZJU_PAT)
题目链接:http://pat.zju.edu.cn/contests/ds/5-05 实现QQ新帐户申请和老帐户登陆的简化版功能. 最大挑战是:据说如今的QQ号码已经有10位数了. 输入格式说明: ...
- 【PTA 天梯赛训练】QQ帐户的申请与登陆(散列+set模拟)
实现QQ新帐户申请和老帐户登陆的简化版功能.最大挑战是:据说现在的QQ号码已经有10位数了. 输入格式: 输入首先给出一个正整数N(≤10^5),随后给出N行指令.每行指令的格式为:“命令符(空格)Q ...
随机推荐
- OAF 获取页面路径
--模糊查询某个页面 SELECT * FROM JDR_PATHS jp WHERE JP.PATH_NAME LIKE '%XXXX%'; --精确的查找过程 -- DocID --参数通过关于此 ...
- ORACLE11G内存管理参数
今天,对ORACLE11G的几个内存参数看了一下,记录如下,大家可以参考: 1.首先,在ORACLE11G的INIT.ORA里,有“__”开头的参数,也就是以两个下划线开头的参数,这种参数应该是系统自 ...
- vue上传文件
<div> <input type="file" class="file" name="file" @change=&qu ...
- jenkins安装笔记(一)
转载地址:https://www.cnblogs.com/sylvia-liu/p/4485311.html 自动化架构搭建过程中为实现当开发源码更新时自动化脚本同步触发自动执行,使用到持续集成工具J ...
- 关于双网卡双宽带Http及Socks代理的配置
1.[硬件环境] a, 1台宿主(win7)+几十台虚拟机(xp)(vm10的版本,估计可打开52台以上的虚拟机) b, 双网卡,其中一个网卡通过路由连接电信ADSL,一个直连集线器,可直接连接移动m ...
- ural1469
题解: 从左往右加入每一个点 判断一下和,pre,nxt是否相交 删除得时候也要判断 代码: #pragma GCC optimize(2) #include<cstdio> #inclu ...
- 面试题21:包含min函数的栈
题目:定义栈的数据结构,要求添加一个min函数,能够得到栈的最小元素.要求函数min.push以及pop的时间复杂度都是O(1). 分析:google的一道面试题.我看到这道题目时,第一反应就是每次p ...
- 一道sql 关于pivot的面试题
分析:其实它是对时间月份行转列的 表结构设计: 结果: select Name,moth,ISNULL([01],0) as Value1,ISNULL([02],0) as Value2,ISNUL ...
- gitignore中常见需要被无视的文件
gitignore中常见的需要被忽略的文件:例如各个系统.一些软件会自动生成的文件,主要适用于web项目. 复制后,保存进.gitignore文件中即可. # Project node_modules ...
- Python 编码问题(十四)
一.了解字符编码的知识储备 1. 文本编辑器存取文件的原理(nodepad++,pycharm,word) 打开编辑器就打开了启动了一个进程,是在内存中的,所以在编辑器编写的内容也都是存放与内存中的, ...