
iptables filter表 案例、iptables nat表的路由功能 、端口映射
1、小案例
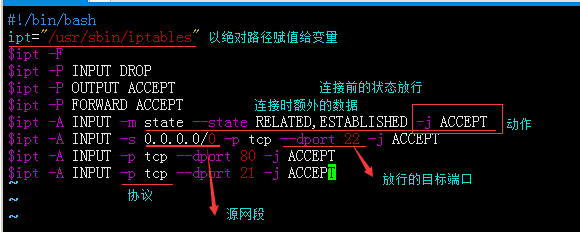
#!/bin/bash
ipt="/usr/sbin/iptables"
$ipt -F
$ipt -P INPUT DROP
$ipt -P OUTPUT ACCEPT
$ipt -P FORWARD ACCEPT
$ipt -A INPUT -m state --state RELATED,ESTABLISHED -j ACCEPT
$ipt -A INPUT -s 0.0.0.0/0 -p tcp --dport 22 -j ACCEPT
$ipt -A INPUT -p tcp --dport 80 -j ACCEPT
$ipt -A INPUT -p tcp --dport 21 -j ACCEPT
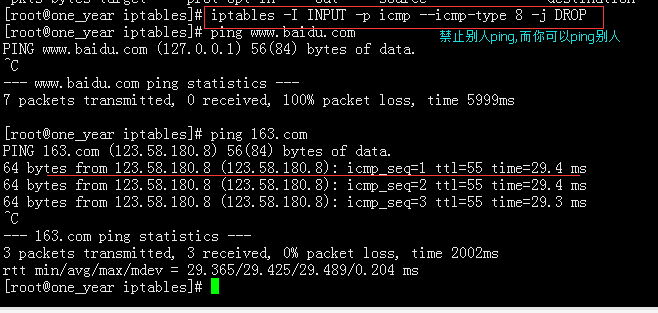
2、禁止别人ping
iptables -I INPUT -p icmp --icmp-type 8 -j DROP
3、iptables nat表
准备两台机器
一台 :2张网卡
一台:1张网卡
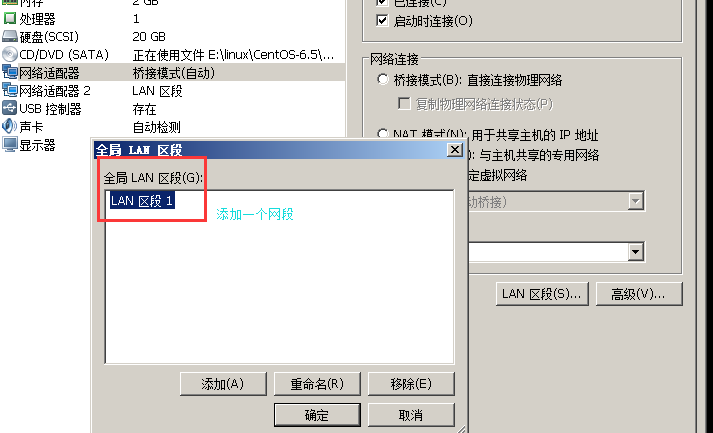
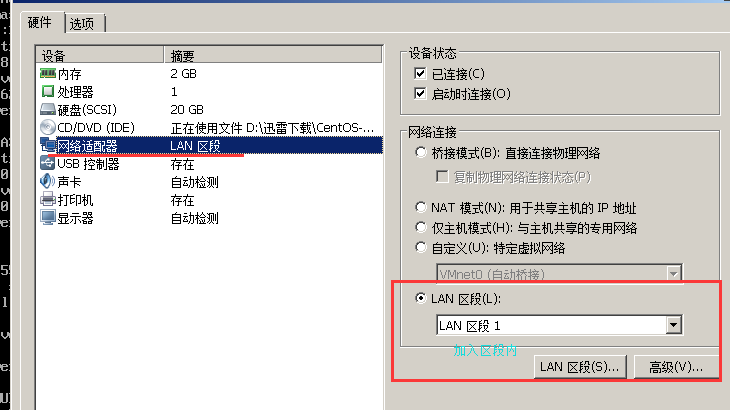
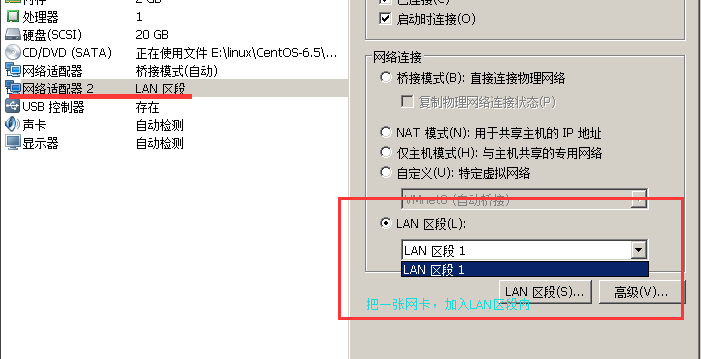
把只有1张网卡的机器,加入LAN区段
把有两张网卡的机器的,1张网卡加入LAN区段,1张设置成可以连接成外网 (注意分清两张网卡的device的名字)
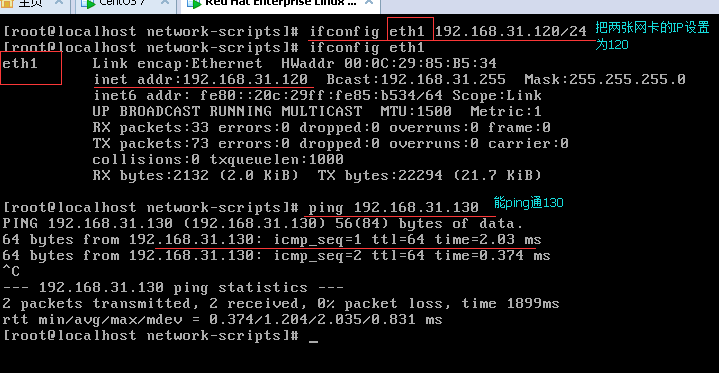
临时设置ip地址的命令: ifconfig eth_name 192.168.1.* /24
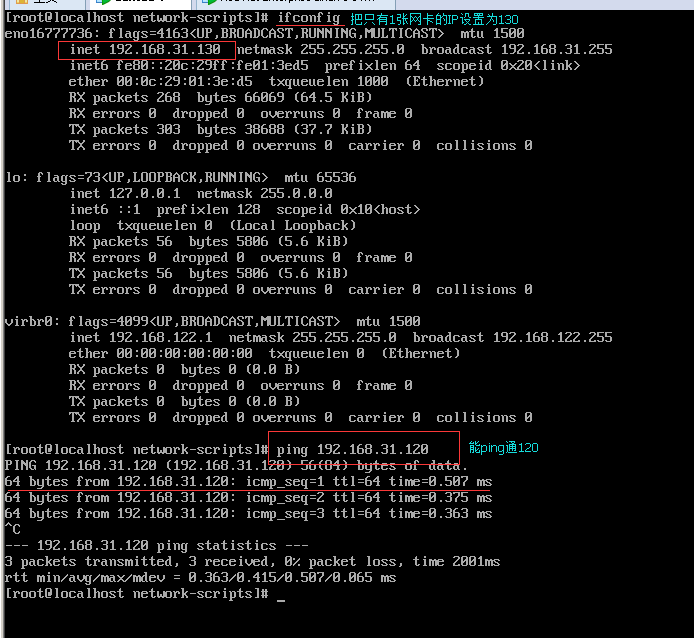
把只有1张网卡的IP设置为192.168.31.130
把有2张网卡的第2张设置为 192.168.31.120 若能相互ping,那么表示同一网段内(LAN区段),能访问。
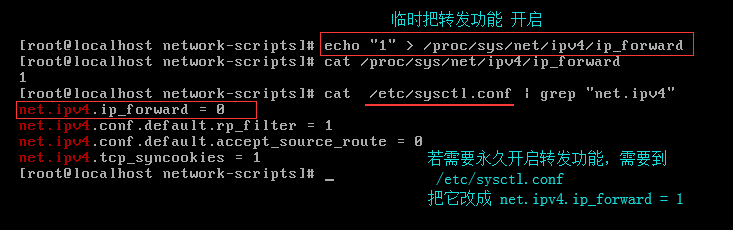
把有2张网卡的机器,打开端口转发:echo "1" > /proc/sys/net/ipv4/ip_forward
把有2张网卡的机器 nat 的转发功能开启: iptables -t nat -A POSTROUTING -s 192.168.31.0/24 -o eth0 -j MASQUERADE (这里的eth0,是可以上外网的网卡)
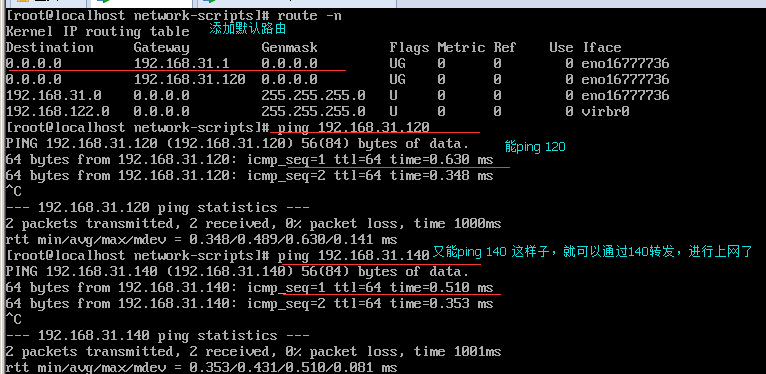
查看路由:route -n
添加默认网关:route add default gw 192.168.31.120
------------之前在宿舍,现在在办公室,换了环境,但具体方法一样-------------------------
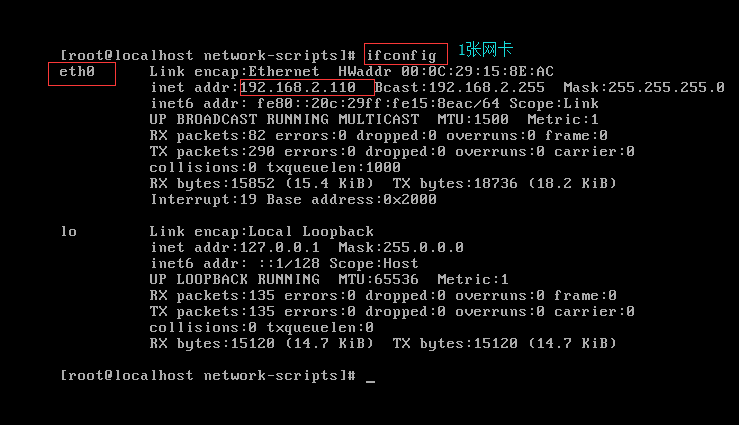
在1张网卡的机器上操作:
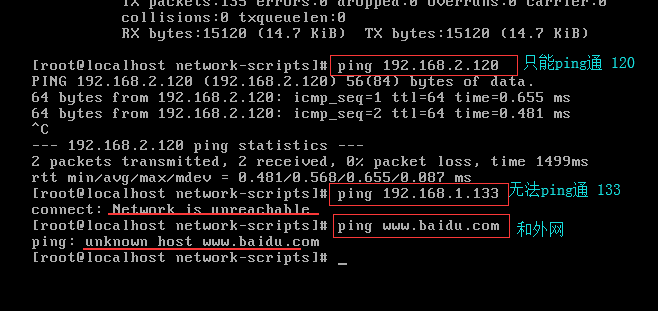
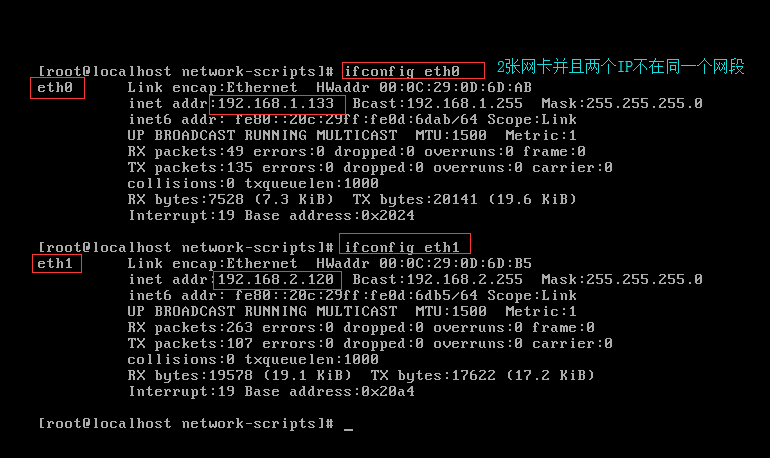
在2张网卡的机器上操作:
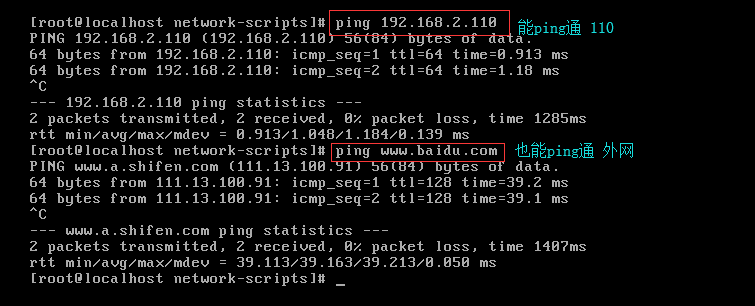
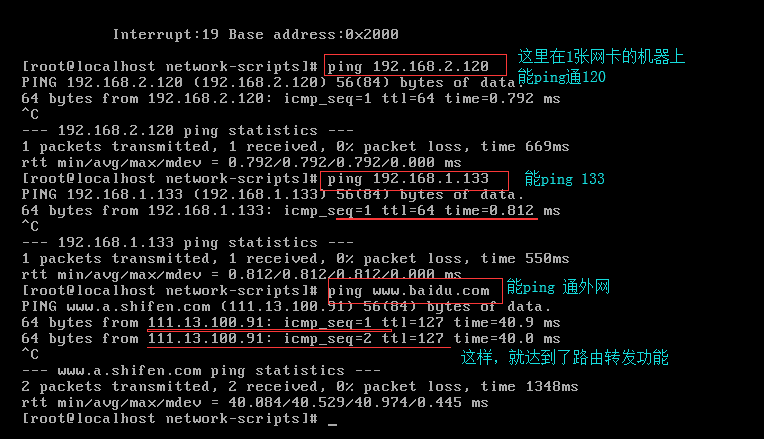
如何实现让不能上网的机器,通路由转发,上外网?
在只有1张网卡的机器上:
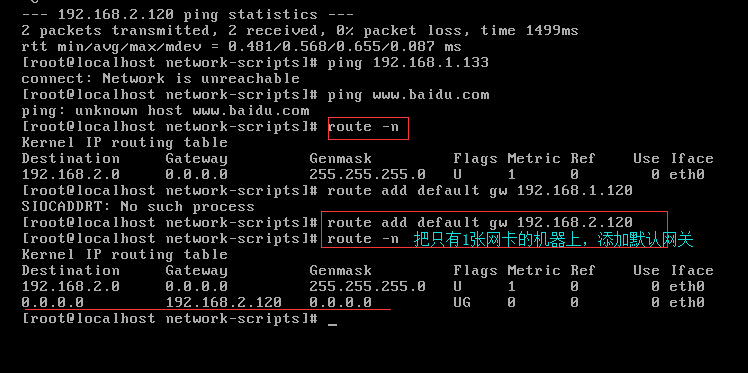
在有2张网卡的机器上进行以下操作:
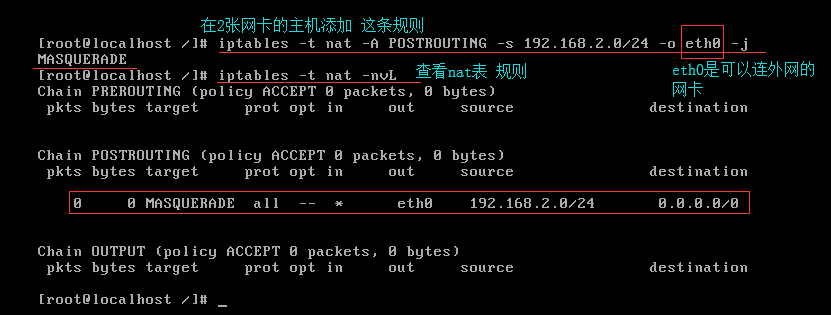
并且,在有2张网张的机器上,把转发功能给开启:
然后,在1张网卡的机器上进行操作:
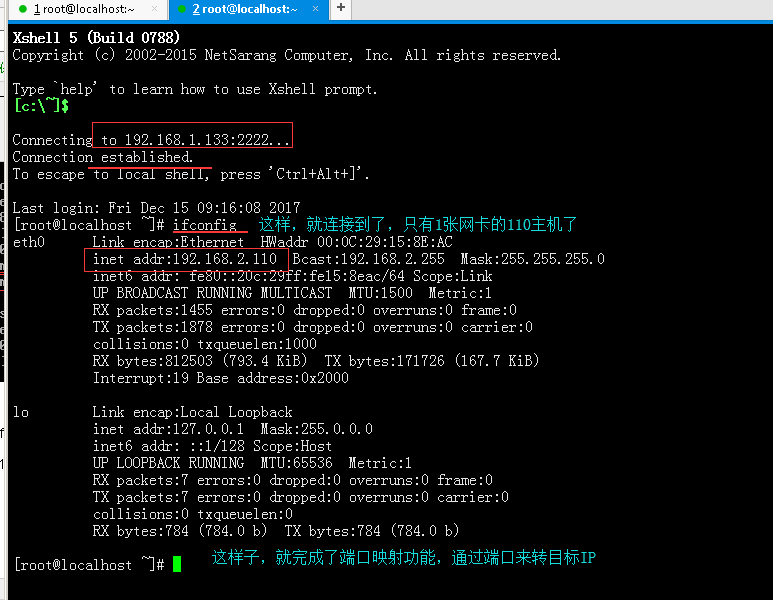
4、端口映射转发目标IP----------------------------------------------------------------
打开端口转发:echo "1" > /proc/sys/net/ipv4/ip_forward
给1张网卡的机器加上网关:route add default gw 192.168.2.120
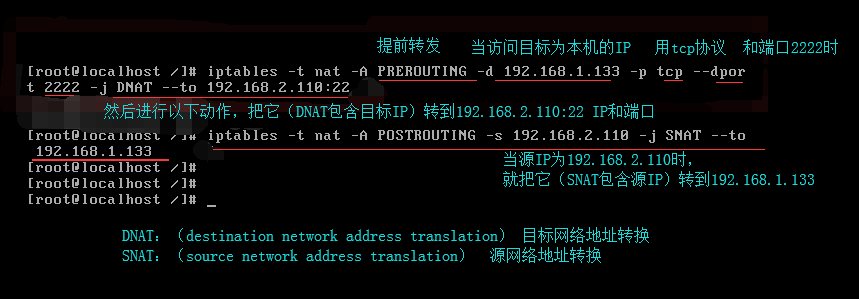
给两张网卡的机器加路由规则:
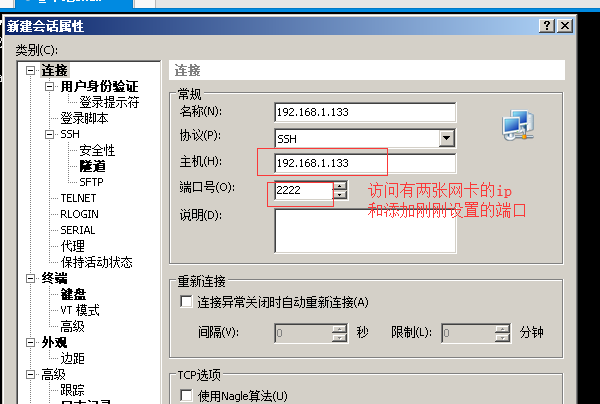
iptables -t nat -A PREROUTING -d 192.168.1.133 -p tcp --dport 2222 -j DNAT --to 192.168.2.110:22
iptables -t nat -A POSTROUNTING -s 192.168.2.110 -j SNAT --to 192.168.1.133
iptables filter表 案例、iptables nat表的路由功能 、端口映射的更多相关文章
- iptables(一)iptables概念
为什么想写这个系列呢?openstack中的安全组.防火墙都是用iptables实现,后面的规则我们如果想要完全理解,不懂iptables的话,或者不精通iptables的话,会看的比较吃力.所以下定 ...
- iptables filter表案例、iptables nat表应用 使用介绍
第7周第4次课(5月10日) 课程内容: 10.15 iptables filter表案例10.16/10.17/10.18 iptables nat表应用 扩展1. iptables应用在一个网段 ...
- Linux centos7iptables filter表案例、iptables nat表应用
一.iptables filter表案例 vim /usr/local/sbin/iptables.sh 加入如下内容 #! /bin/bash ipt="/usr/sbin/iptable ...
- 四十七.iptables防火墙 filter表控制 扩展匹配 nat表典型应用
1.iptables基本管理 关闭firewalld,开启iptables服务 查看防火墙规则 追加.插入防火墙规则 删除.清空防火墙规则 1.1 关闭firewalld,启动iptables服务 ...
- iptables filter表小案例
案例1:把80端口,22端口,21端口放行 22端口指定IP访问,其它IP拒绝. shell脚本实现: [root@centos7 ~]# vim /usr/local/sbin/iptables.s ...
- iptables详解(2)表中规则管理(增删改查)
我们定义了四张表:raw表.mangle表.nat表.filter表,不同的表有不同的功能 filter表用来过滤,允许哪些ip.端口访问,禁止哪些ip.端口访问,表中会有很多链 ①禁止ip地址访问我 ...
- iptables实战系列:通过NAT转发实现私网对外发布信息
原文地址: http://os.51cto.com/art/201109/289486.htm [51CTO独家特稿]本文将介绍一个使用iptables实现NAT转发功能的案例. 本文假设读者已经对N ...
- iptables nat及端口映射
iptables nat及端口映射 发布: 2010-6-11 15:05 | 作者: admin | 来源: SF NetWork 门户网站 iptables 应用初探(nat+三层访问控制) ip ...
- VMware实现iptables NAT及端口映射
1. 前言 本文只讲解实战应用,不会涉及原理讲解.如果想要了解iptables的工作流程或原理可参考如下博文. 具体操作是在PC机的VMware虚拟机上进行的,因此涉及的地址都是内网IP.在实际工作中 ...
随机推荐
- Matlab、R向量与矩阵操作 z
已有 1849 次阅读 2012-8-2 15:15 |系统分类:科研笔记|关键词:矩阵 480 window border center Matlab.R向量与矩阵操作 描 述 Matla ...
- selenium(七)webdriverwait,高级等待,替代sleep
#coding=utf-8 from selenium import webdriver from selenium.webdriver.common.by import By from seleni ...
- 《Python》网络编程之客户端/服务端框架、套接字(socket)初使用
一.软件开发的机构 我们了解的涉及到两个程序之间通讯的应用大致可以分为两种: 第一种是应用类:QQ.微信.网盘等这一类是属于需要安装的桌面应用 第二种是web类:比如百度.知乎.博客园等使用浏览器访问 ...
- DevExpress v18.1新版亮点——CodeRush for VS篇(二)
用户界面套包DevExpress v18.1日前正式发布,本站将以连载的形式为大家介绍各版本新增内容.本文将介绍了CodeRush for Visual Studio v18.1 的新功能,快来下载试 ...
- nio的简单学习
参考链接: http://www.iteye.com/magazines/132-Java-NIO https://www.cnblogs.com/xiaoxi/p/6576588.html http ...
- 201621123001 《Java程序设计》第6周学习总结
1. 本周学习总结 1.1 面向对象学习暂告一段落,请使用思维导图,以封装.继承.多态为核心概念画一张思维导图或相关笔记,对面向对象思想进行一个总结. 注1:关键词与内容不求多,但概念之间的联系要清晰 ...
- PropertiesUtil 读取properties
package com.midea.clean.util; import java.io.InputStream; import java.io.UnsupportedEncodingExceptio ...
- 杭电多校第七场 1010 Sequence(除法分块+矩阵快速幂)
Sequence Problem Description Let us define a sequence as below f1=A f2=B fn=C*fn-2+D*fn-1+[p/n] Your ...
- NioEventLoop中的thread什么时候启动
在构造函数中被赋值,并传入传入runnable接口,方法里面循环select,然后处理找到的key 但是这个thread是什么时候被start的呢? 在bootstrap bind的逻辑里,后半部分是 ...
- TextRank算法
TextRank是一种用来做关键词提取的算法,也可以用于提取短语和自动摘要.因为TextRank是基于PageRank的,所以首先简要介绍下PageRank算法. (1)PageRank PageRa ...