
linux 断网 扫描基本命令
kali使用arpspoof命令进行ARP欺骗。
做法是获取目标主机IP镜像流量,再进行ARP欺骗。
此次测试实在局域网中进行,使用kali虚拟机和Windows10物理机测试。
最终效果是利用kali干扰物理机不能正常上网。
————————————————————————————————
具体方法:
1、获取目标主机IP地址及网关。方法非常多,用kali的nmap工具可以进行扫描,不过有点费时间,但是是做测试的不二选择,作为新手,这里我就用自己电脑做测试,Windows下CMD打开命令提示符,输入ipconfig查看本机IP。
物理机IP是192.168.1.112(局域网)
物理机默认网关是192.168.1.1
2、kali命令行中输入ifconfig查看kali信息如下图:1代表着网卡符号:eth0(数字0不是英文字母O);2代表kali的IP地址192.138.1.115(局域网地址)。
3、开始对目标主机进行ARP欺骗:
A.攻击前确定我的物理机能上网,我来ping一下百度。
确保可以ping通百度。
B.在kali上使用以下命令:
arpspoof -i eth0 -t 192.168.1.112 192.168.1.11
arpspoof命令
后面接上与网络有关的-i(interface)
网卡eth0
目标-t(target)
目标IP:192.168.1.112
目标主机网关192.168.1.1
出现上图界面说明开始对目标进行了ARP欺骗。
4、让kali处于3的状态不变,转到物理机验证目标主机是否被欺骗了。
直接找不到百度主机了,这就表示网络流量转发成功。
5、在kali虚拟机中按住:Ctrl+C中断欺骗,此时你的物理机就能正常上网啦。
---------------------
第一步、打开终端,输入以下命令,这个命令是扫描192.168.1.0/24这个网段在线的ip地址。
fping -asg 192.168.1.0/24第二部、你可以找到一个IP地址进行断网测试,或者是使用你自己的网试试,小伙伴的ip也可以哦。这个命令的意思是arp欺骗,欺骗别人发送的arp包都到我的网卡上来,第一个参数是监听本地的eth0网卡,第一个IP是受害者ip,第二个是网关ip
---------------------
2. fping的命令和参数详解
192.168.1.1 : xmt/rcv/%loss = 4/4/0%, min/avg/max = 1.54/2.30/4.32
192.168.1.74 : xmt/rcv/%loss = 4/0/100%
192.168.1.20 : xmt/rcv/%loss = 4/4/0%, min/avg/max = 0.07/0.07/0.08

dnmap-server dnmap-client #这个基本不算是存活主机判断了
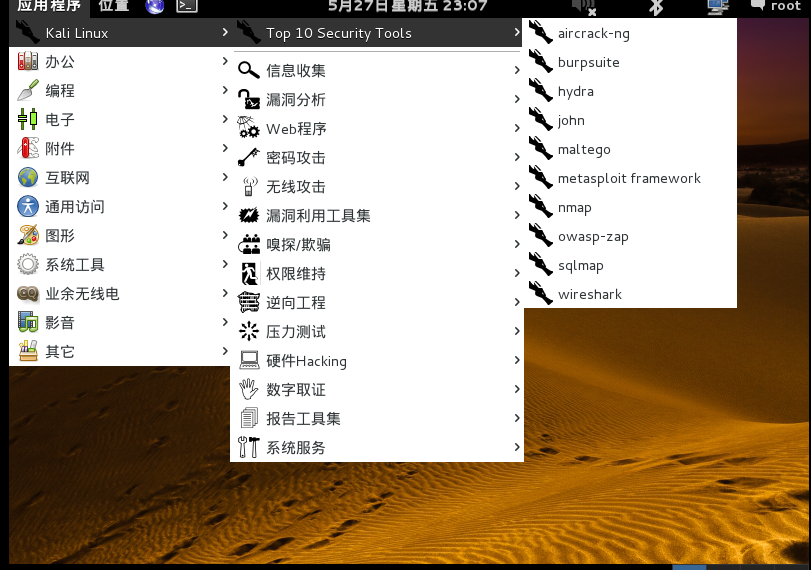
1 打开nmap的方式一:通过开始菜单栏打开。
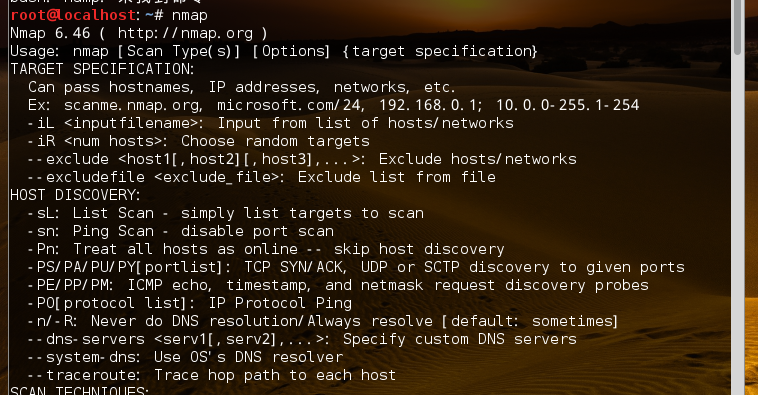
2 通过终端打开。
3 扫描目的主机防火墙是否关闭。
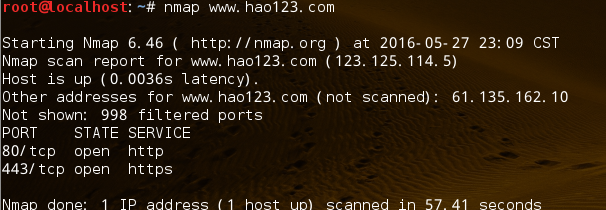
4 输入“nmap+空格+域名或IP地址”进行的扫描时普通速度的扫描,时间较长,如上图所示。
5 输入“nmap”+“空格”+“-F”+空格+“域名或IP地址”,进行的是加速扫描,时间较短。

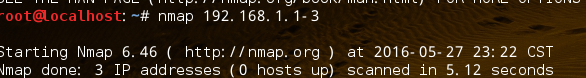
6 同时扫描多个ip方法:输入“nmap+空格+IP地址段”。
[](http://images2015.cnblogs.com/blog/909764/201605/909764-20160527232248116-1257679091.png
7 扫描主机操作系统版本:输入“nmap+空格+“-O”+空格+IP地址或域名。
8 扫描所有TCP端口:输入“nmap+空格+“-sT”+空格+IP地址或域名”。
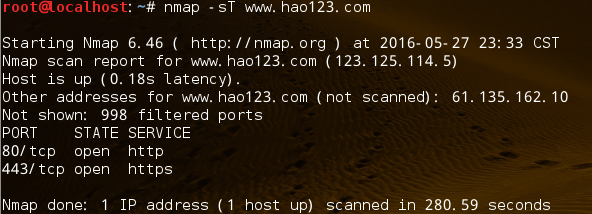
9 扫描所有开放的UDP端口:输入“nmap+空格+“-sU”+空格+IP地址或域名”。
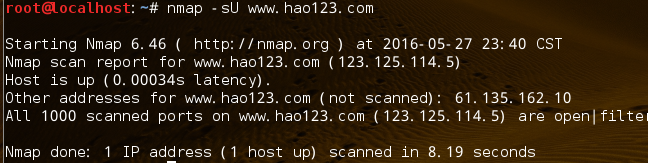
10 扫描防火墙安全漏洞:输入“nmap+“-sN”+空格+IP地址或域名”。
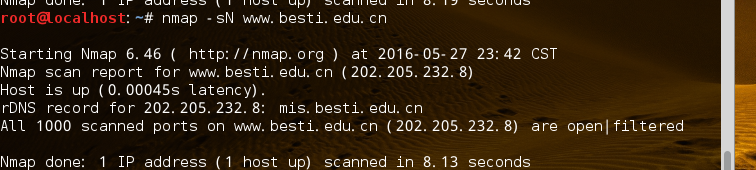
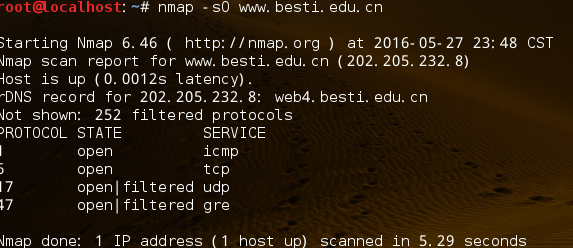
11 扫描使用IP协议的端口:输入“nmap+空格+“-sO”+空格+IP地址或域名。
linux 断网 扫描基本命令的更多相关文章
- Linux 断网安装MySQL5.x操作步骤
1.下载MySQL安装包 由于官网下载比较慢,暂时我这边采用的方法是通过网易云的centos镜像下载的地址是 http://mirrors.163.com/mysql/Downloads/MySQL- ...
- Linux断网安装jdk1.8
1.创建目录存放jdk包 mkdir /usr/java 2.上传jdk包 通过xftp或者其他远程工具 3.解压jdk tar zxvf jdk-8u221-linux-x64.tar.gz 4.打 ...
- ARP攻击之Kali Linux局域网断网攻击
特别声明: 我们学习研究网络安全技术的目的应是为了维护网络世界的安全,保护自己和他人的私有信息不被非法窃取和传播.请您遵守您所在地的法律,请勿利用本文所介绍的相关技术做背离道德或者违反法律的事情. S ...
- 如何防止XshellPortable、putty、SecureCRT等断网造成Linux命令中断
在使用XshellPortable.putty.SecureCRT等工具远程连接Linux系统时,如果我们执行了一大堆命令,在命令尚未执行完毕,客户端突然断网或者XshellPortable.putt ...
- Linux下跑程序,防止命令终端(断网,断电)
有时候我们在服务器上跑程序,会发现当我们离开窗口时,正在执行的程序中断了,这让人非常郁闷.下面介绍防止程序中断的方法: 新建一个名为yourname的Screen窗口: screen -S yourn ...
- Linux下的ARP攻击-断网
1.软件工具安装 1. nmap --网络嗅探工具 2. dsniff ( arpspoof ) --ARP嗅探工具 3. net-tools ( ifconfig ) --网络工具 sudo ...
- arp断网攻击
arp断网攻击可以是同局域网内主机无法上网!(可恶搞室友哦,嘻嘻!) 实现原理 arp的中文释义是地址解析协议,全英文 address resolution protocol,是一个将局域网IP地址映 ...
- ARP局域网断网攻击
Kali--ARP局域网攻击 什么是ARP? ARP ( Address Resolution Protocol)地址转换协议,工作在OSI模型的数据链路层,在以太网中,网络设备之间互相通信是用MAC ...
- dubbo连接zookeeper注册中心因为断网导致线程无限等待问题【转】
最近维护的系统切换了网络环境,由联通换成了电信网络,因为某些过滤规则导致系统连不上zookeeper服务器(应用系统机器在深圳,网络为电信线路,zookeeper服务器在北京,网络为联通线路),因为我 ...
随机推荐
- Linux系统常见内核问题修复(转发)
Linux系统常见内核问题修复(转发) 常见Linux系统破坏修复 http://blog.csdn.net/jmilk/article/details/49619587
- 惊世骇俗的sql语句之连表查询
select `product_skus`.id as skuId, `wname` as sku名称, if(`sku_attributes`.`status`=1,'上架','下架') as 状态 ...
- 牛客挑战赛 30 A 小G数数
题目链接:https://ac.nowcoder.com/acm/contest/375/A 分析:我写的时候竟然把它当成了DP....... 还建了个结构体DP数组,保存一二位,不知道当时脑子在抽啥 ...
- JavaScript基础一
1.1 javascript简介 Web前端有三层: HTML:从语义的角度,描述页面结构 CSS:从审美的角度,描述样式(美化页面) JavaScript:从交互的角度,描述行为(提升用户体验) J ...
- Matlab:非线性热传导(抛物方程)问题
函数文件1:real_fun.m function f=real_fun(x0,t0) %精确解 f=4*x0*(1-x0)*sin(t0); 函数文件2:F.m function f=F(N,u,U ...
- 使用antd-mobile的ImagePicker组件实现图片的上传
这篇文章主要是记录一下在开发钉钉微应用时,实现图片上传及显示功能的过程. 这个项目用的dingyou-dingtalk-mobile这个脚手架,可直接在NowaGui上创建.这是一个关于钉钉微应用的脚 ...
- IDEA 自动生成 serialVersionUID 的设置
打开File菜单,选择Settings选项,打开Settings设置对话框:左边树形目录,打开Editor>Inspections
- NOIP2012国王游戏(60分题解)
题目描述 恰逢 H国国庆,国王邀请n 位大臣来玩一个有奖游戏.首先,他让每个大臣在左.右手上面分别写下一个整数,国王自己也在左.右手上各写一个整数.然后,让这 n 位大臣排成一排,国王站在队伍的最前面 ...
- Lexicography
An anagram of a string is any string that can be formed using the same letters as the original. (We ...
- CentOS中/英文环境切换教程(CentOS6.8)
一.前言 对于不习惯英文的人可能想将系统由英文转成中文:而对于考虑客户端如果没正确配置,中文目录可能显示为乱码的人则可能宁愿将系统由中文转成英文. 中文切换为英文,实际就是将LANG的值由zh_CN- ...