
Shiro+SpringBoot认证
该博客以Web为基础
一、引入依赖
shiro-all包含shiro所有的包、shiro-core是核心包、shiro-web是与web整合、shiro-spring是与spring整合、shiro-ehcache是与EHCache整合、shiro-quartz是与任务调度quartz整合等等。这里我们只需要引入shiro-spring即可。
1 <!-- https://mvnrepository.com/artifact/org.apache.shiro/shiro-spring -->

2 <dependency>

3      <groupId>org.apache.shiro</groupId>

4      <artifactId>shiro-spring</artifactId>

5      <version>1.5.3</version>

6 </dependency>
二、Controller层
@RestController

@RequestMapping("/account")

public class AccountController {
/**
 * 登录
 * @param username
 * @param password
 * @return
 */
  @PostMapping(path = "/login")
    public ResultMsg login(
            @RequestParam(value = "aaccount")String username,
            @RequestParam(value = "apassword")String pwd,
            @RequestParam("check") Integer check ) {
        ResultMsg resultMsg = new ResultMsg();
        //        获取当前用户
        Subject subject = SecurityUtils.getSubject();
        /**
         * 判断当前用户是否已经认证过
         */
//        System.out.println("是否记住我==="+subject.isRemembered());
        if (!subject.isAuthenticated()) {
    //            封装用户的登录数据
            UsernamePasswordToken token = new UsernamePasswordToken(username,pwd);
            Boolean rememberMe = check == 1 ? true:false;
            System.out.println(rememberMe);
            token.setRememberMe(rememberMe); //记住我
            try {
                subject.login(token); //登录认证
                resultMsg.setState(200);
                resultMsg.setMsg("登录成功");
                return resultMsg;
            } catch (UnknownAccountException u) {
                System.err.println("用户不存在");
                resultMsg.setState(412);
                resultMsg.setMsg("用户不存在");
                return resultMsg;
            } catch (IncorrectCredentialsException i) {
                System.err.println("密码错误");
                resultMsg.setState(412);
                resultMsg.setMsg("密码错误");
                return resultMsg;
            } catch (LockedAccountException l) {
                System.err.println("账户锁定");
                resultMsg.setState(412);
                resultMsg.setMsg("账户锁定");
                return resultMsg;
            }
        } else {
            resultMsg.setState(403);
            resultMsg.setMsg("此账户已在其他地方登录,是否强制下线?");
            return resultMsg;
        }
    }

  /**
     * 退出登录
     * @param num
     * @return
     */
    @GetMapping(path = "/loginout")
    public ResultMsg loginOut(Integer num) {
        ResultMsg resultMsg = new ResultMsg();
//        获取当前用户
        Subject subject = SecurityUtils.getSubject();
        subject.logout();//退出当前登录
        resultMsg.setState(200);
        if (num == 1) {
            resultMsg.setMsg("已下线!");
        } else {
            resultMsg.setMsg("当前用户已退出!");
        }
        return resultMsg;

    }

  /**
   * 未认证返回登录页面
   * @return
   */
  @GetMapping(path = "/login")
  public ModelAndView login() {
      ModelAndView mv = new ModelAndView("/user/login");
      return mv;
  }

}
Shiro核心配置
Shiro配置类
ShiroConfig.java
主要创建三大Bean对象
- ShiroFilterFactoryBean(拦截一切请求)3
- DefaultSecurityManager(安全管理器)2
- 自定义Realm 继承 AuthorizingRealm(主要用于认证和授权)1
建议创建顺序逆行
package com.hk.aefz.shiro.config;

@Configuration

public class ShiroConfig {

    //    ShiroFliterFactoryBean 3

    @Bean

    public ShiroFilterFactoryBean getShiroFilterFactoryBean(

            @Qualifier("securityManager") DefaultWebSecurityManager securityManager

    ) {

        ShiroFilterFactoryBean factoryBean = new ShiroFilterFactoryBean();

//        设置安全管理器

        factoryBean.setSecurityManager(securityManager);

//        添加Shiro内置过滤器
    /*
            anon:无需认证就可以访问
            authc:必须认证才可以访问
            user:必须拥有记住我功能才可以访问
            perms:拥有对某个资源的权限才能访问
            role:拥有某个角色权限才可以访问
         */

        Map<String, String> filterMap = new LinkedHashMap<>();

//        匿名访问

        filterMap.put("/navigation/index","anon");

        filterMap.put("/navigation/blogdetails","anon");

        filterMap.put("/navigation/login","anon");

        filterMap.put("/navigation/register","anon");

//        需要角色

        filterMap.put("/navigation/personblog","authc,roles[blogger]");

        filterMap.put("/navigation/admin-blog","authc,roles[blogger]");

        filterMap.put("/navigation/**","user");

        factoryBean.setFilterChainDefinitionMap(filterMap);

//        拦截后返回登录页面

        factoryBean.setLoginUrl("/navigation/login");return factoryBean;

    }

    //  DefaultWebSecurityManager 2 安全管理器

    @Bean(name = "securityManager")

    public DefaultWebSecurityManager getDefaultWebSecurityManager(

            @Qualifier("userRealm") UserRealm userRealm,

    ) {

        DefaultWebSecurityManager securityManager = new DefaultWebSecurityManager();

//        关联UserRealm

        securityManager.setRealm(userRealm);

        return securityManager;

    }

    //    创建UserRealm类 需要自定义 1

    @Bean

    public UserRealm  userRealm() {

        UserRealm userRealm = new UserRealm();

        return userRealm;

    }

    }

}
自定义Relam类
继承AuthorizingRealm类
/**

 * 自定义UserRealm

 */

public class UserRealm extends AuthorizingRealm {

//    注入AccountController

    @Autowired

    private AccountController accountController;

    @Autowired

    private UserInfoService userInfoService;

    @Autowired

    private AccountService accountService;

//    授权

    @Override

    protected AuthorizationInfo doGetAuthorizationInfo(PrincipalCollection principals) {

        System.err.println("执行了授权.........");return null;

    }

//    认证

    @Override

    protected AuthenticationInfo doGetAuthenticationInfo(AuthenticationToken token) throws AuthenticationException {

        System.err.println("执行了认证...........");

//        获取当前登录账户

        UsernamePasswordToken accountToken = (UsernamePasswordToken) token;

        String username = accountToken.getUsername(); // 获取当前账号

//        连接数据库进行登录验证

        Account account = accountController.selectByName(username);

        System.out.println(account);

        if (account == null) {

            return null; //抛出 UnknownAccountException 异常

        }

//         密码认证 shiro做 存在泄密

        SimpleAuthenticationInfo info = new SimpleAuthenticationInfo(account, account.getApassword(), account.getAaccount());return info;

    }

}
测试
使用PostMan进行登录测试

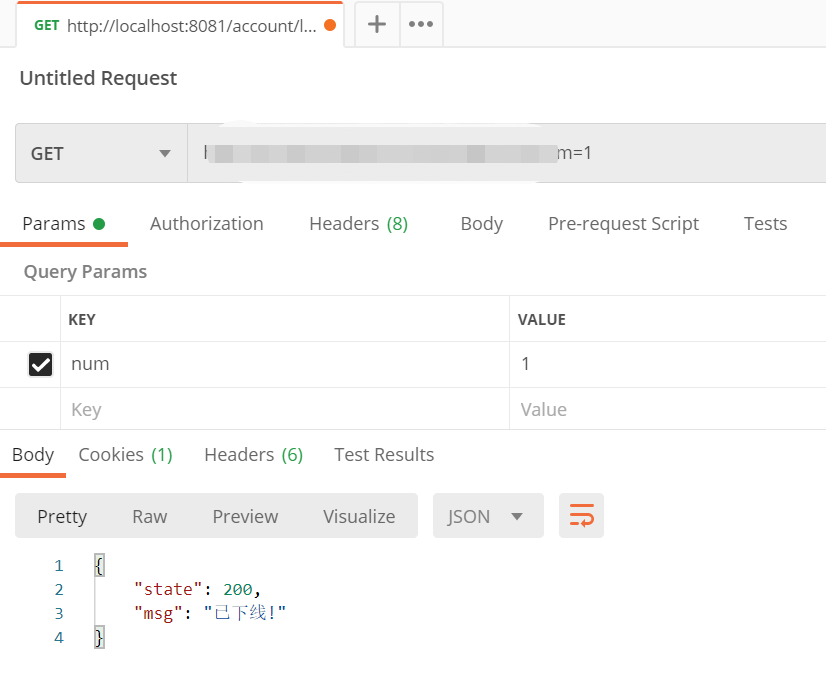
Shiro+SpringBoot认证的更多相关文章
- 【原】无脑操作:IDEA + maven + Shiro + SpringBoot + JPA + Thymeleaf实现基础认证权限
开发环境搭建参见<[原]无脑操作:IDEA + maven + SpringBoot + JPA + Thymeleaf实现CRUD及分页> 需求: ① 除了登录页面,在地址栏直接访问其他 ...
- Shiro集成web环境[Springboot]-认证与授权
Shiro集成web环境[Springboot]--认证与授权 在登录页面提交登陆数据后,发起请求也被ShiroFilter拦截,状态码为302 <form action="${pag ...
- 使用Shiro实现认证和授权(基于SpringBoot)
Apache Shiro是一个功能强大且易于使用的Java安全框架,它为开发人员提供了一种直观,全面的身份验证,授权,加密和会话管理解决方案.下面是在SpringBoot中使用Shiro进行认证和授权 ...
- SpringBoot整合Shiro完成认证
三.SpringBoot整合Shiro思路 首先从客户端发来的所有请求都经过Shiro过滤器,如果用户没有认证的都打回去进行认证,认证成功的,再判断是否具有访问某类资源(公有资源,私有资源)的权限,如 ...
- Shiro+springboot+mybatis+EhCache(md5+salt+散列)认证与授权-03
从上文:Shiro+springboot+mybatis(md5+salt+散列)认证与授权-02 当每次进行刷新时,都会从数据库重新查询数据进行授权操作,这样无疑给数据库造成很大的压力,所以需要引入 ...
- Shiro+springboot+mybatis(md5+salt+散列)认证与授权-02
代码延续地址:Shiro+springboot+mybatis(md5+salt+散列)认证与授权-01 1.创建t_role角色表(比如管理员admin,普通用户user等),创建t_pers权限表 ...
- springboot+mybatis+shiro——登录认证和权限控制
转载:https://z77z.oschina.io/ 一.引入依赖 shiro-all包含shiro所有的包.shiro-core是核心包.shiro-web是与web整合.shiro-spring ...
- 【原】无脑操作:IDEA + maven + Shiro + SpringBoot + JPA + Thymeleaf实现基础授权权限
上一篇<[原]无脑操作:IDEA + maven + Shiro + SpringBoot + JPA + Thymeleaf实现基础认证权限>介绍了实现Shiro的基础认证.本篇谈谈实现 ...
- spring boot(十四)shiro登录认证与权限管理
这篇文章我们来学习如何使用Spring Boot集成Apache Shiro.安全应该是互联网公司的一道生命线,几乎任何的公司都会涉及到这方面的需求.在Java领域一般有Spring Security ...
随机推荐
- SQL : 把特定的数据排前面 & 分别查询几组数据的最大值
把特定的数据排前面 : 比如说,把没有审核身份证的人排最前面,然后再按userId正序排. select case when idcardverified = 1 then 0 else 1 end ...
- 设计模式:visitor模式
核心:将数据结构和数据的处理分开 注意:注意函数的参数传递和调用关系 例子: class Element; class Visitor { public: virtual void Visit(Ele ...
- 一起学Blazor WebAssembly 开发(3)
接着上篇,本篇开始讲下实现登录窗口,先看下大概的效果图: 打开的效果,没有美工美化 点登录校验得到不能为空 我在做blazor时用到了一个ui框架,这个框架名叫Ant Design blazor(ht ...
- 题解 SP687 【REPEATS - Repeats】
考虑可以枚举字符串上的两个点,求出两个点所对应后缀的\(LCP\)和所对应前缀的\(LCS\),两点之间的距离为\(len\),则这两个点对答案的贡献为: \[ \frac{LCS+LCP+L-1}{ ...
- 轻松应对并发问题,Newbe.Claptrap 框架中 State 和 Event 应该如何理解?
Newbe.Claptrap 框架中 State 和 Event 应该如何理解?最近整理了一下项目的术语表.今天就谈谈什么是 Event 和 State. Newbe.Claptrap 是一个用于轻松 ...
- 使用 Azure Blob Stoage 实现一个静态文件服务器
什么是Azure Blob Stoage Azure Blob Stoage 是微软Azure的对象存储服务.国内的云一般叫OSS,是一种用来存储非结构化数据的服务,比如音频,视频,图片,文本等等.用 ...
- java 控制语句、数组、方法
一.控制语句 1.if 语句 if语句是指如果满足某种条件,就进行某种处理. 流程图: 2. if…else语句 语法格式: if (判断条件){ 执行语句1 …… }else{ 执行语句2 …… } ...
- 数据结构C语言实现----图
邻接表储存结构 /*邻接表的边*/ typedef struct ArcNode { int adjvex; struct ArcNode *next; }ArcNode; /*邻接表的结点*/ ty ...
- A - A Simple Problem with Integers (线段树的区间修改与区间查询)
You have N integers, A1, A2, ... , AN. You need to deal with two kinds of operations. One type of op ...
- python爬虫基础要学什么,有哪些适合新手的书籍与教程?
一,爬虫基础: 首先我们应该了解爬虫是个什么东西,而不是直接去学习带有代码的内容,新手小白应该花一个小时去了解爬虫是什么,再去学习带有代码的知识,这样所带来的收获是一定比你直接去学习代码内容要多很多很 ...