
20145337 GDB调试汇编堆栈过程分析
20145337 GDB调试汇编堆栈过程分析
测试代码
    #include<stdio.h>

    short addend1 = 1;

    static int addend2 = 2;

    const static long addend3 = 3;

    static int g(int x)

    return x + addend1;

    }

    static const int f(int x)

    {

    return g(x + addend2);

    }

    int main(void)

    {

    return f(8) + addend3;

    }
分析过程
使用
gcc -g example.c -o example -m32指令在64位的机器上产生32位汇编,然后使用gdb example指令进入gdb调试器
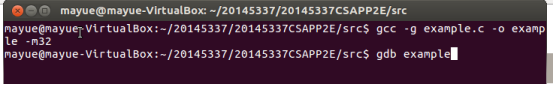
进入之后先在main函数处设置一个断点,再run一下,使用
disassemble指令获取汇编代码,用i(info) r(registers)指令查看各寄存器的值:
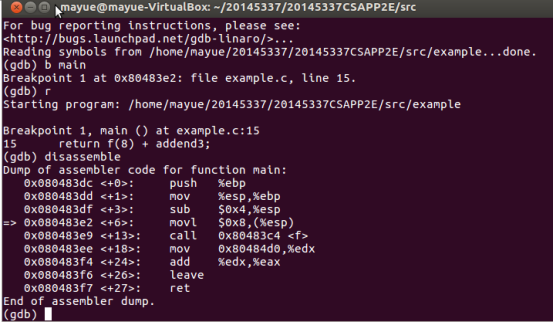
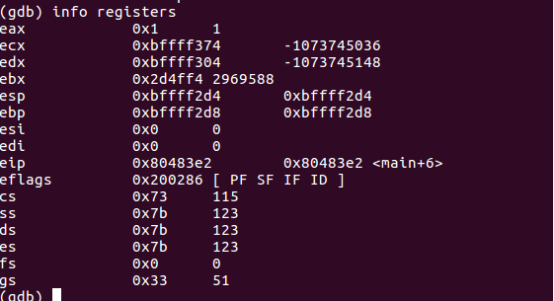
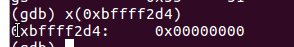
可见此时主函数的栈基址为 0xbffff2d4,用
x(examine)指令查看内存地址中的值,但目前%esp所指堆栈内容为0,%ebp所指内容也为0
首先,结合display命令和寄存器或pc内部变量,做如下设置:display /i $pc,这样在每次执行下一条汇编语句时,都会显示出当前执行的语句。下面展示每一步时
%esp、%ebp和堆栈内容的变化:
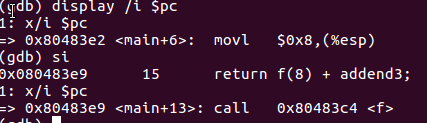


call指令将下一条指令的地址入栈,此时%esp,%ebp和堆栈的值为:
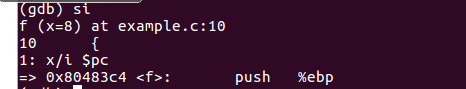


将上一个函数的基址入栈,从当前%esp开始作为新基址:
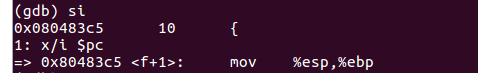


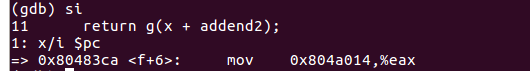
先为传参做准备:
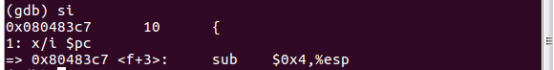


实参的计算在%eax中进行:
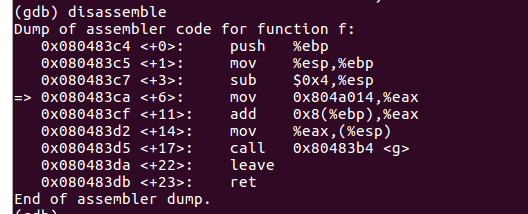
f函数的汇编代码:
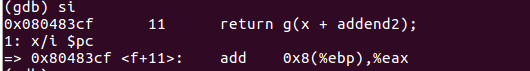
实参入栈:

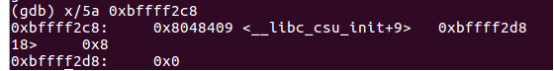
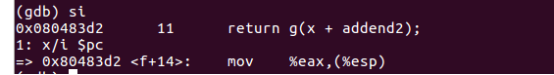

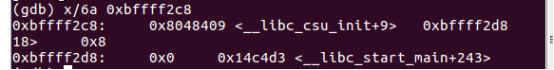
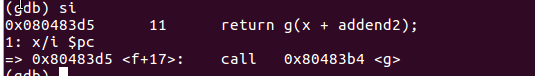


call指令将下一条指令的地址入栈:
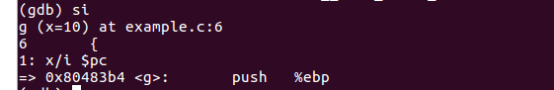

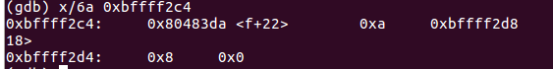
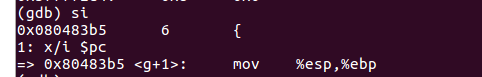

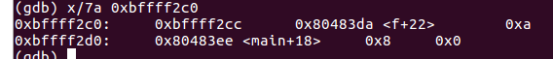
计算short+int:
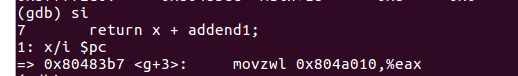

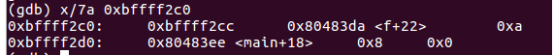
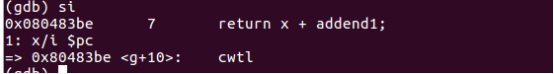


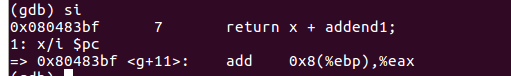

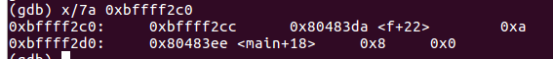
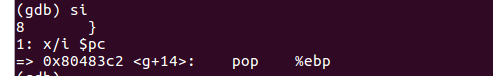
pop %ebp指令将栈顶弹到%ebp中,同时%esp增加4字节:

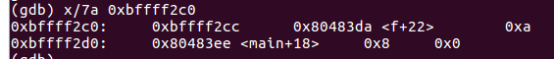
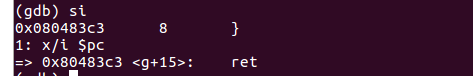

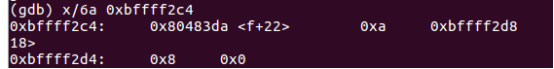
ret指令将栈顶弹给%eip:
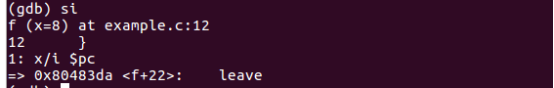


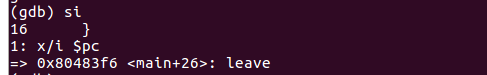
因为函数f修改了%esp,所以用leave指令恢复。leave指令先将%esp对其到%ebp,然后把栈顶弹给%ebp:


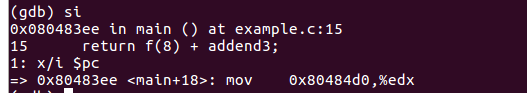

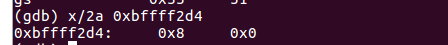
主函数汇编代码:

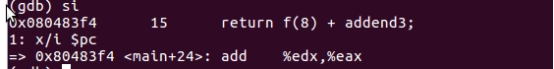


| 序号 | 汇编代码 | %eip | %ebp | %esp | %eax |
|---|---|---|---|---|---|
| 0001 | movl $0x8,(%esp) | 0x80483e2 | 0xbffff2d8 | 0xbffff2d4 | 0x1 |
| 0002 | call 0x80483c4 | 0x80483e9 | 0xbffff2d8 | 0xbffff2d4 | 0x1 |
| 0003 | push %ebp | 0x80483c4 | 0xbffff2d8 | 0xbffff2d0 | 0x1 |
| 0004 | move %esp,%ebp | 0x80483c5 | 0xbffff2d8 | 0xbffff2cc | 0x1 |
| 0005 | sub $0x4,%esp | 0x80483c7 | 0xbffff2cc | 0xbffff2cc | 0x1 |
| 0006 | mov 0x804a014%eax | 0x80483c4 | 0xbffff2cc | 0xbffff2c8 | 0x1 |
| 0007 | add 0x8(%ebp),%eax | 0x80483cf | 0xbffff2cc | 0xbffff2cc | 0x2 |
| 0008 | mov %eax,(%esp) | 0x80483d2 | 0xbffff2cc | 0xbffff2c8 | 0xa |
| 0009 | call 0x80483b4 | 0x80483d5 | 0xbffff2cc | 0xbffff2c8 | 0xa |
| 0010 | push %ebp | 0x80483b4 | 0xbffff2cc | 0xbffff2c4 | 0xa |
| 0011 | mov %esp,%ebp | 0x80483b5 | 0xbffff2cc | 0xbffff2c0 | 0xa |
| 0012 | movzwl 0x8048010,%eax | 0x80483b7 | 0xbffff2c0 | 0xbffff2c0 | 0xa |
| 0013 | cwtl | 0x80483be | 0xbffff2c0 | 0xbffff2c0 | 0x1 |
| 0014 | add 0x8(%ebp),%eax | 0x80483bf | 0xbffff2c0 | 0xbffff2c0 | 0x1 |
| 0015 | pop %ebp | 0x80483c2 | 0xbffff2c0 | 0xbffff2c0 | 0x1 |
| 0016 | ret | 0x80483c3 | 0xbffff2cc | 0xbffff2c4 | 0xb |
| 0017 | leave | 0x80483da | 0xbffff2cc | 0xbffff2c8 | 0xb |
| 0018 | ret | 0x80483db | 0xbffff2d8 | 0xbffff2d0 | 0xb |
| 0019 | mov 0x80484d0,%edx | 0x80483ee | 0xbffff2d8 | 0xbffff2d4 | 0xb |
| 0020 | add %edx,%eax | 0x80483f4 | 0xbffff2d8 | 0xbffff2d4 | 0xb |
| 0021 | leave | 0x80483f6 | 0xbffff2d8 | 0xbffff2d4 | 0xe |
| 序号 | 汇编代码 | 堆栈 |
|---|---|---|
| 0001 | movl $0x8,(%esp) | 0x0 |
| 0002 | call 0x80483c4 | 0x8 0x0 |
| 0003 | push %ebp | 0x80483ee 0x8 0x0 |
| 0004 | move %esp,%ebp | 0xbffff2d8 0x80483ee 0x8 |
| 0005 | sub $0x4,%esp | 0xbffff2d8 0x80483ee 0x8 |
| 0006 | mov 0x804a014%eax | 0xbffff2d8 0x80483ee 0x8 |
| 0007 | add 0x8(%ebp),%eax | 0x8048409 0xbffff2d8 0x8 0x0 |
| 0008 | mov %eax,(%esp) | 0x8048409 0xbffff2d8 0x8 0x0 0x14c4d3 |
| 0009 | call 0x80483b4 | 0xa 0xbffff2d8 0x80483ee 0x0 0x14c4d3 |
| 0010 | push %ebp | 0x80483da 0xa 0xbffff2d8 0x8 0x0 |
| 0011 | mov %esp,%ebp | 0xbffff2cc 0x80483da 0xa 0x80483ee 0x8 0x0 |
| 0012 | movzwl 0x8048010,%eax | 0xbffff2cc 0x80483da 0xa 0x80483ee 0x8 0x0 |
| 0013 | cwtl | 0xbffff2cc 0x80483da 0xa 0x80483ee 0x8 0x0 |
| 0014 | add 0x8(%ebp),%eax | 0xbffff2cc 0x80483da 0xa 0x80483ee 0x8 0x0 |
| 0015 | pop %ebp | 0xbffff2cc 0x80483da 0xa 0x80483ee 0x8 0x0 |
| 0016 | ret | 0x80483da 0xa 0xbffff2d8 0x8 0x0 |
| 0017 | leave | 0xa 0xbffff2d8 0x80483ee 0x0 |
| 0018 | ret | 0x80483ee 0x8 0x0 |
| 0019 | mov 0x80484d0,%edx | 0x8 0x0 |
| 0020 | add %edx,%eax | 0x0 |
| 0021 | leave | 0x0 |
20145337 GDB调试汇编堆栈过程分析的更多相关文章
- GDB调试汇编堆栈过程分析
GDB调试汇编堆栈过程分析 分析过程 这是我的C源文件:click here 使用gcc - g example.c -o example -m32指令在64位的机器上产生32位汇编,然后使用gdb ...
- 20145212——GDB调试汇编堆栈过程分析
GDB调试汇编堆栈过程分析 测试代码 #include <stdio.h> short val = 1; int vv = 2; int g(int xxx) { return xxx + ...
- 20145223《信息安全系统设计基础》 GDB调试汇编堆栈过程分析
20145223<信息安全系统设计基础> GDB调试汇编堆栈过程分析 分析的c语言源码 生成汇编代码--命令:gcc -g example.c -o example -m32 进入gdb调 ...
- 赵文豪 GDB调试汇编堆栈过程分析
GDB调试汇编堆栈过程分析 使用gcc - g example.c -o example -m32指令在64位的机器上产生32位汇编,然后使用gdb example指令进入gdb调试器: 使用gdb调 ...
- 20145208 GDB调试汇编堆栈过程分析
20145208 GDB调试汇编堆栈过程分析 测试代码 #include<stdio.h> short addend1 = 1; static int addend2 = 2; const ...
- 20145218 GDB调试汇编堆栈过程分析
GDB调试汇编堆栈过程分析 虚拟机中分析过程 输入gcc - g example.c -o example -m32指令在64位机器上产生32位汇编,但出现以下错误: 这时需要使用sudo apt-g ...
- 20145236 GDB调试汇编堆栈过程分析
GDB调试汇编堆栈过程分析 首先需要输入sudo apt-get install libc6-dev-i386安装一个库才能产生汇编代码,然后输入gcc - g example.c -o exampl ...
- 20145312 GDB调试汇编堆栈过程分析
20145312 GDB调试汇编堆栈过程分析 参考资料 卢肖明同学的博客:<GDB调试汇编堆栈过程分析>: http://www.cnblogs.com/lxm20145215----/p ...
- 20145240 GDB调试汇编堆栈过程分析
20145240 GDB调试汇编堆栈过程分析 测试代码 #include<stdio.h> short addend1 = 1; static int addend2 = 2; const ...
随机推荐
- JavaScript 嵌套 书名号 查询
字符串中查找嵌套书名号 ,一开始想用正则来做的,最后发现正则不可能达到我的需求(可能是我正则理解不够,哈哈),所以写下了这个方法:只做了三层,如果你要更多,可以自己添加,哈哈//提取查询关键字,sou ...
- tp框架之函数调用
1.如果要在一个方法里面调用另一个方法,可以先用A方法实例化控制器 $m = A("控制器名"); ,然后根据方法名调用 $m->方法名(可传参数); 2.自定义函数库 ( ...
- 【leetcode】ZigZag Conversion
题目简述 The string "PAYPALISHIRING" is written in a zigzag pattern on a given number of rows ...
- 转:工具类之SpannableStringUtils(相信你会爱上它)
这个工具类真是构思了良久才设计出来,采用了建造者模式,然后你们就可以用链式调用了,talk is cheap, let me show the demo. demo code 有没有心动一下哈,下面就 ...
- 转: Delphi的OverRide、OverLoad和Virtual方法
http://blog.csdn.net/ckli/article/details/2201418 override 重写 也叫覆盖 .方法的重写Overriding和重载Overloading是Ja ...
- 一行代码解决各种IE兼容问题,IE6,IE7,IE8,IE9,IE10
行代码解决各种IE兼容问题,IE6,IE7,IE8,IE9,IE10 2012-04-25 16:29:04| 分类: 学习 |字号 订阅 在网站开发中不免因为各种兼容问题苦恼,针对兼容问题,其实IE ...
- Ubuntu14.04 64位机上安装cuda8.0 cudnn5.0操作步骤 - 网络资源是无限的
查看Ubuntu14.04 64位上显卡信息,执行: lspci | grep -i vga lspci -v -s 01:00.0 nvidia-smi 第一条此命令可以显示一些显卡的相关信息:如果 ...
- [R]R语言中的%>%和%.%
最近在网上看R的代码,常常看到 x %>% y 的写法. 样子看着像是pipe的用法,搜了一下, 没找到语法的相关说明. 今天突然开窍,想着 %>% 可能不是语言本身支持的语法,可能是某个 ...
- mac搭建nginx与php
第一步:关闭Apache及开机启动 要使用nginx,最好停用mac中自带的Apache.停用很简单: sudo launchctl unload -w /System/Library/LaunchD ...
- [BZOJ4198][Noi2015]荷马史诗
4198: [Noi2015]荷马史诗 Time Limit: 10 Sec Memory Limit: 512 MBSubmit: 700 Solved: 365[Submit][Status] ...