
PerfView专题 (第四篇):如何寻找 C# 中程序集泄漏
一:背景
前两篇我们都聊到了非托管内存泄漏,一个是 HeapAlloc ,一个是 VirtualAlloc,除了这两种泄漏之外还存在其他渠道的内存泄漏,比如程序集泄漏,这一篇我们就来聊一聊。
二: 程序集也会泄漏?
在我分析的一百多dump中,程序集方面的泄漏主要有 XmlSerializer 和 Castle.Proxy 这两个入口,这里就来探讨 XmlSerializer 所造成的泄漏。
1. 问题代码
为了方便讲述,先上一段测试代码,百分百内存泄漏,如假包换。
    internal class Program

    {

        static void Main(string[] args)

        {

            var xml = @" <FabrikamCustomer>

                              <Id>0001</Id>

                              <FirstName>John</FirstName>

                              <LastName>Dow</LastName>

                          </FabrikamCustomer>";

            Enumerable.Range(0, 30000)

                 .Select(i => GetCustomer(i, "FabrikamCustomer", xml))

                 .ToList();

            Console.WriteLine("处理完成!");

            Console.ReadLine();

        }

        public static Customer GetCustomer(int i, string rootElementName, string xml)

        {

            var xmlSerializer = new XmlSerializer(typeof(Customer),

                            new XmlRootAttribute(rootElementName));

            using (var textReader = new StringReader(xml))

            {

                using (var xmlReader = XmlReader.Create(textReader))

                {

                    Console.WriteLine(i);

                    return (Customer)xmlSerializer.Deserialize(xmlReader);

                }

            }

        }

    }

    public class Customer

    {

        public string Id { get; set; }

        public string FirstName { get; set; }

        public string LastName { get; set; }

    }
故意让程序调用 XmlSerializer 三万次,跑完后我们看一下内存占用情况。

从图中你会观察到,内存会一直往上飙,直到 1.35G 为止,很明显这么简单的代码会有这么大的内存占用,已经超出了我的预期,接下来用 windbg 探究下到底怎么回事?
2. windbg 调试
既然内存泄漏了,我们需要用 windbg 研判下到底是哪方面的内存泄漏,托管层还好说,如果是非托管 那又是头大的事。。。 先用 !address -summary 观察下。
0:000> !heap -s

************************************************************************************************************************

                                              NT HEAP STATS BELOW

************************************************************************************************************************

LFH Key                   : 0x14f82251

Termination on corruption : ENABLED

  Heap     Flags   Reserv  Commit  Virt   Free  List   UCR  Virt  Lock  Fast

                    (k)     (k)    (k)     (k) length      blocks cont. heap

-----------------------------------------------------------------------------

00670000 00000002 1020232 1012572 1020020    901   235    67    0      2   LFH

008c0000 00001002      60     16     60      4     2     1    0      0

00b20000 00001002      60     16     60      4     2     1    0      0

023d0000 00001002      60      4     60      0     1     1    0      0

025a0000 00041002      60      4     60      2     1     1    0      0

04d80000 00041002      60      4     60      2     1     1    0      0

-----------------------------------------------------------------------------

0:000> !eeheap -gc

Number of GC Heaps: 1

generation 0 starts at 0x3aeb6320

generation 1 starts at 0x3ae91000

generation 2 starts at 0x025b1000

ephemeral segment allocation context: none

 segment     begin  allocated      size

025b0000  025b1000  02e70ee8  0x8bfee8(9174760)

3ae90000  3ae91000  3aeda364  0x49364(299876)

Large object heap starts at 0x035b1000

 segment     begin  allocated      size

035b0000  035b1000  036c2128  0x111128(1118504)

Total Size:              Size: 0xa1a374 (10593140) bytes.

------------------------------

GC Heap Size:    Size: 0xa1a374 (10593140) bytes.
从输出信息看,托管堆才区区 10M, 可以看到内存主要被 NT Heap 给吃掉了,因为没有开启 ust ,所以这块也搞不清楚是谁分配的。
如果仔细想一想,用 NT堆 的用户除了操作系统,还有 CLR,对,就是 CLR,所以看看与之相关的高频堆,低频堆,代码堆,或许有什么新发现,使用命令 !eeheap -loader。
0:000> !eeheap -loader

Loader Heap:

....

Module 57cf46f4: Size: 0x0 (0) bytes.

Module 57cf4e8c: Size: 0x0 (0) bytes.

Module 57cf5624: Size: 0x0 (0) bytes.

Module 57cf5dbc: Size: 0x0 (0) bytes.

Total size:      Size: 0x0 (0) bytes.

--------------------------------------

Total LoaderHeap size:   Size: 0xff56000 (267739136) bytes.

=======================================
发现有海量的程序集,而且占用了 267M,肯定是有问题的,接下来抽几个 module 看下里面都有什么内容。
0:000> !dumpmt -md 57cf61f8

EEClass:         57d08298

Module:          57cf5dbc

Name:

mdToken:         02000002

File:            Unknown Module

BaseSize:        0x44

ComponentSize:   0x0

Slots in VTable: 8

Number of IFaces in IFaceMap: 0

--------------------------------------

MethodDesc Table

   Entry MethodDe    JIT Name

78c497b8 7884c838 PreJIT System.Object.ToString()

78c496a0 78988978 PreJIT System.Object.Equals(System.Object)

78c521f0 78988998 PreJIT System.Object.GetHashCode()

78c04f2c 789889a0 PreJIT System.Object.Finalize()

57d10c85 57cf61d4   NONE Microsoft.Xml.Serialization.GeneratedAssembly.XmlSerializationWriterCustomer.InitCallbacks()

57d10c89 57cf61dc   NONE Microsoft.Xml.Serialization.GeneratedAssembly.XmlSerializationWriterCustomer..ctor()

57d10c7d 57cf61bc   NONE Microsoft.Xml.Serialization.GeneratedAssembly.XmlSerializationWriterCustomer.Write3_FabrikamCustomer(System.Object)

57d10c81 57cf61c8   NONE Microsoft.Xml.Serialization.GeneratedAssembly.XmlSerializationWriterCustomer.Write2_Customer(System.String, System.String, ConsoleApp12.Customer, Boolean, Boolean)
可以发现这里面都是 XmlSerialization 相关类,这说明内存泄漏和它有关,但还找不出是哪个代码泄漏的,头疼哈。。。
3. 到底是谁泄漏的?
为了快速解决,这时候就可以祭出 PerfView 2.0.6(最新版本会报错) , 用它来监控程序集的加载事件,一旦程序中出现了加载事件,在内部进行拦截并记录 调用栈,主要还是借助了 ETW。
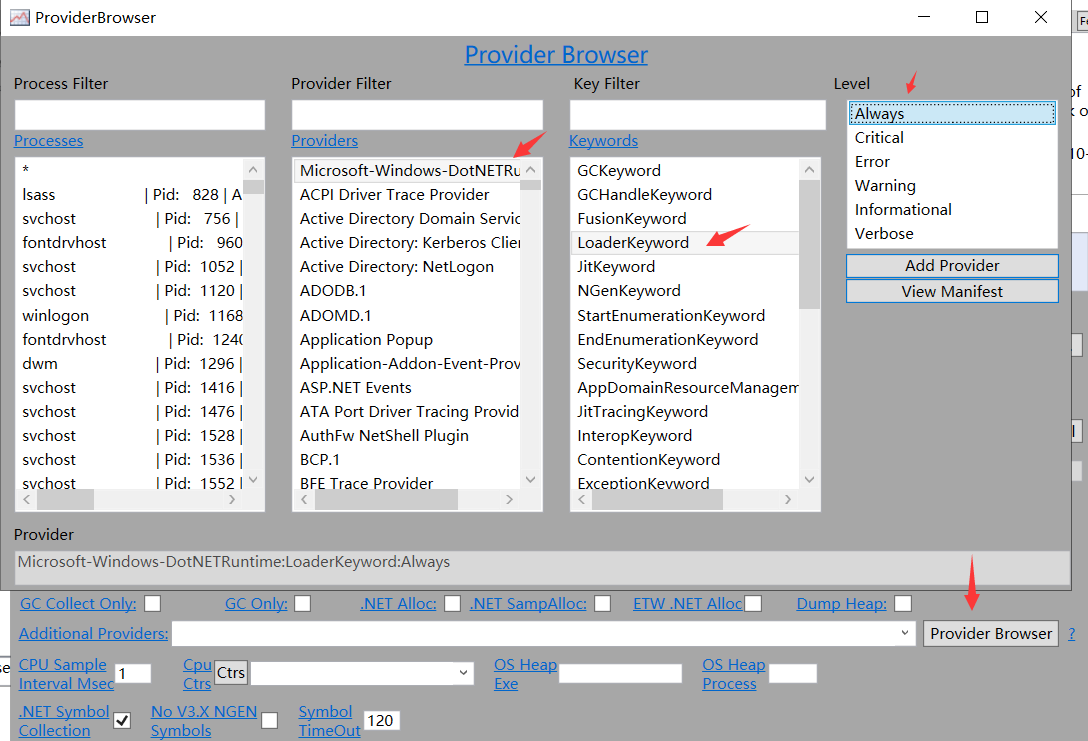
在 PerfView 面板中点击 Provider Browser 按钮选中 Loader 事件,如下图:
然后加上记录栈的key,即 @StacksEnabled=true,合并后就是:
Microsoft-Windows-DotNETRuntime:LoaderKeyword:Always:@StacksEnabled=true
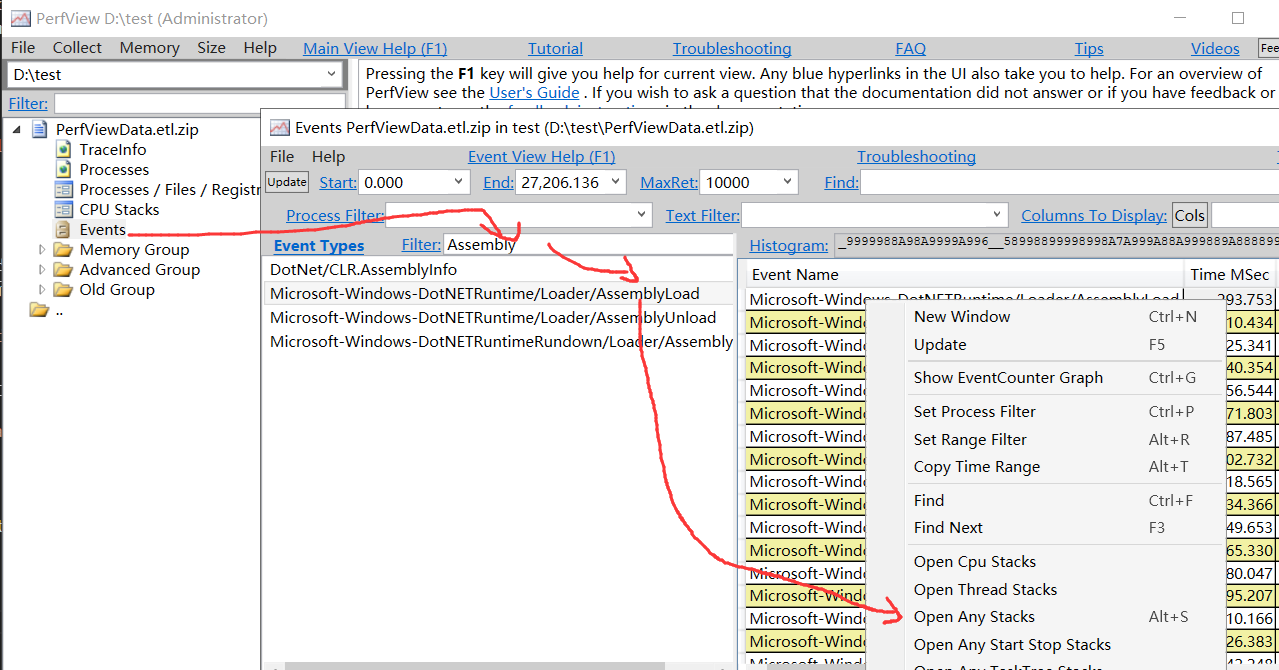
执行完之后,就会看到 Events 项,在弹框中搜索 AssemblyLoad 事件,然后在 Time MSec 列点击右键选择 Open Any Stacks 打开此次加载的 线程调用栈, 如下图所示:
如果看到调用栈显示的是 乱码 的话,可以使用 Lookup Symbols 加载下符号,然后就可以看到清晰的调用栈,截图如下:

终于在 调用栈 中发现,那个 DynamicAssembly 就是 GetCustomer 方法创建的哈。。。 到此终于找到原因。
PerfView专题 (第四篇):如何寻找 C# 中程序集泄漏的更多相关文章
- PerfView专题 (第十一篇):使用 Diff 功能洞察 C# 内存泄漏增量
一:背景 去年 GC架构师 Maoni 在 (2021 .NET 开发者大会) [https://ke.segmentfault.com/course/1650000041122988/section ...
- PerfView专题 (第三篇):如何寻找 C# 中的 VirtualAlloc 内存泄漏
一:背景 上一篇我们聊到了如何用 PerfView 去侦察 NTHeap 的内存泄漏,这种内存泄漏往往是用 C 的 malloc 或者 C++ 的 new 分配而不释放所造成的,这一篇我们来聊一下由 ...
- PerfView专题 (第五篇):如何寻找 C# 托管内存泄漏
一:背景 前几篇我们聊的都是 非托管内存泄漏,这一篇我们再看下如何用 PerfView 来排查 托管内存泄漏 ,其实 托管内存泄漏 比较好排查,尤其是用 WinDbg,毕竟C#是带有丰富的元数据,不像 ...
- PerfView专题 (第八篇):洞察 C# 内存泄漏之寻找静态变量名和GC模式
一:背景 这篇我们来聊一下 PerfView 在协助 WinDbg 分析 Dump 过程中的两个超实用技巧,可能会帮助我们快速定位最后的问题,主要有如下两块: 洞察内存泄漏中的静态大集合变量名. 验证 ...
- PerfView专题 (第六篇):如何洞察 C# 中 GC 的变化
一:背景 在洞察 GC 方面,我觉得市面上没有任何一款工具可以和 PerfView 相提并论,这也是为什么我会在 WinDbg 之外还要学习这么一款工具的原因,这篇我们先简单聊聊 PerfView 到 ...
- PerfView专题 (第七篇):如何洞察触发 GC 的 C# 代码?
一:背景 上一篇我们聊到了如何用 PerfView 洞察 GC 的变化,但总感觉还缺了点什么? 对,就是要跟踪到底是什么代码触发了 GC,这对我们分析由于 GC 导致的 CPU 爆高有非常大的参考价值 ...
- PerfView专题 (第十篇):洞察 C# 终结队列引发的内存泄漏
一:背景 C# 程序内存泄漏的诱发因素有很多,但从顶层原理上来说,就是该销毁的 用户根 对象没有被销毁,从而导致内存中意料之外的对象无限堆积,导致内存暴涨,最终崩溃,这其中的一个用户根就是 终结器队列 ...
- asp.net signalR 专题—— 第四篇 模拟RPC模式的Hub操作
在之前的文章中,我们使用的都是持久连接,但是使用持久连接的话,这种模拟socket的形式使用起来还是很不方便的,比如只有一个唯一的 OnReceived方法来处理业务逻辑,如下图: protected ...
- 第三十四篇:在SOUI中使用异步通知
概述 异步通知是客户端开发中常见的需求,比如在一个网络处理线程中要通知UI线程更新等等. 通常在Windows编程中,为了方便,我们一般会向UI线程的窗口句柄Post/Send一个窗口消息从而达到将非 ...
随机推荐
- STM32启动文件
一.复位电路 在了解启动文件之前需要明白STM32的复位中断流程,STM32的复位分为上电复位和手动复位,复位的电路图如下所示: 注意: 图中的复位电路是低电平复位,有的MCU是高电平复位. 上电复位 ...
- leetcode 4. Median of Two Sorted Arrays 寻找两个正序数组的中位数(困难)
一.题目大意 标签: 查找 https://leetcode.cn/problems/median-of-two-sorted-arrays 给定两个大小分别为 m 和 n 的正序(从小到大)数组 n ...
- SQL如何用表A更新表B
文章标题很短,因为问题的描述过于具体,标题就会显得过长. 这个问题更为准确地描述应该是这样:表结构雷同或者有相似字段的两张表A和B,如何用A表的字段数据去更新B表字段的数据? 操作方法: 1 upda ...
- django框架7
内容概要 聚合查询 分组查询 F查询 Q查询 ORM查询优化 ORM常见字段类型 ORM重要参数 ORM事务操作 ORM执行原生SQL 多对多三种创建方式 内容详情 聚合查询 MySQL聚合函数:ma ...
- Linux文件拷贝脚本
在工作中,我们经常遇到要从Linux服务器拷贝日志至本地或者定期清理日志的需求,在服务器上,大型系统的日志是按模块存储的,这就导致日志的文件目录较多且层级不统一.我们从众多的目录手工筛选要下载或者删除 ...
- PowerShell 定时刷新查看文件内容
get-content .\1.txt -ReadCount 0 -Tail 5 -Wait
- php为图片添加水印
<?php /** * 图片加水印(适用于png/jpg/gif格式) * * @author flynetcn * * @param $srcImg 原图片 * @param $waterIm ...
- BUUCTF-隐藏的钥匙
隐藏的钥匙 通过16进制打开发现flag,其中告知编码为base64,解密后加上flag{}即可 flag{377cbadda1eca2f2f73d36277781f00a}
- Django-使用nginx部署
本地部署 uWSGI 在部署之前,我们得先了解几个概念 wsgi web应用程序之间的接口.它的作用就像是桥梁,连接在web服务器和web应用框架之间. uwsgi 是一种传输协议,用于定义传输信息的 ...
- 无法打开虚拟机“master”(D:\文档\Virtual Machines\master\master.vmx):未找到文件。是否从库中移除“master”?
今天打开虚拟机的时候,出现了这样的弹窗提示: 无法打开虚拟机"master"(D:\文档\Virtual Machines\master\master.vmx):未找到文件.是否从 ...