
Exp6 信息搜集与漏洞扫描
Exp6 信息搜集与漏洞扫描
1.实践目标
掌握信息搜集的最基础技能与常用工具的使用方法。
2.实践内容
(1)各种搜索技巧的应用
(2)DNS IP注册信息的查询
(3)基本的扫描技术:主机发现、端口扫描、OS及服务版本探测、具体服务的查点(以自己主机为目标)
(4)漏洞扫描:会扫,会看报告,会查漏洞说明,会修补漏洞
实验过程
(1)各种搜索技巧的应用
搜索网址目录结构
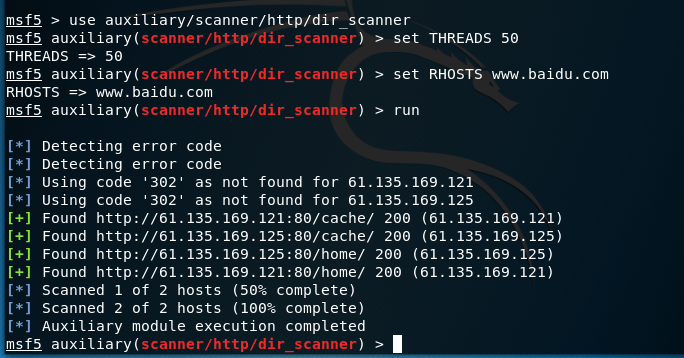
利用metasploit的dir_scanner辅助模块,暴力猜解,获取网站目录结构
msfconsole
msf > use auxiliary/scanner/http/dir_scanner
msf auxiliary(scanner/http/dir_scanner) > set THREADS 50
msf auxiliary(scanner/http/dir_scanner) > set RHOSTS www.baidu.com
msf auxiliary(scanner/http/dir_scanner) > exploit
检测特定类型的文件
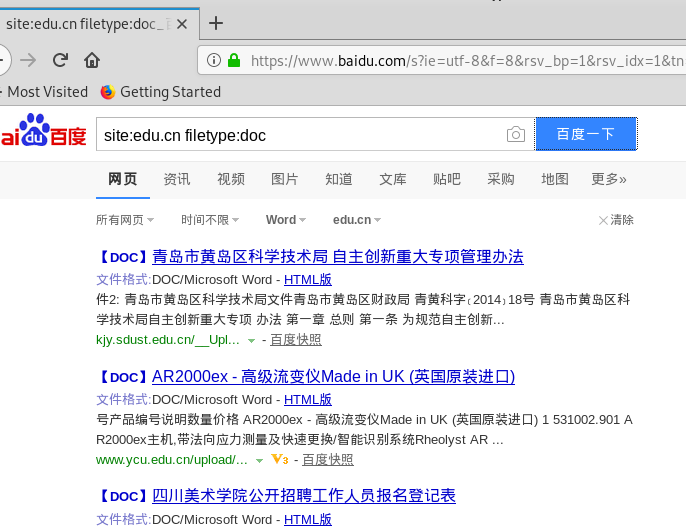
有些网站会链接通讯录,订单等敏感的文件,可以进行针对性的查找
百度site:edu.cn filetype:doc,会出现一堆文件格式为DOC的网址
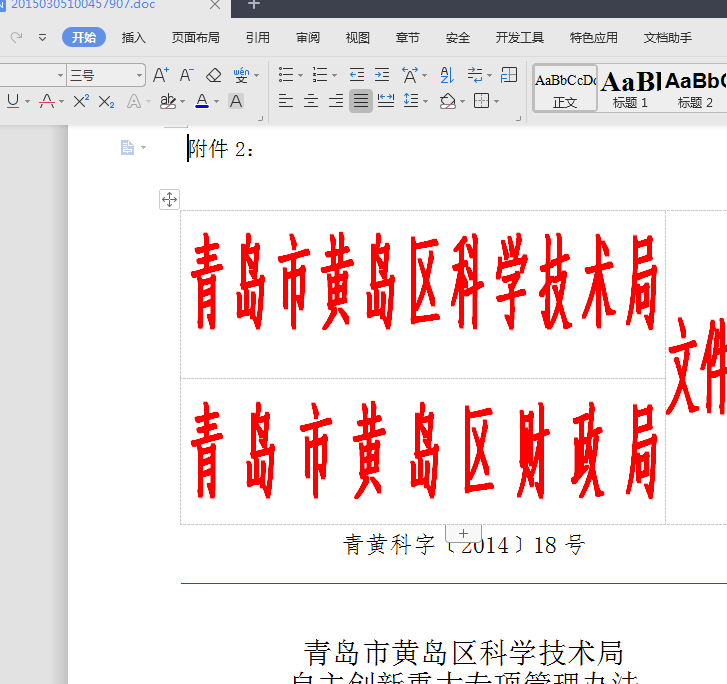
下载该文件可以获得某些信息了
另外还可以在格式搜索的基础上加关键字
获得doc文件信息
(2)DNS IP注册信息的查询
whois查询
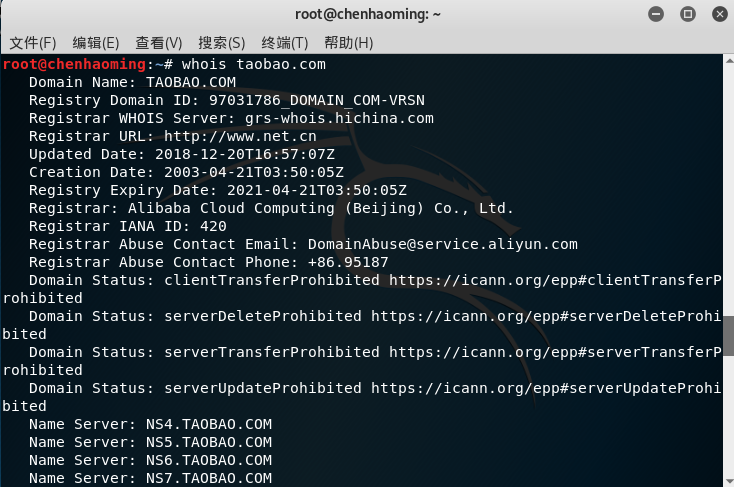
whois用来进行域名注册信息查询,通过whois命令可查询到3R注册信息。
输入whois taobao.com

nslookup&dig查询
nslookup可以得到DNS解析服务器保存的Cache的结果。
在终端输入nslookup taobao.com

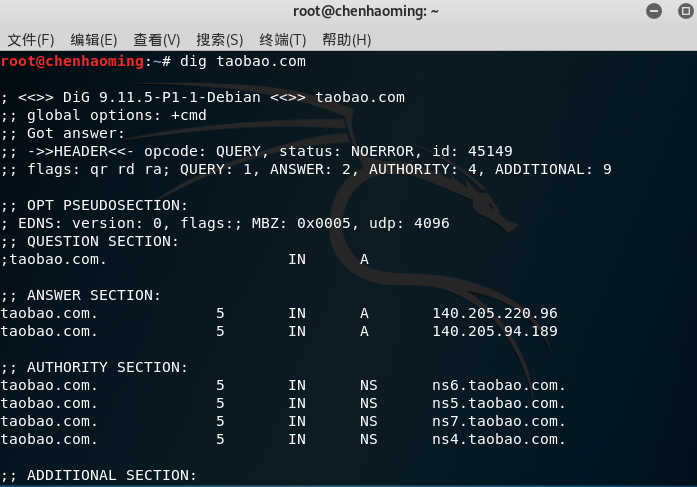
dig可以从官方DNS服务器上查询精确的结果。
在终端输入dig taobao.com
IP2反域名查询
利用shodan可以进行反域名查询,可以搜索到该IP的地理位置、服务占用端口号,以及提供的服务类型.
输入查询到的ip地址140.205.220.96

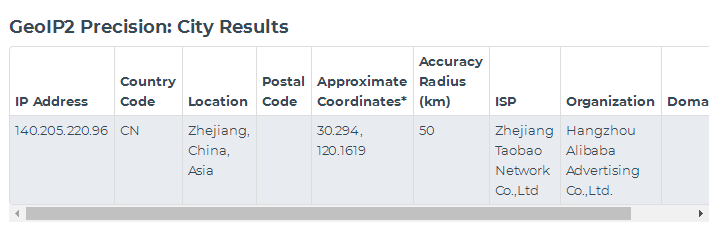
利用www.maxmind.com网站可以根据IP查询地理位置。
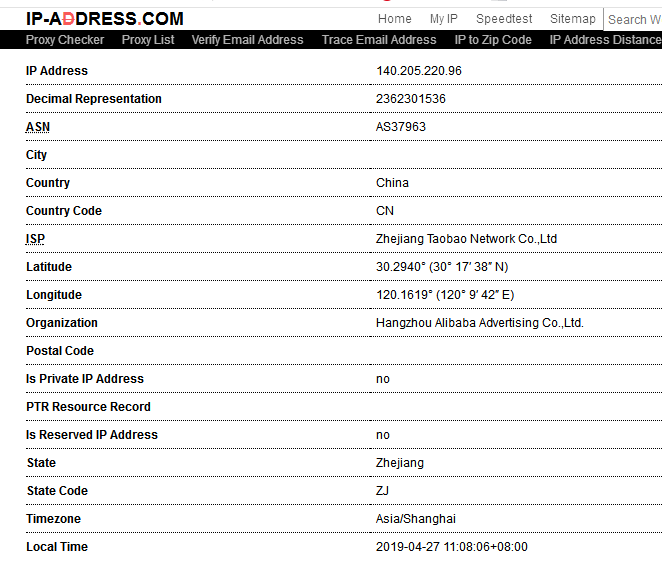
利用www.ip-adress.com,IP-ADDRESS这个网站可以查询到更详细的关于IP的信息
输入140.205.220.96淘宝IP查询
(3)基本的扫描技术
1.主机发现
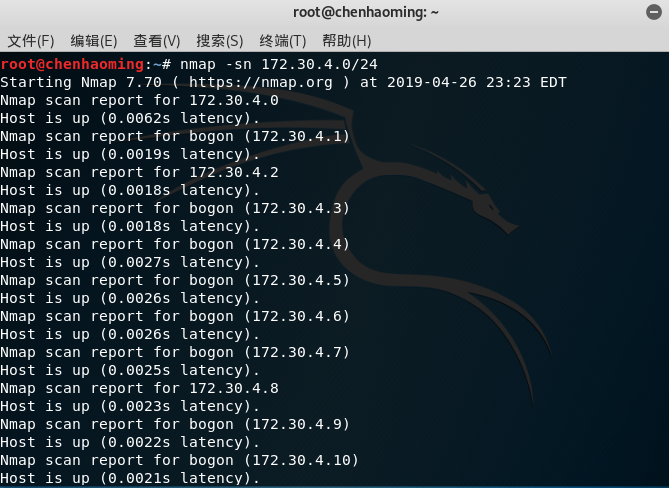
nmap -sn
nmap -sn参数可以用来探测某网段的活跃主机
输入命令nmap -sn 172.30.4.0/24
2.端口扫描
nmap -PU
nmap -PU参数是对UDP端口进行探测,与udp_sweep模块功能相同。
输入命令nmap -PU 172.30.4.0/24

3.OS及服务版本探测
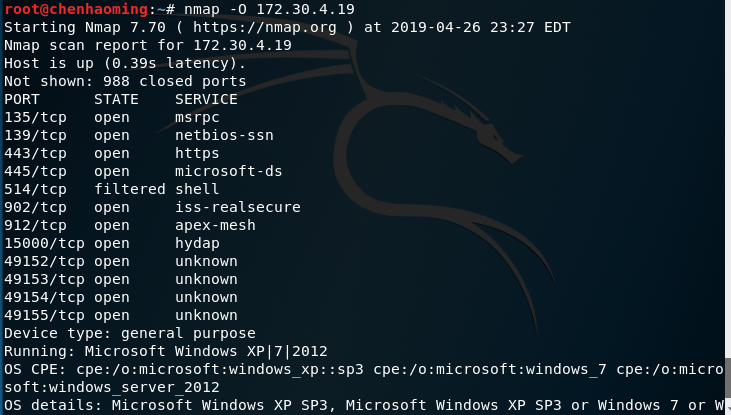
nmap -O
nmap -O选项让Nmap对目标的操作系统进行识别,获取目标机的操作系统和服务版本等信息
输入命令nmap -O 172.30.4.0/24
nmap -sV
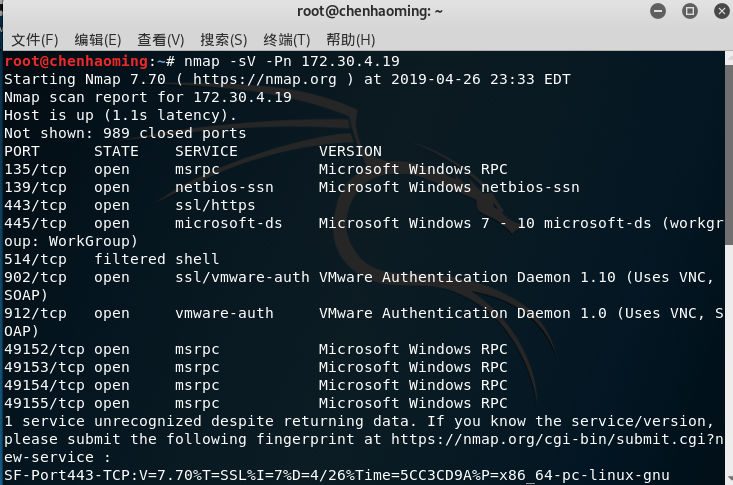
nmap -sV查看目标主机的详细服务信息
输入命令nmap -sV 172.30.4.0/24
4.具体服务的查点
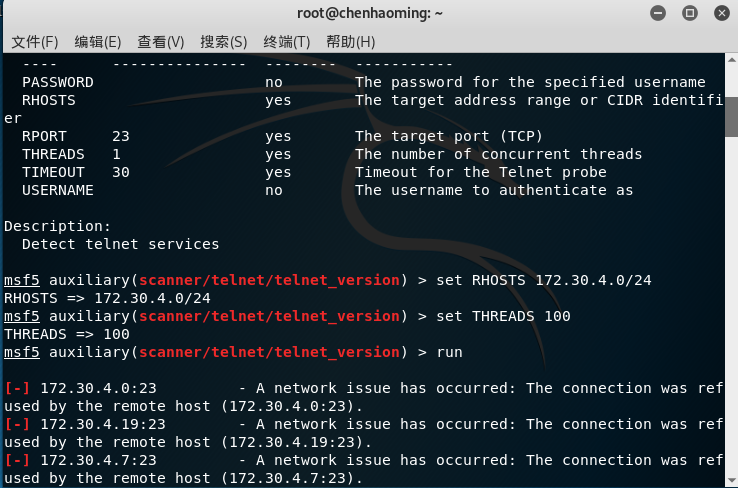
Telnet服务扫描
telnet命令用于登录远程主机,对远程主机进行管理。
msfconsole
msf > use auxiliary/scanner/telnet/telnet_version
msf auxiliary(telnet_version) > set RHOSTS 172.30.4.0/24
msf auxiliary(telnet_version) > set THREADS 100 //提高查询速度
msf auxiliary(telnet_version) > run
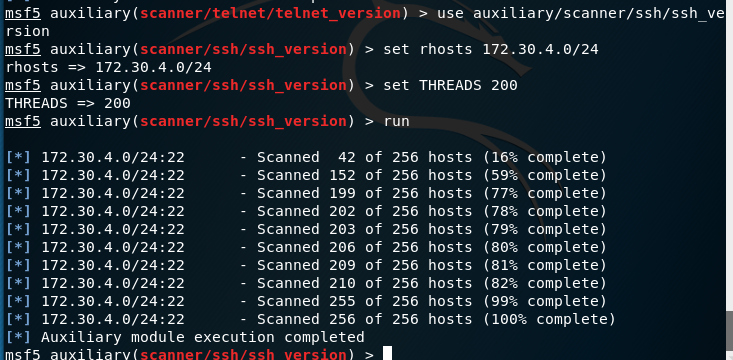
SSH服务扫描
msfconsole
msf > use auxiliary/scanner/ssh/ssh_version
msf auxiliary(ssh_version) > set RHOSTS 172.30.4.0/24
msf auxiliary(ssh_version) > set THREADS 200
msf auxiliary(ssh_version) > run
Oracle数据库服务查点
msfconsole
msf > use auxiliary/scanner/oracle/tnslsnr_version
msf auxiliary(scanner/oracle/tnslsnr_version) > set RHOSTS 172.30.4.0/24
msf auxiliary(scanner/oracle/tnslsnr_version) > set THREADS 200
msf auxiliary(scanner/oracle/tnslsnr_version) > run

(4)漏洞扫描:会扫,会看报告,会查漏洞说明,会修补漏洞
依次输入apt-get update;apt-get dist-upgrade;apt-get install openvas;openvas-setup安装openvas
安装完成后会自动生成管理员账号和密码(如图),自动弹出登录页面
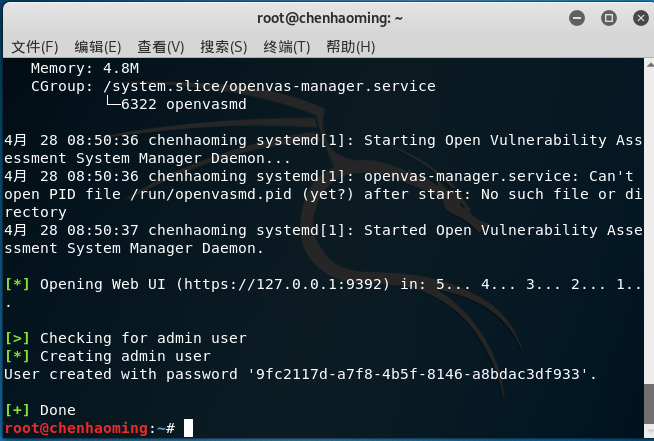
输入生成的账户、密码

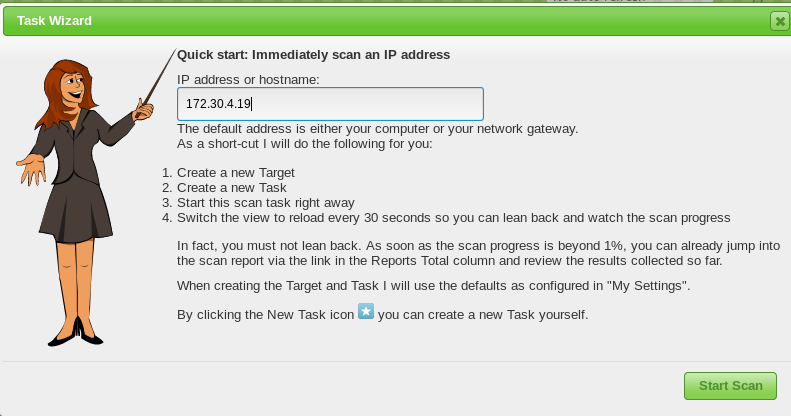
扫描,进入Task Wizard,输入待扫描主机的IP地址172.30.4.19,Start Scans确认,开始扫描
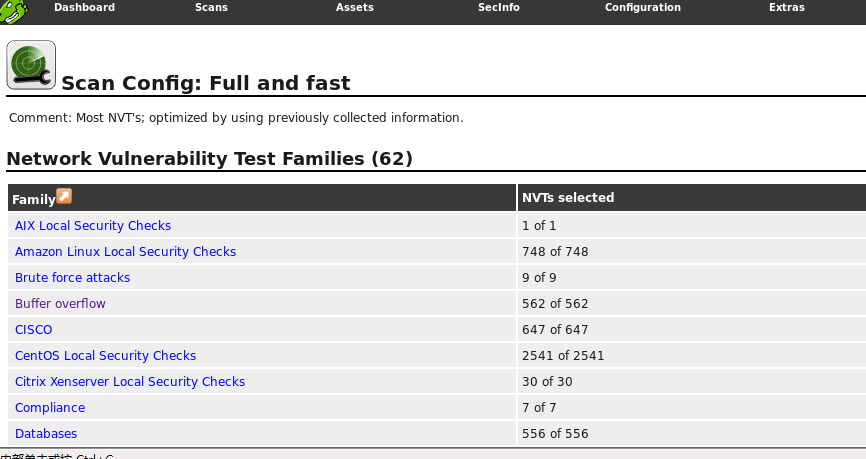
查看并分析扫描结果,打开该扫描结果的详细信息,点击Full and fast

点击进入Buffer overflow查看详细结果

Summary表述该主机运行的3CTFTPSVC TFTP服务器,容易出现缓冲区溢出漏洞。
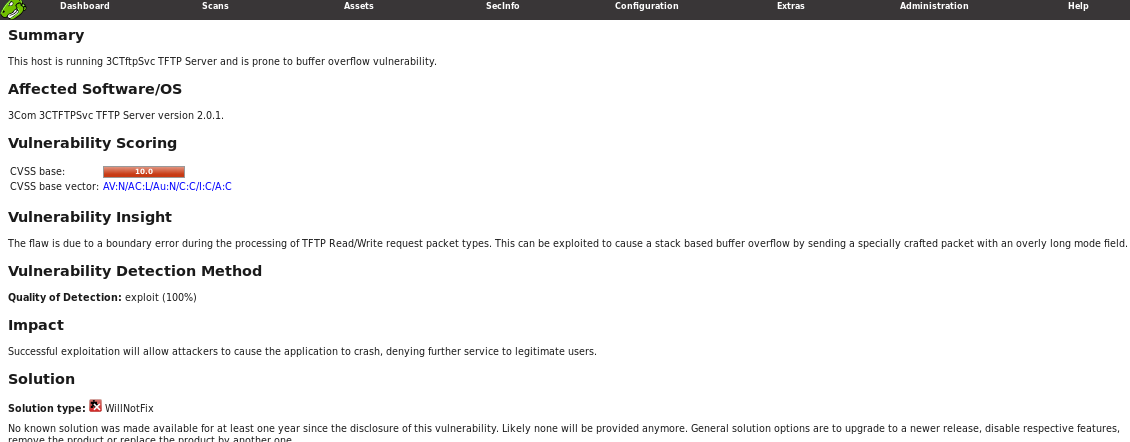
翻译 Solution得知该漏洞至少一年内没有解决方案或修补程序。这个网站可能不会再提供解决方案了。一般解决方案是升级到一个较新的版本,禁用各自的功能,删除产品或更换产品的另一个。
3.1实验后回答问题
(1)哪些组织负责DNS,IP的管理。
1. 全球根服务器均由美国政府授权的ICANN统一管理,负责全球的域名根服务器、DNS和IP地址管理。
2.全球一共有5个地区性注册机构:ARIN主要负责北美地区业务,RIPE主要负责欧洲地区业务,APNIC主要负责亚太地区业务,LACNIC主要负责拉丁美洲美洲业务,AfriNIC负责非洲地区业务。
(2)什么是3R信息。
注册人(Registrant), 注册商(Registrar) ,官方注册局(Registry)
3.2实验总结与体会
通过本次实验,我学会了各种搜索技巧,利用工具对信息查询,主机、端口、OS及服务版本、具体服务的扫描技术以及漏洞扫描和报告分析的基本知识,收获很多。
Exp6 信息搜集与漏洞扫描的更多相关文章
- 2018-2019-2 20165232 《网络对抗技术》 Exp6 信息搜集与漏洞扫描
2018-2019-2 20165232 <网络对抗技术> Exp6 信息搜集与漏洞扫描 一.实践目标 掌握信息搜集的最基础技能与常用工具的使用方法. 二.实践内容. 各种搜索技巧的应 D ...
- 2018-2019-2 网络对抗技术 20165237 Exp6 信息搜集与漏洞扫描
2018-2019-2 网络对抗技术 20165237 Exp6 信息搜集与漏洞扫描 实验目标 1 各种搜索技巧的应用: 2 DNS IP注册信息的查询: 3 基本的扫描技术: 主机发现.端口扫描.O ...
- 2018-2019-2 20165221 【网络对抗技术】-- Exp6 信息搜集与漏洞扫描
2018-2019-2 20165221 [网络对抗技术]-- Exp6 信息搜集与漏洞扫描 目录 1. 实践目标 2. 实践内容 3. 各种搜索技巧的应用 a. 搜索网址的目录结构 b.使用IP路由 ...
- 2018-2019-2 20165325 《网络对抗技术》 Exp6 信息搜集与漏洞扫描
2018-2019-2 20165325 <网络对抗技术> Exp6 信息搜集与漏洞扫描 实验内容(概要) 1 各种搜索技巧的应用: 2 DNS IP注册信息的查询: 3 基本的扫描技术 ...
- 2018-2019-2 网络对抗技术 20165206 Exp6 信息搜集与漏洞扫描
- 2018-2019-2 网络对抗技术 20165206 Exp6 信息搜集与漏洞扫描 - 实验任务 (1)各种搜索技巧的应用 (2)DNS IP注册信息的查询 (3)基本的扫描技术:主机发现.端口 ...
- 2018-2019-2 20165235 《网络对抗技术》 Exp6 信息搜集与漏洞扫描
2018-2019-2 20165235 <网络对抗技术> Exp6 信息搜集与漏洞扫描 1.实践目标 掌握信息搜集的最基础技能与常用工具的使用方法. 2.实践内容 (1)各种搜索技巧的应 ...
- 网络对抗技术 20165220 Exp6 信息搜集与漏洞扫描
网络对抗技术 20165220 Exp6 信息搜集与漏洞扫描 实验任务 (1)各种搜索技巧的应用 (2)DNS IP注册信息的查询 (3)基本的扫描技术:主机发现.端口扫描.OS及服务版本探测.具体服 ...
- 2018-2019-2 网络对抗技术 20162329 Exp6 信息搜集与漏洞扫描
目录 Exp6 信息搜集与漏洞扫描 一.实践原理 1. 间接收集 2. 直接收集 3. 社会工程学 二.间接收集 1. Zoomeye 2. FOFA 3. GHDB 4. whois 5. dig ...
- Exp6 信息搜集与漏洞扫描 20165110
Exp6 信息搜集与漏洞扫描 20165110 一.实践目标 掌握信息搜集的最基础技能与常用工具的使用方法. 二.实践内容 (1)各种搜索技巧的应用 (2)DNS IP注册信息的查询 (3)基本的扫描 ...
- 2018-2019-2 网络对抗技术 20165311 Exp6 信息搜集与漏洞扫描
20165311 Exp6 信息搜集与漏洞扫描 1.实验内容 2.实验过程 任务一:各种搜索技巧的应用 通过搜索引擎进行信息搜集 使用FOFA.SO 搜索特定类型的文件 任务二:DNS IP注册信息的 ...
随机推荐
- j2ee期末项目 新闻发布系统需求文档
1 绪论 1.1 开发背景 现如今社会是信息化的社会,掌握的信息越多越全面越快速的人,就会在各方面的竞争当中,占据优势,正所谓知己知彼百战不殆,信息的不对称性将会是失败的主要诱因之一.信息的时效性越来 ...
- 一个入门rpc框架的学习
一个入门rpc框架的学习 参考 huangyong-rpc 轻量级分布式RPC框架 该程序是一个短连接的rpc实现 简介 RPC,即 Remote Procedure Call(远程过程调用),说得通 ...
- java解析HTML之神器------Jsoup
背景:公司项目要对接第三方商城的商品到自己的商城来卖,商品详情给了个链接url,因为对方的商品详情有他们的物流说明,售后信息,所以要求去掉这部分的代码 @Test public void getIte ...
- 非关系统型数据库-mangodb
第三十六课 非关系统型数据库-mangodb 目录 二十四 mongodb介绍 二十五 mongodb安装 二十六 连接mongodb 二十七 mongodb用户管理 二十八 mongodb创建集合. ...
- 一、Redis事务原理分析
一.Redis事务原理分析 在Redis的事务里面,采用的是乐观锁,主要是为了提高性能,减少客户端的等待.由几个命令构成:WATCH, UNWATCH, MULTI, EXEC, DISCARD.通过 ...
- 【亲测】Asp.net Mvc5 + EF6 code first 方式连接MySQL总结
本文原文地址为:https://www.cnblogs.com/summit7ca/p/5423637.html 原文测试环境为windows 8.1+Vs2013+MySql5.7.12 本人在wi ...
- Intellij IDEA 导入Maven项目
本人一直使用的eclipse, 但都说IDEA 是java界中最好使用的编辑器 ,所以开始了IDEA的学习,最近使用到了 IDEA 但是,既然编辑器有所差别,所以在使用过程中也难免遇到一些费劲的事情. ...
- .Net Core+Angular6 学习 第一部分(创建web api)
. 创建.net core web api 1.1 选择一个empty 模式,里面只有简单的2个class 1.2 配置web api 的路由. 1.2.1 打开Startup.cs,首先引用conf ...
- sql嵌套查询
嵌套查询的意思是,一个查询语句(select-from-where)查询语句块可以嵌套在另外一个查询块的where子句中,称为嵌套查询.其中外层查询也称为父查询,主查询.内层查询也称子查询,从查询. ...
- js 回调函数理解
function A(callback) { console.log('我是主函数'); setTimeout(function () { callback("我是主函数传出的") ...