
[Asp.net core]使用Polly网络请求异常重试
摘要
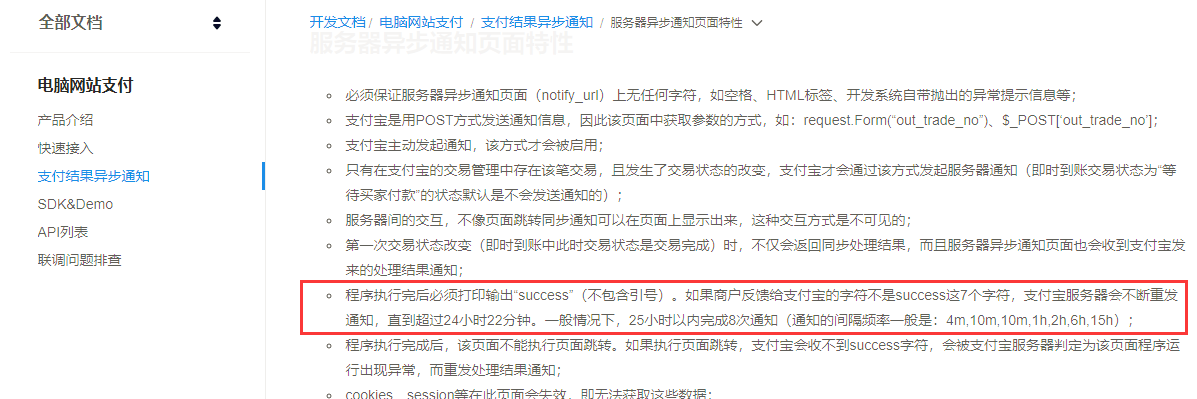
在网络传输过程中,不能保证所有的请求都能正确的被服务端接受或者处理,那么进行简单的重试可以进行简单的补救。比如现在大部分支付功能,在支付成功之后,需要回调我们网站的接口,并且要求我们的接口给一个类似成功的响应,支付端收到我们的成功响应,就不再进行重试请求了。
比如:支付宝文档中有这么一段描述
Polly简单实用
        private ILog _log;

        /// <summary>

        /// 重试时间点

        /// </summary>

        private TimeSpan[] _retryTimes = new[] {

            TimeSpan.FromSeconds(),

            TimeSpan.FromSeconds(),

            TimeSpan.FromSeconds(),

            TimeSpan.FromSeconds(),

            TimeSpan.FromMinutes(1)

        };

        /// <summary>

        /// 提交文本

        /// </summary>

        /// <param name="url"></param>

        /// <param name="data"></param>

        /// <returns></returns>

        public string PostTxt(string url, Dictionary<string, string> paras)

        {

            try

            {
                     string data = ConvertDic2QueryString(paras);

                     byte[] byteArray = Encoding.UTF8.GetBytes(data);
                var retry4TimePolicy = Polly.Policy.Handle<WebException>().WaitAndRetry(

                  _retryTimes,

                          (ex, ts, i, context) =>

                          {

                              _log.Info(new LogModel

                              {

                                  Content = $"Request:{url},data:{ConvertDic2QueryString(paras)},第{i}次重试",

                                  userId= "",

                                  Op = "posttxt"

                              });

                          });

                return retry4TimePolicy.Execute(() =>

                 {

                     HttpWebRequest request = (HttpWebRequest)WebRequest.Create(url);

                     request.ContentType = "application/x-www-form-urlencoded";

                     request.Method = "POST";

                     request.ContentLength = byteArray.Length;

                     request.Timeout = ;

                     if (url.StartsWith("https"))

                     {

                         request.ServerCertificateValidationCallback += (sender, certificate, chain, sslPolicyErrors) => true;

                     }

                     Stream requestStream = request.GetRequestStream();

                     requestStream.Write(byteArray, , byteArray.Length);

                     HttpWebResponse webResponse = (HttpWebResponse)request.GetResponse();

                     StreamReader reader = new StreamReader(webResponse.GetResponseStream(), Encoding.UTF8);

                     String sResult = reader.ReadToEnd();

                     requestStream.Close();

                     reader.Close();

                     webResponse.Close();

                     return sResult;

                 });

            }

            catch (WebException ex)

            {

                throw ex;

            }

        }
  public string ConvertDic2QueryString(Dictionary<string, string> dic)

        {

            if (dic == null)

            {

                return string.Empty;

            }

            StringBuilder sb = new StringBuilder();

            foreach (var key in dic.Keys)

            {

                sb.AppendFormat("{0}={1}&", key, HttpUtility.UrlEncode(dic[key]));

            }

            return sb.ToString().TrimEnd('&');

        }
可以类似上面的一种请求,在捕获到webException异常时,立马重试一次,检查网络是否正常,如果仍不能正确进行请求,下次5s,10s,20s,进行尝试,如果仍不正常,则在1分钟后进行最后尝试。否则认为网络不正常,则抛出异常,进行日志记录。
总结
Polly支持多种重试策略,感兴趣的可以移步这里。
https://www.cnblogs.com/CreateMyself/p/7589397.html
http://www.cnblogs.com/xishuai/p/asp-net-core-polly.html
[Asp.net core]使用Polly网络请求异常重试的更多相关文章
- ASP.NET Core 如何记录每次请求的Request信息 - sky 胡萝卜星星 - CSDN博客
原文:ASP.NET Core 如何记录每次请求的Request信息 - sky 胡萝卜星星 - CSDN博客 版权声明:本文为starfd原创文章,转载请标明出处. https://blog.csd ...
- Asp.net Core 入门实战 2.请求流程
Asp.Net Core 是开源,跨平台,模块化,快速而简单的Web框架. Asp.net Core官网的一个源码合集,方便一次性Clone,喜欢的(Star),本系列持续更新,也可以通过我的网站访问 ...
- asp.net core 自定义认证方式--请求头认证
asp.net core 自定义认证方式--请求头认证 Intro 最近开始真正的实践了一些网关的东西,最近写几篇文章分享一下我的实践以及遇到的问题. 本文主要介绍网关后面的服务如何进行认证. 解决思 ...
- ASP.NET Core 防止跨站请求伪造(XSRF/CSRF)攻击 (转载)
什么是反伪造攻击? 跨站点请求伪造(也称为XSRF或CSRF,发音为see-surf)是对Web托管应用程序的攻击,因为恶意网站可能会影响客户端浏览器和浏览器信任网站之间的交互.这种攻击是完全有可能的 ...
- asp.net core 使用中间件拦截请求和返回数据,并对数据进行加密解密。
原文:asp.net core 使用中间件拦截请求和返回数据,并对数据进行加密解密. GitHub demo https://github.com/zhanglilong23/Asp.NetCore. ...
- ASP.NET Core - 实现Http自定义请求头策略
前言 在正常的情况下,当我们系统用到JWT认证方式时,需要在Http请求头添加Authorization: XXX,这样在后台服务的控制器中打上[Authorize]授权标签,就限定所有的请求必须通过 ...
- ASP.NET Core错误处理中间件[3]: 异常处理器
DeveloperExceptionPageMiddleware中间件错误页面可以呈现抛出的异常和当前请求上下文的详细信息,以辅助开发人员更好地进行纠错诊断工作.ExceptionHandlerMid ...
- c# .net core 下的网络请求
本文章是在VS2017的环境下,.net core 1.1版本以上. 在这期间,由于.net core 并不基于IIS,我们的过去的网络请求代码在.net core框架下,有可能会出现不兼容,报错的现 ...
- ASP.NET Core 防止跨站请求伪造(XSRF/CSRF)攻击
什么是反伪造攻击? 跨站点请求伪造(也称为XSRF或CSRF,发音为see-surf)是对Web托管应用程序的攻击,因为恶意网站可能会影响客户端浏览器和浏览器信任网站之间的交互.这种攻击是完全有可能的 ...
随机推荐
- mysql区间范围查询问题
一,日期区间查询,表里有一个时间字段 最常见的就是某时间段查询,比如xxxx时间---xxxx时间有多少条数据.例如数据库里的字段是 income_period, 该字段类型可以是字符串(varcha ...
- Jenkins 安装及使用
jenkins是基于Java开发的一种持续集成工具,用于监控持续重复的工作. 可以用它做网站代码提交,更新. 1,安装 首先确保目标机器上装有 java jdk 版本最好在 1.6 以上,小编使用的是 ...
- Qt 数字和字符处理总结
1. 四舍五入保留小数几位 QString str="12.3456789"; double d1=str.toDouble(); qDebug()<<"d1 ...
- 小白学习安全测试(三)——扫描工具-Nikto使用
扫描工具-Nikto #基于WEB的扫描工具,基本都支持两种扫描模式.代理截断模式,主动扫描模式 手动扫描:作为用户操作发现页面存在的问题,但可能会存在遗漏 自动扫描:基于字典,提高速度,但存在误报和 ...
- redis 命令远程批量删除keys
1.首先在电脑上装上 redis 客户端; https://www.cnblogs.com/feijl/p/6879929.html 2.安装成功后,进入 redis-cli 客户端目录; 连接 re ...
- Asp.Net Core WebAPI入门整理(二)简单示例
一.Core WebAPI中的序列化 使用的是Newtonsoft.Json,自定义全局配置处理: // This method gets called by the runtime. Use thi ...
- Centos7 服务器启动jar包
首先Centos7 推荐我们这么运行项目 首先执行命令: cd /ets/systemd/system到这个目录下,新建一个 yourProjectName.service,可以把yourProjec ...
- jQuery库冲突
jQuery库冲突解决办法 一次面试中面试官问到jQuery和别的库冲突怎么解决?虽然以前看过,但是我已经不记得了. 我的思路就是如果让我来设计,那我就用一个默认值$,不传参数,那就用$,最后就挂 ...
- 【AtCoder】ARC085
C - HSI 题解 \(E = 1900 * (N - M) + 100 * M + \frac{1}{2^{M}} E\) \(E = 2^{M}(1900 * (N - M) + 100 * M ...
- caffe之solver.prototxt文件参数设置
caffe solver参数意义与设置 batchsize:每迭代一次,网络训练图片的数量,例如:如果你的batchsize=256,则你的网络每迭代一次,训练256张图片:则,如果你的总图片张数为1 ...