
[BUUOJ]刮开有奖reverse
刮开有奖
这是一个赌博程序,快去赚钱吧!!!!!!!!!!!!!!!!!!!!!!!!!!!(在编辑框中的输入值,即为flag,提交即可) 注意:得到的 flag 请包上 flag{} 提交
1.查壳
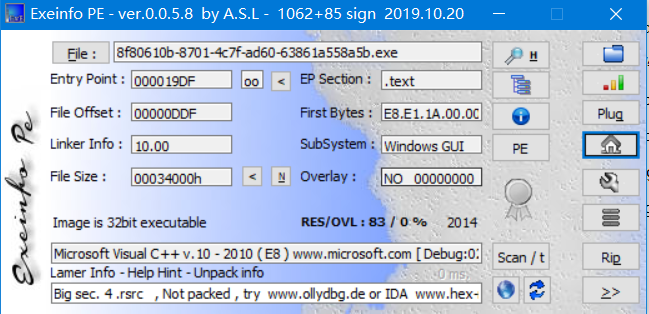
2.分析(IDA32)
BOOL __stdcall DialogFunc(HWND hDlg, UINT a2, WPARAM a3, LPARAM a4)

{

const char *v4; // esi

const char *v5; // edi

int v7; // [esp+8h] [ebp-20030h]

int v8; // [esp+Ch] [ebp-2002Ch]

int v9; // [esp+10h] [ebp-20028h]

int v10; // [esp+14h] [ebp-20024h]

int v11; // [esp+18h] [ebp-20020h]

int v12; // [esp+1Ch] [ebp-2001Ch]

int v13; // [esp+20h] [ebp-20018h]

int v14; // [esp+24h] [ebp-20014h]

int v15; // [esp+28h] [ebp-20010h]

int v16; // [esp+2Ch] [ebp-2000Ch]

int v17; // [esp+30h] [ebp-20008h]

CHAR String; // [esp+34h] [ebp-20004h]

char v19; // [esp+35h] [ebp-20003h]

char v20; // [esp+36h] [ebp-20002h]

char v21; // [esp+37h] [ebp-20001h]

char v22; // [esp+38h] [ebp-20000h]

char v23; // [esp+39h] [ebp-1FFFFh]

char v24; // [esp+3Ah] [ebp-1FFFEh]

char v25; // [esp+3Bh] [ebp-1FFFDh]

char v26; // [esp+10034h] [ebp-10004h]

char v27; // [esp+10035h] [ebp-10003h]

char v28; // [esp+10036h] [ebp-10002h]

if ( a2 == 272 )

return 1;

if ( a2 != 273 )

return 0;

if ( (_WORD)a3 == 1001 )

{

memset(&String, 0, 0xFFFFu);

GetDlgItemTextA(hDlg, 1000, &String, 0xFFFF);

if ( strlen(&String) == 8 )

{

v7 = 90;

v8 = 74;

v9 = 83;

v10 = 69;

v11 = 67;

v12 = 97;

v13 = 78;

v14 = 72;

v15 = 51;

v16 = 110; // 90,74,83,69,67,97,78,72,51,110,103 v17 = 103;

sub_4010F0((int)&v7, 0, 10);

memset(&v26, 0, 0xFFFFu);

v26 = v23;

v28 = v25;

v27 = v24;

v4 = sub_401000((int)&v26, strlen(&v26));

memset(&v26, 0, 0xFFFFu);

v27 = v21;

v26 = v20;

v28 = v22;

v5 = sub_401000((int)&v26, strlen(&v26));

if ( String == v7 + 34

&& v19 == v11

&& 4 * v20 - 141 == 3 * v9

&& v21 / 4 == 2 * (v14 / 9)

&& !strcmp(v4, "ak1w")

&& !strcmp(v5, "V1Ax") )

{

MessageBoxA(hDlg, "U g3t 1T!", "@_@", 0);

}

}

return 0;

}

if ( (_WORD)a3 != 1 && (_WORD)a3 != 2 )

return 0;

EndDialog(hDlg, (unsigned __int16)a3);

return 1;

}
可以知道flag长度为8
sub_4010F0对v7字符串进行操作
// 90,74,83,69,67,97,78,72,51,110,103//0//10

int __cdecl sub_4010F0(int a1, int a2, int a3)

{

int result; // eax

int i; // esi

int v5; // ecx

int v6; // edx

result = a3;

for ( i = a2; i <= a3; a2 = i )

{

v5 = 4 * i;

v6 = *(_DWORD *)(4 * i + a1);

if ( a2 < result && i < result )

{

do

{

if ( v6 > *(_DWORD *)(a1 + 4 * result) )

{

if ( i >= result )

break;

++i;

*(_DWORD *)(v5 + a1) = *(_DWORD *)(a1 + 4 * result);

if ( i >= result )

break;

while ( *(_DWORD *)(a1 + 4 * i) <= v6 )

{

if ( ++i >= result )

goto LABEL_13;

}

if ( i >= result )

break;

v5 = 4 * i;

*(_DWORD *)(a1 + 4 * result) = *(_DWORD *)(4 * i + a1);

}

--result;

}

while ( i < result );

}

LABEL_13:

*(_DWORD *)(a1 + 4 * result) = v6;

sub_4010F0(a1, a2, i - 1);

result = a3;

++i;

}

return result;

}
研究不太明白,先编译一下
#include <stdio.h>

#include <stdlib.h>

int sub_4010F0(int *a1, int a2, int a3);

int main()

{

int i=0;

int a1[20]={90,74,83,69,67,97,78,72,51,110,103};

sub_4010F0(a1,0,10);

for(i=0;i<11;i++)

printf("%c ",a1[i]);

}

int sub_4010F0(int a1[], int a2, int a3)

{

int result; // eax

int i; // esi

int v5; // ecx

int v6; // edx

result = a3;

for ( i = a2; i <= a3; a2 = i )

{

v5 = i;

v6 = a1[i];

if ( a2 < result && i < result )

{

do

{

if ( v6 > a1[result] )

{

if ( i >= result )

break;

++i;

a1[v5] = a1[result];

if ( i >= result )

break;

while ( a1[i] <= v6 )

{

if ( ++i >= result )

goto LABEL_13;

}

if ( i >= result )

break;

v5 =i;

a1[result]= a1[i];

}

--result;

}

while ( i < result );

}

LABEL_13:

a1[result] = v6;

sub_4010F0(a1, a2, i - 1);

result = a3;

++i;

}

return result;

}
得到3 C E H J N S Z a g n
返回主函数通过观察变量v7到v25定义时的地址(或者双击变量名),我们知道它们在地址中是相邻的,实际上如下图:
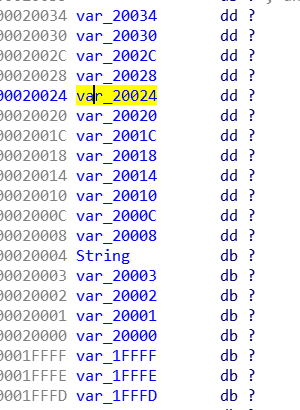
memset(&v26, 0, 65535u);

v26 = v23;

v28 = v25;

v27 = v24;

v4 = sub_401000((int)&v26, strlen(&v26));

memset(&v26, 0, 0177777u);

v27 = v21;

v26 = v20;

v28 = v22;

v5 = sub_401000((int)&v26, strlen(&v26));
我们可以知道,v4使用sub_4010F0函数后的字符串的6,7,8位,调用sub_401000函数,v5使用sub_4010F0函数后的字符串的3,4,5位,调用sub_401000函数。
进入sub_401000
_BYTE *__cdecl sub_401000(int a1, int a2)

{

int v2; // eax

int v3; // esi

size_t v4; // ebx

_BYTE *v5; // eax

_BYTE *v6; // edi

int v7; // eax

_BYTE *v8; // ebx

int v9; // edi

signed int v10; // edx

int v11; // edi

signed int v12; // eax

signed int v13; // esi

_BYTE *result; // eax

_BYTE *v15; // [esp+Ch] [ebp-10h]

_BYTE *v16; // [esp+10h] [ebp-Ch]

int v17; // [esp+14h] [ebp-8h]

int v18; // [esp+18h] [ebp-4h]

v2 = a2 / 3;

v3 = 0;

if ( a2 % 3 > 0 )

++v2;

v4 = 4 * v2 + 1;

v5 = malloc(v4);

v6 = v5;

v15 = v5;

if ( !v5 )

exit(0);

memset(v5, 0, v4);

v7 = a2;

v8 = v6;

v16 = v6;

if ( a2 > 0 )

{

while ( 1 )

{

v9 = 0;

v10 = 0;

v18 = 0;

do

{

if ( v3 >= v7 )

break;

++v10;

v9 = *(unsigned __int8 *)(v3++ + a1) | (v9 << 8);

}

while ( v10 < 3 );

v11 = v9 << 8 * (3 - v10);

v12 = 0;

v17 = v3;

v13 = 18;

do

{

if ( v10 >= v12 )

{

*((_BYTE *)&v18 + v12) = (v11 >> v13) & 0x3F;

v8 = v16;

}

else

{

*((_BYTE *)&v18 + v12) = 64;

}

*v8++ = byte_407830[*((char *)&v18 + v12)];

v13 -= 6;

++v12;

v16 = v8;

}

while ( v13 > -6 );

v3 = v17;

if ( v17 >= a2 )

break;

v7 = a2;

}

v6 = v15;

}

result = v6;

*v8 = 0;

return result;

}
查看byte_407830
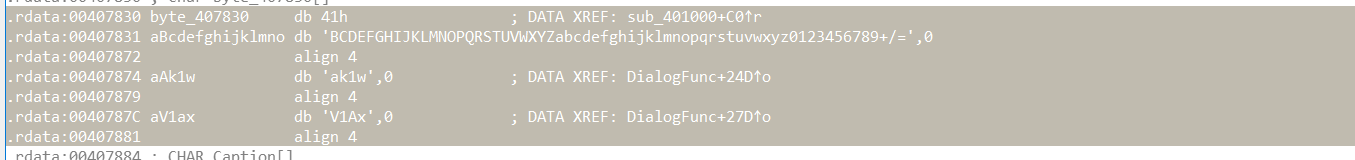
猜想可能是base64加密
3.拼接flag
if ( String == v7 + 34 //String=='3'+34='U'即flag第一位为U

&& v19 == v11 //v19==v11=='J'第二位为J

&& 4 * v20 - 141 == 3 * v9

&& v21 / 4 == 2 * (v14 / 9)

&& !strcmp(v4, "ak1w")//将ak1w base64解密后得到三位flag

&& !strcmp(v5, "V1Ax") )//将V1Ax base64解密后得到三位flag,这在v4前

{

MessageBoxA(hDlg, "U g3t 1T!", "@_@", 0);

}

//组合UJWP1jMp
参考博客:
https://www.cnblogs.com/dyhaohaoxuexi/p/11421263.html
https://www.cnblogs.com/hardcoreYutian/p/12602027.html
https://blog.csdn.net/weixin_30607659/article/details/101533297
[BUUOJ]刮开有奖reverse的更多相关文章
- BUUOJ reverse 刮开有奖
刮开有奖 这是一个赌博程序,快去赚钱吧!!!!!!!!!!!!!!!!!!!!!!!!!!!(在编辑框中的输入值,即为flag,提交即可) 注意:得到的 flag 请包上 flag{} 提交 拖到id ...
- [BUUCTF]REVERSE——刮开有奖
刮开有奖 附件 步骤: 例行检查,无壳,32位程序 32位ida载入,shift+f12检索程序里的字符串,看到了一个base64加密的特征字符串,猜想这题用到了base64加密 从main函数开始看 ...
- BUUCTF 刮开有奖 WriteUp
题目链接 https://buuoj.cn/challenges#%E5%88%AE%E5%BC%80%E6%9C%89%E5%A5%96 题解 用IDA打开,按F5反编译,双击进入DialogFun ...
- buu 刮开有奖
一.查壳, 二.拖入ida,分析 直接搜字符串完全没头绪,在看了大佬的wp才找到了,关键函数. 明显那个String就是我们要求的flag,要开始分析程序. 字符串长度为8,同时这个函数对字符串进行了 ...
- BUUCTF--刮开有奖
文件链接:https://buuoj.cn/files/abe6e2152471e1e1cbd9e5c0cae95d29/8f80610b-8701-4c7f-ad60-63861a558a5b.ex ...
- 服务端性能测试工具校验v1.1
服务端性能测试工具校验v1.1 更新说明: 1.精简CRT运行库支持. 2.添加响应模拟测试,校验压力测试工具的响应时间统计准确性. 3.大并发请求请降低延迟时间 WEIMJSAM原创,转载请注明出处 ...
- 服务端性能测试工具校验v1.0
性能测试工具对服务端进行并发测试时,如果工具本身问题或异常就会造成真实并发与实际并发有差距,要测试10000/S并发的性能结果实际到达服务端的并发达不到95%,这样的测试无效. 所以给大家共享,我做的 ...
- Visual.Studio.2013.IDE+visual.studio.15.preview5 编译器
硬盘版Visual.Studio.2013.IDE + visual.studio.15.preview5 编译器 使用前注意以下事项: 1.右键-管理员权限安装,VS15补丁.exe,补丁是VS15 ...
- 测试工具之Charles视频教程(更新中。。。)
应群里小伙伴学习需求,录制新版 Charles V4 系列教程,后续内容抽空更新,测试工具系列带你上王者...(ノ°ο°)ノ前方高能预警 链接:http://pan.baidu.com/s/1c16P ...
随机推荐
- 使用Mac清理工具CleanMyMac对Mac电脑进行维护
CleanMyMac是Mac系统下的一款苹果电脑清理软件,同时也是一款优秀的电脑维护软件,它能通过用户手动运行CleanMyMac内置脚本文件,释放电脑内存,帮助电脑缓解卡顿现象,保证电脑的良好持续运 ...
- Mac升级资料丢失怎么办?EasyRecovery能恢复嘛?
随着越来越多的用户选择性能更高的mac笔记本来工作,一般情况下,为了保证用户有一个很好的使用体验,Mac系统会在一定的时间内进行系统的更新,弥补前一个版本的不足.结果就有一些用户反应Mac升级后,电脑 ...
- symfony框架学习
http://mozilla.com.cn/thread-52722-1-1.html安装网页翻译插件 symfony2是基于php的web框架 http://www.chrisyue.com/sym ...
- yii的pathinfo方式实现
yii2.0在浏览器中默认查看控制器下的方法是 http://ltbk.cn/index.php?r=login/login 要是在浏览器上输出 http://ltbk.cn/index.php/l ...
- dubbo 扩展点里自动包装
在看protrocol扩展点时,发现很费解的一点:当前invoker的url是register协议,在export的时候都会从qos->lister->filer这3个包装类开始,看了一下 ...
- C# Winform TCP发消息
服务端: 代码: using System; using System.Collections.Generic; using System.IO; using System.Net; using Sy ...
- bootstrap火速布局"企业级"页面
套娃 .container(两边有margin)/container-fluid(无) 大盒,写一个当爹就行 .row 行 .col 列 列中可再嵌套行和列 大小 把屏幕分成十二列看 .col-(xs ...
- virtualProtect函数
原文链接:https://blog.csdn.net/zacklin/article/details/7478118 结合逆向课件11
- 20190705_关于winform程序修改程序名后, 报未将对象引用设置到对象的实例
winform做了一个小项目, 其中要用到数据库连接, 字符串, private string ConnStringSource = System.Configuration.Configuratio ...
- 并发编程实战-ConcurrentHashMap源码解析
jdk8之前的实现原理 jdk1.7中采用的数据结构是Segment + HashEntry 的方式进行实现.主要的结构如下图: ConcurrentHashMap 并不是将每个方法都在同一个锁上同步 ...