
Fail2ban工具使用
Fail2ban
fail2ban扫描日志文件并且可以识别禁用某些多次尝试登录的IP,通过更新系统的防火墙规则来实现拒绝该IP连接,也可以配置禁用的时间。fail2ban提供了一些常用软件默认的日志过滤规则,方便用户使用,当然也可以自己进行配置filter,预定于提供过滤规则的软件有sshd、apache、nginx等。fail2ban是开源的自由软件,可以在github上查看详细介绍。fail2ban
1. 安装
yum install fail2ban #Centos使用安装源安装

###当然也可以使用github源码的安装脚本进行安装

fail2ban-client -h  #安装完成后,可以查看client的帮助
安装完成后,可以在/usr/bin/目录下找到fail2ban-*相关的二进制可执行文件,在/etc/fail2ban/目录下找到相关的配置文件。/etc/fail2ban/目录下的配置文件有action(执行的动作)相关的、filter(日志过滤匹配)相关的、jail.conf(配置启用的参数)相关的。我这里介绍设置使用默认的sshd过滤规则,然后如果触发了禁用该IP连接并邮件通知。
2. 使用
默认安装好的fail2ban并没有设置开机自启,按需是否设置开机自启:
service fail2ban status #查看服务是否开机自启

service fail2ban enable #设置fail2ban服务开机自启
- 配置邮件
我这里使用网易邮箱作为邮件发送方,其它邮箱服务器按需调整。Centos默认是有邮件服务的,需要设置相关的配置文件。首先编辑/etc/mail.rc文件,设置邮件发送方的配置:
vim /etc/mail.rc
在mail.rc文件最后填入配置
set ssl-verify=ignore                   #不验证使用ssl

set from=superlollipop@163.com			#邮件发送方

set smtp=smtp.163.com					#邮箱服务器

set smtp-auth-user=xxx@163.com			#发送方邮箱账号

set smtp-auth-password=xxxx	  			#发送方邮件密码,xxx不是登录密码,是163邮箱的SMTP授权码

set smtp-auth=login
配置完mail.rc文件后保存,可以测试是否可以成功发送邮件:
echo "邮件内容" | mail -v -s "邮件标题" xxx@qq.com #测试邮件发送,xxx@qq.com为收件人邮箱
- 配置jail.local
上述邮件配置测试通过后,就可以自定义jail.local文件进行配置了,在/etc/fail2ban/目录下新建jail.local文件
vim /etc/fail2ban/jail.local
输入配置文本并保存:
[DEFAULT]					#也可以不设置这个

ignoreip = 127.0.0.1		#默认忽略IP

bantime = 86400				#禁用时间,描述。这里为1天

maxretry = 3				#最大尝试次数

findtime = 1800				#在1800秒内尝试了3次失败就触发action,这里没有action

[ssh-iptables]				#ssh防火墙配置模块

enabled = true				#true为启动该配置,false不启用

filter = sshd				#filter为sshd,在/etc/fail2ban/filter.d/目录下有过滤规则文件sshd.conf,这个是预配置提供的,也可以自己修改

ignoreip = 14.23.92.186		#忽略IP

action = iptables[name=SSH, port=ssh, protocol=tcp]

		 mail-whois[name=SSH,dest=xxxx@qq.com,sender=xxxx@163.com]

#action为触发后执行的动作,这里有两个动作,第一个是使用iptables禁用IP连接,第二个发送邮件,[]符号内的为参数。第二个动作的的参数dest是收件人,sender是发件人。iptables和mail-whois等action可以在/etc/fail2ban/action.d/目录下查看到相关的配置.conf文件,当然也可以自己修改。

logpath = /var/log/secure	#过滤规则的源文件,这是centos的日志文件,Ubuntu的好像是/var/log/auth.log文件,根据实际修改

maxretry = 10				#最大尝试次数为10次

findtime = 600				#在10分钟内尝试

bantime = 86400				#禁止时间为一天
- 启动服务
配置成功后,就可以启动服务运行了。
service fail2ban start	#启动服务

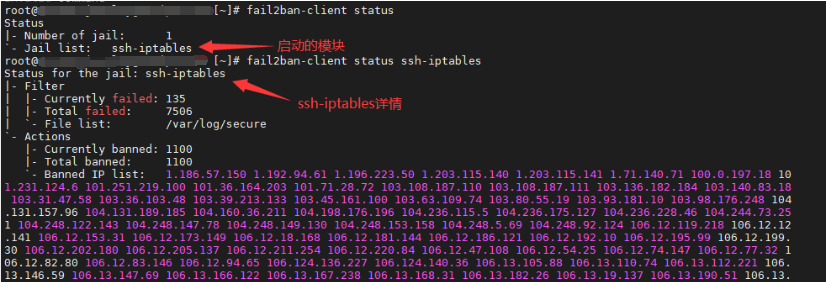
fail2ban-client status	#通过fail2ban-client查看启动的模块

fail2ban-client status ssh-iptables	#通过fail2ban-client查看启动的ssh-iptables模块详细
Fail2ban工具使用的更多相关文章
- Linux安全工具之fail2ban防爆力破解
一:简单介绍 fail2ban是一款实用软件,可以监视你的系统日志,然后匹配日志的错误信息(正则式匹配)执行相应的屏蔽动作 在企业中,有些很多人会开放root登录,这样就有机会给黑客造成暴力破解的机会 ...
- Fail2ban 防止暴力破解centos服务器的SSH或者FTP账户
次尝试登陆root账户失败的情况.[说明服务器被攻击了] logtarget = SYSLOG #我们需要做的就是把这行改成/var/log/fail2ban.log,方便用来记录日志信息 so ...
- Linux用root强制踢掉已登录用户;用fail2ban阻止ssh暴力破解root密码
Linux用root强制踢掉已登录用户 首先使用w命令查看所有在线用户: [root@VM_152_184_centos /]# w 20:50:14 up 9 days, 5:58, 3 use ...
- 用fail2ban阻止ssh暴力破解root密码
安装fail2ban工具来实现防暴力破解,防止恶意攻击,锁定恶意攻击IP. 1.如果是centos系统,先yum安装fail2ban [root@VM_152_184_centos /]# yum - ...
- 针对Nginx日志中出现的漏洞扫描与爬虫的三种措施
0x001 使用fail2ban工具结合防火墙(iptables | firewalld),将大量404请求的IP地址封了.(详见fail2ban使用说明:https://www.cnblogs.co ...
- Fail2ban用来作DDOS防守工具,不知够不够份量
http://www.serversyntax.com/2012/12/how-to-secure-centos-server-ssh-fail2ban-ddos-deflate.html http: ...
- [CentOS7] 常用工具 之 防暴力破解工具 Fail2ban
防止暴力破解密码: Fail2ban ==> 用于自动ban掉ip 先用yum search fail2ban看看是否yum源含有fail2ban这个package,若没有的话请yum inst ...
- 开源服务专题之------ssh防止暴力破解及fail2ban的使用方法
15年出现的JAVA反序列化漏洞,另一个是redis配置不当导致机器入侵.只要redis是用root启动的并且未授权的话,就可以通过set方式直接写入一个authorized_keys到系统的/roo ...
- Linux-实用的工具
1.Nethogs-查看进程占用带宽情况wget http://dl.fedoraproject.org/pub/epel/6/x86_64/epel-release-6-8.noarch.rpm # ...
随机推荐
- modelViewSet 获取未序列化的数据
1 views/ perform_create 方法的使用 获取未序列化的数据 def perform_create(self, serializer): user_obj=serializer. ...
- Goldengate搭建
OGG进程 捕获进程(源端):捕获online redo log或者archived log中增量事务日志 传输进程(源端):把目标端落地的trail文件通过配置的路由信息传输到目标端 网络传输:tc ...
- Linux相关-回顾-文件和目录(98.1.1)
@ 目录 1.linux下的文件系统 2.用户目录 3.Linux 主要目录速查表 关于作者 1.linux下的文件系统 在 Linux 下,我们是看不到这些驱动器盘符,我们看到的是文件夹(目录): ...
- 第一章: 初始JVM
跟很多人一样,我一开始接触 Java 虚拟机只是因为面试需要用到,所以硬着头皮看看.所以很多人对于为什么要学虚拟机这个问题,他们的答案都是:因为面试. 因为装逼 但我经过了几年的学习和实战,我发现其实 ...
- python 画图二(三维图,多轴图)
import sys reload(sys) sys.setdefaultencoding('utf-8') import matplotlib.pyplot as plt import numpy ...
- double 转为long类型
System.out.println(new Double(234314.999999999).longValue());//234314 System.out.println(new Double ...
- 【Mongodb】后台主键_id自增(Java版本)
ObjectId的选择 创建MongoDB文档时,如果没有赋值ID,系统会自动帮你创建一个,通常会在客户端由驱动程序完成.得到的ObjectId类似于这种 ObjectId使用12字节的存储空间, ...
- [leetcode]543. Diameter of Binary Tree二叉树的直径
题目中的直径定义为: 任意两个节点的最远距离 没想出来,看的答案 思路是:diameter = max(左子树diameter,右子树diameter,(左子树深度+右子树深度+1)) 遍历并更新结果 ...
- vue中的插值操作
mustache语法 1.将data的文本数据插入至html语句中,使用mustache语法. v-once指令 2.在某些情况下,我们不希望界面随意的跟随改变,这个时候我们可以使用v-once的指令 ...
- Servlet3.0提供的@WebServlet注解引用参数详情介绍
Servlet3.0提供的@WebServlet注解: servlet3.0所提供的@webservlet注解,用来将某个类注解为一个servlet类,简化了web.xml上的servlet配置, @ ...