
FTP相关、用vsftpd搭建ftp、xshell使用xftp传输文件、使用pure-ftpd搭建ftp服务
1、FTP相关(file transfer protocol,文件传输协议)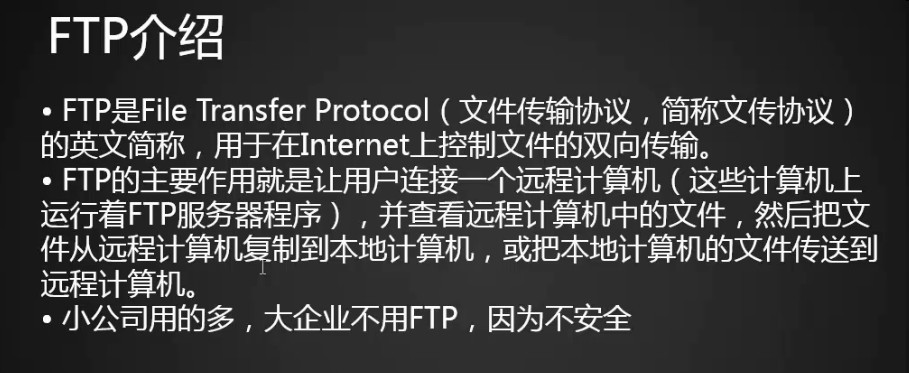
2、用vsftpd搭建ftp
安装:yum install vsftpd -y
创建一个虚拟用户:useradd vftp -s /sbin/nologin (用于运行vsftpd服务)
编辑登陆配制文件:vim /etc/vsftpd/vsftpd_login (奇数行是用户名,偶数行是密码)
把登陆配制文件长成一个二进制文件:db_load -T -t hash -f /etc/vsftpd/vsftpd_login /etc/vsftpd/vsftpd_login.db
更改登陆配制文件权限:chmod 600 /etc/vsftpd/vsftpd_login
创建ftp用户登陆的配制文件:mkdir /etc/vsftpd/vuser (创建目录)
vim /etc/vsftpd/vuser/nfyx (创建配制文件)
加入以下代码:
local_root=/home/vftp/nfyx
anonymous_enable=NO
write_enable=YES
local_umask=022
anon_upload_enable=NO
anon_mkdir_write_enable=NO
idle_session_timeout=600
data_connection_timeout=120
max_clients=10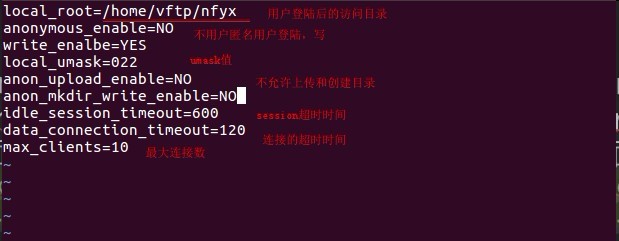
创建登陆用户的家目录(放在/home/vftp目录下):mkdir /home/vftp/nfyx
改变所有者及所属组权限:chown vftp.vftp /home/vftp/nfyx/
创建一个测试文件:touch /home/vftp/nfyx/aa.txt
配制登陆时的密码文件的指向路径:vim /etc/pam.d/vsftpd
在首行加入:
auth sufficient /lib64/security/pam_userdb.so db=/etc/vsftpd/vsftpd_login
account sufficient /lib64/security/pam_userdb.so db=/etc/vsftpd/vsftpd_login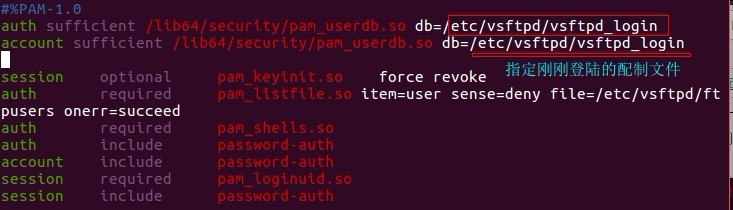
编辑ftp的主配制文件:vim /etc/vsftpd/vsftpd.conf
关闭:
anonymous_enable=NO
anon_upload_enable=NO
anon_mkdir_write_enable=NO
在最后加入:
chroot_local_user=YES
guest_enable=YES
guest_username=vftp
virtual_use_local_privs=YES
user_config_dir=/etc/vsftpd/vuser
allow_writeable_chroot=YES
启动vsftpd服务:service vsftpd start 或 systemctl start vsftpd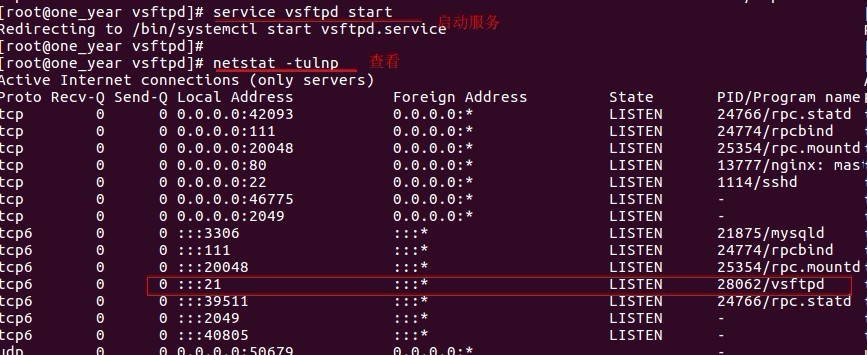
安装客户端,测试:
ftp登陆软件的安装:yum install lftp -y
登陆测试:lftp nfyx@127.0.0.1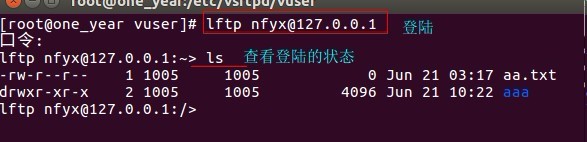
下载文件: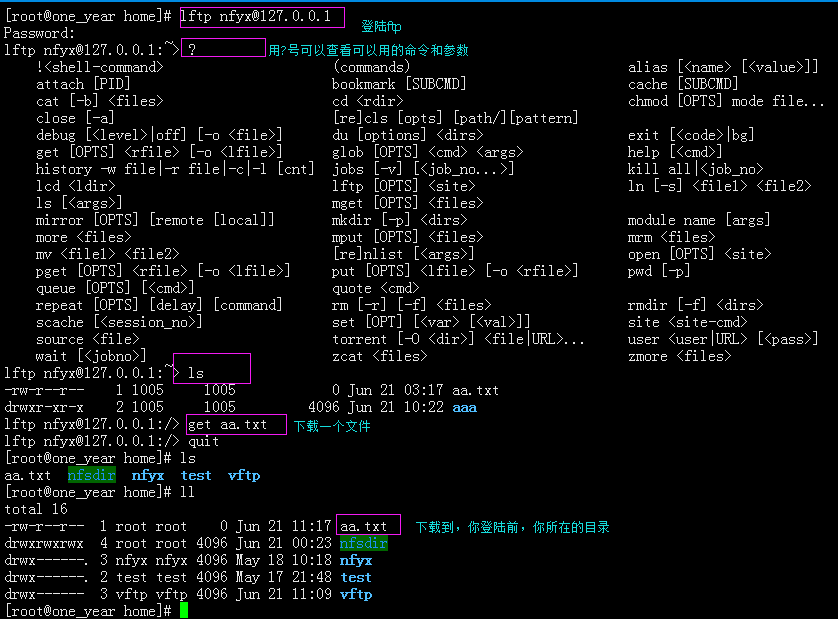
上传文件: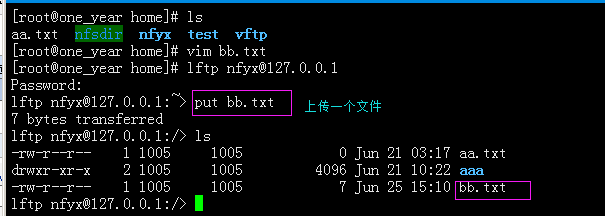
3、xshell使用xftp传输文件
ctrl+alt+f 可以启动命令行式的sftp,这样子,就可以上传和下载文件了,是以ssh协议进行传输的,
前提是,得先登陆一个服务器,再运行,(当然也可以下载界面版,这样子更加直观一些)
可以运行一些相关的命令,比如:ls cd clear pwd等等
下载:get file_name
上传:put 然后,会弹出一个对话框,然后,自己根据自己的情况进行选择: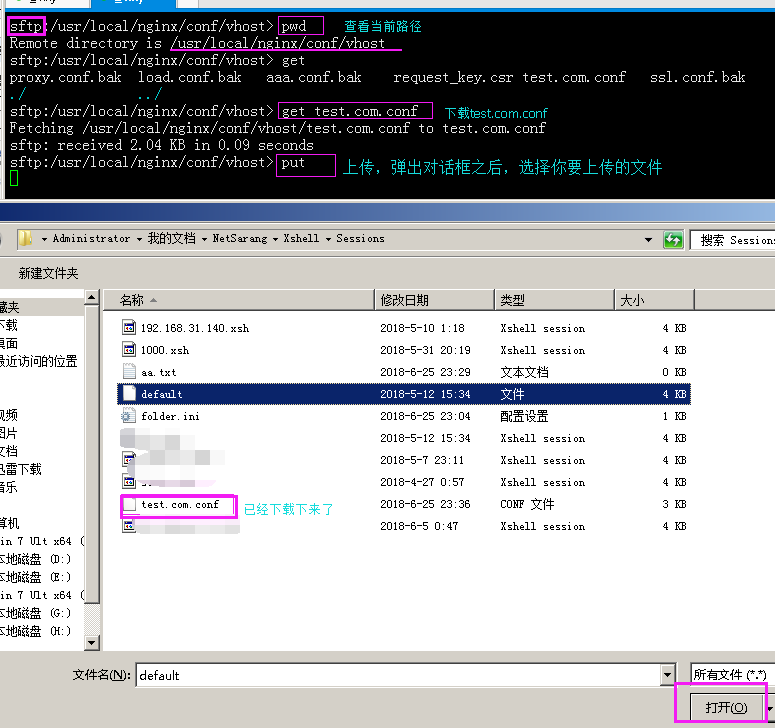
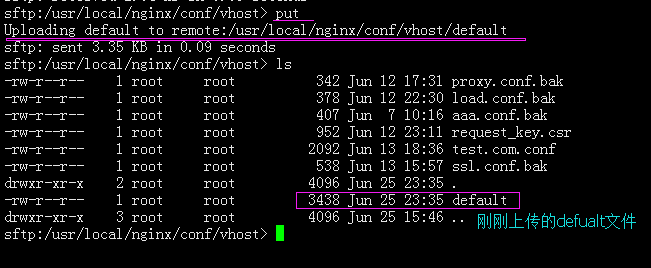
这样子,就可以直接用sftp传输文件
4、使用pure-ftpd搭建ftp服务
安装:yum install pure-ftpd -y (在安装之前若无法安装,得先安装扩展源:yum install epel-release)
修改配制文件:vim /etc/pure-ftpd/pure-ftpd.conf (修改 PureDB /etc/pure-ftpd/pureftpd.pdb 或是添加一行也可以)
sed -i '/^# PureDB user/a\PureDB /etc/pure-ftpd/pureftpd.pdb' /etc/pure-ftpd/pure-ftpd.conf
echo "PureDB /etc/pure-ftpd/pureftpd.pdb" >>/etc/pure-ftpd/pure-ftpd.conf
然后,启动服务:systemctl start pure-ftpd.service (启动前,若已经有21端口运行了,就得把之前的ftp给关了,再启动)
创建一个pure-ftpd可以访问的目录:
mkdir /home/pureftp
useradd pftp -M -s /sbin/nologin (创建一个可以映射的系统用户)
chown pftp:pftp /home/pureftp (改变所有者和所属组)
复制一个测试文件:cp /etc/passwd /home/pureftp/
创建一个可以登陆的ftp用户:
pure-pw useradd pftp-test -u pftp -d /home/pureftp/
添加一个 pftp-test 用户 映射到pftp -d 指定其访问目录
生成一个登陆是时的密码文件:pure-pw mkdb
访问测试: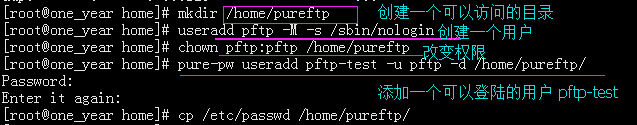
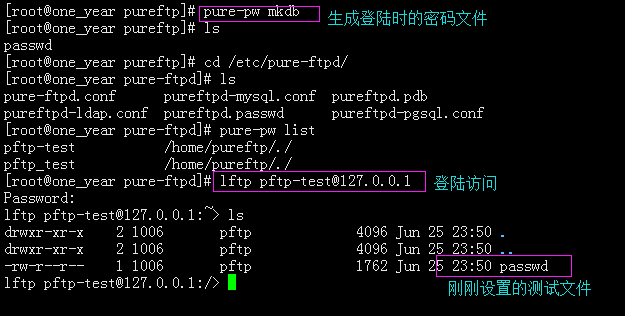
到此ftp的安装和配制完成。
FTP相关、用vsftpd搭建ftp、xshell使用xftp传输文件、使用pure-ftpd搭建ftp服务的更多相关文章
- xshell使用xftp传输文件、使用pure-ftpd搭建ftp服务
6月25日任务 15.4 xshell使用xftp传输文件15.5 使用pure-ftpd搭建ftp服务扩展vsftp使用mysql存放虚拟用户并验证 http://www.aminglinux.co ...
- Linux centosVMware xshell使用xftp传输文件、使用pure-ftpd搭建ftp服务
一.xshell使用xftp传输文件 Ctrl+Alt+F 弹出 下载进入 填写任意名字,自己邮箱 进入邮箱点击网址就自动下载了 然后安装 二.使用pure-ftpd搭建ftp服务 yum insta ...
- xshell使用xftp传输文件 使用pure-ftpd搭建ftp服务
xshell使用xftp传输文件 下载xftp5 https://www.baidu.com/link?url=8rtxgX3JRIbUFO1Samzv5aXhfwRG7Cf8i4vi573QexoH ...
- 使用ActiveMQ 传输文件 以及使用Jetty搭建内嵌文件服务器
使用Active发送文件 ActiveMq 本身提供对于传输文件的支持. 1. 直接传输文件: 使用connection.createOutputStream 的形式.这种方式适合小文件.不能传输大文 ...
- 配置centos7来支持xshell远程访问和xftp传输文件
前提: 首先需要一台已装有centos7的电脑(虚拟机的配置这里不说明,这里用的是物理机) 背景: 在工作中访问linux的环境通常需要Xshell等终端软件,通过配置静态IP远程服务器进行管理开发. ...
- 利用ssh传输文件 分类: 服务器搭建 Raspberry Pi 2015-04-12 18:47 58人阅读 评论(0) 收藏
在linux下一般用scp这个命令来通过ssh传输文件. 1.从服务器上下载文件 scp username@servername:/path/filename /var/www/local_dir(本 ...
- xshell通过xftp传输Windows文件到Linux:在输入put后,再摁 TAB 键,可显示当前文件夹的文件
在输入put后,再摁 TAB 键,可显示当前文件夹的文件 sftp:/home/yan> put $Recycle.Bin\ BluestacksCN\ ...
- 【腾讯云服务器】基于centos7搭建ftp服务器(vsftpd)
该博客分为三部分设置,1.ftp服务器搭建.2.防火墙设置 3.腾讯云安全组 一.ftp服务器搭建 1.1 安装vsftpd yum install vsftpd -y 1.2 启动vsftpd服 ...
- FTP服务:使用 vsftpd 服务传输文件
1.文件传输协议 今天的互联网是由几千万台个人计算机.工作站.服务器.小型机.大型 机.巨型机等具有不同型号.不同架构的物理设备共同组成的,而且即便是个人计算机,也 可能会装有 Windows.Lin ...
随机推荐
- 1-3Controller之Response
控制器中的方法: public function response1(){ /*响应的常见类型: * 1.字符串 * 2.视图 * 3.json * 4.重定向 * */ //响应JSON /*$da ...
- 1-1Controller之Request
laravel5.5版本 //路由: Route::any('request1',['uses'=>'StudentController@request1']); //控制器中的方法: publ ...
- C++解析二
C++ 类访问修饰符 数据封装是面向对象编程的一个重要特点,它防止函数直接访问类类型的内部成员.类成员的访问限制是通过在类主体内部对各个区域标记 public.private.protected 来指 ...
- day 69 权限的设置
1.权限控制 1). 表结构的设置 2). 流程 1.登录 get: 通过中间件的白名单 re 获取到登录页面 post: 通过中间件的白名单,认证成功,保存权限信息, --ORM 去空的权限 去重 ...
- ng-table
需要的文件: angular.js ng-table.js ng-table.css bootrasp.css 注入依赖: var app = angular.module('app', [ 'ngT ...
- 深入理解java虚拟机---java虚拟机内存管理(七)
本地方法栈.java堆.方法区 本地方法栈在HotSpot版本内与java虚拟机栈是合二为一的.不单独区分本地方法栈.但是java虚拟机中是有这样一块区域的. 作用: 1.本地方法栈为虚拟机栈执行ja ...
- 1.5 socket服务器传输文件
socket服务器代码 # -*- coding: utf-8 -*-import sys,os,time,_thread from socket import * host = 'localhost ...
- linux 下ftp几种上传和下载方式
1. ftp自动登录批量下载文件. 复制代码代码如下: #####从ftp服务器上的/home/data 到 本地的/home/databackup#####!/bin/bashftp -n<& ...
- YLZ开发后端外网编写
如何取得前端的值并做处理 // 调用ESB来获取Ajaxpagerespon获得审核记录 @RequestMapping(value = "/queryBydwId", metho ...
- 手机号的 AES/CBC/PKCS7Padding 加解密
前言:接口中上次的手机号码和密码是传入的加密的,模拟自动化的时候也需要先对数据进行加密 1.各种语言实现 网上已经各种语言实现好的AES加密,可以点击查看:http://outofmemory.cn/ ...