
主动分布式WEB资产扫描
一、 Redis的服务安装
系统环境:centos7x64 ip地址:192.168.1.11
1.设置静态IP地址
[root@localhost backlion]#vi /etc/sysconfig/network-scripts/ifcfg-*
BOOTPROTO=static #dhcp改为static(修改)
ONBOOT=yes #开机启用本配置,一般在最后一行(修改)
IPADDR=192.168.1.11 #静态IP(增加)
GATEWAY=192.168.1.1#默认网关,虚拟机安装的话,通常是2,也就是VMnet8的网关设置(增加)
NETMASK=255.255.255.0 #子网掩码(增加)
DNS1=192.168.1.1 #DNS 配置,虚拟机安装的话,DNS就网关就行,多个DNS网址的话再增加(增加)
2.设置主机名
[root@localhost network-scripts]# hostnamectl set-hostname redis-server.com
1.设置Redis的仓库地址
[root@localhost backlion]# yuminstall epel-release
3.关闭防火墙
[root@localhost ~]# cat /etc/selinux/config
# This file controls the state of SELinux on the system.
# SELINUX= can take one of these three values:
# enforcing - SELinux security policy is enforced.
# permissive - SELinux prints warnings instead of enforcing.
# disabled - No SELinux policy is loaded.
SELINUX=disabled
# SELINUXTYPE= can take one of three two values:
# targeted - Targeted processes are protected,
# minimum - Modification of targeted policy. Only selected processes are protected.
# mls - Multi Level Security protection.
SELINUXTYPE=targeted
关闭firewall:
systemctl stop firewalld.service #停止firewall
systemctl disable firewalld.service #禁止firewall开机启动
4.安装redis
[root@localhost
backlion]# yum install redis
修改配置文件,监听所有的IP地址
vim /etc/redis.conf
找到下面这一行
bind
127.0.0.1
改成
bind 0.0.0.0
3.redis配置认证密码
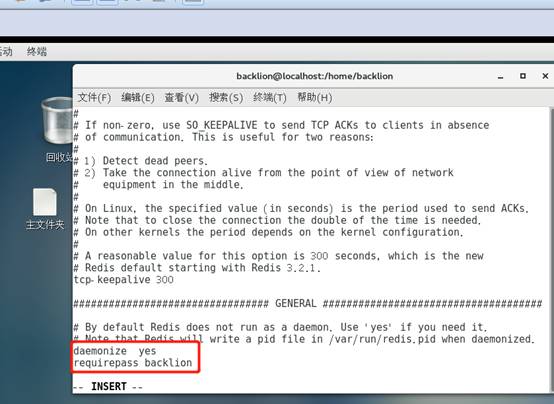
yum方式安装的redis配置文件通常在/etc/redis.conf中,添加密码以及设置daemonize yes和protected-mode no
requirepass backlion
daemonize yes
protected-mode no
4.启动redis,到此完成
[root@localhost
backlion]# redis-server /etc/redis.conf
[root@localhost
backlion]# service redis start
如果需要设置开机自动启动
chkconfig
redis on
[root@localhost
backlion]# yum install git
[root@localhost
backlion]# cd /opt
[root@localhost backlion]#
git clone https://github.com/grayddq/PublicSecScan.git
二、Server部署
系统环境:ubuntux64 ip地址:192.168.1.12
1.进入到opt目录
root@backlion:~#
cd /opt
2.下载扫描项目PublicSecScan
root@backlion:~#
Git clone https://github.com/grayddq/PublicSecScan.git
3.进入到PublicSecScan目录
root@backlion:~#
cd PublicSecScan
4.进行安装PublicSecScan
pip
install -r requirements.txt
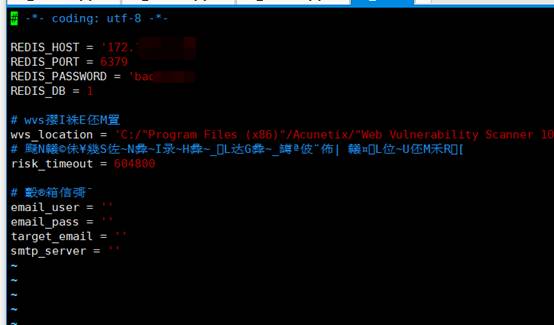
5对lib/config.py配置文件进行配置(填入Redis和Email(可选)相关信息,wvs信息可忽略
)
6.
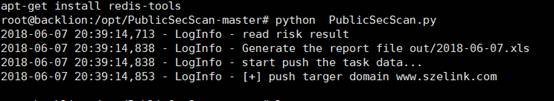
domain.txt中填入待扫描信息,可随时更新
7.执行
python
PublicSecScan.py
三、Worker部署
系统环境:win7x86 ip地址:192.168.1.13
1.安装python 2.7.5
https://www.python.org/ftp/python/2.7.5/python-2.7.5.msi #这里是win7x86
2.安装AWVS10.5
链接:https://pan.baidu.com/s/16iMwWgIjZyI6CR1ROCd7mQ 密码:ia2m
3.分别安装python的模块
amqp-1.4.6,
anyjson-0.3.3, billiard-3.3.0.13, celery-3.1.7,celery-4.1.1,kombu-3.0.25,
pytz-2018.4,redis-2.10.6,setuptools-39.2.0,xlwt-1.3.0,pip-10.0.1
用以下命令进行安装
Python
setup.py install
其中的包我已打好,上传到百度网盘方便大家下载:
链接:
https://pan.baidu.com/s/1SV-wUdzzHMtNuuA2s4fBJQ 密码:
tnbw
4.对lib/config.py配置文件进行配置(填入Redis和WVS相关信息,Email信息可忽略
)
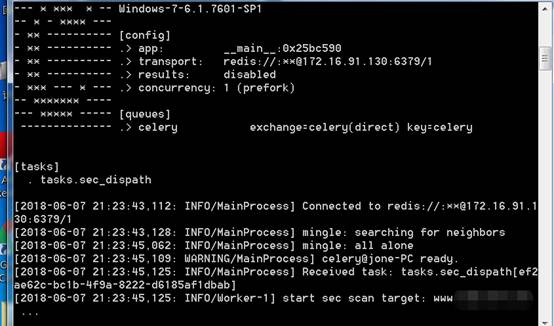
5.进入到PublicSecScan目录,然后执行命令
cmd代码目录执行,-c 1代表多一个WVS进程,可增加:
celery
-A tasks worker -c 1 --loglevel=info –Ofair
6.在Server部署中查看扫描结果:
输出目录默认:./out/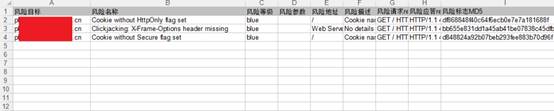
主动分布式WEB资产扫描的更多相关文章
- 常用的商业级和免费开源Web漏洞扫描工具
Scanv 国内著名的商业级在线漏洞扫描.可以长期关注,经常会有免费活动.SCANV具备自动探测发现无主资产.僵尸资产的功能,并对资产进行全生命周期的管理.主动进行网络主机探测.端口探测扫描,硬件特性 ...
- SZhe_Scan碎遮:一款基于Flask框架的web漏洞扫描神器
SZhe_Scan碎遮:一款基于Flask框架的web漏洞扫描神器 天幕如遮,唯我一刀可碎千里华盖,纵横四海而无阻,是谓碎遮 --取自<有匪> 写在前面 这段时间很多时间都在忙着编写该项目 ...
- 小白日记28:kali渗透测试之Web渗透-扫描工具-Nikto
扫描工具-Nikto #WEB渗透 靶机:metasploitable 靶场:DVWA[默认账号/密码:admin/password] #新手先将DVWA的安全性,调到最低,可容易发现漏洞 侦察[减少 ...
- 在CI中实现持续Web安全扫描
一. 当前Web应用安全现状 随着中国互联网金融的爆发和繁荣,Web应用在其中扮演的地位也越来越重要,比如Web支付系统.Web P2P系统.Web货币系统等.对于这些金融系统来讲,安全的重要性是不言 ...
- Web漏洞扫描工具(批量脱壳、反序列化、CMS)
一.什么是Web漏洞扫描工具 即是指“扫描Web应用以查找安全漏洞(如跨站脚本,SQL注入,命令执行,目录遍历和不安全服务器配置)的自动化工具”,其中许多可能是由不安全或不正确的编码和设计.另一方面, ...
- Web轻量级扫描工具Skipfish
Web轻量级扫描工具Skipfish 1. Skipfish 简介 2. Skipfish 基本操作 3.身份认证 一. Skipfish 简介 Skipfish是一款主动的Web应用程序安全侦察工具 ...
- web漏洞扫描工具集合
最好用的开源Web漏洞扫描工具梳理 链接:www.freebuf.com/articles/web/155209.html 赛门铁克2017年互联网安全威胁报告中提出在他们今年扫描的网站中,有76%都 ...
- 10大Web漏洞扫描工具
Web scan tool 推荐10大Web漏洞扫描程序 Nikto 这是一个开源的Web服务器扫描程序,它可以对Web服务器的多种项目(包括3500个潜在的危险文件/CGI,以及超过900个服务器版 ...
- Goby资产扫描工具安装及报错处理
官网: https://cn.gobies.org/index.html 产品介绍: 帮企业梳理资产暴露攻击面,新一代网络安全技术,通过为目标建立完整的资产数据库,实现快速的安全应急. 已有功能: 扫 ...
随机推荐
- Haproxy介绍、安装与配置
Haproxy技术详解一. 介绍HAProxy是一个使用C语言编写的自由及开放源代码软件,其提供高可用性.负载均衡,以及基于TCP和HTTP的应用程序代理.HAProxy特别适用于那些负载特大的web ...
- Linear Regression and Maximum Likelihood Estimation
Imagination is an outcome of what you learned. If you can imagine the world, that means you have lea ...
- SDWebImage 错误汇总
1. [UIImageView sd_setImageWithURL:placeholderImage:]: unrecognized selector sent to instance 打包静态库 ...
- shell--read命令
read命令 -p(提示语句) -n(字符个数) -t(等待时间) -s(不回显) 1.基本读取read命令接收标准输入(键盘)的输入,或其他文件描述符的输入(后面在说).得到输入后,read命令将数 ...
- mysql非安装包安装教程
设置mysql的环境变量 本人设置安装的路径是:E:\WebApplication\webMySQL\mysql-5.7.13-winx64 我的电脑 ---> 高级系统配置 ---> 环 ...
- JAVA对象的初始化过程
出处:http://blog.csdn.net/andrew323/article/details/4665379 下面我们通过两个例题来说明对象的实例化过程. 例1: 编译并运行该程序会有以下输 ...
- c++中的函数重载
函数多态也称为函数重载. (1)函数重载指的是可以有多个同名的函数,因此对名称进行了重载. (2)函数重载的关键在于函数的参数列表,也称为函数特征标.如果两个函数的参数数目和参数类型相同,同时参数的排 ...
- Alpha阶段综合报告
1.版本测试报告 1.1在测试过程中总共发现了多少Bug?每个类别的Bug分别为多少个? Bug分类 Bug内容 Fixed 编辑博文时改变文字格式会刷新界面 Can’t reproduced 无 N ...
- iOS开发面试题(中级)
//想面试的童鞋们来看看自己会多少, 老鸟可以无视直接绕过...1. Object-c的类可以多重继承么?可以实现多个接口么?Category是什么?重写一个类的方式用继承好还是分类好?为什么?与Ex ...
- fir.im的高级统计功能
fir.im的高级统计功能,可以根据渠道和活动名称,统计不同渠道和活动带来的下载量.操作步骤如下: 第一步:生成统计链接 点击高级统计,进入统计详情页,然后点击生成统计链接: 设置统计链接的应用版本. ...