
20155307实验八 《网络对抗》 Web基础
20155307实验八 《网络对抗》 Web基础
实验过程
Web前端:HTML
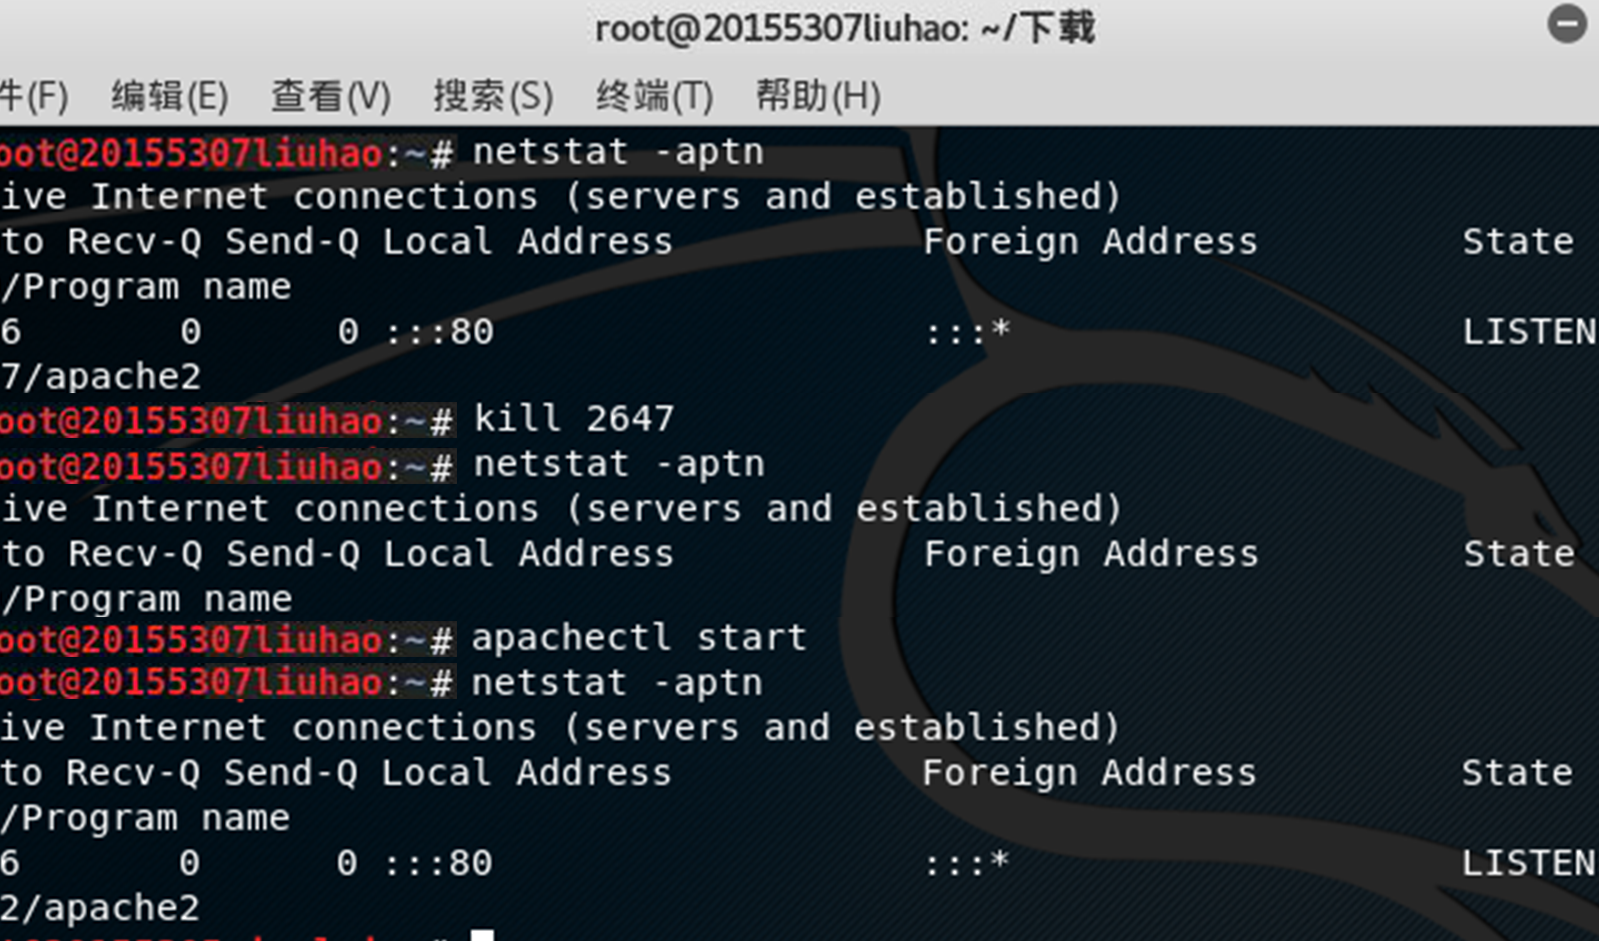
- 使用netstat -aptn查看80端口是否被占用(上次实验设置为Apache使用80端口),如果被占用了就kill 原进程号,如果空闲就用apachectl start开启Apache,然后再次用netstat -aptn查看端口占用情况。
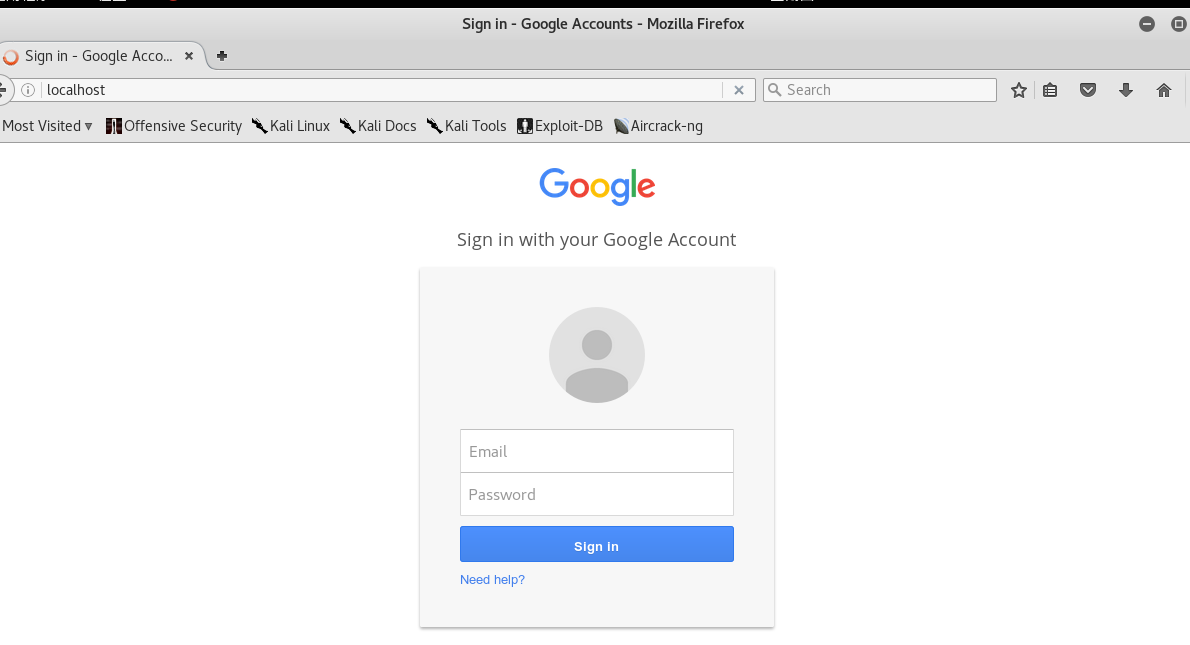
- 在kali的浏览器上输入localhost:80测试apache是否正常工作(我的虚拟机正常显示上次实验设定的钓鱼网站google网页)。
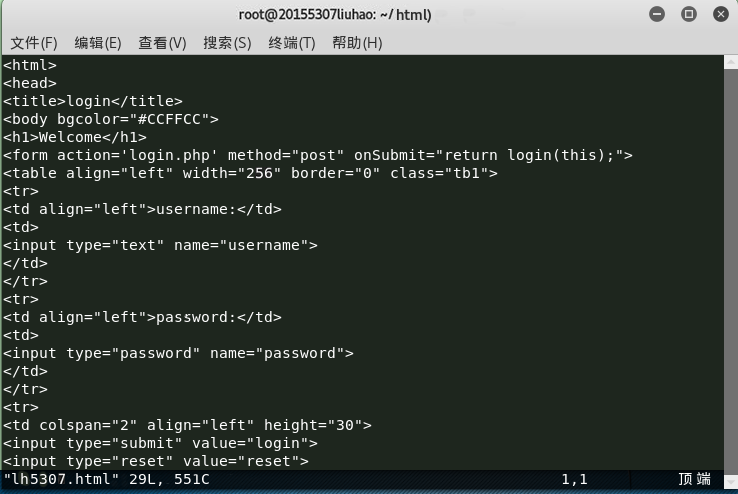
- 进入Apache工作目录
/var/www/html,新建一个lh5307.html文件,编写一个含有表单能实现输入用户名、密码实现登录的html。
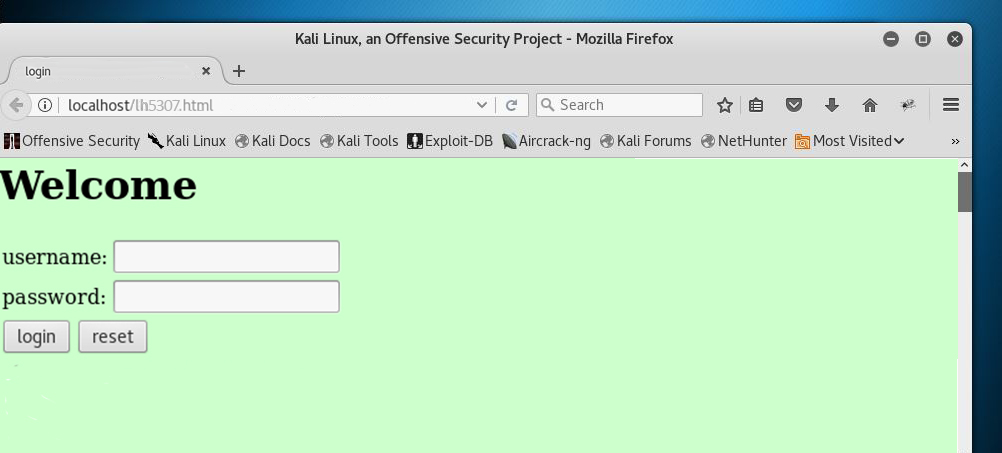
- 打开浏览器访问
localhost:80/lh5307.html,出现刚才编写的HTML页面。
点击会跳转
Web前端:javascript
用JavaScript来编写一个验证用户名、密码的函数,当其为空时提示错误信息,把它和前面的liuhao.html合起来形成一个新的HTML网页lh5307.html。

Web后端:MySQL基础
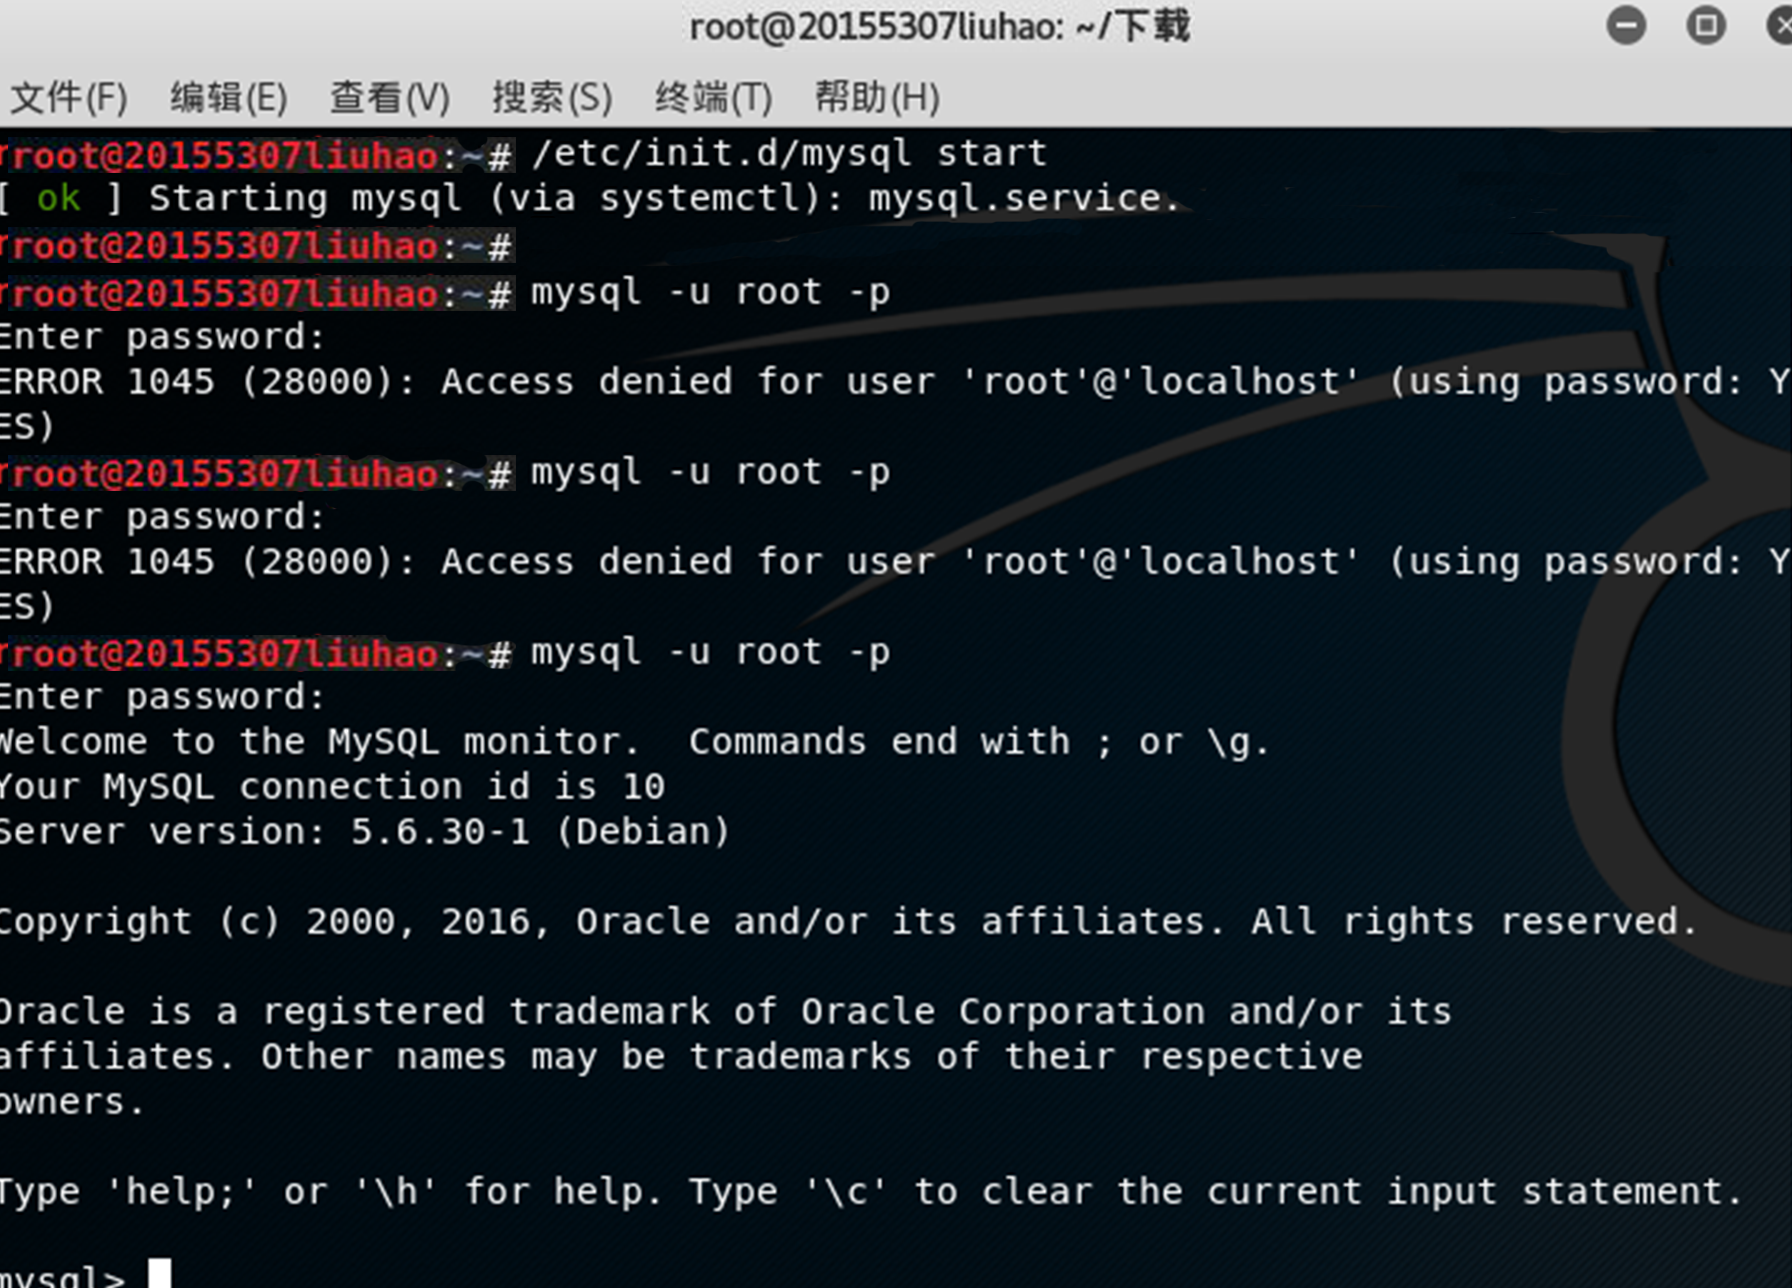
- 用
/etc/init.d/mysql start开启sql服务。输入mysql -u root -p用账号root登录,并根据提示输入对应密码,我的MySQL默认密码就是直接回车,,最后再直接敲回车之后进入MySQL。
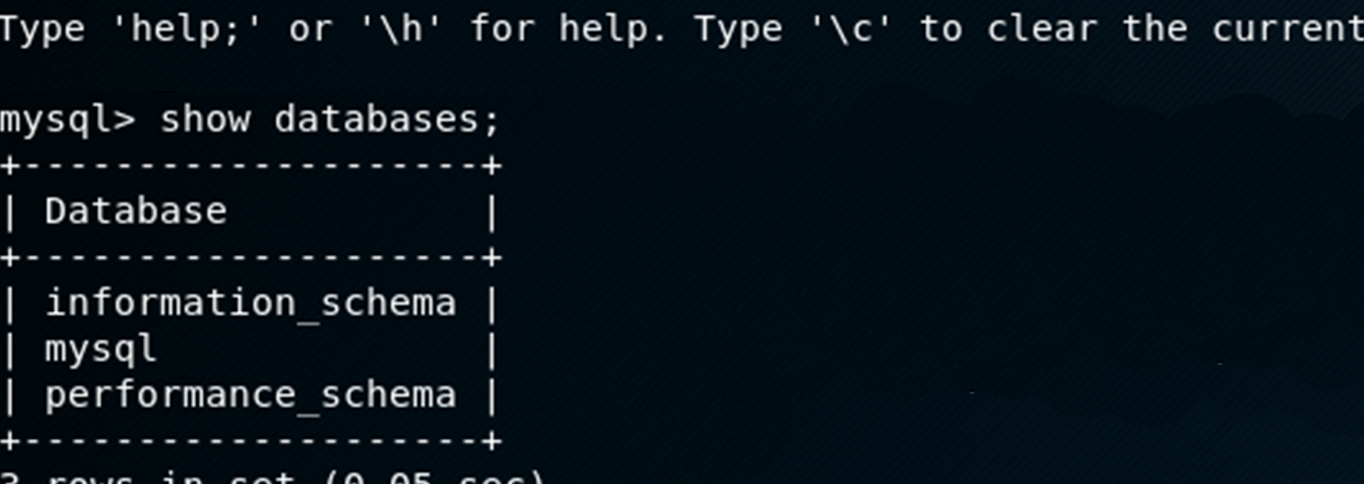
- 用
show databases;查看基本信息。
- 修改MySQL的root用户密码可以进行如下步骤
- 用use mysql;,选择mysql数据库。
- 用
select user, password, host from user;,查看mysql库中的user表中存储着用户名、密码与权限。

- 输入
UPDATE user SET password=PASSWORD("新密码") WHERE user='root';更改密码。 - 用
flush privileges;进行更新。

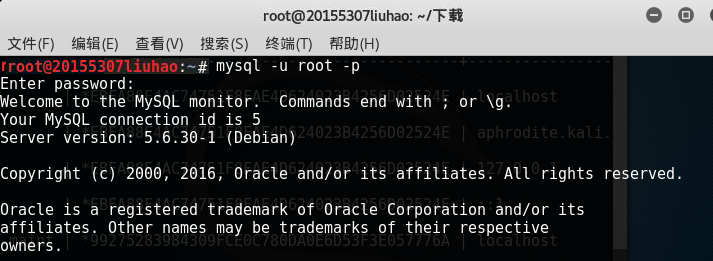
重新登录验证密码更改成功
MySQL建表建库
CREATE SCHEMA `库表的名称`; CREATE TABLE `库表的名称`.`users` ( `userid` INT NOT NULL COMMENT '', `username` VARCHAR(45) NULL COMMENT '', `password` VARCHAR(256) NULL COMMENT '', `enabled` VARCHAR(5) NULL COMMENT '', PRIMARY KEY (`userid`) COMMENT '');- 输入use 库表名使用刚建的库表。

输入insert into users(userid,username,password,enabled) values(ID号,'用户id',password("用户密码"),"TRUE");添加新用户。
PHP测试
新建一个PHP测试文件
vi /var/www/html/test.php,输入如下
<?php
echo ($_GET["A"]);include($_GET["A"]);
echo "php page 5307!
";
?>用浏览器打开
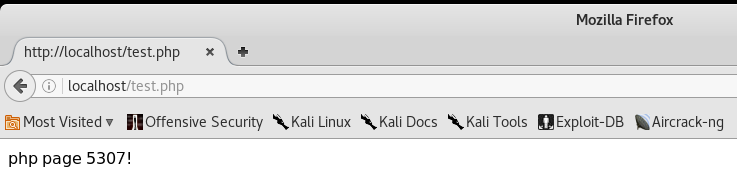
localhost:80/test.php,可以看见如下界面,测试成功
PHP+MySQL实现登录网页编写
- 打开之前的登录页面设置编写的文件夹
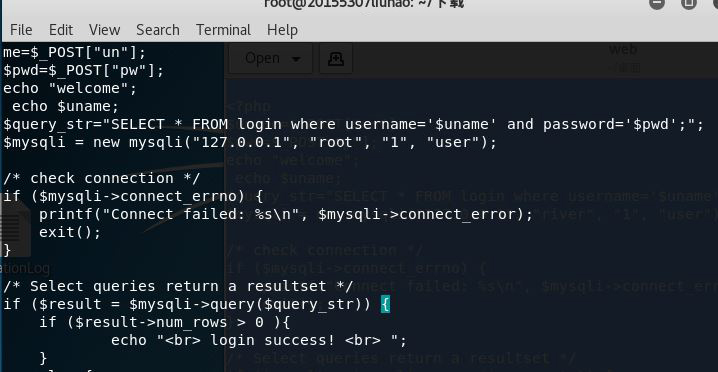
/var/www/html,输入vim login.php,通过- - PHP实现对数据库的连接
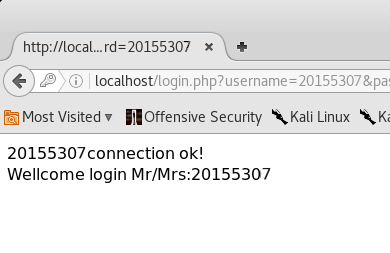
在其中输入正确的用户名和密码(即自己所新建数据库表中存在的新加入的用户和密码),显示登陆成功。
SQL注入
- 在用户名输入框中输入
' or 1=1#,密码随便输入,会显示登陆成功!

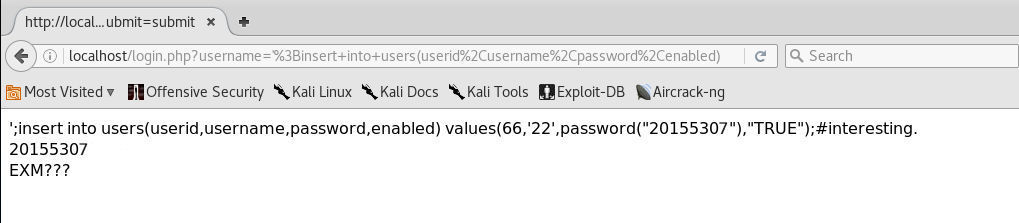
';insert into users(userid,username,password,enabled) values(66,'22',password("20155307"),"TRUE");# - 这是因为,这时候
' or 1=1#合成后的SQL查询语句为select * from lxmtable where username='' or 1=1#' and password=md5(''),#相当于注释符,会把后面的内容都注释掉,1=1是永真式,所以这个条件肯定恒成立,一定会登陆成功。
在用户名框中输入
';insert into users(userid,username,password,enabled) values(66,'22',password("20155307"),"TRUE");# - 通过SQL注入将用户名和密码保存在数据库中,这就相当于是
SELECT * FROM users WHERE username=''; insert into users(userid,username,password,enabled) values(66,'22',password("20155305"),"TRUE");
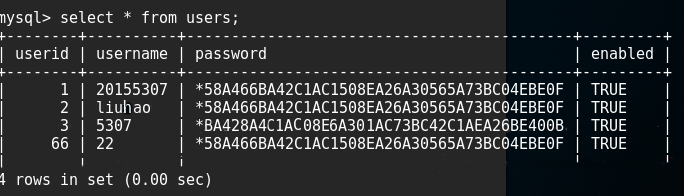
- 这时数据库中已经有了新输入的这个用户和密码。
使用这个新输入的这个用户和密码在网页中登录就没有问题了。
XSS攻击测试
XSS表示Cross Site Scripting(跨站脚本攻击),通过插入恶意脚本,实现对用户浏览器的控制。
- 在
/var/www/html目录下事先保存一个图片文件555555.jpg,在用户名输入框输入 < img src="555555.jpg" />,对应到php中,就是echo < img src="555555.jpg" /> ,然后既可以查看到图片了。 - 开始尝试的时候,攻击成功了,但图片一直加载不出来,后来给图片加上权限就可以了。

- 具体怎么加权限我请教的磊哥
输入chmod 777授予任何人读,写,运行的权限,终于图片可以显示了

实验总结与体会
这门课程刘念老师教过,但是想必都忘得差不多了,在同学的指导下一步一步的做,没遇到什么解决不了的问题,其实我想了一下可能这就是不同的过程所以收获不同吧,磊哥先做完了所以遇到了很多问题,他处理的同时也收获了许多,我可能收获不如他多。刘念老师以前讲的SQL注入我印象最深刻,所以很熟悉这方面的内容。
20155307实验八 《网络对抗》 Web基础的更多相关文章
- 网络对抗——web基础
网络对抗--web基础 实践内容 (1)Web前端HTML (2)Web前端javascipt (3)Web后端:MySQL基础:正常安装.启动MySQL,建库.创建用户.修改密码.建表 (4)Web ...
- 20155307刘浩《网络对抗》逆向及Bof基础
20155307刘浩<网络对抗>逆向及Bof基础 实践目标 本次实践的对象是一个名为pwn1的linux可执行文件.该程序正常执行流程是:main调用foo函数,foo函数会回显任何用户输 ...
- 20145306 张文锦 网络攻防 web基础
20145306 网络攻防 web基础 实验内容 WebServer:掌握Apache启停配置修改(如监听端口)前端编程:熟悉HTML+JavaScript.了解表单的概念编写不同的HTML网页,放入 ...
- 20145334赵文豪网络对抗Web安全基础实践
1.SQL注入攻击原理,如何防御? SQL注入攻击就是通过把SQL命令插入到Web表单递交或输入域名或页面请求的查询字符串,最终达到欺骗服务器执行恶意SQL命令的目的. 对于SQL注入攻击的防范,我觉 ...
- 2018-2019-2 网络对抗技术 20165236 Exp3 免杀原理与实践
2018-2019-2 网络对抗技术 20165236 Exp3 免杀原理与实践 一.实践内容(3.5分) 1.1 正确使用msf编码器(0.5分),msfvenom生成如jar之类的其他文件(0.5 ...
- 2018-2019-2 网络对抗技术 20165236 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165236 Exp2 后门原理与实践 一.实验内容 (3.5分) (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用soc ...
- 2018-2019-2 20165236郭金涛《网络对抗》Exp1 PC平台逆向破解
2018-2019-2 20165236郭金涛<网络对抗>Exp1 PC平台逆向破解 一.实验内容 1.掌握NOP, JNE, JE, JMP, CMP汇编指令的机器码(0.5分) 2.掌 ...
- 2018-2019-2 网络对抗技术 20165227 Exp1 PC平台逆向破解
2018-2019-2 网络对抗技术 20165227 Exp1 PC平台逆向破解 实验内容及步骤 实验一:直接修改程序机器指令,改变程序执行流程 知识要求:Call指令,EIP寄存器,指令跳转的偏移 ...
- 2017-2018-2 20155228 《网络对抗技术》 实验八:Web基础
2017-2018-2 20155228 <网络对抗技术> 实验八:Web基础 1. 实践内容 1.1 Web前端HTML 能正常安装.启停Apache.理解HTML,理解表单,理解GET ...
随机推荐
- ActiveReports 报表应用教程 (11)---交互式报表之文档目录
通过文档目录,用户可以非常清晰的查看报表数据结构,并能方便地跳转到指定的章节,最终还可以将报表导出为PDF等格式的文件.本文以2012年各月产品销售分类汇总报表为例,演示如何在葡萄城ActiveRep ...
- Oracle 远程链接oracle数据库服务器的配置
远程链接oracle数据库服务器的配置 by:授客 QQ:1033553122 原理: 一.Oracle客户端与服务器端的通讯机制 1.OracleNet协议 如下图所示,Oracle通过Oracle ...
- Android逆向 Android平台虚拟机
一 Dalvik:是Google开发运行在Android平台的Java虚拟机, Android程序编译后会生成dex文件.Dalvik虚拟机下运行Java时,要将字节码通过即时编译器(just in ...
- c# 子窗体打开或者切换就最大化
“用MDI方式打开一个子窗口体后,总是不能最大化显示,明明子窗口体的WindowState设置为Maximized?”,相信有很多人会遇到这的样问题,请按下面的方法设置即可使MDI子窗体最大化:1.把 ...
- SQL Server中ORDER BY后面可以是表达式和子查询
假如SQL Server数据库中现在有Book表如下 CREATE TABLE [dbo].[Book]( ,) NOT NULL, ) NULL, ) NULL, ) NULL, [CreateTi ...
- shell脚本常用技巧
shell脚本常用技巧 1.获取随机字符串或数字 ~]#echo $RANDOM | md5sum | cut -c 1-6 ~]#openssl rand -base64 4 | cut -c 1- ...
- jQuery为元素设置css的问题
例子: 有如下的html代码 对文本框设置字体大小为20px ,即font-size:20px 首先会想到如下: $('input').css({font-size:'20px'}); 由于属性不能使 ...
- NGUI Clip Animation (UI动画)
效果预览 视频:http://pan.baidu.com/s/1ntr3XSt 运行环境 Unity 4.5, NGUI3.5, iTween 场景搭建 创建一个UIPanel,UIPanel下再创建 ...
- html简单介绍(二)
表格 table标签:border:表示边框的大小 <table border="1"> <tr> <td>row(行1), cell(列1)& ...
- 'No Transport' Error w/ jQuery ajax call in IE
I need to use foursquare API to search venues. Of course it is cross-domain. It has no any problems ...