
使用JWT实现Token认证
为什么使用JWT?
随着技术的发展,分布式web应用的普及,通过session管理用户登录状态成本越来越高,因此慢慢发展成为token的方式做登录身份校验,然后通过token去取redis中的缓存的用户信息,随着之后jwt的出现,校验方式更加简单便捷化,无需通过redis缓存,而是直接根据token取出保存的用户信息,以及对token可用性校验,单点登录更为简单。
JWT架构图
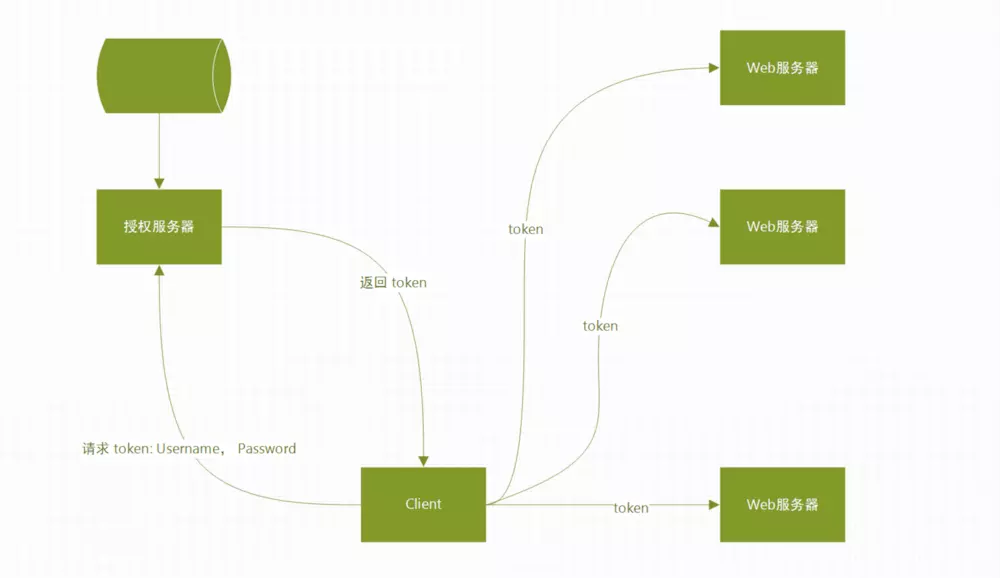
使用JWT核心代码:
maven依赖:
        <dependency>

            <groupId>com.auth0</groupId>

            <artifactId>java-jwt</artifactId>

            <version>3.2.0</version>

        </dependency>

        <dependency>

            <groupId>io.jsonwebtoken</groupId>

            <artifactId>jjwt</artifactId>

            <version>0.7.0</version>

        </dependency>
JWT工具类:
用于生成Token,和Token验证
public class JwtUtils {

    /**

     * 签发JWT

     * @param id

     * @param subject 可以是JSON数据 尽可能少

     * @param ttlMillis

     * @return  String

     *

     */

    public static String createJWT(String id, String subject, long ttlMillis) {

        SignatureAlgorithm signatureAlgorithm = SignatureAlgorithm.HS256;

        long nowMillis = System.currentTimeMillis();

        Date now = new Date(nowMillis);

        SecretKey secretKey = generalKey();

        JwtBuilder builder = Jwts.builder()

                .setId(id)

                .setSubject(subject)   // 主题

                .setIssuer("user")     // 签发者

                .setIssuedAt(now)      // 签发时间

                .signWith(signatureAlgorithm, secretKey); // 签名算法以及密匙

        if (ttlMillis >= 0) {

            long expMillis = nowMillis + ttlMillis;

            Date expDate = new Date(expMillis);

            builder.setExpiration(expDate); // 过期时间

        }

        return builder.compact();

    }

    /**

     * 验证JWT

     * @param jwtStr

     * @return

     */

    public static CheckResult validateJWT(String jwtStr) {

        CheckResult checkResult = new CheckResult();

        Claims claims = null;

        try {

            claims = parseJWT(jwtStr);

            checkResult.setSuccess(true);

            checkResult.setClaims(claims);

        } catch (ExpiredJwtException e) {

            checkResult.setErrCode(SystemConstant.JWT_ERRCODE_EXPIRE);

            checkResult.setSuccess(false);

        } catch (SignatureException e) {

            checkResult.setErrCode(SystemConstant.JWT_ERRCODE_FAIL);

            checkResult.setSuccess(false);

        } catch (Exception e) {

            checkResult.setErrCode(SystemConstant.JWT_ERRCODE_FAIL);

            checkResult.setSuccess(false);

        }

        return checkResult;

    }

    public static SecretKey generalKey() {

        byte[] encodedKey = Base64.decode(SystemConstant.JWT_SECERT);

        SecretKey key = new SecretKeySpec(encodedKey, 0, encodedKey.length, "AES");

        return key;

    }
<span class="hljs-comment">/**

 *

 * 解析JWT字符串

 * <span class="hljs-doctag">@param</span> jwt

 * <span class="hljs-doctag">@return</span>

 * <span class="hljs-doctag">@throws</span> Exception

 */</span>

<span class="hljs-function"><span class="hljs-keyword">public</span> <span class="hljs-keyword">static</span> Claims <span class="hljs-title">parseJWT</span><span class="hljs-params">(String jwt)</span> <span class="hljs-keyword">throws</span> Exception </span>{

    SecretKey secretKey = generalKey();

    <span class="hljs-keyword">return</span> Jwts.parser()

        .setSigningKey(secretKey)

        .parseClaimsJws(jwt)

        .getBody();

}


}
如何使用?
代码实例:
public class LoginController {
@Autowired
UserRepository userRepository;
<span class="hljs-meta">@ApiOperation</span>(value=<span class="hljs-string">"用户登陆"</span>)
<span class="hljs-meta">@RequestMapping</span>(value=<span class="hljs-string">"login"</span>,method = RequestMethod.POST)
<span class="hljs-function"><span class="hljs-keyword">public</span> ReturnVo <span class="hljs-title">login</span><span class="hljs-params">(String username, String password,HttpServletResponse
response)</span> </span>{
User user = userRepository.findByUsername(username);
<span class="hljs-keyword">if</span>(user!=<span class="hljs-keyword">null</span>){
<span class="hljs-keyword">if</span>(user.getPassword().equals(password)){
<span class="hljs-comment">//把token返回给客户端-->客户端保存至cookie-->客户端每次请求附带cookie参数</span>
String JWT = JwtUtils.createJWT(<span class="hljs-string">"1"</span>, username, SystemConstant.JWT_TTL);
<span class="hljs-keyword">return</span> ReturnVo.ok(JWT);
}<span class="hljs-keyword">else</span>{
<span class="hljs-keyword">return</span> ReturnVo.error();
}
}<span class="hljs-keyword">else</span>{
<span class="hljs-keyword">return</span> ReturnVo.error();
}
}
<span class="hljs-meta">@ApiOperation</span>(value=<span class="hljs-string">"获取用户信息"</span>)
<span class="hljs-meta">@RequestMapping</span>(value=<span class="hljs-string">"description"</span>,method = RequestMethod.POST)
<span class="hljs-function"><span class="hljs-keyword">public</span> ReturnVo <span class="hljs-title">description</span><span class="hljs-params">(String username)</span> </span>{
User user = userRepository.findByUsername(username);
<span class="hljs-keyword">return</span> ReturnVo.ok(user.getDescription());
}
}
</div>使用JWT实现Token认证的更多相关文章
- token 与 基于JWT的Token认证
支持跨域访问,无状态认证 token特点 支持跨域访问: Cookie是不允许垮域访问的,这一点对Token机制是不存在的,前提是传输的用户认证信息通过HTTP头传输 无状态(也称:服务端可扩展行): ...
- 基于JWT的Token认证机制及安全问题
[干货分享]基于JWT的Token认证机制及安全问题 https://bbs.huaweicloud.com/blogs/06607ea7b53211e7b8317ca23e93a891
- 使用jwt进行token认证
简单说明:最近在搞权限这一块的东西,需要用到jwt进行token认证,才有了如下的demo演示 具体细节可以看gitbug,噗,不是bug是hub github地址:https://github ...
- iOS 开发之基于JWT的Token认证机制及解析
在移动端和服务端通信中,一般有两种认证方式:token 和 session. 1.session/cookie 认证机制: 在服务端创建一个Session对象,同时在客户端的浏览器端创建一个Cooki ...
- tp5.0使用JWT完成token认证技术
1.安装 composer require firebase/php-jwt 2.封装(在框架根目录extend下新建Token.php) 复制代码 <?php use Firebase\JWT ...
- Django+JWT实现Token认证
对外提供API不用django rest framework(DRF)就是旁门左道吗? 基于Token的鉴权机制越来越多的用在了项目中,尤其是对于纯后端只对外提供API没有web页面的项目,例如我们通 ...
- JWT实现token认证
演变 1.1 有状态服务 在原来的单体系统中,有状态服务,即服务端需要记录每次会话的客户端信息,从而识别客户端身份,根据用户身份进行请求的处理,session+cookie.在如今的大多数分布式系统中 ...
- 简单说说基于JWT的token认证方式
一.什么是认证 好多人不知道什么是认证,认证,其实就是服务端确认用户身份.Http协议是无状态的,客户端发送一条请求,服务端返回一条响应,二者就算做成一单买卖,一拍两散.在很久以前,互联网所能提供的服 ...
- 基于JWT的token认证机制
1. 一个JWT实际上就是一个字符串,由三部分组成 头部,载荷,签名 头部:事描述类型,签名,算法等 可以被表示成一个JSON对象 载荷:存放有效信息的地方 包含三个部分 (1)标准注册中的声明-建议 ...
随机推荐
- javaweb基础(6)_servlet配置参数
一.ServletConfig讲解 1.1.配置Servlet初始化参数 在Servlet的配置文件web.xml中,可以使用一个或多个<init-param>标签为servlet配置一些 ...
- iBatis自动生成工具Abator
https://blog.csdn.net/k_scott/article/details/8281837 ###首先创建数据库表,然后根据数据库表,生成相应的实体.及其配置文件 https://ww ...
- JS数据结构与算法--双向链表
双向链表中链接是双向的:一个链向下一个元素,另一个链向上一个元素,如下图所示: 双向链表结构代码如下: class Node { constructor(element) { this.element ...
- JAVA中文字符串编码--GBK转UTF-8
转载自:https://www.cnblogs.com/yoyotl/p/5979200.html 一.乱码的原因 gbk的中文编码是一个汉字用[2]个字节表示,例如汉字“内部”的gbk编码16进制的 ...
- java 的多态(2013-10-11-163 写的日志迁移
java 的多态性:(所谓多态--就是指一个引用(类型)在不同情况下的多种状态) 1.方法的多态: 重载(overload) 重写(覆盖 override) 2.对象的多态性:(本人 ...
- COMP9021--6.13
1. break语句和continue语句都可以在循环中使用,且常与选择结构结合使用,以达到在特定条件满足时跳出循环的作用.break语句被执行,可以使整个循环提前结束.而continue语句的作用是 ...
- 树莓派开发板入门学习笔记2:[转]树莓派系统在VM中能做什么
问"树莓派系统在VM中能做什么"不如问"树莓派能做什么":(参考:树莓派实验室) 普通难度的DIY 较高难度的DIY 用树莓派打造一个家庭影院 给树莓派安装摄像 ...
- NordicSemiconductor.nRF_DeviceFamilyPack 更新历史记录
Version: 8.17.0 (2018-04-27) NordicSemiconductor.nRF_DeviceFamilyPack.8.17.0.packDownload For nRF528 ...
- HBase0.94.2-cdh4.2.0需求评估测试报告1.0之二
Hbase 配置文件: hbase-site.xml <configuration> <property> <name>hbase.cluster.distribu ...
- BZOJ 2721: [Violet 5]樱花
(X-N)(Y-N)=N^2 #include<cstdio> using namespace std; const int mod=1e9+7; int n,cnt,isprime[10 ...