
ASP.NET Web API(三):安全验证之使用摘要认证(digest authentication)
在前一篇文章中,主要讨论了使用HTTP基本认证的方法,因为HTTP基本认证的方式决定了它在安全性方面存在很大的问题,所以接下来看看另一种验证的方式:digest authentication,即摘要认证。
系列文章列表
ASP.NET Web API(一):使用初探,GET和POST数据
ASP.NET Web API(二):安全验证之使用HTTP基本认证
ASP.NET Web API(三):安全验证之使用摘要认证(digest authentication)
摘要认证原理
在基本认证的方式中,主要的安全问题来自于用户信息的明文传输,而在摘要认证中,主要通过一些手段避免了此问题,大大增加了安全性。
下图为摘要验证的验证原理流程图。

下面大致看一下这部分的验证流程:
- 客户端请求 /api/employees;
- 服务端返回401未验证的状态,并且在返回的信息中包含了验证方式Digest,realm的值,QOP(quality of protection)只设置成auth,nonce为一串随机值,在下面的请求中会一直使用到,当过了存活期后服务端将刷新生成一个新的nonce值;
- 客户端接受到请求返回后,将username:realm:password进行HASH运算,假设运算后的值为HA1。又将请求的路径/api/employees进行HASH运算,假设运算后的值为HA2。再将HA1:nonce:nc:cnonce:qop:HA2进行HASH运算,得到的值放在response中。这里的cnonce为客户端生成的nonce值,而nc用于统计,假设开始时为00000001,下次请求后就变成了00000002,不一定每次都加1,但是后面请求中的nc值肯定大于前一次请求中的nc值。
- 服务端收到请求后将验证nonce是否过期,如果过期,那么直接返回401,即第二步的状态。如果没有过期,那么比较nc值,如果比前一次nc值小或者前一次根本没有存储的nc值,那么也将直接返回401状态。如果前面的验证都通过,那么服务端也将按照步骤3中计算最终HASH值的步骤计算出HASH值与客户端的进行比较,然后比较客户端提交过来的HASH值与服务端计算出来的HASH进行比较,不匹配返回401,匹配获取请求的数据并返回状态200。
摘要验证主要就是通过上面的HASH比较的步骤避免掉了基本验证中的安全性问题。
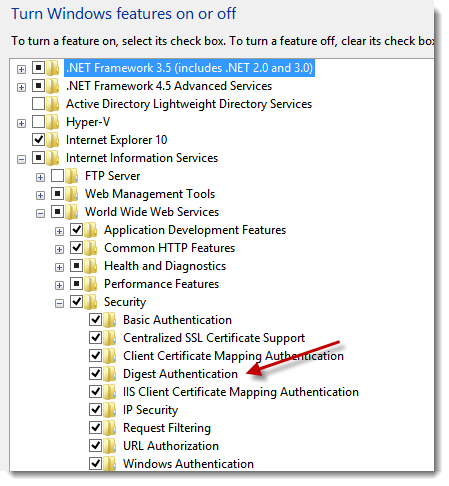
需要注意的是,如果需要IIS支持摘要验证,需要把IIS摘要验证的特性勾上。
摘要验证的实现
在理解了摘要验证的原理之后,只需要用代码实现即可。
判断nonce是否过期的方法。
         public static bool IsValid(string nonce, string nonceCount)

         {

             Tuple<int, DateTime> cachedNonce = null;

             nonces.TryGetValue(nonce, out cachedNonce);

             if (cachedNonce != null) // nonce is found

             {

                 // nonce count is greater than the one in record

                 if (Int32.Parse(nonceCount) > cachedNonce.Item1)

                 {

                     // nonce has not expired yet

                     if (cachedNonce.Item2 > DateTime.Now)

                     {

                         // update the dictionary to reflect the nonce count just received in this request

                         nonces[nonce] = new Tuple<int, DateTime>(Int32.Parse(nonceCount),

                                                                                                             cachedNonce.Item2);

                         // Every thing looks ok - server nonce is fresh and nonce count seems to be

                         // incremented. Does not look like replay.

                         return true;

                     }

                 }

             }

             return false;

         }
判断nonce是否过期的代码
下面为摘要验证实现的核心方法
 namespace DigestAuthentication

 {

     public class AuthenticationHandler : DelegatingHandler

     {

         protected async override Task<HttpResponseMessage> SendAsync(HttpRequestMessage request, CancellationToken cancellationToken)

         {

             try

             {

                 var headers = request.Headers;

                 if (headers.Authorization != null)

                 {

                     Header header = new Header(request.Headers.Authorization.Parameter,

                                                                                                                       request.Method.Method);

                     if (Nonce.IsValid(header.Nonce, header.NounceCounter))

                     {

                         // Just assuming password is same as username for the purpose of illustration

                         string password = header.UserName;

                         string ha1 = String.Format("{0}:{1}:{2}", header.UserName, header.Realm,

                                                                                                                              password).ToMD5Hash();

                         string ha2 = String.Format("{0}:{1}", header.Method, header.Uri).ToMD5Hash();

                         string computedResponse = String

                                       .Format("{0}:{1}:{2}:{3}:{4}:{5}",

                                             ha1, header.Nonce, header.NounceCounter,

                                                                                          header.Cnonce, "auth", ha2).ToMD5Hash();

                         if (String.CompareOrdinal(header.Response, computedResponse) == )

                         {

                             // digest computed matches the value sent by client in the response field.

                             // Looks like an authentic client! Create a principal.

                             var claims = new List<Claim>

                             {

                                             new Claim(ClaimTypes.Name, header.UserName),

                                             new Claim(ClaimTypes.AuthenticationMethod, AuthenticationMethods.Password)

                             };

                             var principal = new ClaimsPrincipal(new[] { new ClaimsIdentity(claims, "Digest") });

                             Thread.CurrentPrincipal = principal;

                             if (HttpContext.Current != null)

                                 HttpContext.Current.User = principal;

                         }

                     }

                 }

                 var response = await base.SendAsync(request, cancellationToken);

                 if (response.StatusCode == HttpStatusCode.Unauthorized)

                 {

                     response.Headers.WwwAuthenticate.Add(new AuthenticationHeaderValue("Digest",

                                                                                      Header.UnauthorizedResponseHeader.ToString()));

                 }

                 return response;

             }

             catch (Exception)

             {

                 var response = request.CreateResponse(HttpStatusCode.Unauthorized);

                 response.Headers.WwwAuthenticate.Add(new AuthenticationHeaderValue("Digest",

                                                                                        Header.UnauthorizedResponseHeader.ToString()));

                 return response;

             }

         }

     }

 }
摘要验证实现的核心方法
实现完成后,使用摘要验证只需要在对应的方法加上[Authorize]属性标签即可。

摘要验证的优缺点
摘要验证很好地解决了使用基本验证所担心的安全性问题。
但是永远没有绝对的安全,当用户使用字典进行穷举破解时,还是会存在一些被破解的隐患。
源码下载
编辑器里怎么找不到上传文件的地方了?我上传到了百度网盘里。
ASP.NET Web API(三):安全验证之使用摘要认证(digest authentication)的更多相关文章
- [转]ASP.NET Web API(三):安全验证之使用摘要认证(digest authentication)
本文转自:http://www.cnblogs.com/parry/p/ASPNET_MVC_Web_API_digest_authentication.html 在前一篇文章中,主要讨论了使用HTT ...
- 安全验证之使用摘要认证(digest authentication)
安全验证之使用摘要认证(digest authentication) 在前一篇文章中,主要讨论了使用HTTP基本认证的方法,因为HTTP基本认证的方式决定了它在安全性方面存在很大的问题,所以接下来看看 ...
- asp.net权限认证:摘要认证(digest authentication)
asp.net权限认证系列 asp.net权限认证:Forms认证 asp.net权限认证:HTTP基本认证(http basic) asp.net权限认证:Windows认证 asp.net权限认证 ...
- [转]asp.net权限认证:摘要认证(digest authentication)
本文转自:http://www.cnblogs.com/lanxiaoke/p/6357501.html 摘要认证简单介绍 摘要认证是对基本认证的改进,即是用摘要代替账户密码,从而防止明文传输中账户密 ...
- ASP.NET Web API编程——模型验证与绑定
1.模型验证 使用特性约束模型属性 可以使用System.ComponentModel.DataAnnotations提供的特性来限制模型. 例如,Required特性表示字段值不能为空,Range特 ...
- ASP.NET Web API 实现客户端Basic(基本)认证 之简单实现
优点是逻辑简单明了.设置简单. 缺点显而易见,即使是BASE64后也是可见的明文,很容易被破解.非法利用,使用HTTPS是一个解决方案. 还有就是HTTP是无状态的,同一客户端每次都需要验证. 实现: ...
- ASP.NET Web API模型验证以及异常处理方式
ASP.NET Web API的模型验证与ASP.NET MVC一样,都使用System.ComponentModel.DataAnnotations. 具体来说,比如有:[Required(Erro ...
- 【ASP.NET Web API教程】2.1 创建支持CRUD操作的Web API
原文 [ASP.NET Web API教程]2.1 创建支持CRUD操作的Web API 2.1 Creating a Web API that Supports CRUD Operations2.1 ...
- 【ASP.NET Web API教程】4.3 ASP.NET Web API中的异常处理
原文:[ASP.NET Web API教程]4.3 ASP.NET Web API中的异常处理 注:本文是[ASP.NET Web API系列教程]的一部分,如果您是第一次看本系列教程,请先看前面的内 ...
随机推荐
- 利用PHPMailer 来完成PHP的邮件发送 #转载自:大菜鸟在云端#
利用PHPMailer 来完成PHP的邮件发送 1.首先是下载PHPMailer http://code.google.com/a/apache-extras.org/p/phpmailer/ 2.解 ...
- 关于InnoDB的Next-Key lock
最近一段时间在准备新员工培训的材料,本来打算介绍介绍概念就OK的,但是既然写了事务的章节,就特别想介绍一下锁,介绍了锁,就忍不住想介绍一下Next-Key Lock. 大家知道,标准的事务隔离级别有R ...
- 基于RMI服务传输大文件的完整解决方案
基于RMI服务传输大文件,分为上传和下载两种操作,需要注意的技术点主要有三方面,第一,RMI服务中传输的数据必须是可序列化的.第二,在传输大文件的过程中应该有进度提醒机制,对于大文件传输来说,这点很重 ...
- ARM 汇编寻址方式
ARM支持9种寻址方式:立即数寻址,寄存器寻址,寄存器偏移寻址,寄存器间接寻址,基址变址寻址,多寄存器寻址,相对寻址,堆栈寻址,块拷贝寻址. 立即数寻址 将数据直接存放的指令中发给CPU,首先由于AR ...
- Python特殊语法--filter、map、reduce、lambda
一.filter(function, sequence) 对sequence中的item依次执行function(item),将执行结果为True的item组成一个List/String/Tuple( ...
- oops call trace 解析
Call Trace: [ 221.634988] [<ffffffff8103fbc7>] ? kmld_pte_lookup+0x17/0x60 [ 221.635016] [ ...
- 几个 Ceph 性能优化的新方法和思路(2015 SH Ceph Day 参后感)
一周前,由 Intel 与 Redhat 在10月18日联合举办了 Shanghai Ceph Day.在这次会议上,多位专家做了十几场非常精彩的演讲.本文就这些演讲中提到的 Ceph性能优化方面的知 ...
- 洛谷10月月赛Round.1| P3400 仓鼠窝[单调栈]
题目描述 萌萌哒的Created equal是一只小仓鼠,小仓鼠自然有仓鼠窝啦. 仓鼠窝是一个由n*m个格子组成的行数为n.列数为m的矩阵.小仓鼠现在想要知道,这个矩阵中有多少个子矩阵!(实际上就是有 ...
- POJ1065Wooden Sticks[DP LIS]
Wooden Sticks Time Limit: 1000MS Memory Limit: 10000K Total Submissions: 21902 Accepted: 9353 De ...
- 第二章《深入C#数据类型》项目经理评分
一:创建MyOffices项目,创建UserInfo类,用来存储员工 工号,姓名,年龄,评价,年度得分 二:创建查看评分窗体(frmShow),添加定义员工数组,将员工数据绑定到frmShow窗体的L ...