
IPtables 之“四表五链”
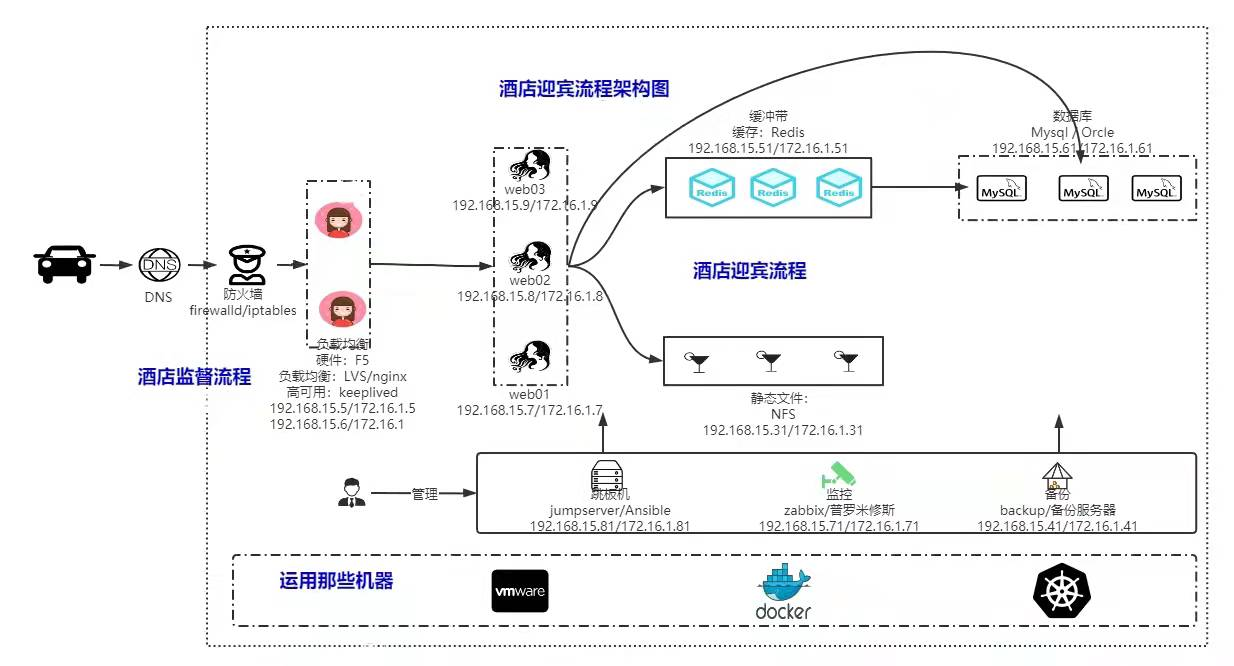
架构图
公司架构模式(酒店迎宾比喻)
IP tables
简介
IPtablesLinux防火墙工具,真正实现防火墙功能的是netfilter,它是Linux内核中实现包过滤的内部结构;防火墙是干什么的呢?防止别人恶意访问,为了保证安全而存在;IP tables是上架构图中的“冰山一角”~
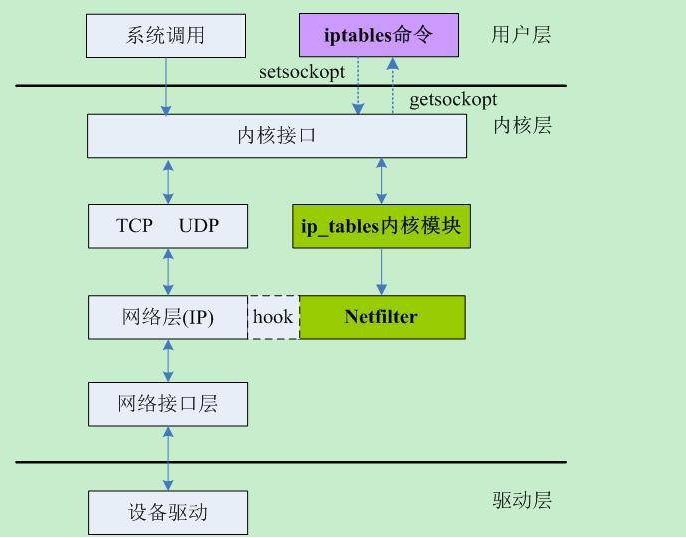
网络从设备驱动进入,往上走,netfilter是网络安全框架用于过滤,hook勾子函数!
- 防火墙的分类
| 防火墙种类 | 名称 |
|---|---|
| 硬件防火墙 | [F5](F5设备_百度百科 (baidu.com)) |
| 软件防火墙 | iptables 和 firewalld |
| 云服务防火墙 | 安全组 |
包过滤防火墙
- 包:数据传输过程,并不是一次性传输完成的,而是将数据分成若干个数据包,一点一点传输;类似看视频,加载的缓存,不是一次性将视频加载出来,而是一点一点加载;
- 包过滤防火墙:过滤数据包的防火墙
Iptables如何过滤
iptables通过四表五链过滤各种规则
“四表”
filter、nat、mangle、raw
| 表名 | 作用 | 与链的关系 |
|---|---|---|
| filter表 | 过滤数据包 | INPUT、OUTPUT、FORWARD |
| Nat表 | 用于网络地址转换(IP、端口) | PREROUTING、OUTPUT、POSTROUTING |
| Mangle表 | 修改数据包的服务类型、TTL、并且可以配置路由实现QOS | PREROUTING、INPUT、OUTPUT、POSTROUTING、FORWARD |
| Raw表 | 决定数据包是否被状态跟踪机制处理 | PREROUTING、OUTPUT |
“五链”
PREROUTING、INPUT、OUTPUT、FORWARD、POSTROUTING
| 链名 | 处理机制 |
|---|---|
| INPUT链 | 进来的数据包应用此规则链中的策略 |
| OUTPUT链 | 外出的数据包应用此规则链中的策略 |
| FORWARD链 | 转发数据包时应用此规则链中的策略 |
| PREROUTING链 | 主机外报文进入位置,所有的数据包进来的时侯都先由这个链处理,允许的表mangle, nat(目标地址转换,把本机地址转换为真正的目标机地址,通常指响应报文) |
| POSTROUTING链 | 报文经过路由被转发出去,所有的数据包出来的时侯都先由这个链处理,允许的表mangle,nat(源地址转换,把原始地址转换为转发主机出口网卡地址) |
Iptables流程
完整流程
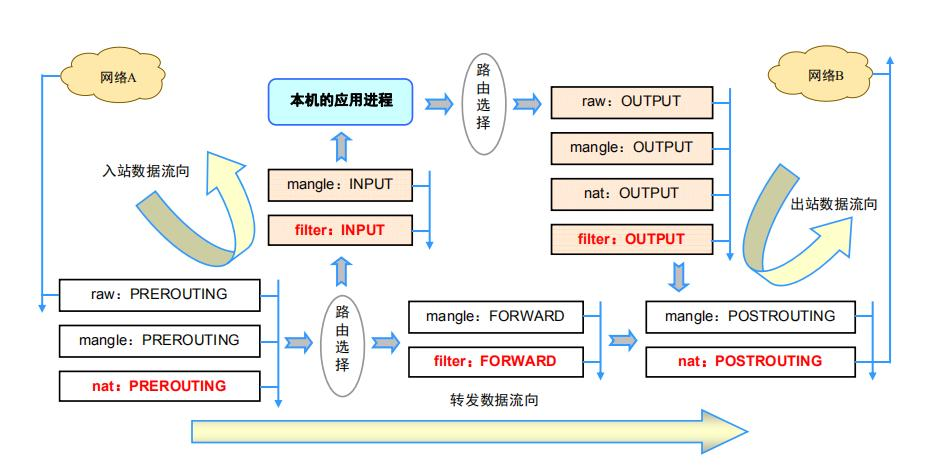
经常用filter和nat,filter和nat 版

如果有网络A,和网络B,或需要AB中间网络转换,运用上述流程该如何走?如下:
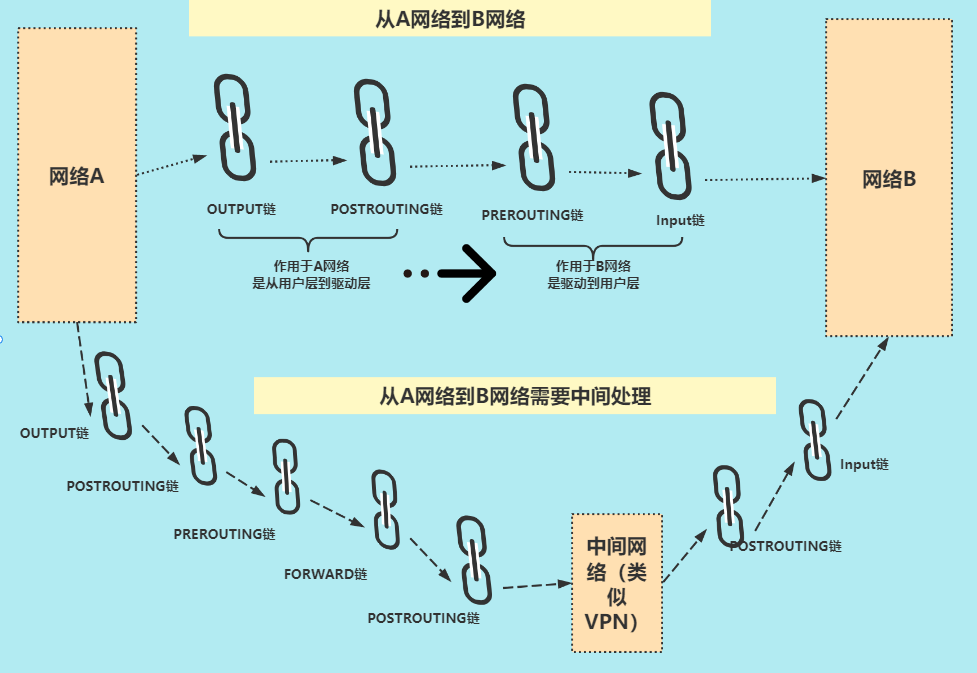
参考博文:https://www.cnblogs.com/clouders/p/6544584.html
[普罗米修斯官网文档](概述 |普罗 米修斯 (prometheus.io))
【IP tables待续】
IPtables 之“四表五链”的更多相关文章
- Linux对外提供服务 网络操作 端口操作 1.开启服务监听端口 2.设置防火墙,放行访问端口的包 iptables&netfilter 四表五链和通堵策略
主题: Linux服务器上软件提供服务 1.网络操作 2.端口操作 1.网络操作 本机必须能够ping通目标主机(本地虚拟机或者远程主机) 2.端口操作 1.开启服务监听端口 2.设置防火墙,放行访问 ...
- iptables的四表五链
iptables只是Linux防火墙的管理工具而已,位于/sbin/iptables.真正实现防火墙功能的是netfilter,它是Linux内核中实现包过滤的内部结构. iptables包含4个表, ...
- iptables详解(2):四表五链
关于iptables中“四表五链”,我们今天来好好唠唠: 1.表的概念: 我们把具有相同功能的规则的集合叫做"表",所以说,不同功能的规则,我们可以放置在不同的表中进行管理,而ip ...
- iptable四表五链
链(内置): PREROUTING:对数据包作路由选择前应用此链中的规则: INPUT:进来的数据包应用此规则链中的策略: FORWARD:转发数据包时应用此规则链中的策略: OUTPUT:外出的数据 ...
- 1、架构--架构图、Iptables(简介、四表五链、流程图、使用、扩展模块)、包过滤防火墙
笔记 1.画架构图 2.Iptables 1.1 什么是防火墙 防止别人恶意访问. 1.2 防火墙种类 硬件防火墙 F5 软件防火墙 iptables firewalld 安全组 3.Iptables ...
- 期中架构&防火墙¥四表五链
今日内容 架构图 包过滤防火墙 Iptables 新建虚拟机 内容详细 一.架构图 用户通过域名访问一个网站类比开车去饭店用餐 访问网站的流程 1.浏览器输入网站的域名(www.baidu.com), ...
- iptable的四表五链
iptable的概念中有四张表,五条链. 四张表是: filter表——过滤数据包 Nat表——用于网络地址转换(IP.端口) Mangle表——修改数据包的服务类型.TTL.并且可以配置路由实现QO ...
- iptables四表五链及默认规则使用,
网络基础 TCP/IP模型: 应用层===传输层===网络层===数据链里层===物理层 数据封装: MAC帧头+IP报头+TCP/UDP报头===HTTP请求 数据帧 TCP/UDP报头: 随机产生 ...
- iptables 四表五链
netfilter/iptables IP 信息包过滤系统是一种功能强大的工具,可用于添加.编辑和除去规则,这些规则是在做信息包过滤决定时,防火墙所遵循和组成的规则.这些规则存储在专用的信息包过滤表中 ...
随机推荐
- SpringSecurity过滤器原理
SpringSecurity原理 主要过滤器链 SpringSecurity的功能主要是由一系列的过滤器链相互配合完成的.验证一个过滤器之后放行到下一个过滤器链,然后到最后. 认证流程 过滤器作用 S ...
- java Scanner类与String类
Scanner类的使用: 导入Scanner包,new Scanner对象,记得调用System.in参数,调用对应next方法实现键盘录入. import java.util.Arrays; i ...
- azkaban执行任务长时间无法结束
问题显示: 由于一次执行较多的任务,导致azkaban的web程序崩溃,此时,关闭azkaban服务,重新启动azkaban 但是由于azkaban的exec程序无法关闭,这里采用kill的方式关掉e ...
- python-django-事务使用
其中任何一个步骤失败都不行, 失败则回滚 在一对一的模型下 例如,用户基本信息和用户详细信息 必须两个一起添加用户信息才算成功 通过位置参数来实现 手动控制事务 def page_trans_hand ...
- Kubernetes-存储(一)
前言 本篇是Kubernetes第十二篇,大家一定要把环境搭建起来,看是解决不了问题的,必须实战. Kubernetes系列文章: Kubernetes介绍 Kubernetes环境搭建 Kubern ...
- android studio Please configure Android SDK / please select Android SDK
有可能是sdk文件损坏造成的. file->settings->appearance&behavior->system settings->android sdk-&g ...
- day08 索引的创建与慢查询优化
day08 索引的创建与慢查询优化 昨日内容回顾 视图 视图:将SQL语句查询结果实体化保存起来,方便下次查询使用. 视图里面的数据来源于原表,视图只有表结构 # 创建视图 create view 视 ...
- Git配置文件与git config命令
在Git配置文件中配置变量,可以控制Git的外观和操作的各个方面.通过git config命令可以获得和设置配置变量. 一.Git配置文件的位置 这些变量可以被存储在三个不同的位置: 1./etc/g ...
- fastjson转换数字时,格式化小数点
使用fastjson类库转换java对象时,对于BigDecimal类型,有时需要特殊格式,比如: 1.0,转为json时候,要求显式为1,因此需要在转换时做处理.步骤如下: 1.新建类,实现Valu ...
- Linux学习 - 变量测试与内容替换
变量置换方式 变量y没有设置 变量y为空 变量y有值 x=${y-新值} x=新值 x空 x=$y x=${y:-新值} x=新值 x=新值 x=$y x=${y+新值} x空 x=新值 x=新值 x ...