
kubeadm安装k8s1.13
1、环境介绍:
centos 7.4.1708 关闭selinux和iptable,环境很重要!
|
主机 |
ip地址 |
cpu核数 |
内存 |
swap |
host解析 |
|
k8s-master |
10.0.0.11 |
2+ |
1G+ |
关闭 |
需要 |
|
k8s-node1 |
10.0.0.12 |
1+ |
1G+ |
关闭 |
需要 |
温馨提示:本文中以有......为底色的命令,都需要执行
2、k8s-master节点安装
第一步:安装docker
yum install -y yum-utils device-mapper-persistent-data lvm2

wget -O /etc/yum.repos.d/docker-ce.repo https://download.docker.com/linux/centos/docker-ce.repo

sed -i 's+download.docker.com+mirrors.tuna.tsinghua.edu.cn/docker-ce+' /etc/yum.repos.d/docker-ce.repo

yum install docker-ce -y

systemctl enable docker.service

systemctl start docker.service
第二步:安装kubeadm和kubelet
a:添加k8s的yum源(目前仅发现阿里云有yum源)

cat <<EOF > /etc/yum.repos.d/kubernetes.repo

[kubernetes]

name=Kubernetes

baseurl=https://mirrors.aliyun.com/kubernetes/yum/repos/kubernetes-el7-x86_64

enabled=1

gpgcheck=1

repo_gpgcheck=1

gpgkey=https://mirrors.aliyun.com/kubernetes/yum/doc/yum-key.gpg https://mirrors.aliyun.com/kubernetes/yum/doc/rpm-package-key.gpg

EOF

b:安装kubeadm和kubelet

yum install -y kubelet kubeadm kubectl ipvsadm

#ipvsadm是lvs的管理工具,新版k8s支持使用lvs做内部的负载均衡

c:内核优化

cat <<EOF > /etc/sysctl.d/k8s.conf

net.bridge.bridge-nf-call-ip6tables = 1

net.bridge.bridge-nf-call-iptables = 1

vm.swappiness=0

EOF

sysctl --system

systemctl enable kubelet.service
第三步:使用kubeadm初始化k8s的master节点
kubeadm init --apiserver-advertise-address=10.0.0.11 --image-repository registry.aliyuncs.com/google_containers --service-cidr=10.254.0.0/16 --pod-network-cidr=172.16.0.0/16

#这一步很容易失败

成功会有如下类似的输出:

Your Kubernetes master has initializedsuccessfully!

To start using your cluster, you need to run thefollowing as a regular user:

mkdir -p$HOME/.kube

sudo cp -i/etc/kubernetes/admin.conf $HOME/.kube/config

sudo chown$(id -u):$(id -g) $HOME/.kube/config

You should now deploy a pod network to the cluster.

Run "kubectl apply -f [podnetwork].yaml"with one of the options listed at:

https://kubernetes.io/docs/concepts/cluster-administration/addons/

You can now join any number of machines by runningthe following on each node

as root:

kubeadm join 10.0.0.11:6443 --token 53h5el.u4oy0hxukuks9n3d --discovery-token-ca-cert-hash sha256:f0514233ef67c5a1da08661cf61ea78c95b0e72da72a8c80f452904ce581c9ce

首先按照提示拷贝下k8s的config文件

mkdir -p $HOME/.kube

sudo cp -i /etc/kubernetes/admin.conf $HOME/.kube/config

sudo chown $(id -u):$(id -g) $HOME/.kube/config

其次把kubeadm join 10.0.0.11:6443 --token 53h5el.u4oy0hxukuks9n3d --discovery-token-ca-cert-hash sha256:f0514233ef67c5a1da08661cf61ea78c95b0e72da72a8c80f452904ce581c9ce的信息保存好,后期利用kubeadm添加node节点需要用到

检查k8s集群的状态:

kubectl get cs
第四步:为k8s配置网络
查看k8s的节点

kubectl get nodes

发现它的状态为NotReady,这是因为我们还没有为k8s按照网络插件,网络插件有多种方案,这里我们使用flannel.

wget https://raw.githubusercontent.com/coreos/flannel/v0.10.0/Documentation/kube-flannel.yml

vim kube-flannel.yml

76行修改为:"Network": "172.16.0.0/16", #kubeadm初始化的时候,我们用的--pod-network-cidr=172.16.0.0/16,网段需要修改为一致。

103行下面增加如下3行:

- key: node.kubernetes.io/not-ready

operator: Exists

effect: NoSchedule

110行和124行:registry.cn-shanghai.aliyuncs.com/gcr-k8s/flannel:v0.10.0-amd64 #网络原因,修改为国内地址,下载更快

130行增加一行:

- --iface=eth0 #根据自己的物理网卡名称来

kubectl apply -f kube-flannel.yml

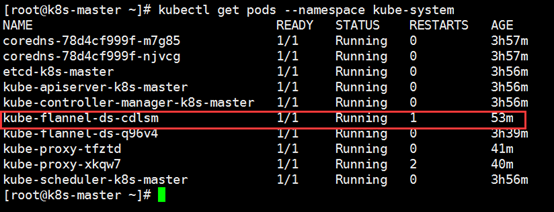
kubectl get pods --namespace kube-system

#主要是看看kube-flannel-ds开头的pod是否已经Running,完成了,在往下走
kubectl get nodes

#这时NotReady状态已变为Ready,至此k8s master节点完成
3、k8s-node1节点安装
第一步:安装docker
wget -O /etc/yum.repos.d/CentOS-Base.repo http://mirrors.aliyun.com/repo/Centos-7.repo

yum install -y yum-utils device-mapper-persistent-data lvm2

wget -O /etc/yum.repos.d/docker-ce.repo https://download.docker.com/linux/centos/docker-ce.repo

sed -i 's+download.docker.com+mirrors.tuna.tsinghua.edu.cn/docker-ce+' /etc/yum.repos.d/docker-ce.repo

yum install docker-ce -y

systemctl enable docker.service

systemctl start docker.service
第二步:安装kubelet kubeadm
#a:添加k8s的yum源(目前仅发现阿里云有yum源)

cat <<EOF > /etc/yum.repos.d/kubernetes.repo

[kubernetes]

name=Kubernetes

baseurl=https://mirrors.aliyun.com/kubernetes/yum/repos/kubernetes-el7-x86_64

enabled=1

gpgcheck=1

repo_gpgcheck=1

gpgkey=https://mirrors.aliyun.com/kubernetes/yum/doc/yum-key.gpg https://mirrors.aliyun.com/kubernetes/yum/doc/rpm-package-key.gpg

EOF

#b:安装kubeadm和kubelet

yum install -y kubelet kubeadm kubectl ipvsadm

#c:内核优化

cat <<EOF > /etc/sysctl.d/k8s.conf

net.bridge.bridge-nf-call-ip6tables = 1

net.bridge.bridge-nf-call-iptables = 1

vm.swappiness=0

EOF

sysctl --system

systemctl enable kubelet.service

第三步:使用kubeadm加入集群

kubeadm join 10.0.0.11:6443 --token 53h5el.u4oy0hxukuks9n3d --discovery-token-ca-cert-hash sha256:f0514233ef67c5a1da08661cf61ea78c95b0e72da72a8c80f452904ce581c9ce

#这个命令如果当时没保存,可以在master节点上执行下面的命令查看

kubeadm token create --print-join-command

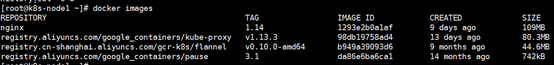
等待一段时间以后,docker把kube-proxy、flannel和pause的镜像都pull下来以后,回到master节点继续
4、k8s集群使用之前:
a:为新增的node节点添加角色

[root@k8s-master ~]# kubectl get nodes

NAME STATUS ROLES AGE VERSION

k8s-master Ready master 4h21m v1.13.3

k8s-node1 Ready <none> 77m v1.13.3

#这时我们发现新增的k8s-node1没有角色
给k8s-node1添加角色
kubectl label nodes k8s-node1 node-role.kubernetes.io/node=

再次查看

[root@k8s-master ~]# kubectl get nodes

NAME STATUS ROLES AGE VERSION

k8s-master Ready master 4h21m v1.13.3

k8s-node1 Ready node 77m v1.13.3
b:kubectl命令行自动补全
默认情况下kubectl命令不能补全,操作很不方便

添加kubectl自动补全方法:

source <(kubectl completion bash)

效果:

[root@k8s-master ~]# kubectl

annotate certificate create explain plugin set

api-resources cluster-info delete expose port-forward taint

api-versions completion describe get proxy top

apply config diff label replace uncordon

attach convert drain logs rollout version

auth cordon edit options run wait

autoscale cp exec patch scale
5、k8s集群运行一个nginx容器并被外界访问
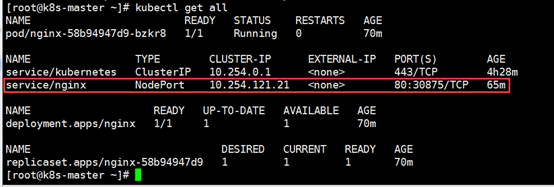
kubectl create deployment nginx --image=nginx:1.14

kubectl expose deployment nginx --port=80 --type=NodePort

查看nginx的方法端口,从下图可以看出我的端口是30875
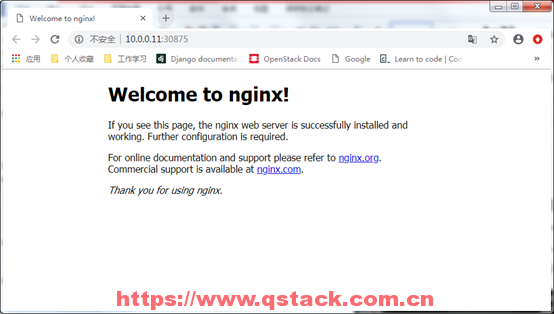
浏览器测试访问http://10.0.0.11:30875
kubeadm安装k8s1.13的更多相关文章
- kubeadm安装kubernetes-v1.13.1
kubeadm安装kubernetes-v1.13.1 centos虚拟机使用kubeadm安装k8s-v1.13.1. 机器信息如下: 主机名 ip master 192.168.239.200 n ...
- 高可用安装k8s1.13.0 --不能带cavisor、不能加cni ,带上这两个总是报错,kubelet无法启动
高可用安装k8s1.13.0 --不能带cavisor,总是报错,kubelet无法启动
- CentOS 7.6 使用kubeadm安装Kubernetes 13
实验环境:VMware Fusion 11.0.2 操作系统:CentOS 7.6 主机名 IP地址 CPU 内存 k8s2m 172.16.183.151 2核 4G k8s2n 172.16.18 ...
- kubernetes 实践三:使用kubeadm安装k8s1.16.0
环境版本说明: 三台vmware虚拟机,系统版本CentOS7.6. Kubernetes 1.16.0,当前最新版. flannel v0.11 docker 18.09 使用kubeadm可以简单 ...
- 使用kubeadm 安装 kubernetes 1.15.1
简介: Kubernetes作为Google开源的容器运行平台,受到了大家的热捧.搭建一套完整的kubernetes平台,也成为试用这套平台必须迈过的坎儿.kubernetes1.5版本以及之前,安装 ...
- Centos7 使用 kubeadm 安装Kubernetes 1.13.3
目录 目录 什么是Kubeadm? 什么是容器存储接口(CSI)? 什么是CoreDNS? 1.环境准备 1.1.网络配置 1.2.更改 hostname 1.3.配置 SSH 免密码登录登录 1.4 ...
- k8s1.13.3安装istio(helm方式)
官方文档:https://istio.io/zh/docs/setup/kubernetes/install/helm/ 一.环境信息 centos7 k8s1.13.3 主机名 ip cpu ram ...
- kubernetes实战(二十五):kubeadm 安装 高可用 k8s v1.13.x
1.系统环境 使用kubeadm安装高可用k8s v.13.x较为简单,相比以往的版本省去了很多步骤. kubeadm安装高可用k8s v.11 和 v1.12 点我 主机信息 主机名 IP地址 说明 ...
- 通过 Kubeadm 安装 K8S 与高可用,版本1.13.4
环境介绍: CentOS: 7.6 Docker: 18.06.1-ce Kubernetes: 1.13.4 Kuberadm: 1.13.4 Kuberlet: 1.13.4 Kuberctl: ...
随机推荐
- RSA签名、验签、加密、解密
最近在做一个项目,与一个支付渠道进行连接进行充值,为了安全,每个接口访问时,都要先登陆(调用登陆接口),拿到一个sessionKey,后续业务接口内容用它来进行3DES加密处理.而登陆需要用到RSA进 ...
- 一步一步搭建:spark之Standalone模式+zookeeper之HA机制
理论参考:http://www.cnblogs.com/hseagle/p/3673147.html 基于3台主机搭建:以下仅是操作步骤,原理网上自查 :1. 增加ip和hostname的对应关系,跨 ...
- python开发工具-pycharm专业版
一.pycharm是什么 维基百科的定义: PyCharm是一个用于计算机编程的集成开发环境,主要用于Python语言开发,由捷克公司JetBrains开发,提供代码分析.图形化调试器,集成测试器.集 ...
- 如何为根分区扩容(centos7为例)
linux系统所有的文件都是存放在根分区中的,如果根分区容量即将耗尽,我们就需要给根分区扩容,我们可以使用lsblk命令来查看,系统的根分区实际是逻辑卷,所以想要扩展根分区只要将逻辑卷扩容就可以了.此 ...
- Linux C\C++基础——数组形参的使用
1.数组形参 ]) void fun(int a[]) void fun(int *a) ],int n) void fun(char*p[],int n) void fun(char**p,int ...
- 【VS开发】【图像处理】直方图均衡与平台直方图
目录(?)[-] 直方图均衡化Histogram Equalization 直方图均衡化的主要过程 一个简单的例子 关键的代码实现 平台直方图及均衡化 平台直方图的概念 平台阈值的确定 关键代码实现 ...
- java内存模型的实现
前几天,发了一篇文章,介绍了一下JVM内存结构.Java内存模型以及Java对象模型之间的区别.其中,Java内存模型,是这三个知识点当中最晦涩难懂的一个,而且涉及到很多背景知识和相关知识. 网上有很 ...
- SqlService 数据操作
存储过程: if exists(select * from sysobjects where name='proce_name') drop procedure proce_name go creat ...
- PowerShell学习记录
一.简介——连接 Powershell 是运行在windows机器上实现系统和应用程序管理自动化的命令行脚本环境.你可以把它看成是命令行提示符cmd.exe的扩充,不对,应当是颠覆. powershe ...
- 编写java 程序与Linux进行远程连接并运行linux下的脚本
我这里是通过连接到centos6.5的大数据集群的主节点,并通过运行hadoop的启动脚本来启动hadoop 本人采用的是SSH的方式连接 通过创建maven项目来编写代码,在编写代码之前需要先导入架 ...