
20155207 EXP7 网络欺诈技术防范
20155207 EXP7 网络欺诈技术防范
实验内容
本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法。
具体有
- (1)简单应用SET工具建立冒名网站
- (2)ettercap DNS spoof
- (3)结合应用两种技术,用DNS spoof引导特定访问到冒名网站
基础问题回答
- (1)通常在什么场景下容易受到DNS spoof攻击
公共的无线局域网中,容易受到攻击者的攻击
- (2)在日常生活工作中如何防范以上两攻击方法
- 防范DNS攻击:不上没有安全防护措施的公共网络、检查本机的HOSTS文件、定期检查网关是否被攻击、使用交换式网络代替共享式网络防止嗅探

- 防范arp攻击:减少过期时间、建立静态arp表
实践过程
URL攻击
查看80端口占用情况并杀死占用80端口的进程
查看apache配置文件中监听端口是否为80
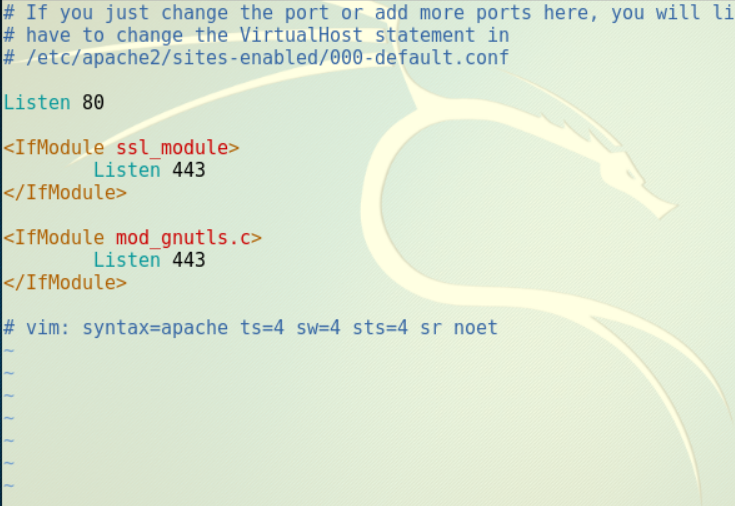
在终端中打开apache2
新打开一终端,开启SET
选择社会工程学攻击->网页攻击->钓鱼网站攻击方法->网页模板
输入收获者的IP和要克隆的网页
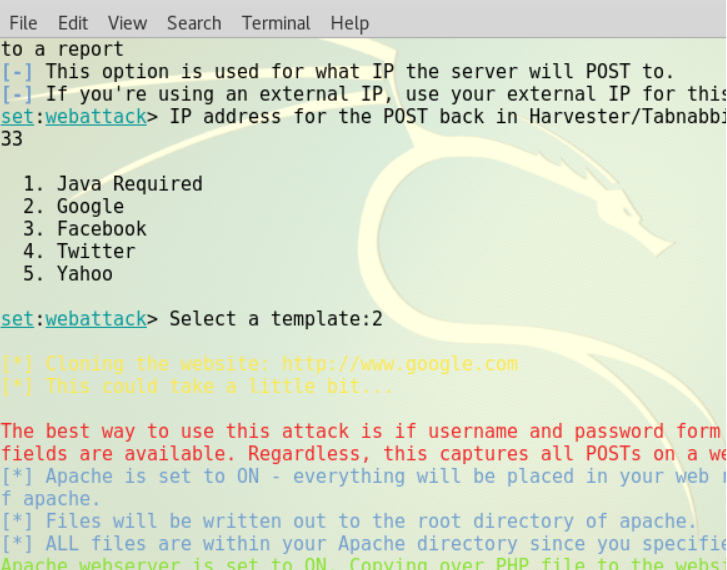
伪装域名
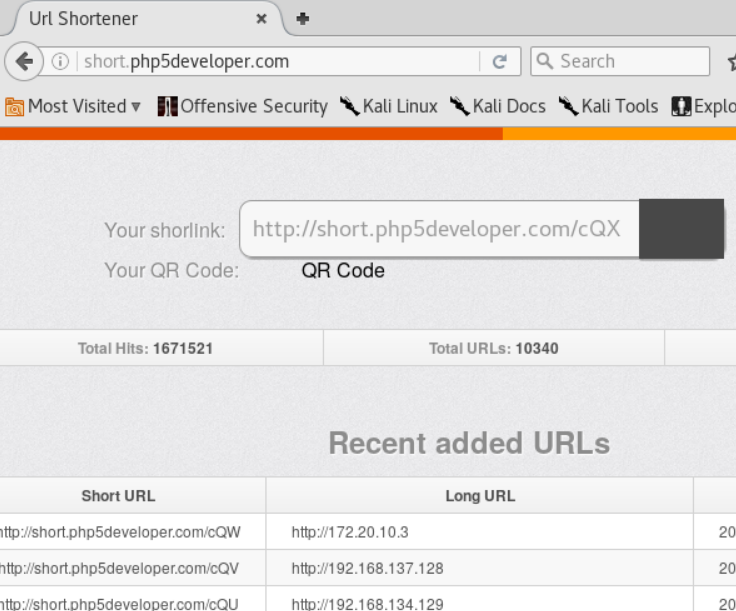
在靶机中访问钓鱼网站

登录到被克隆的google登陆页面
输入用户名密码登录,信息会被截获
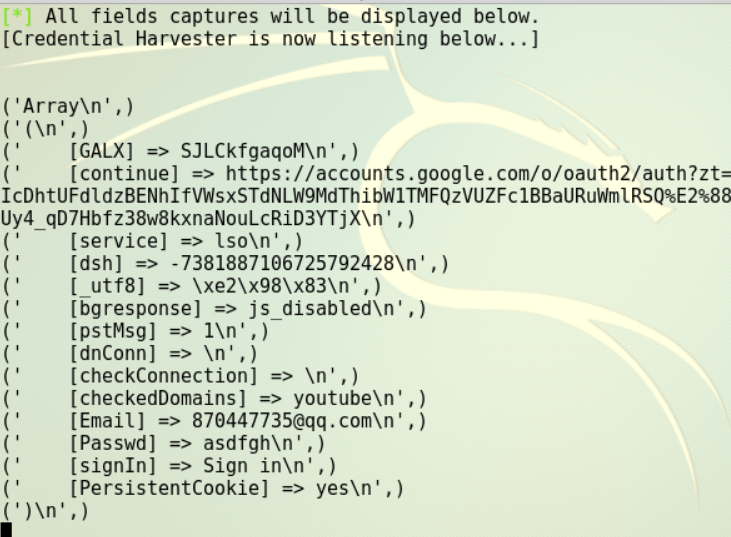
DNS欺骗攻击
修改Kali网卡为混杂模式
修改ettercap的dns文件,加上欺骗的域名和假冒的IP
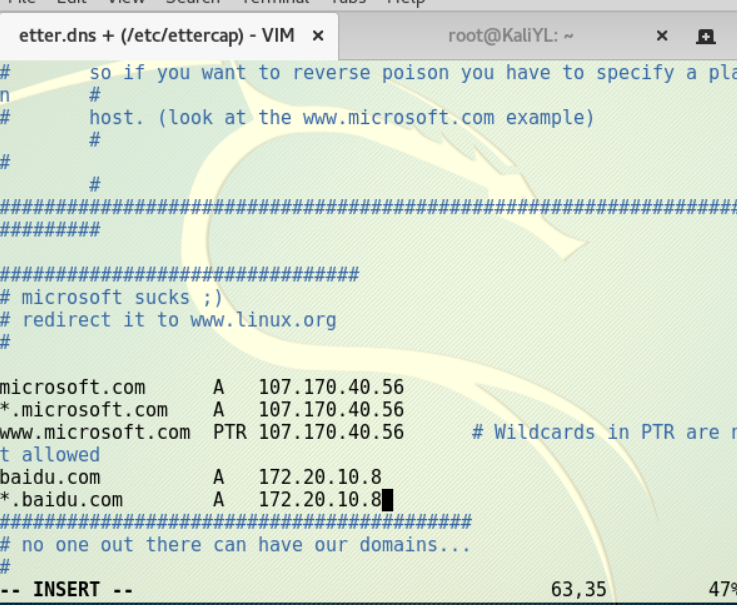
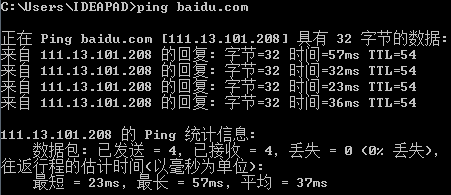
在靶机中连接百度,连接到服务器
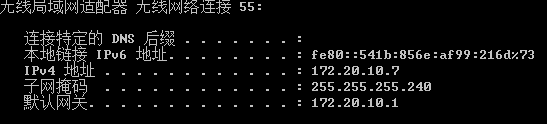
查看靶机ip和网卡地址
Kali中开启ettercap
sniff->unified sniffing
弹出界面选择eth0->ok
工具栏中Host->Hosts list查看存活主机
工具栏中Host->scan for hosts扫描存活主机
将存活主机加入target
添加一个dns欺骗插件
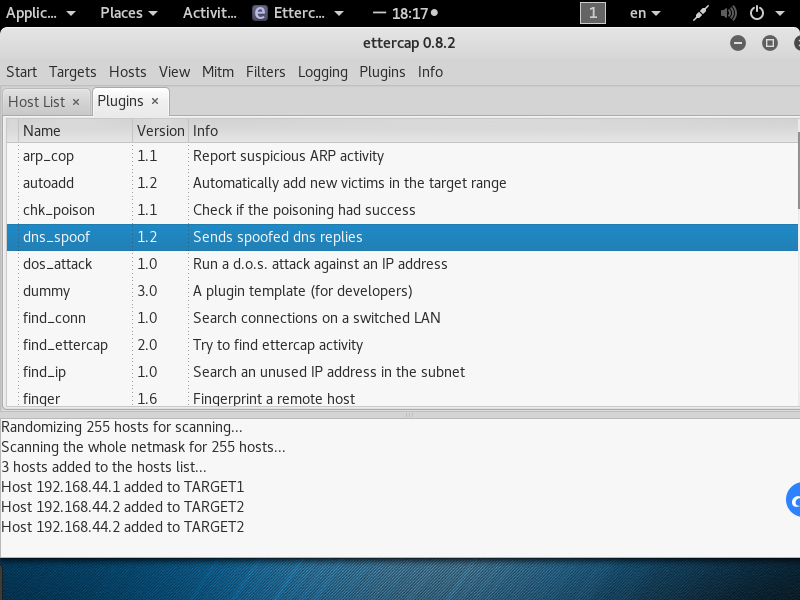
start->start sniffing开始嗅探
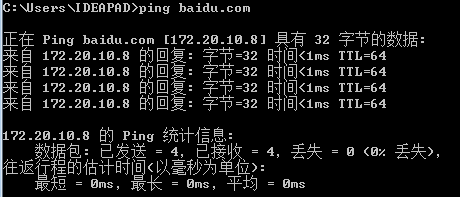
在靶机中ping百度,发现连接的已经是Kali的Ip了
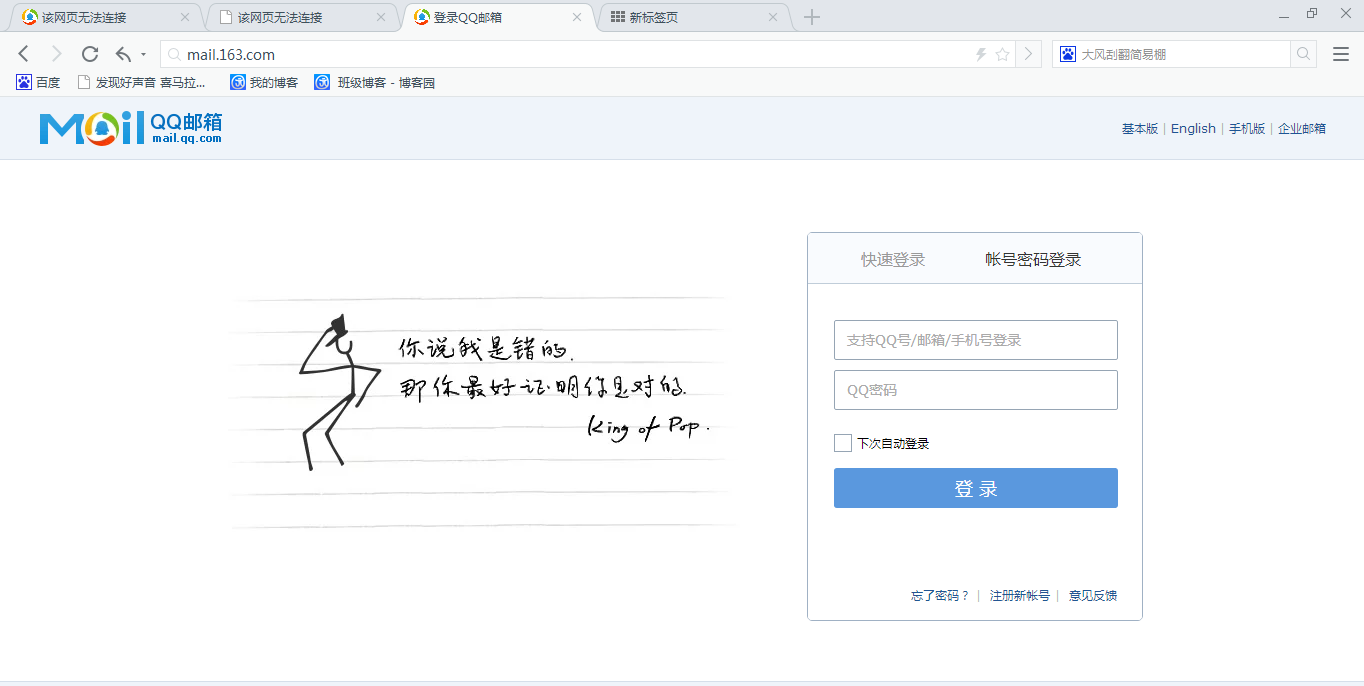
结合应用两种技术,用DNS spoof引导特定访问到冒名网站
- 重新启动apache
- 修改冒名网站和靶机IP,钓鱼网站域名mail.163.com
- 启动ettercap开始嗅探
- 靶机访问mail.136.com,自动访问到攻击机克隆的qq邮箱页面
20155207 EXP7 网络欺诈技术防范的更多相关文章
- 20145236《网络对抗》Exp7 网络欺诈技术防范
20145236<网络对抗>Exp7 网络欺诈技术防范 一.基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 随便连接没有设置密码的wifi的情况下比较容易受攻击,因为这样就 ...
- 20145215《网络对抗》Exp7 网络欺诈技术防范
20145215<网络对抗>Exp7 网络欺诈技术防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充域名 ...
- 20145208 蔡野 《网络对抗》Exp7 网络欺诈技术防范
20145208 蔡野 <网络对抗>Exp7 网络欺诈技术防范 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体有(1)简单应用SET工具建立冒名网站(2) ...
- 20155202张旭 Exp7 网络欺诈技术防范
20155202张旭 Exp7 网络欺诈技术防范 基础问题回答 通常在什么场景下容易受到DNS spoof攻击? 在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充域名服务器,来发送伪造 ...
- 2017-2018 Exp7 网络欺诈技术防范 20155214
目录 Exp7 网络欺诈技术防范 实验内容 信息收集 知识点 Exp7 网络欺诈技术防范 实验内容 实验环境 主机 Kali 靶机 Windows 10 实验工具 平台 Metaploit 信息收集 ...
- 20155216 Exp7 网络欺诈技术防范
Exp7 网络欺诈技术防范 基础问题回答 1.通常在什么场景下容易受到DNS spoof攻击? 1.在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充域名服务器,来发送伪造的数据包,从而 ...
- Exp7 网络欺诈技术防范
Exp7 网络欺诈技术防范 基础问题回答 1.通常在什么场景下容易受到DNS spoof攻击? 在同一局域网下比较容易受到DNS spoof攻击,攻击者可以冒充域名服务器,来发送伪造的数据包,从而修改 ...
- 20155304《网络对抗》Exp7 网络欺诈技术防范
20155304<网络对抗>Exp7 网络欺诈技术防范 实践内容 本实践的目标理解常用网络欺诈背后的原理,以提高防范意识,并提出具体防范方法.具体实践有 (1)简单应用SET工具建立冒名网 ...
- 20155306 白皎 《网络攻防》 EXP7 网络欺诈技术防范
20155306 白皎 <网络攻防> EXP7 网络欺诈技术防范 问题回答 (1)通常在什么场景下容易受到DNS spoof攻击 局域网内的攻击以及连接公众场所的共享wifi (2)在日常 ...
随机推荐
- iftop 命令
在Linux中有一个可以实施监控网络流量的一个工具那就是我们这次要说的iftop命令,这个命令不是系统自带的内置命令,在使用之前是需要先进行安装的 安装方式:yum -y install iftop就 ...
- 开源项目管理工具KanBoard
KanBoard是一个很好用的项目管理软件,地址点此.它以网页形式存储在服务器或者本地,支持多标签.多项目.多用户和多种显示方式.编辑方式上支持markdown.它还提供多角度可视化的项目统计分析. ...
- Oracle EBS AR 冲销收款
DECLARE L_CR_ID NUMBER; L_ATTRIBUTE_REC AR_RECEIPT_API_PUB.ATTRIBUTE_REC_TYPE; L_GLOBAL_ATT_REC AR_R ...
- Jenkins自动构建的几种方式
1.远程URL构建 在任务配置处的构建触发器中选择远程触发,例如,在下图框中输入abc,则只需要在网页上输入地址:Jenkins_URL/job/工程名/build?token=abc 2.利用cur ...
- SQL Server 2014内存优化表的使用场景(转载)
最近一个朋友找到走起君,咨询走起君内存优化表如何做高可用的问题 大家知道,内存优化表作为In-Memory OLTP功能是从SQL Server 2014开始引入,用来对抗Oracle 12C的In- ...
- SQL Server复制入门(二)----复制的几种模式 (转载)
简介本系列文章的上一篇对复制是什么做了一个概述.本篇文章根据发布服务器,分发服务器和订阅服务器的组织方式和复制类型来讲述常用复制的几种模式. 模式的选择选择复制的模式取决于多个方面.首先需要考虑具体的 ...
- 为什么Sql Server的查询有时候第一次执行很慢,第二次,第三次执行就变快了
老外提问: Hi, I have an sql query which takes 8 seconds in the first run. The next run there after takes ...
- 转:winform 打包自动安装数据库
vs2005 打包,并自动安装SQL数据库.创建部署项目 1. 在“文件”菜单上指向“添加项目”,然后选择“新建项目”. 2. 在“添加新项目”对话框中,选择“项目类型”窗格中的“ ...
- 500.19 ,错误:4.00x80070005
直接把网站根目录添加上everyone权限即可
- Difference between HashMap and Hashtable | HashMap Vs Hashtable
Both the HashMap and Hashtable implement the interface java.util.Map but there are some slight diffe ...