
qt 取进程列表,读写内存, 写字节集
- 导入库 pro
win32:LIBS += -lpsapi

win32:LIBS += -lkernel32
- 获取列表
#include "mainwindow.h"

#include "ui_mainwindow.h"

#include <windows.h>

#include <QtDebug>

#include <locale>

#include <tchar.h>

#include <string>

#include <QMessageBox>

#include <stdio.h>

#include <psapi.h>

void MainWindow::on_pushButton_2_clicked()

{

    DWORD PID = 0;

    // 获取进程标识符列表。

    DWORD aProcesses[1024], cbNeeded;

    if (!EnumProcesses(aProcesses, sizeof(aProcesses), &cbNeeded))

    {

        qDebug() << "获取失败";

        return;

    }

    // 计算返回了多少个进程标识符。

    unsigned int cProcesses = cbNeeded / sizeof(DWORD);

    // 打印每个进程的名称和进程标识符。

    unsigned int i;

    for ( i = 0; i < cProcesses; i++ )

    {

        DWORD processID = aProcesses[i];

        if(processID == 0 ) continue;

        char buff[255];

        // 打开现有的本地过程对象

        HANDLE hProcess = OpenProcess( PROCESS_QUERY_INFORMATION |PROCESS_VM_READ,FALSE, processID );

        if(hProcess == NULL)continue;

        // 获取进程名称。

        HMODULE hMod;

        DWORD cbNeeded;

        if (EnumProcessModules(hProcess, &hMod, sizeof(hMod),&cbNeeded) )

        {

            GetModuleBaseNameA(hProcess, hMod, (LPSTR)&buff, DWORD(sizeof(buff)/sizeof(char)));

        }

        QString s= QString::fromLocal8Bit(buff);

        if(s == "game2.exe"){

            PID = processID;

            break;

        }

        // 释放该过程的句柄。

        CloseHandle( hProcess );

    }

    if(PID == 0) return;

    // 获取进程所有访问权限 https://docs.microsoft.com/zh-cn/windows/win32/procthread/process-security-and-access-rights

    HANDLE hProcess = OpenProcess(PROCESS_ALL_ACCESS,FALSE, PID);

    if(hProcess == NULL) return;

    // 读内存 https://docs.microsoft.com/en-us/windows/win32/api/memoryapi/nf-memoryapi-readprocessmemory

    int hpAddress = 0x004B3724;

    int hp;

    // 进程句柄, 内存地址, 值引用,值的字节大小, null

    ReadProcessMemory(hProcess, (LPCVOID)hpAddress, &hp, sizeof(hp), 0);

    qDebug() << hp;

    // 写内存 https://docs.microsoft.com/en-us/windows/win32/api/memoryapi/nf-memoryapi-writeprocessmemory

    // 注:这里的int是4字节类型,如果是单浮点那么你就要用float,虽然两个都是4字节,但是就是会出问题

    int newHP = 100;

    if(WriteProcessMemory(hProcess, (LPVOID)hpAddress, (LPCVOID)&newHP, sizeof(newHP), 0 )){

        qDebug() << "写入ok.";

    }

    CloseHandle(hProcess);

}
在代码中获取动态内存
先在CE中获取基址,如:
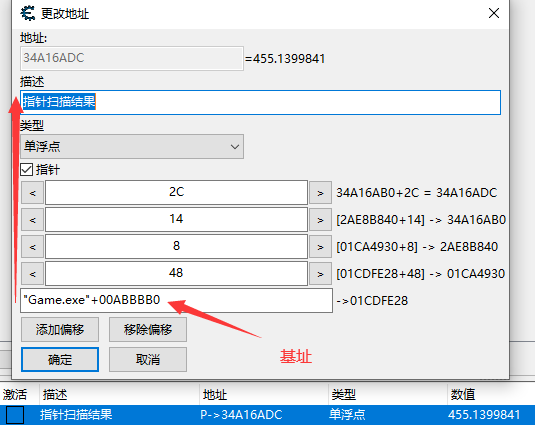
上面找到的基址就是"Game.exe"+00ABBBB0,就算重启游戏后,这个地址也不会变,然后按照对应的偏移量,更着读下去,就能获取到最后的值编写代码
// 获取人物当前的x坐标

float Game::getX()

{

    // 基址 "Game.exe"+00ABBBB0 => 8A0000+00ABBBB0

    int x;

    // 第0层

    ReadProcessMemory(gameProcess, (LPCVOID)(9043968+11254704), &x, 4, 0);

    qDebug() << "第0层: " << x;

    // 第1次层 偏移48位,这里转为10进制来运算

    ReadProcessMemory(gameProcess, (LPCVOID)(x+72), &x, 4, 0);

    qDebug() << "第1层: " <<x;

    // 第2层,将第1层的结果偏移8位

    ReadProcessMemory(gameProcess, LPCVOID(x+8), &x, 4, 0);

    qDebug() << "第2层: " <<x;

    // 第3层,将第2层的结果偏移14位

    ReadProcessMemory(gameProcess, LPCVOID(x+20), &x, 4, 0);

    qDebug() << "第3层: " <<x;

    // 第4层,将第3层的结果偏移2c位

    x += 44;

    qDebug() << "第4层: " <<x;

    // 获取结果,如果要修改内存也可以在这里修改

    float r;

    ReadProcessMemory(gameProcess, LPCVOID(x), &r, 4, 0);

    qDebug() << "x: " << r;

    return r;

}
上面的"Game.exe"+00ABBBB0 = 0135bbb0,然后0135bbb0 - 00ABBBB0 = 8A0000
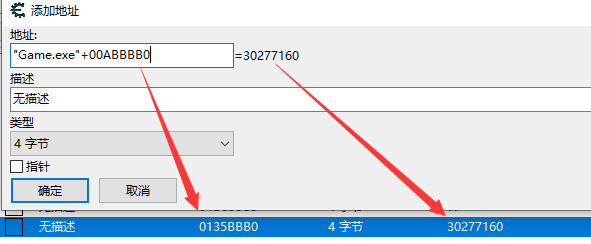
- 打印结果,这里全部是10进制,箭头后面的16进制手动加上去的
第0层: 30277160 -> 1CD FE28
第1层: 30034224 -> 1CA 4930
第2层: 719894592 -> 2AE8 B840
第3层: 882993840 -> 34A1 6AB0
第4层: 882993884 -> 34A1 6ADC
x: 455.14
写字节集, 将点击一次-1的程序,改为每点击一次+2
旧的:
00401881 - 83 E8 01 - sub eax,01
新的:
00401881 - 83 c0 02 - add eax,02
注:00401881是基址
代码:
    DWORD PID = 0;

    DWORD aProcesses[1024], cbNeeded;

    if (!EnumProcesses(aProcesses, sizeof(aProcesses), &cbNeeded))

    {

        qDebug() << "获取失败";

        return;

    }

    unsigned int cProcesses = cbNeeded / sizeof(DWORD);

    unsigned int i;

    for ( i = 0; i < cProcesses; i++ )

    {

        DWORD processID = aProcesses[i];

        if(processID == 0 ) continue;

        char buff[255];

        HANDLE hProcess = OpenProcess( PROCESS_QUERY_INFORMATION |PROCESS_VM_READ,FALSE, processID );

        if(hProcess == NULL)continue;

        HMODULE hMod;

        DWORD cbNeeded;

        if (EnumProcessModules(hProcess, &hMod, sizeof(hMod),&cbNeeded) )

        {

            GetModuleBaseNameA(hProcess, hMod, (LPSTR)&buff, DWORD(sizeof(buff)/sizeof(char)));

        }

        QString s= QString::fromLocal8Bit(buff);

        if(s == "xxx.exe"){

            PID = processID;

            break;

        }

        CloseHandle( hProcess );

    }

    if(PID == 0) return;

    // 进程句柄

    HANDLE hProcess = OpenProcess(PROCESS_ALL_ACCESS,FALSE, PID);

    if(hProcess == NULL) return;

    // 要写入的字节集

    BYTE data[3] = {0x83, 0xc0, 0x02};

    int r = WriteProcessMemory(hProcess, LPVOID(0x401881), LPCVOID(data), SIZE_T(3), NULL);

    qDebug() << r;

    // 写入成功后,再次点击就能发现每次-1变成了+2
参考:
- https://docs.microsoft.com/en-us/windows/win32/api/psapi/nf-psapi-enumprocesses
- https://docs.microsoft.com/windows/desktop/psapi/enumerating-all-processes
- https://docs.microsoft.com/en-us/windows/win32/api/psapi/nf-psapi-getmodulebasenamea
- https://docs.microsoft.com/en-us/windows/win32/api/processthreadsapi/nf-processthreadsapi-openprocess
DLL 简单注入C++ video1 video2
#include <iostream>

#include <windows.h>

#include <Psapi.h>

DWORD  findPID(std::string name)

{

	DWORD PID = 0;

	// 获取进程标识符列表。

	DWORD aProcesses[1024], cbNeeded;

	if (!EnumProcesses(aProcesses, sizeof(aProcesses), &cbNeeded))

	{

		std::cout << "EnumProcesses Error." << std::endl;

		return PID;

	}

	unsigned int cProcesses = cbNeeded / sizeof(DWORD);

	unsigned int i;

	for (i = 0; i < cProcesses; i++)

	{

		DWORD processID = aProcesses[i];

		if (processID == 0) continue;

		char buff[255];

		HANDLE hProcess = OpenProcess(PROCESS_QUERY_INFORMATION | PROCESS_VM_READ, FALSE, processID);

		if (hProcess == NULL) continue;

		HMODULE hMod;

		DWORD cbNeeded;

		if (EnumProcessModules(hProcess, &hMod, sizeof(hMod), &cbNeeded))

		{

			GetModuleBaseNameA(hProcess, hMod, (LPSTR)&buff, DWORD(sizeof(buff) / sizeof(char)));

		}

		if (buff == name) {

			PID = processID;

			break;

		}

		CloseHandle(hProcess);

	}

	return PID;

};

int main()

{

	DWORD PID = findPID("Game.exe");

	if (!PID)

	{

		printf("程序没找到");

		return 0;

	}

	// 我编写的DLL

	LPCSTR myDLLPath = "C:\\Users\\ajanuw\\Desktop\\injectDll\\Release\\injectDll.dll";

	int nSize = strlen(myDLLPath) + 1;

	// 打开一个现有的本地过程对象

	HANDLE hProcess = OpenProcess(PROCESS_ALL_ACCESS, FALSE, PID);

	// 在指定进程的虚拟地址空间内保留,提交或更改内存区域的状态。

    // 该函数将其分配的内存初始化为零。

	LPVOID pDLLPath = VirtualAllocEx(hProcess, 0, nSize,

		MEM_COMMIT | MEM_RESERVE, PAGE_READWRITE);

	// 在指定的进程中将数据写入内存区域。

    // 必须写入整个区域,否则操作将失败。

	BOOL writeOk = WriteProcessMemory(hProcess, pDLLPath, LPCVOID(myDLLPath), nSize, 0);

	// 创建一个在另一个进程的虚拟地址空间中运行的线程。

	HANDLE pLoadThread = CreateRemoteThread(hProcess, 0, 0, (LPTHREAD_START_ROUTINE)LoadLibraryA,

		pDLLPath, 0, 0);

	// 等待直到指定的对象处于发信号状态或超时间隔过去

	WaitForSingleObject(pLoadThread, INFINITE);

	if (pLoadThread == NULL) {

		std::cout << "pLoadThread error." << std::endl;

		return 0;

	}

	else CloseHandle(pLoadThread);

	if (hProcess) CloseHandle(hProcess);

	// std::cout << "DLL path alloc at: " << pDLLPath << std::endl;

	// std::cin.get();

	// 在指定进程的虚拟地址空间内释放,解除授权或释放并解除授权的内存区域。

	// VirtualFreeEx(hProcess,pDLLPath, strlen(myDLLPath) + 1,MEM_RELEASE);

	return 0;

}
injectDll.cpp:
// dllmain.cpp : 定义 DLL 应用程序的入口点。

#include "pch.h"

#include <Windows.h>

#include <iostream>

void Mythread(HMODULE hModule)

{

    std::cout << "<------------------------->" << std::endl;

    std::cout << "inject dll" << std::endl;

    std::cout << "<------------------------->" << std::endl;

    Sleep(3000);

    MessageBoxA(0, "a", "b", 0);

}

BOOL APIENTRY DllMain( HMODULE hModule,

                       DWORD  ul_reason_for_call,

                       LPVOID lpReserved

                     )

{

    switch (ul_reason_for_call)

    {

    case DLL_PROCESS_ATTACH:

        CloseHandle(CreateThread(0,0, (LPTHREAD_START_ROUTINE)Mythread, hModule, 0, 0));

    case DLL_THREAD_ATTACH:

    case DLL_THREAD_DETACH:

    case DLL_PROCESS_DETACH:

        break;

    }

    return TRUE;

}
显示连接DLL
- GetProcAddress
- DLL也能调用DLL
#include <iostream>

#include <Windows.h>

typedef void (CALLBACK* LPFNDLLFUNC1)();

int main()

{

    LPFNDLLFUNC1 fun;

    // 获取DLL中的a函数,LPFNDLLFUNC1类型对上

    fun = (LPFNDLLFUNC1)GetProcAddress(

            // or LoadLibrary(TEXT("C:\\Users\\ajanuw\\Desktop\\Game\\Debug\\ADll.dll")),

            GetModuleHandle(TEXT("C:\\Users\\ajanuw\\Desktop\\Game\\Debug\\ADll.dll")),

            "a"

       );

        if (NULL != fun)

        {

            fun();

        }

        else {

            std::cout << "GetProcAddress error." << std::endl;

        }

    return 0;

}
另一种找pid的方法
#include <iostream>

#include <Windows.h>

#include <TlHelp32.h>

using namespace std;

DWORD getPID(const wchar_t* name)

{

	DWORD pid = 0;

	HANDLE hSnap = CreateToolhelp32Snapshot(TH32CS_SNAPPROCESS, 0);

	if (hSnap != INVALID_HANDLE_VALUE)

	{

		PROCESSENTRY32 pe;

		pe.dwSize = sizeof(pe);

		if (Process32First(hSnap, &pe))

		{

			do {

				if (!_wcsicmp(pe.szExeFile, name)) {

					pid = pe.th32ProcessID;

					break;

				}

			} while (Process32Next(hSnap, &pe));

		}

	}

	CloseHandle(hSnap);

	return pid;

}

int main()

{

	cout << getPID(L"game2.exe") << endl;

}
qt 取进程列表,读写内存, 写字节集的更多相关文章
- Linux就这个范儿 第15章 七种武器 linux 同步IO: sync、fsync与fdatasync Linux中的内存大页面huge page/large page David Cutler Linux读写内存数据的三种方式
Linux就这个范儿 第15章 七种武器 linux 同步IO: sync.fsync与fdatasync Linux中的内存大页面huge page/large page David Cut ...
- (转载)C#使用MemoryStream类读写内存
MemoryStream和BufferedStream都派生自基类Stream,因此它们有很多共同的属性和方法,但是每一个类都有自己独特的用法.这两个类都是实现对内存进行数据读写的功能,而不是对持久性 ...
- MemoryStream类读写内存
和FileStream一样,MemoryStream和BufferedStream都派生自基类Stream,因此它们有很多共同的属性和方法,但是每一个类都有自己独特的用法.这两个类都是实现对内存进行数 ...
- Linux就这个范儿 第18章 这里也是鼓乐笙箫 Linux读写内存数据的三种方式
Linux就这个范儿 第18章 这里也是鼓乐笙箫 Linux读写内存数据的三种方式 P703 Linux读写内存数据的三种方式 1.read ,write方式会在用户空间和内核空间不断拷贝数据, ...
- 启动期间的内存管理之build_zonelists初始化备用内存域列表zonelists--Linux内存管理(十三)
1. 今日内容(第二阶段(二)–初始化备用内存域列表zonelists) 我们之前讲了在memblock完成之后, 内存初始化开始进入第二阶段, 第二阶段是一个漫长的过程, 它执行了一系列复杂的操作, ...
- C#使用MemoryStream类读写内存
MemoryStream和BufferedStream都派生自基类Stream,因此它们有很多共同的属性和方法,但是每一个类都有自己独特的用法.这两个类都是实现对内存进行数据读写的功能,而不是对持久性 ...
- Qt 下载列表地址
每次下载Qt总是找好长时间,收藏一下地址 Qt 下载列表地址 https://www.qt.io/download-open-source/#section-9 教育网镜像下载 http://mirr ...
- Qt: 读写二进制文件(写对象, 原始数据等)
#include <iostream>#include <QFile>#include <QImage>#include <QMap>#include ...
- Qt 下快速读写Excel指南(尘中远)
Qt Windows 下快速读写Excel指南 很多人搜如何读写excel都会看到用QAxObject来进行操作,很多人试了之后都会发现一个问题,就是慢,非常缓慢!因此很多人得出结论是QAxObjec ...
随机推荐
- (五)SpringBoot面试题
SpringBoot面试题 1.Spring Boot 的自动配置是如何实现的? 2.shiro和oauth还有cas他们之间的关系是什么?问下您公司权限是如何设计,还有就是这几个概念的区别. 2.1 ...
- docker版mysql的使用和配置(2)——docker版mysql的dockerfile
既然目标是定制满足自己需要的dockerfile,那么就来看看mysql的dockerfile长什么样. dockerfile选择的是 https://github.com/mysql/mysql-d ...
- 3. Linux常用系统状态检测命令
1.ifconfig :于获取网卡配置与网络状态等信息,如网卡名称.IP.MAC等 2.uname -a :完整地查看当前系统的内核名称.主机名.内核发行版本.节点名.系统时间.硬件名称.硬件平台.处 ...
- 腾讯云TcaplusDB获新加坡MTCS最高等级安全认证
近日,经过国际权威认证机构DNV GL的全面评估审核,TcaplusDB获得了新加坡多层云安全(以下简称"MTCS")T3级最高等级认证,这标志着TcaplusDB全面满足了新加坡 ...
- 【xml】Button背景色无法修改
由于新版本的主题问题,导致Android Studio的Button背景无法修改,一直呈现亮紫色. 解决方法:将app/res/values目录下的themes代码加上.Bridge即可 修改前: & ...
- hdu4710 Balls Rearrangement(数学公式+取模)
Balls Rearrangement Time Limit: 6000/3000 MS (Java/Others) Memory Limit: 32768/32768 K (Java/Othe ...
- Andrew算法(我确实不懂Graham)
先解释一下:这两个算法分别都是凸包问题的算法,然后Andrew是Graham的变种,速度更快,更稳定,非常优秀,介于我已经把Graham写的莫名其妙的WA了,所以我选择了这种算法! 我认为在这里,还是 ...
- hdu 1045 Fire Net 二分图匹配 && HDU-1281-棋盘游戏
题意:任意两个个'车'不能出现在同一行或同一列,当然如果他们中间有墙的话那就没有什么事,问最多能放多少个'车' 代码+注释: 1 //二分图最大匹配问题 2 //难点在建图方面,如果这个图里面一道墙也 ...
- poj2411 Mondriaan's Dream (用1*2的矩形铺)
Description Squares and rectangles fascinated the famous Dutch painter Piet Mondriaan. One night, af ...
- linux环境下使用jmeter进行分布式测试
1.前言 熟练使用jmeter进行性能测试的工程师都知道,jmeter的客户端性能是有点差的.这会导致一个问题,其客户端的性能损耗会干扰到性能测试的结果,而且当线程数/并发大到一定程度时,客户端性能会 ...