
任务38:JWT 设计解析及定制
任务38:JWT 设计解析及定制
改造jwt token
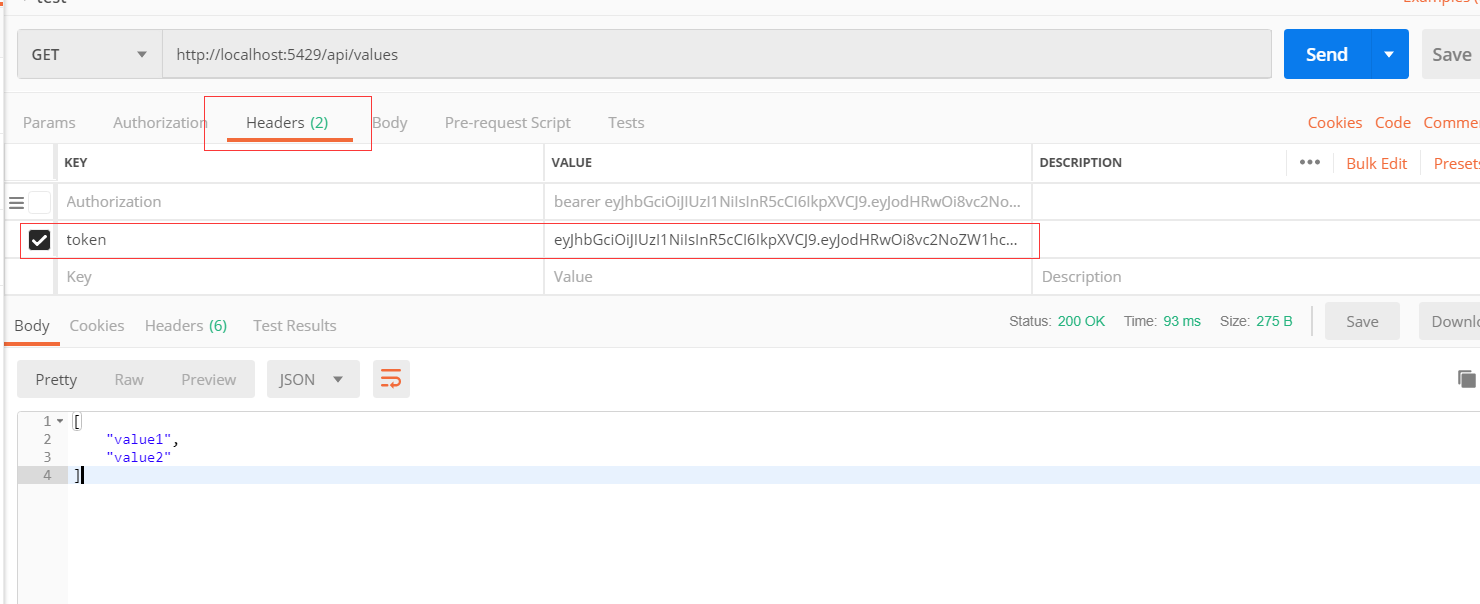
token的值不放在Authorize里面,而是放在header的token里面
asp.net core的源代码
在Security的下面
https://github.com/aspnet/AspNetCore/tree/master/src/Security
github源代码的讲解
这是jwtBearer的认证的源码:
https://github.com/aspnet/AspNetCore/tree/master/src/Security/Authentication/JwtBearer/src
AddJwtBearer的扩展方法在这里。
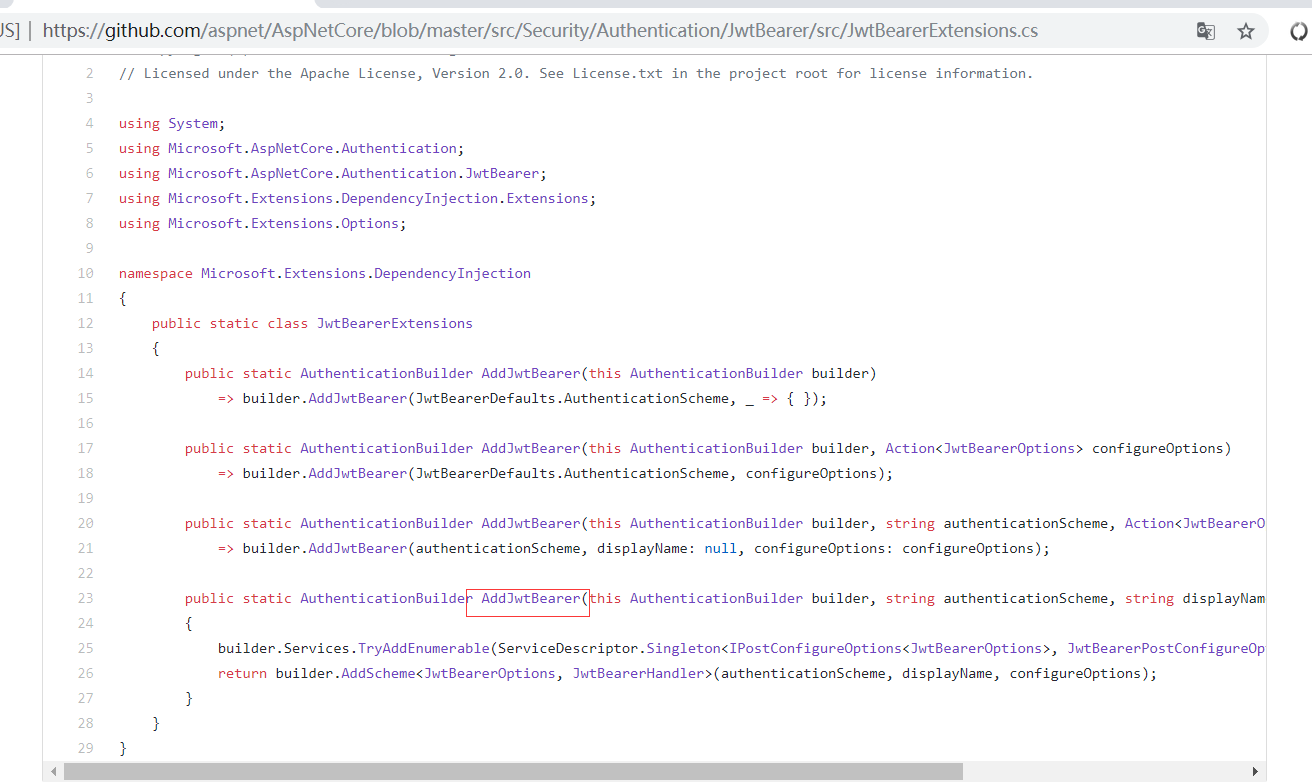
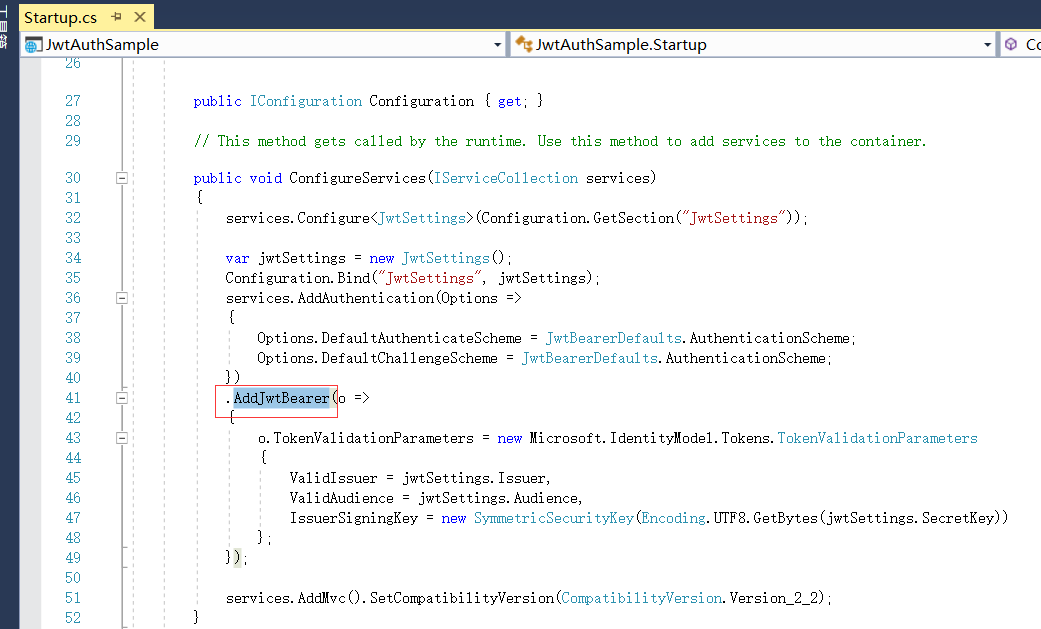
就是我们的StartUp里面的方法调用的AddJwtBearer
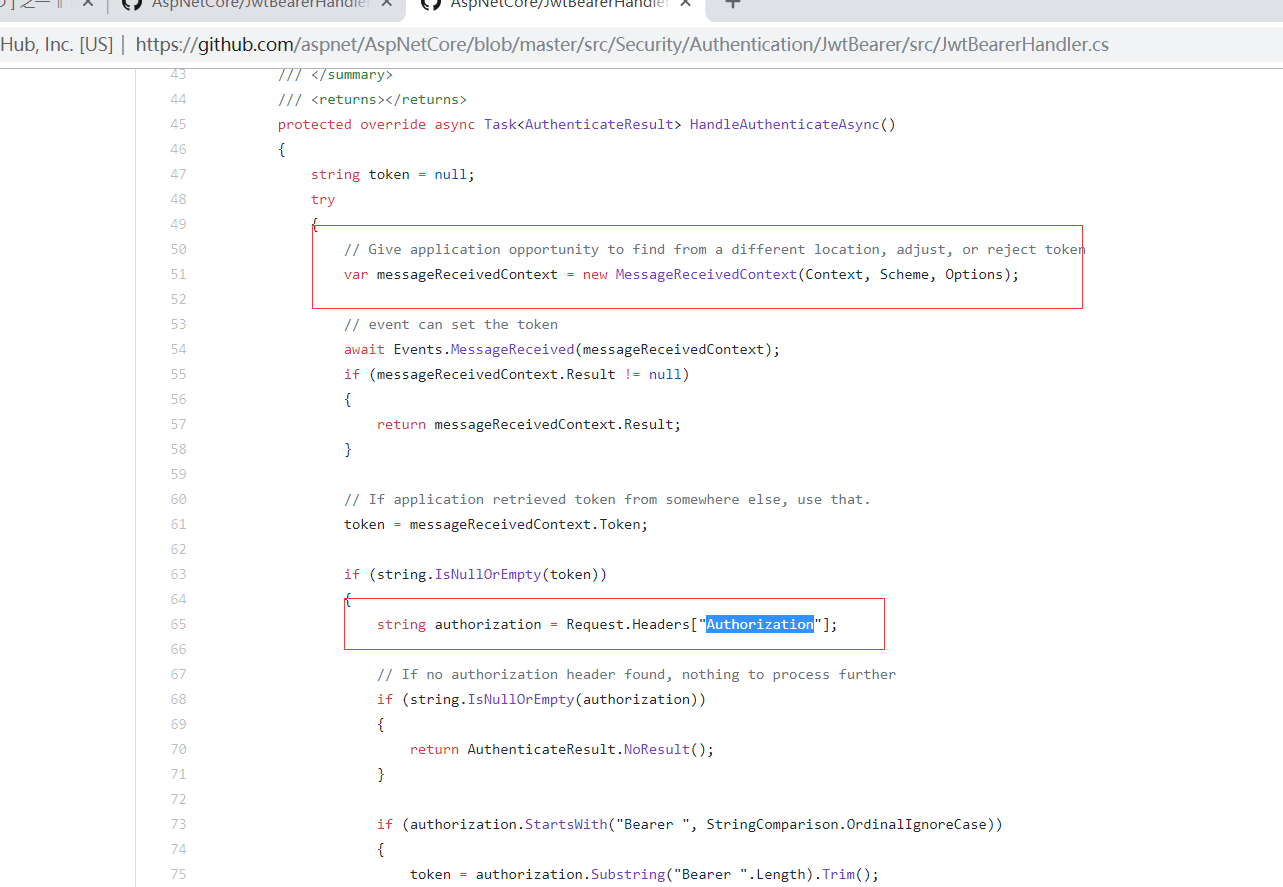
JwtBearerHandler.cs
这里提供我们一种方式Token可以从别的地方去拿,而不是从Header的Authorize的里面去拿token:
1分55秒
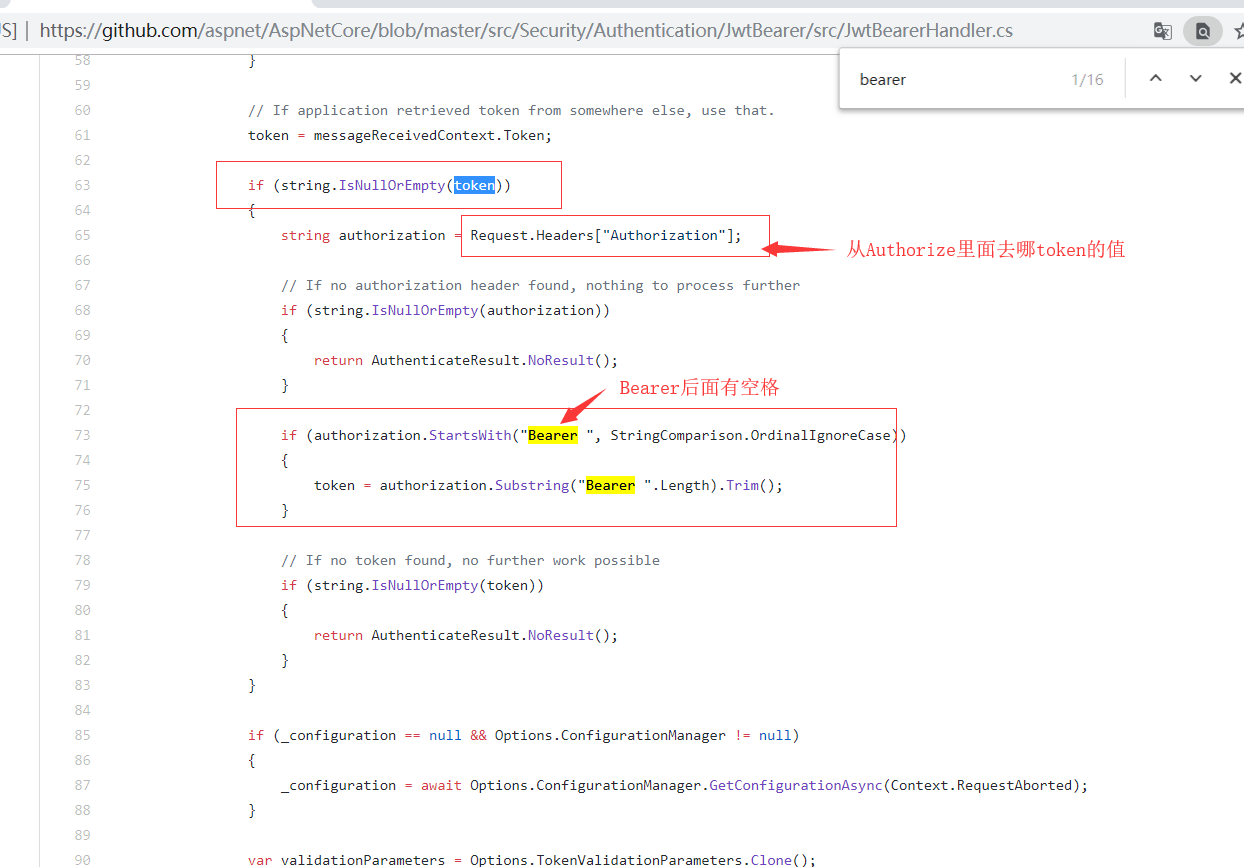
拿到token以后,下面会进行一些验证。我们要看关键是如何去加在自己的认证。
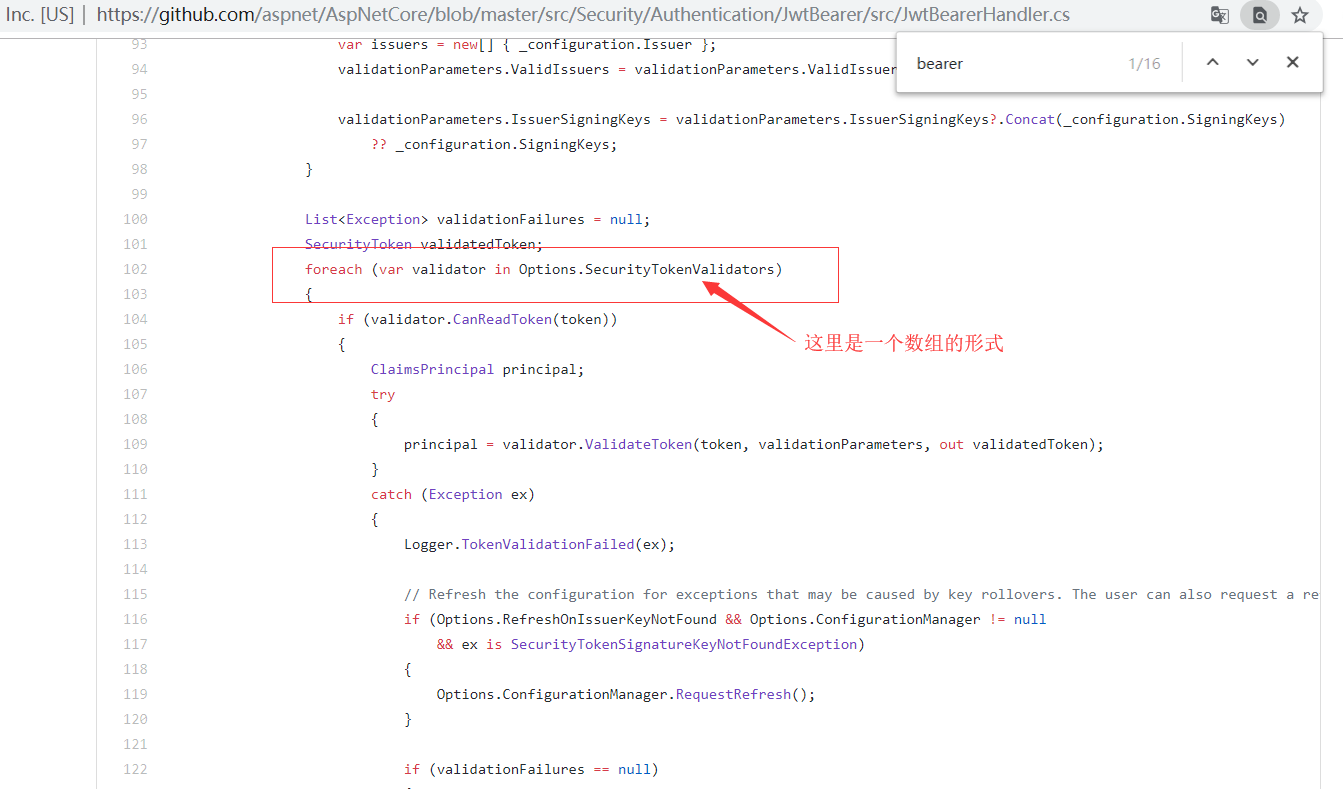
我们就是要加一个自己的Validate,在循环里面完成自己的业务逻辑。
也就是我们需要把token读取的地方给换掉。同时把token验证的逻辑换掉。
2分57秒
我们看到这里new了一个MessageReceivedContext 实际上它是包装,把我们当前的HttpContext和Scheme以为Options配置全都放进来
然后下面调用了 MessageReceived的这种方式
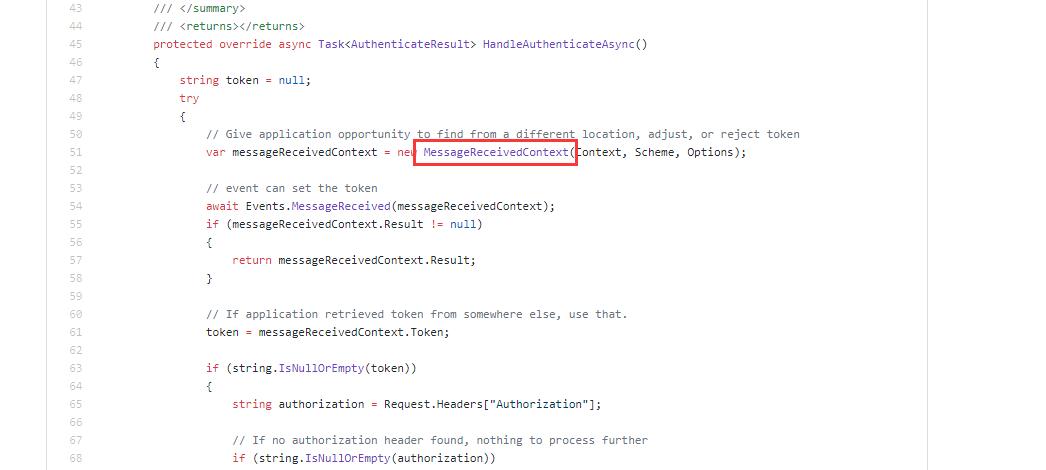
我们的MessageReceivedContext 在这个地方:
然后是:JwtBearerEvents
我们可以把这个地方给改掉:
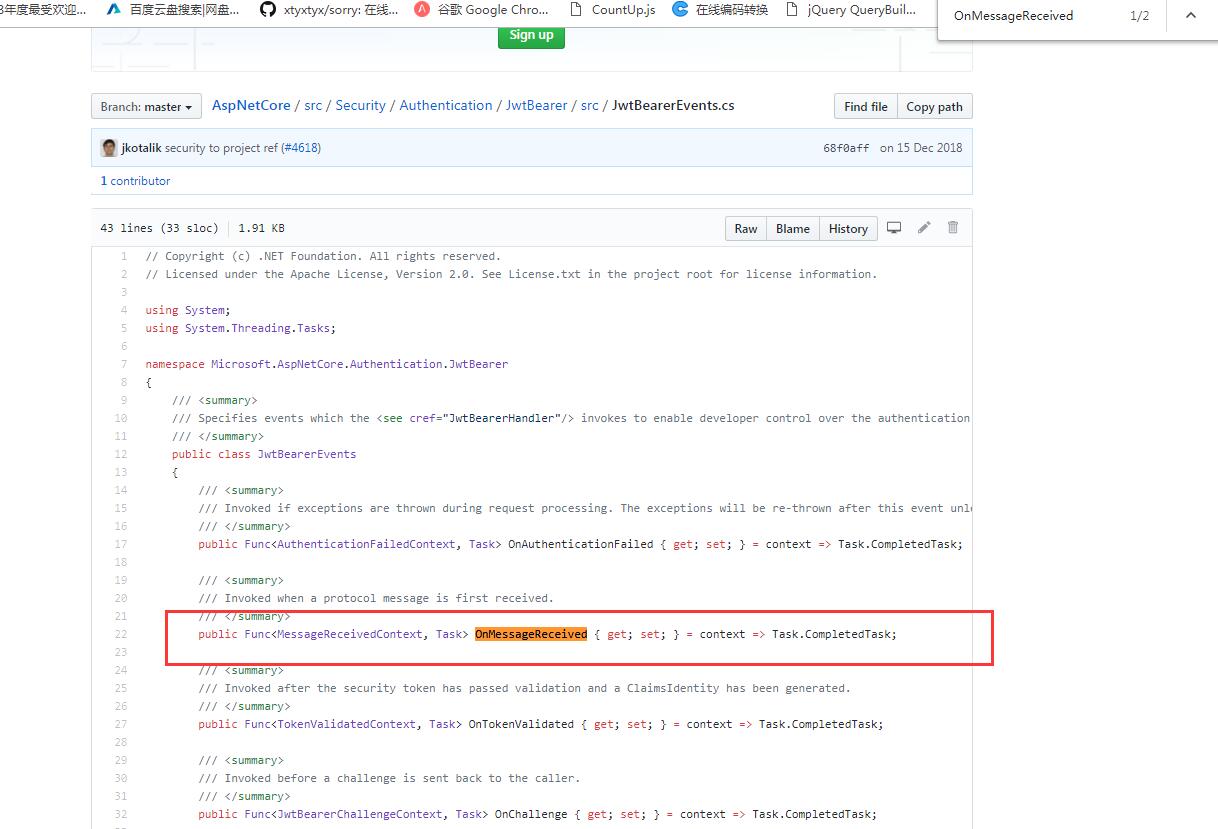
同时最下面还有TokenValidated方法,我们用来手动写一下
开始写代码
开始改写我们之前写的代码:3分27秒
我们先把原来的代码注释掉
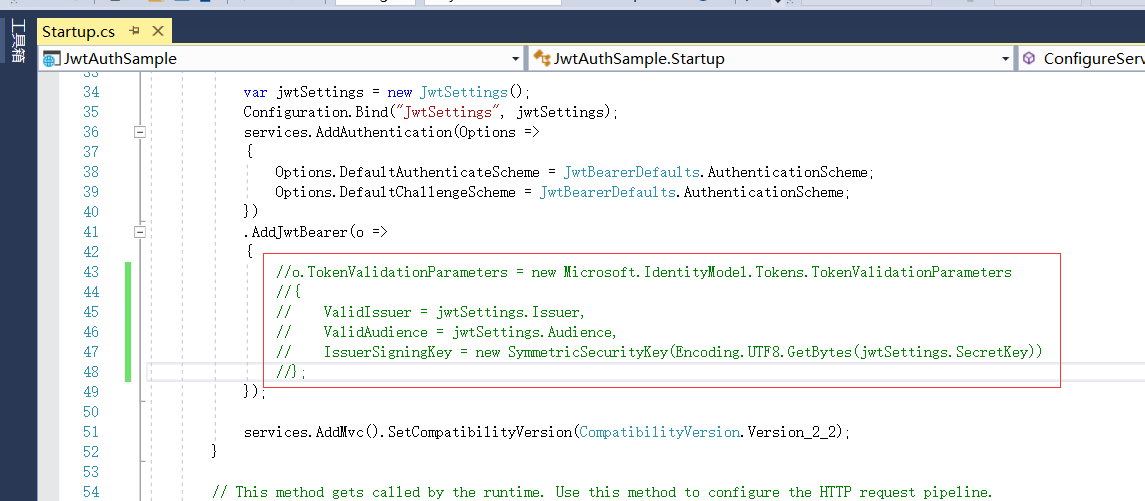
          //SecurityTokenValidators这是一个数组,我们先把它清空掉,否则它会从里面拿验证

                o.SecurityTokenValidators.Clear();

                //new一个event,我们要对它进行改造

                o.Events = new JwtBearerEvents() {

                    OnMessageReceived = context =>{

                        var token = context.Request.Headers["mytoken"];//获取header中的token

                        context.Token = token.FirstOrDefault();//赋值给Context中的Token

                        return Task.CompletedTask;

                    }

                };
然后再加Validator验证
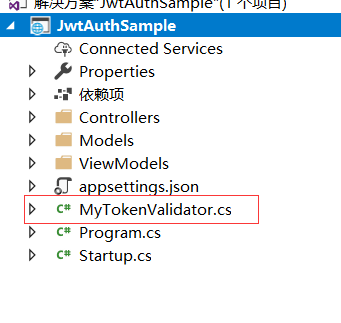
根目录下创建类:MyTokenValidator.cs
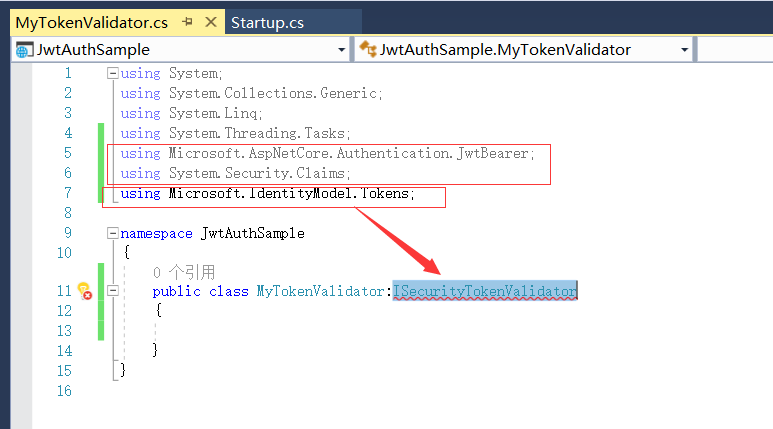
继承:ISecurityTokenValidator在这个命名空间下using Microsoft.IdentityModel.Tokens;
修改接口的方法的返回值。
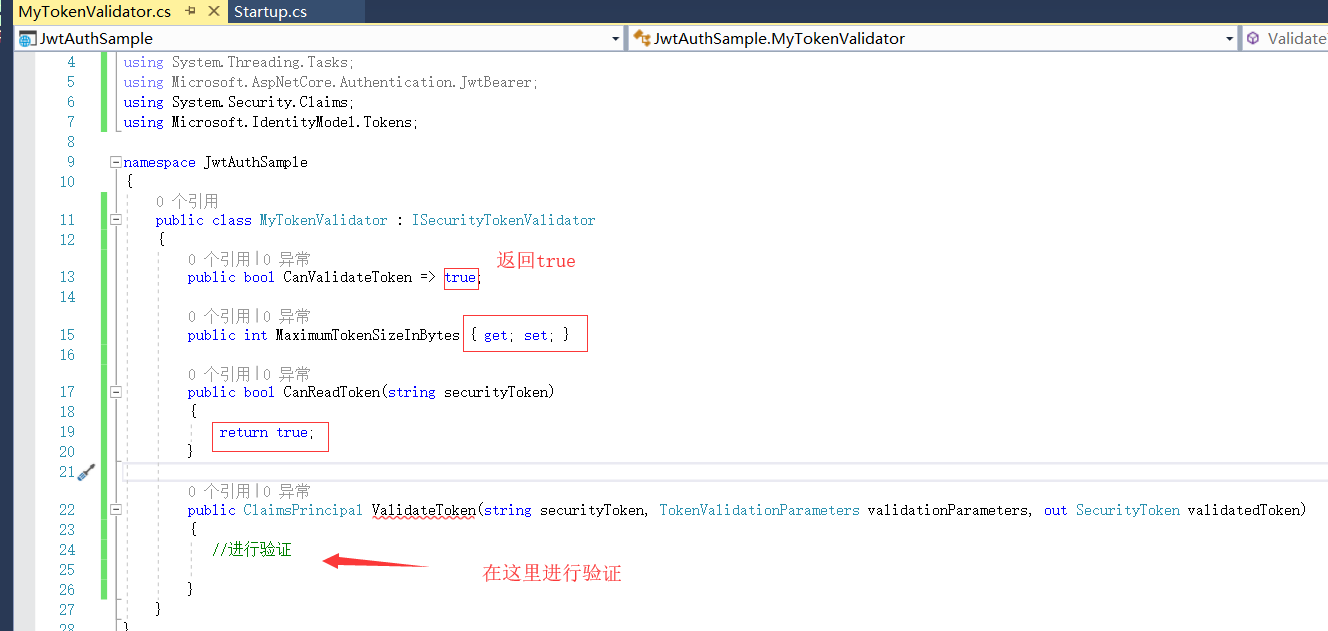
完成认证,以及给indetity赋值的过程
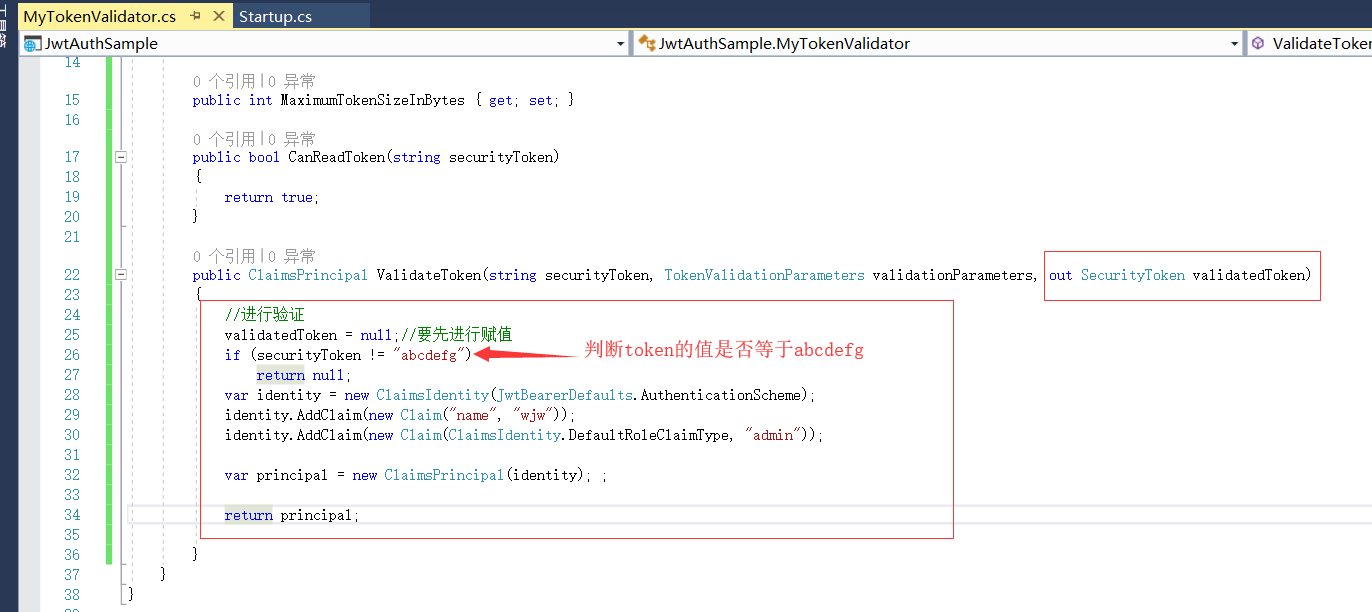
上面判断了token的值如果不对就返回了null是不可以的。必须要返回一个principal对象,哪怕是一个空的
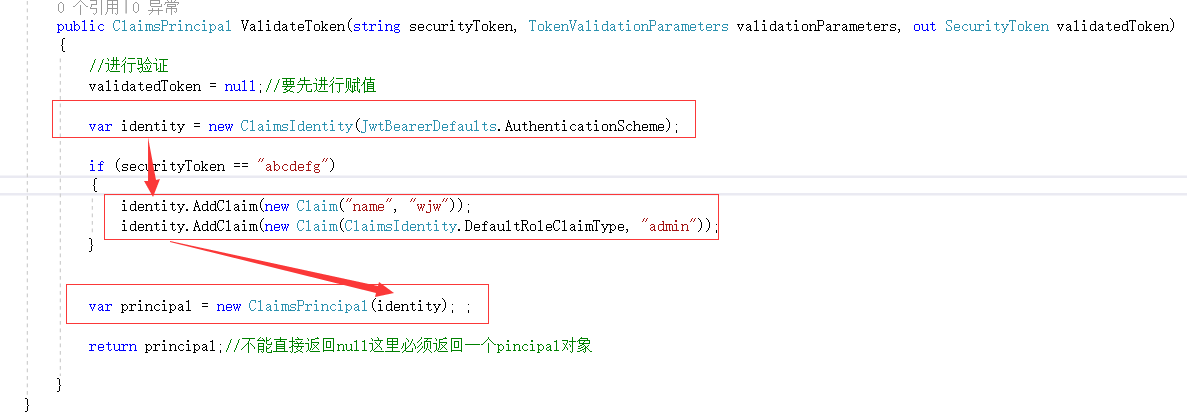
再次修改如下:
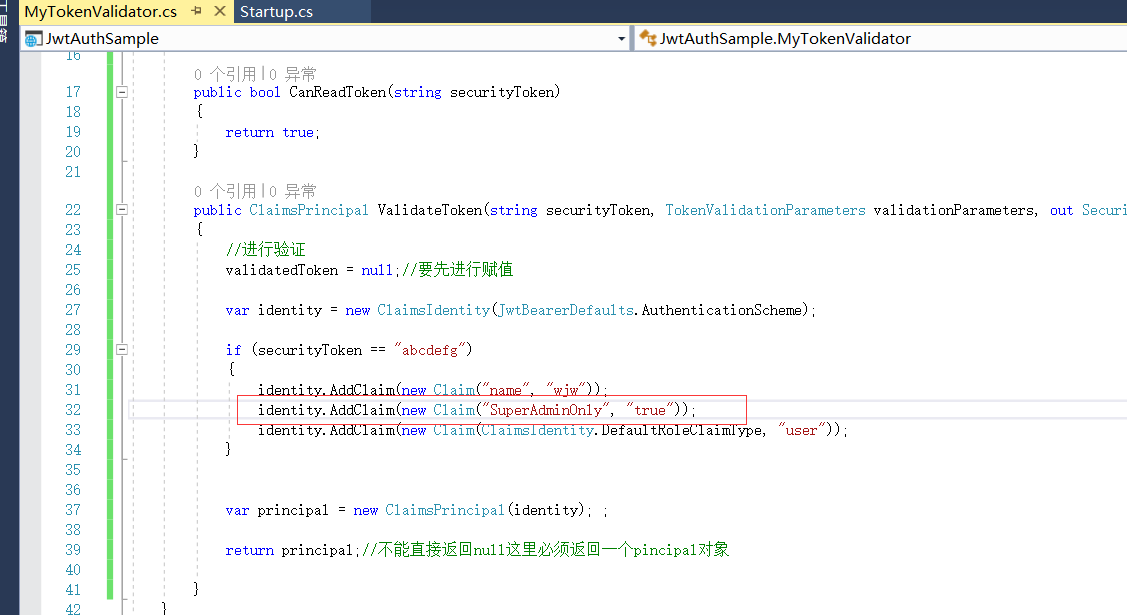
using System;

using System.Collections.Generic;

using System.Linq;

using System.Threading.Tasks;

using Microsoft.AspNetCore.Authentication.JwtBearer;

using System.Security.Claims;

using Microsoft.IdentityModel.Tokens;

namespace JwtAuthSample

{

    public class MyTokenValidator : ISecurityTokenValidator

    {

        public bool CanValidateToken => true;

        public int MaximumTokenSizeInBytes { get; set; }

        public bool CanReadToken(string securityToken)

        {

            return true;

        }

        public ClaimsPrincipal ValidateToken(string securityToken, TokenValidationParameters validationParameters, out SecurityToken validatedToken)

        {

            //进行验证

            validatedToken = null;//要先进行赋值

            var identity = new ClaimsIdentity(JwtBearerDefaults.AuthenticationScheme);

            if (securityToken == "abcdefg")

            {

                identity.AddClaim(new Claim("name", "wjw"));

                identity.AddClaim(new Claim("SuperAdminOnly", "true"));

                identity.AddClaim(new Claim(ClaimsIdentity.DefaultRoleClaimType, "user"));

            }

            var principal = new ClaimsPrincipal(identity); ;

            return principal;//不能直接返回null这里必须返回一个pincipal对象

        }

    }

}
MyTokenValidator
然后在startup中丢过去这段验证
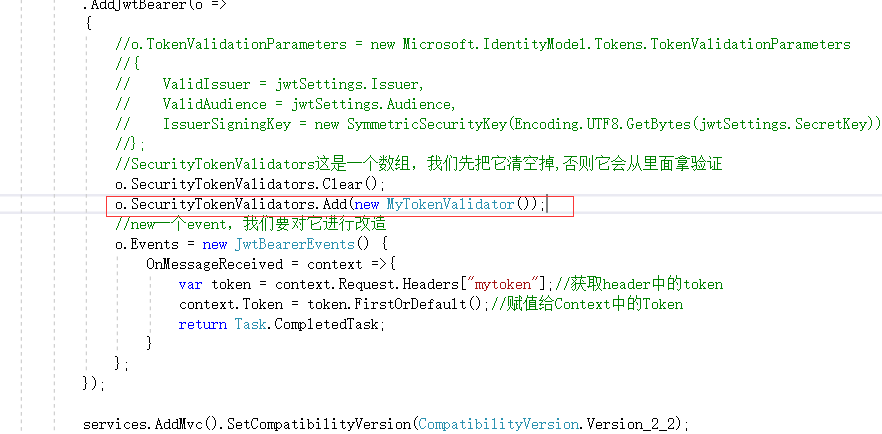
这样就完成了定制的过程,我们修改了token的来源,同时我们该了token的验证方式
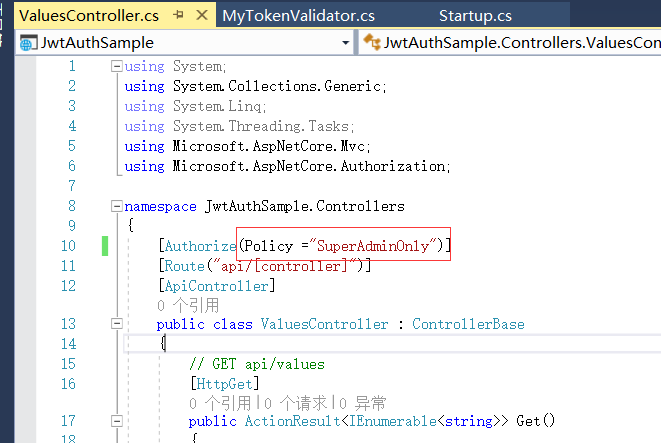
加了个;
[Authorize(Policy ="SuperAdminOnly")]
所以在验证的时候,我们也必须要给claim的一个SuperAdminOnly的Claim

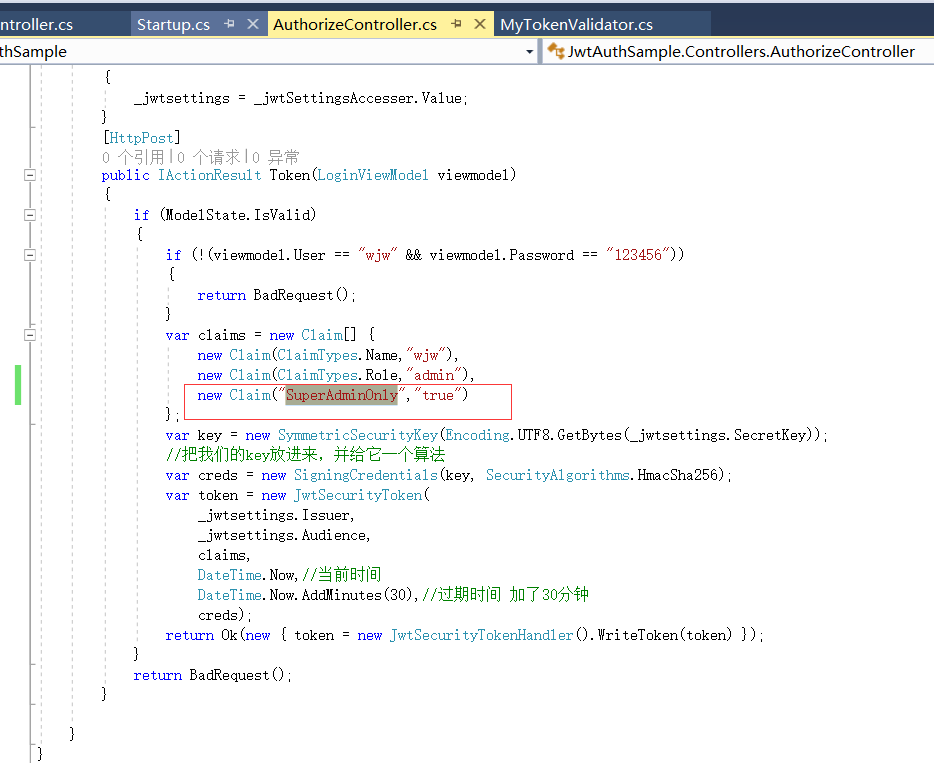
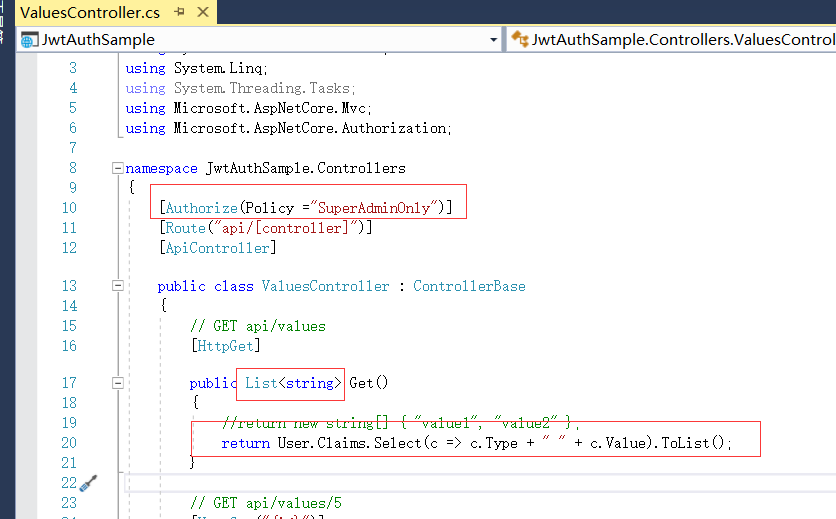
本机代码报错:
System.InvalidOperationException:“The AuthorizationPolicy named: 'SuperAdminOnly' was not found.”
policy策略的相关文章:
https://www.cnblogs.com/freeliver54/p/6256538.html
博客园遇到的错误的地址:https://q.cnblogs.com/q/92774/
中文官方文档:
https://docs.microsoft.com/zh-cn/aspnet/core/security/authorization/policies?view=aspnetcore-2.2
*****************************************************************************
参考视频的代码写法 ,就是运行不起来。
以下是视频中的截图:
输入一个错误的token
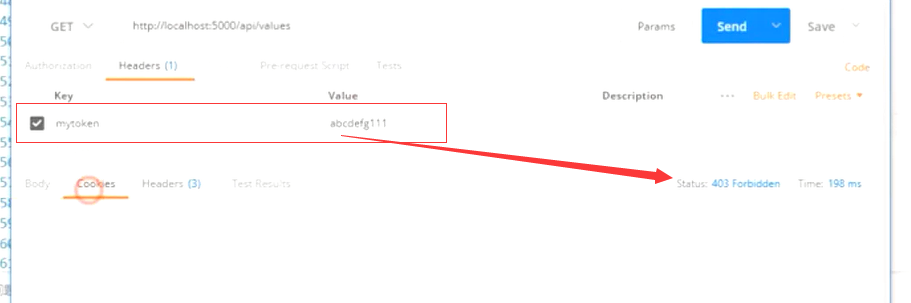
输入一个正确的mytoken的值。然后就会返回 200.并且输出 claim的值
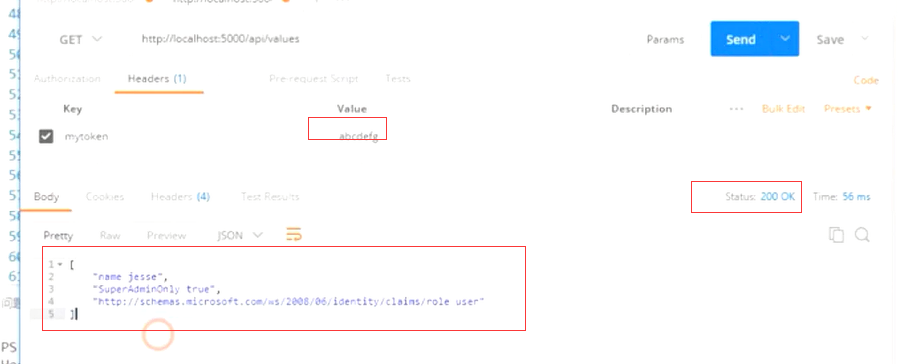
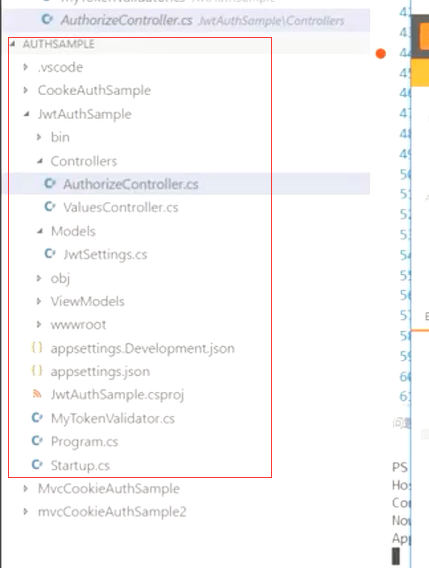
这是视频中的项目,和原来的JwtAuthSample不是一个项目。
任务38:JWT 设计解析及定制的更多相关文章
- 【ASP.NET Core快速入门】(十二)JWT 设计解析及定制
前言 上一节我们讲述的书如何使用jwt token,而且上一节的token是要加Authorization:bearer XXXXXXXXXXXX才能访问. 这一节我们来研究如何自定义类似jwt的to ...
- 菜鸟入门【ASP.NET Core】12:JWT 设计解析及定制
前言 上一节我们讲述的书如何使用jwt token,而且上一节的token是要加Authorization:bearer XXXXXXXXXXXX才能访问. 这一节我们来研究如何自定义类似jwt的to ...
- 38-JWT 设计解析及定制
可去官网下载Security项目查看源码 只需修改 AddJwtBearer中的行为即可 public void ConfigureServices(IServiceCollection servic ...
- Kafka设计解析(二)- Kafka High Availability (上)
本文转发自Jason’s Blog,原文链接 http://www.jasongj.com/2015/04/24/KafkaColumn2 摘要 Kafka在0.8以前的版本中,并不提供High Av ...
- Kafka设计解析(七)- Kafka Stream
本文介绍了Kafka Stream的背景,如Kafka Stream是什么,什么是流式计算,以及为什么要有Kafka Stream.接着介绍了Kafka Stream的整体架构,并行模型,状态存储,以 ...
- Kafka设计解析(五)- Kafka性能测试方法及Benchmark报告
本文转发自Jason’s Blog,原文链接 http://www.jasongj.com/2015/12/31/KafkaColumn5_kafka_benchmark 摘要 本文主要介绍了如何利用 ...
- 专注于个人服装定做_服装设计_Fabric_Design_Tailor-迦勒定制网
专注于个人服装定做_服装设计_Fabric_Design_Tailor-迦勒定制网 客服热线:400-720-7206 工作时间:AM 09:00-PM 10:00 周六/周日/节假日:设计师休息
- 揭秘Kafka高性能架构之道 - Kafka设计解析(六)
原创文章,同步首发自作者个人博客.转载请务必在文章开头处以超链接形式注明出处http://www.jasongj.com/kafka/high_throughput/ 摘要 上一篇文章<Kafk ...
- 流式处理的新贵 Kafka Stream - Kafka设计解析(七)
原创文章,转载请务必将下面这段话置于文章开头处. 本文转发自技术世界,原文链接 http://www.jasongj.com/kafka/kafka_stream/ Kafka Stream背景 Ka ...
随机推荐
- C++类型的转换
C风格转换是“万能的转换”,但需要程序员把握转换的安全性,编译器无能为力:static_cast最接近于C风格转换,但在无关类指针转换时,编译器会报错,提升了安全性:dynamic_cast要求转换类 ...
- HDU 4422 The Little Girl who Picks Mushrooms(数学)
题目链接:http://acm.hdu.edu.cn/showproblem.php? pid=4422 Problem Description It's yet another festival s ...
- OSI七层模型详解(转)
OSI 七层模型通过七个层次化的结构模型使不同的系统不同的网络之间实现可靠的通讯,因此其最主要的功能就是帮助不同类型的主机实现数据传输 . 完成中继功能的节点通常称为中继系统.在OSI七层模型中,处于 ...
- 【转载】一致性哈希算法(consistent hashing)
一致性哈希算法在1997年由麻省理工学院提出的一种分布式哈希(DHT)实现算法,设计目标是为了解决因特网中的热点(Hot spot)问题,初衷和CARP十分类似.一致性哈希修正了CARP使用的简 单哈 ...
- net spy memcached 使用demo
package memcached; import java.io.IOException; import java.net.InetSocketAddress; import net.spy.mem ...
- navicat-premium11.1.6 x64关键
Navicat Premium version patch 11.2.16.0 >navicat.exe0000000001CECCBC:80->C60000000001CECCBD: ...
- python-一个小练习
myseq = '''[a:1,b:2,c:3] [a:3,b:3,c:8] [a:7,c:2:m:7,r:4] [a:2,c:4:m:6,r:4] [a:3,b:2,c:7,o:5]''' def ...
- Redis实现消息的发布/订阅
利用spring-boot结合redis进行消息的发布与订阅: 发布: class Publish { private static String topicName = “Topic:chat”; ...
- Mongo.setReadPref(mode, tagSet) primaries and secondaries are treated equivalently. 读优先级策略
https://docs.mongodb.com/manual/reference/method/Mongo.setReadPref/#Mongo.setReadPref Mongo.setReadP ...
- pyspark mongodb yarn
from pyspark.sql import SparkSession my_spark = SparkSession \ .builder \ .appName("myApp" ...