
2018-2019-2 网络对抗技术 20165305 Exp4 恶意代码分析
Exp4 恶意代码分析
1.实践目标
1.1是监控你自己系统的运行状态,看有没有可疑的程序在运行。
1.2是分析一个恶意软件,就分析Exp2或Exp3中生成后门软件;分析工具尽量使用原生指令或sysinternals,systracer套件。
1.3假定将来工作中你觉得自己的主机有问题,就可以用实验中的这个思路,先整个系统监控看能不能找到可疑对象,再对可疑对象进行进一步分析,好确认其具体的行为与性质。
2.实践内容
2.1系统运行监控
(1)使用如计划任务,每隔一分钟记录自己的电脑有哪些程序在联网,连接的外部IP是哪里。运行一段时间并分析该文件,综述一下分析结果。目标就是找出所有连网的程序,连了哪里,大约干了什么(不抓包的情况下只能猜),你觉得它这么干合适不。如果想进一步分析的,可以有针对性的抓包。
- 使用schtasks的命令创建计划任务netstat5305
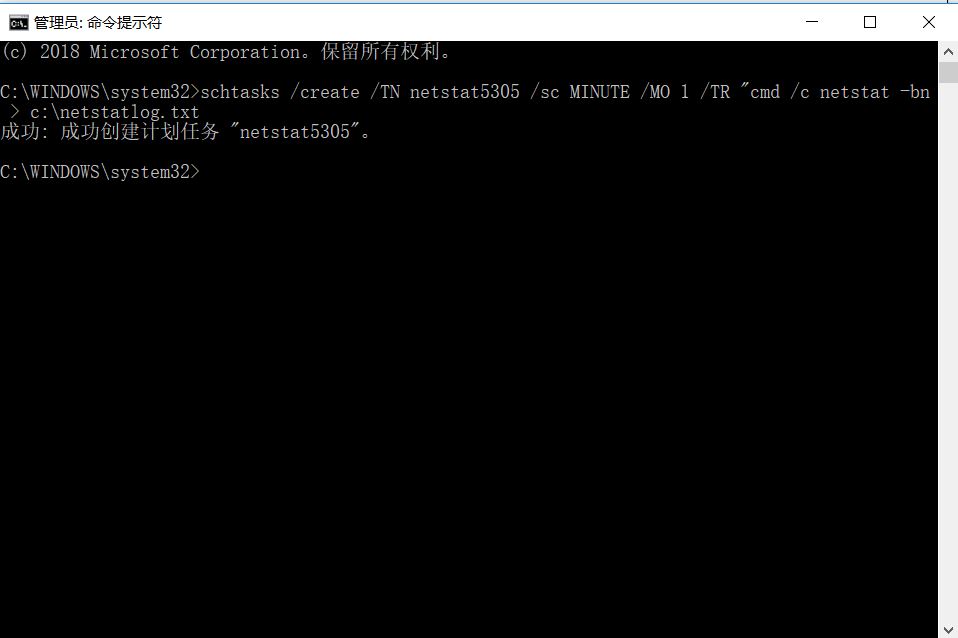
在C盘中创建一个netstat5318.bat脚本文件,写入以下内容
date /t >> c:\netstat5305.txt
time /t >> c:\netstat5305.txt
netstat -bn >> c:\netstat5305.txt打开任务计划程序,可以看到我们新创建的这个任务:
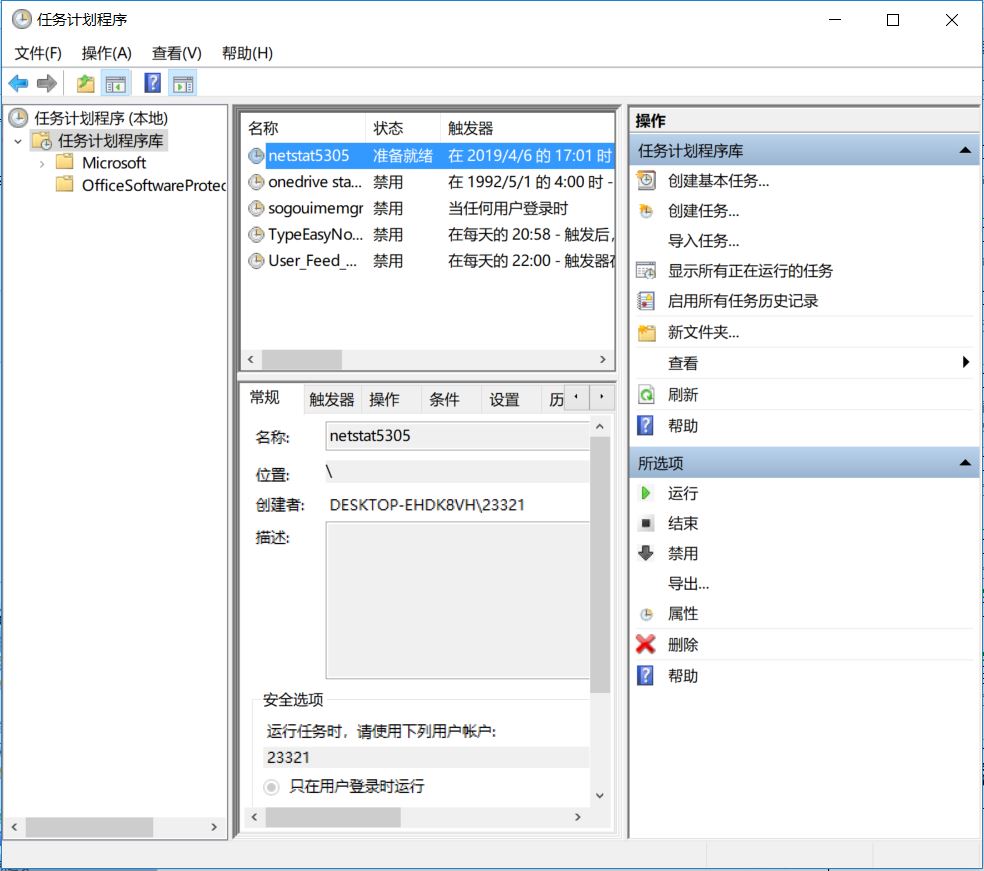
双击这个任务,点击操作并编辑,将“程序或脚本”改为我们创建的netstat5305.bat批处理文件,确定即可。
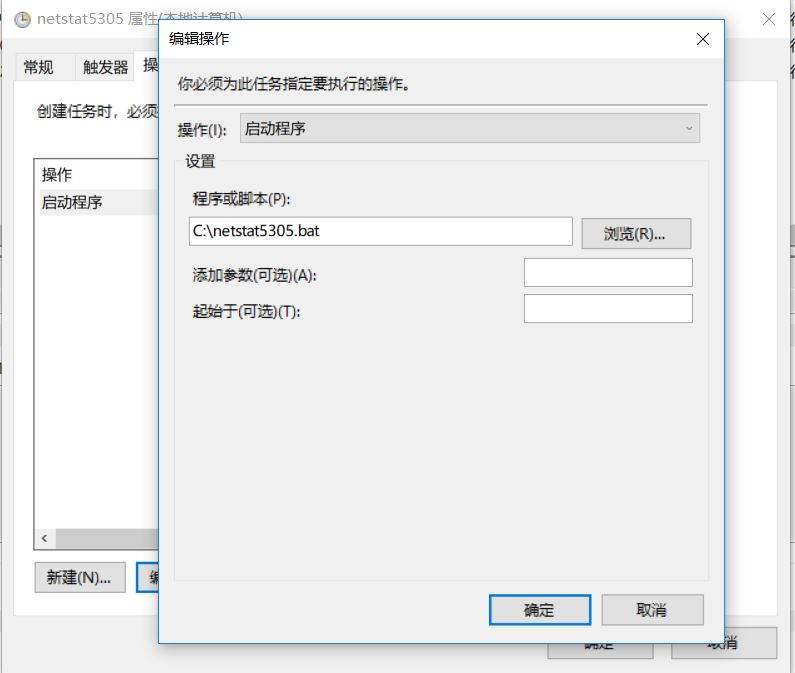
- 点击“条件”选项卡,可以更改相关的设置。
- 执行此脚本一定时间,就可以在netstat5305.txt文件中查看到本机在该时间段内的联网记录:
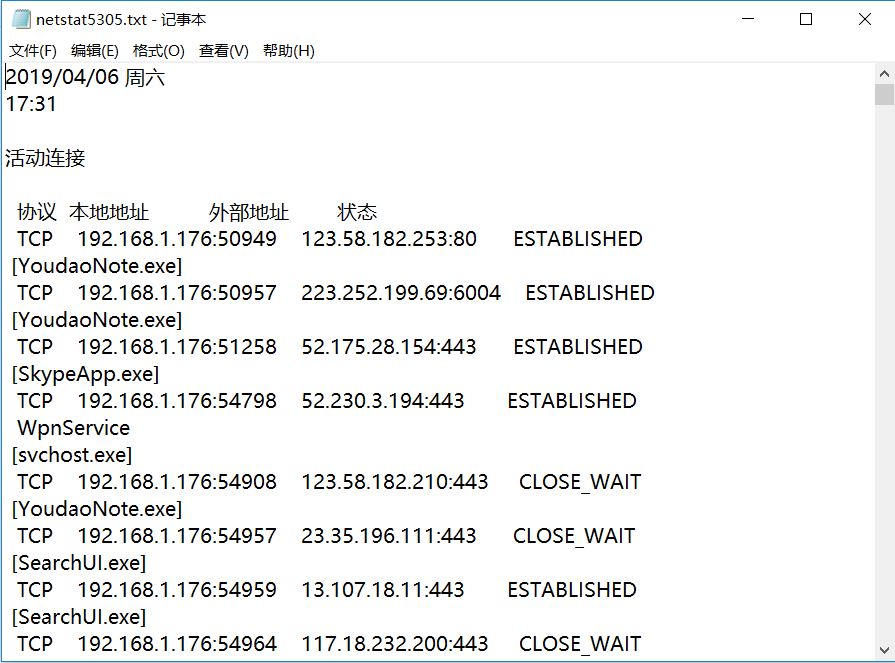
- 当记录的数据足够丰富时,停止任务,将所得数据在excel中进行分析
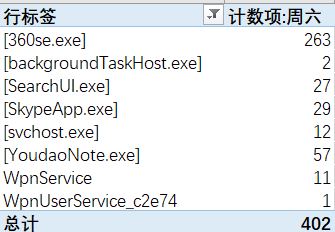
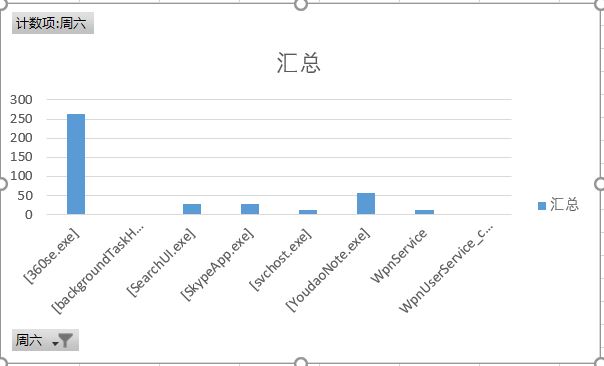
可以看到用得最多的是360浏览器,其它也没什么异常的。
(2)安装配置sysinternals里的sysmon工具,设置合理的配置文件,监控自己主机的重点事可疑行为。
- sysmon是微软Sysinternals套件中的一个工具,使用sysmon工具前首先要配置文件。根据老师的要求,最少要记录Event 1,2,3三个事件。即进程创建、进程创建时间、网络连接。
- 创建配置文件Sysmon20165305.xml
文件内容如下:
<Sysmon schemaversion="9.01">

  <!-- Capture all hashes -->

  <HashAlgorithms>*</HashAlgorithms>

  <EventFiltering>

    <!-- Log all drivers except if the signature -->

    <!-- contains Microsoft or Windows -->

    <ProcessCreate onmatch="exclude">

      <Image condition="end with">chrome.exe</Image>

      <Image condition="end with">firefox.exe</Image>

    </ProcessCreate>

    <ProcessCreate onmatch="include">

      <ParentImage condition="end with">cmd.exe</ParentImage>

    </ProcessCreate>

    <FileCreateTime onmatch="exclude" >

      <Image condition="end with">chrome.exe</Image>

      <Image condition="end with">firefox.exe</Image>

    </FileCreateTime>

    <NetworkConnect onmatch="exclude">

      <Image condition="end with">chrome.exe</Image>

      <Image condition="end with">firefox.exe</Image>

      <SourcePort condition="is">137</SourcePort>

      <SourceIp condition="is">127.0.0.1</SourceIp>

    </NetworkConnect>

    <NetworkConnect onmatch="include">

      <DestinationPort condition="is">80</DestinationPort>

      <DestinationPort condition="is">443</DestinationPort>

    </NetworkConnect>

    <CreateRemoteThread onmatch="include">

      <TargetImage condition="end with">explorer.exe</TargetImage>

      <TargetImage condition="end with">svchost.exe</TargetImage>

      <TargetImage condition="end with">firefox.exe</TargetImage>

      <TargetImage condition="end with">winlogon.exe</TargetImage>

      <SourceImage condition="end with">powershell.exe</SourceImage>

    </CreateRemoteThread>

  </EventFiltering>

</Sysmon>
使用Sysmon.exe -i C:\Sysmon20165305.xml安装sysmon

win10下,左下角开始菜单右击->事件查看器->应用程序和服务日志->Microsoft->Windows->Sysmon->Operational。在这里,我们可以看到按照配置文件的要求记录的新事件,以及事件ID、任务类别、详细信息等等。
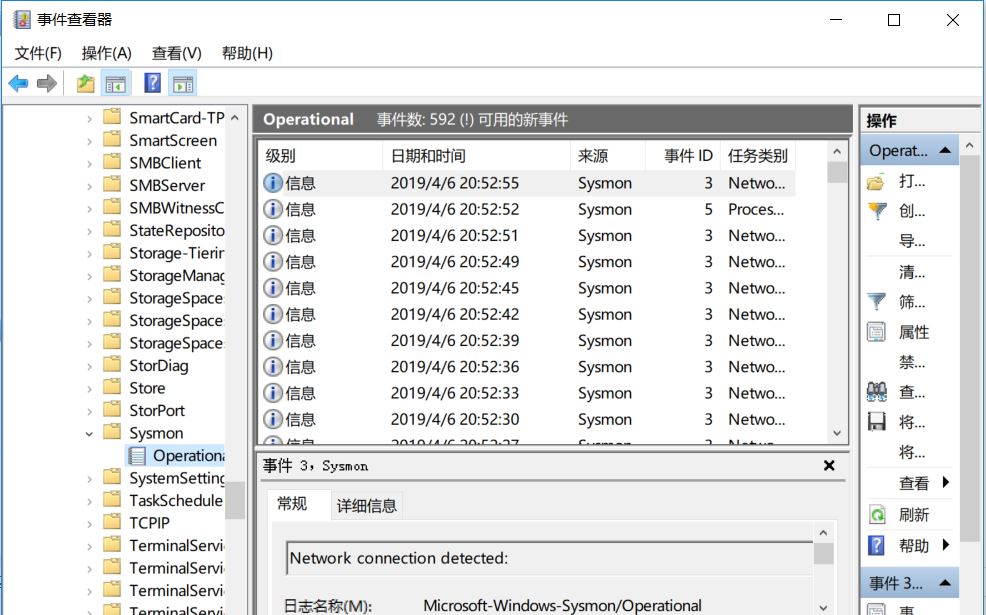
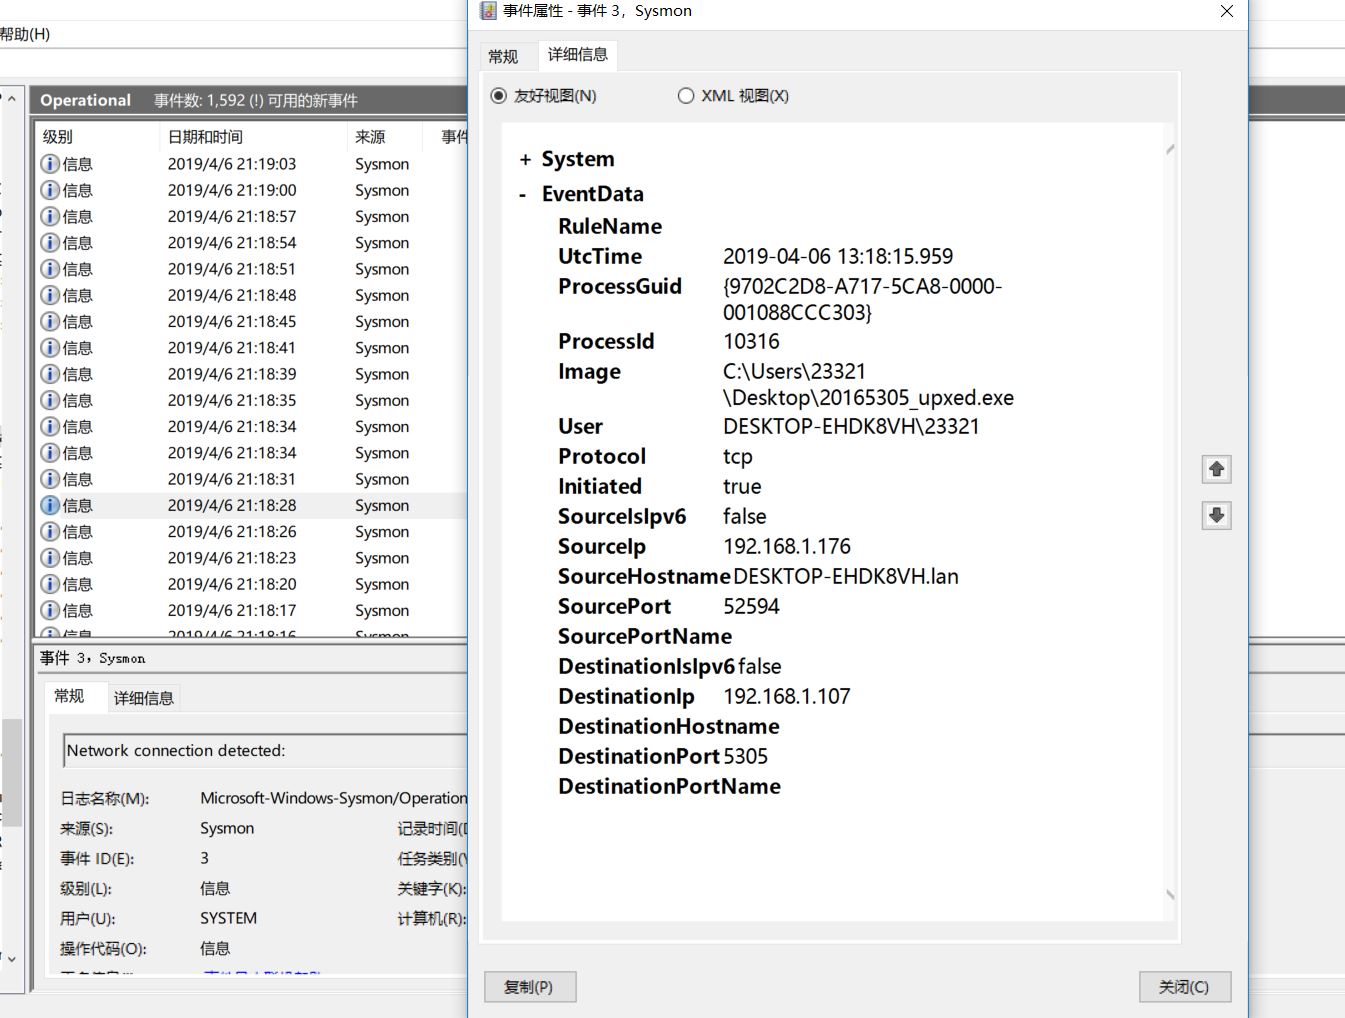
- 打开这个事件,可以看到其属于“NetworkContect”。查看详细信息,可以看到这个后门映像文件的具体位置、源IP和端口、目的IP和端口等
2.2恶意软件分析
- 静态分析
文件扫描(VirusTotal、VirusScan工具等)
文件格式识别(peid、file、FileAnalyzer工具等)
字符串提取(Strings工具等)
反汇编(GDB、IDAPro、VC工具等)
反编译(REC、DCC、JAD工具等)
逻辑结构分析(Ollydbg、IDAPro工具等)
加壳脱壳(UPX、VMUnPacker工具等) - 动态分析
快照比对(SysTracer、Filesnap、Regsnap工具等)
抓包分析(WireShark工具等)
行为监控(Filemon、Regmon、ProcessExplorer工具等)
沙盒(NormanSandbox、CWSandbox工具等)
动态跟踪调试(Ollydbg、IDAPro工具等)
(1)使用VirusTotal分析恶意软件
- 把生成的恶意代码放在VirusTotal进行分析,结果如图:

额,一半的杀软检测出来了。
- 查看这个恶意代码的基本属性:
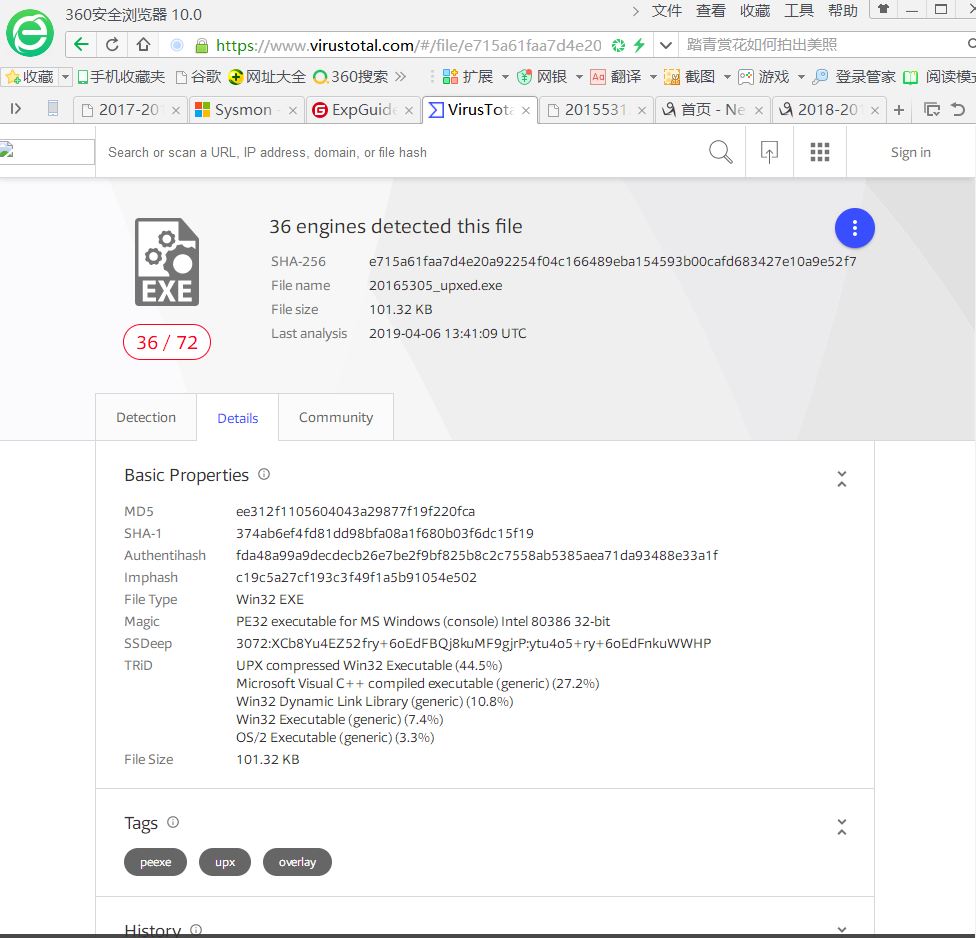
我们可以看到文件的类型、大小、SHA-1、MD5摘要值等结果
- 加壳情况

- 算法库支持情况
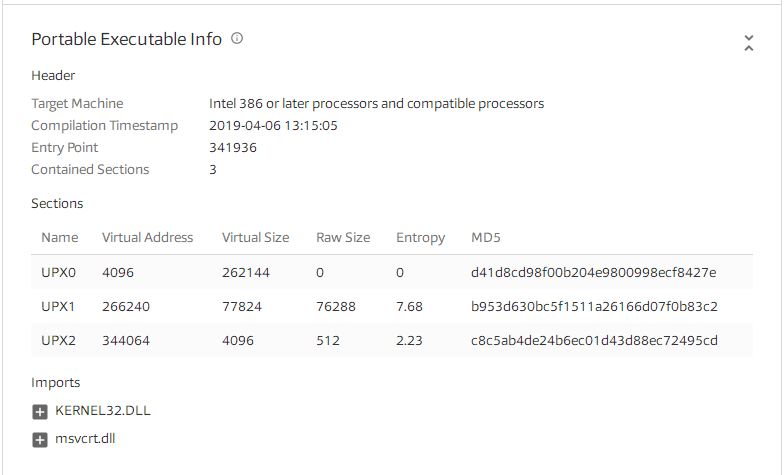
(2)使用Process Monitor分析恶意软件
- Process Monitor 是一款由 Sysinternals公司开发的包含强大的监视和过滤功能的高级 Windows 监视工具,可实时显示文件系统、注册表、进程/线程的活动。
- 打开软件,可以看出其对各个进程的详细记录:
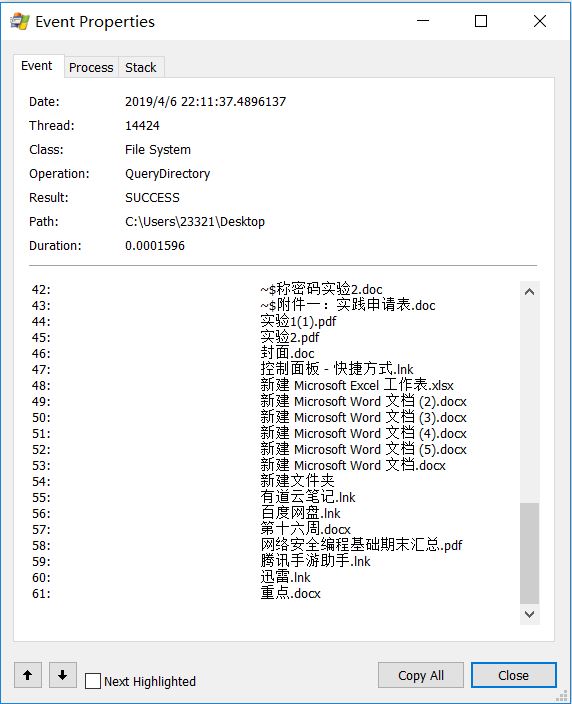
(3)使用Process Explorer分析恶意软件
- 靶机运行木马,回连攻击机时,我们可以看到Process Explorer对其进行的记录:
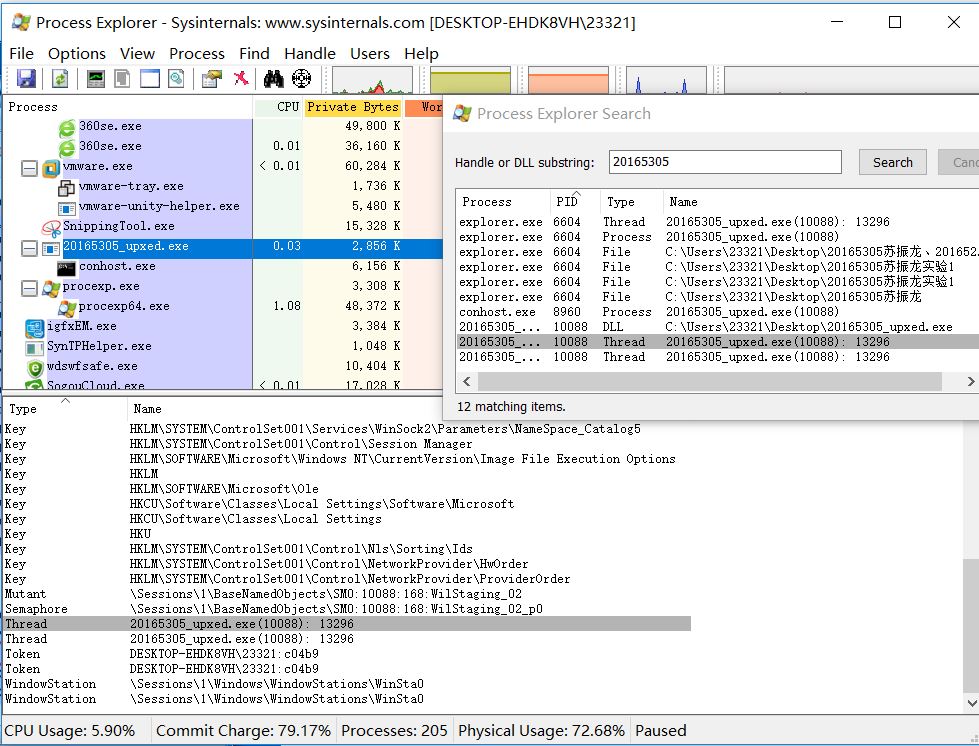
(4)使用PEiD分析恶意软件
PEiD(PE Identifier)是一款著名的查壳工具
我们先检测一款没有加壳的恶意软件
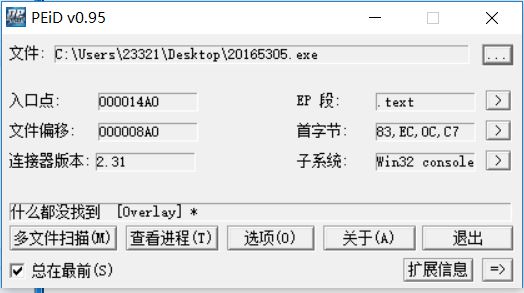
- 现在检测一下加壳的恶意软件

**(5)使用systracer分析恶意软件 **
基本步骤如下:
在winxp虚拟机安装SysTracer软件
保存快照,命名为Snapshot #1
将木马植入靶机,对靶机注册表、文件等进行快照,保存为Snapshot #2
打开kali的msfconsle,靶机运行木马,回连kali,winxp下再保存快照,保存为Snapshot #3
在kali中对靶机进行屏幕截图,winxp下再次快照,保存为Snapshot #4
在kali中对靶机进行提权操作,winxp下再次快照,保存为Snapshot #5
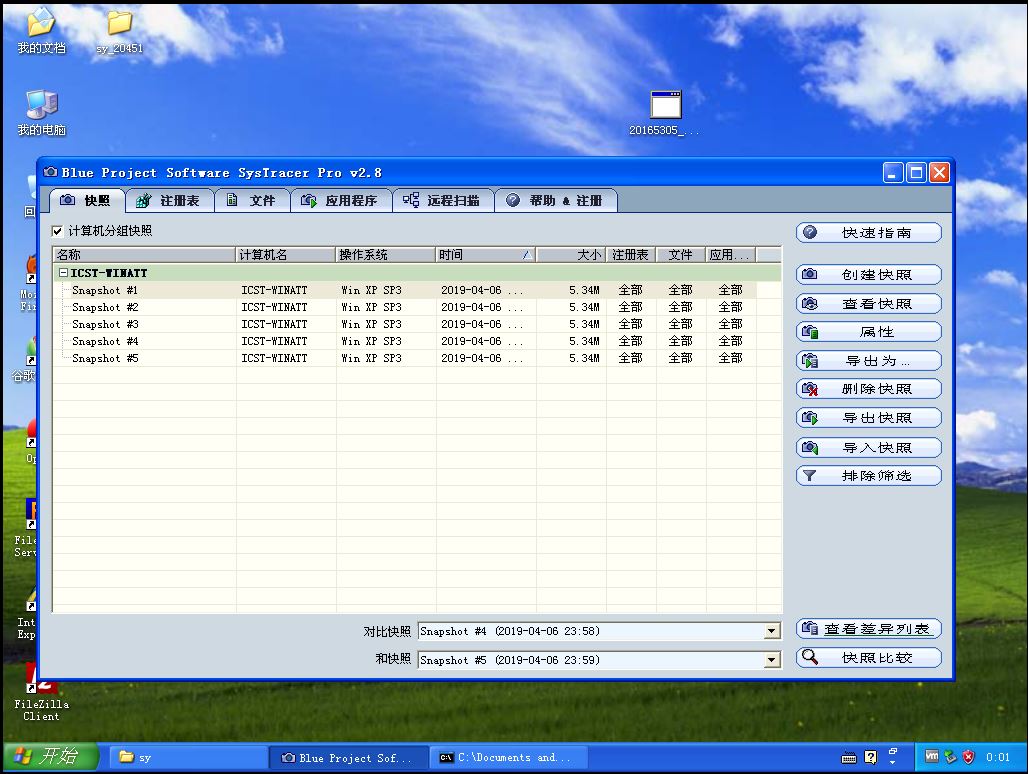
点击右下角“快照比较”,比较五个快照的不同之处。
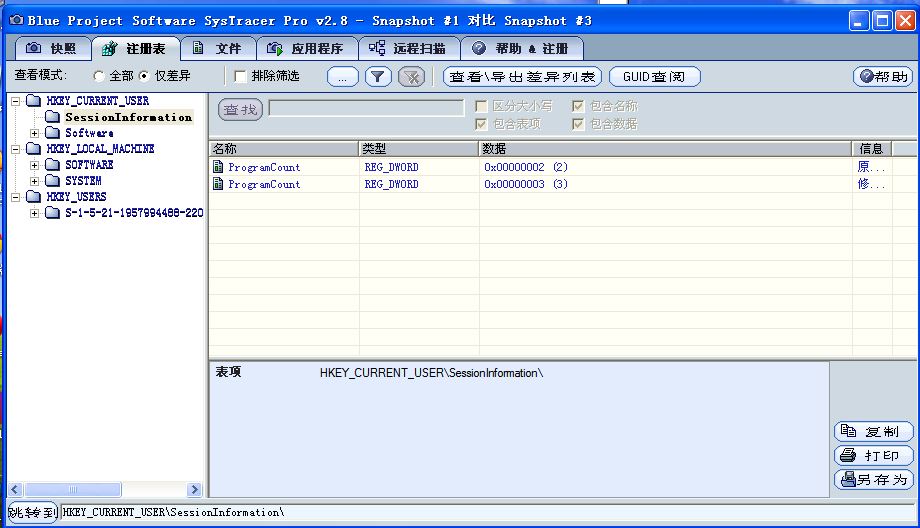
启动回连时,注册表发生了变化:
这是文件的变化
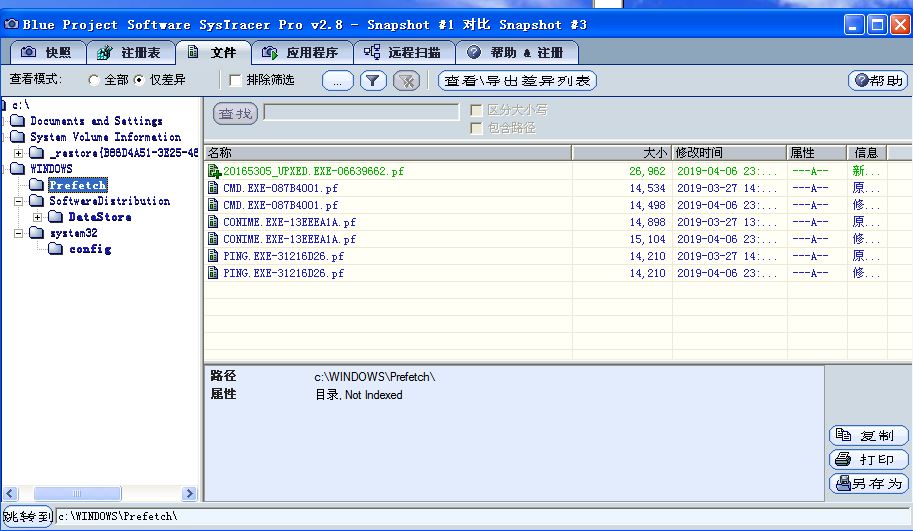
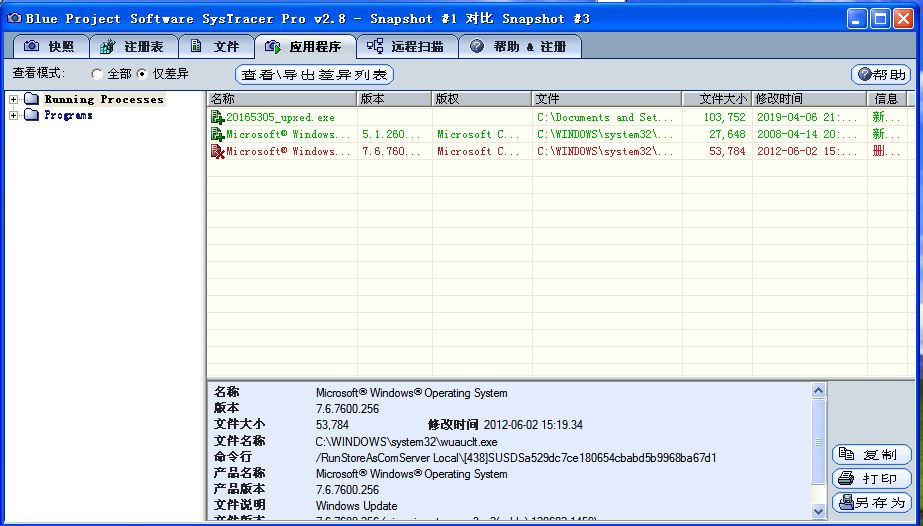
这是程序的变化,很明显可以看出新增的20165305_upxed.exe程序:
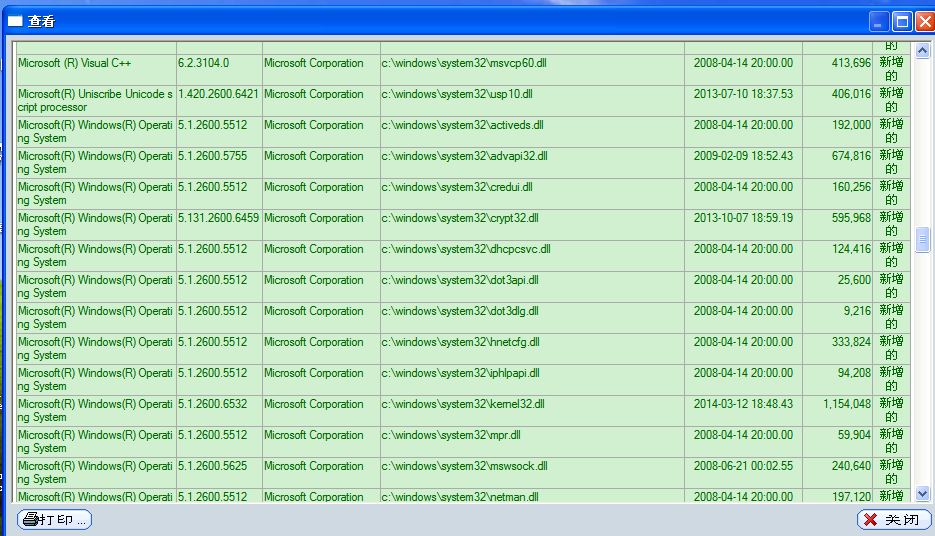
点击查看差异列表,可以看见增加了许多的.dll文件
(6)wireshark抓包分析
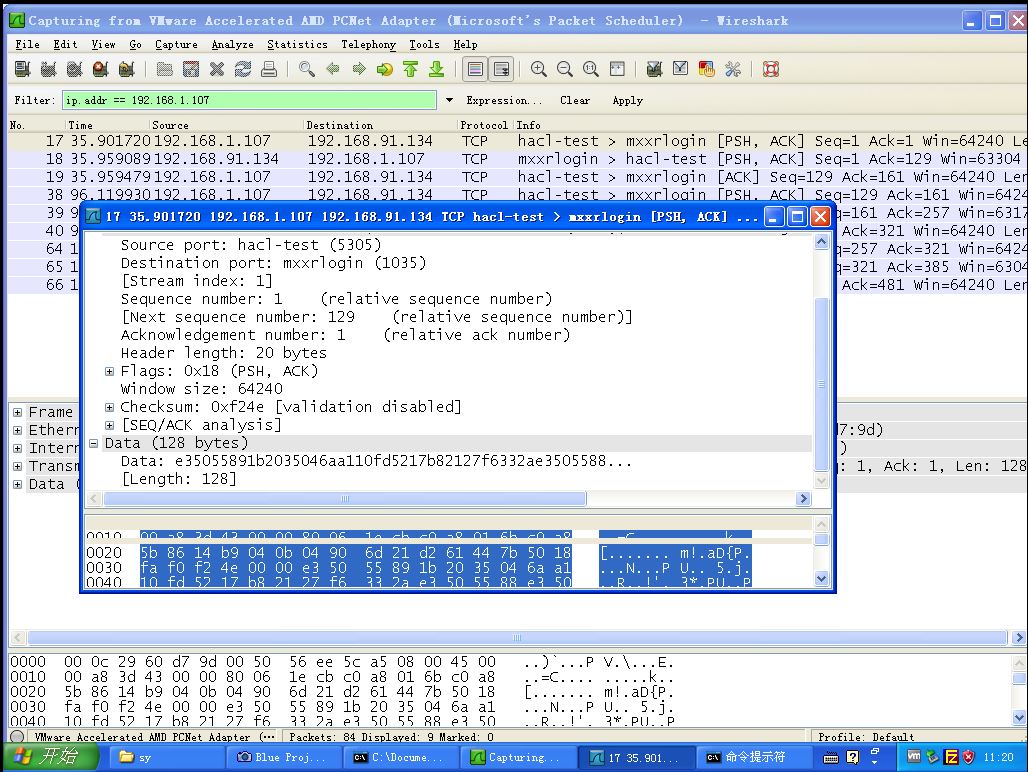
设置ip.addr == ip地址过滤包,然后点击一个tcp包,可以看见目的地址、源地址、和设置的5305源端口号,和目的端口号。
3.报告内容
3.1实验后回答问题
(1)如果在工作中怀疑一台主机上有恶意代码,但只是猜想,所以想监控下系统一天天的到底在干些什么。请设计下你想监控的操作有哪些,用什么方法来监控。
先使用schtasks指令监控系统,发现可以的软件在运行后,使用Process Monitor分析恶意软件。
(2)如果已经确定是某个程序或进程有问题,你有什么工具可以进一步得到它的哪些信息。
可以使用systracer查看它对注册表和文件的修改。
可以使用wireshark进行抓包分析,查看其建立连接、通信的过程。
使用systracer工具分析恶意软件
3.2实验总结与体会
本次实验的内容很多,而且我们可以自主选择一些工具对恶意软件进行分析。对于本次试验,我初步掌握了对于一些常见的的恶意软件分析工具的使用,加强了对于恶意软件的分析检测和防范意识。
2018-2019-2 网络对抗技术 20165305 Exp4 恶意代码分析的更多相关文章
- 2018-2019-2 网络对抗技术 20165232 Exp4 恶意代码分析
2018-2019-2 网络对抗技术 20165232 Exp4 恶意代码分析 1.实践目标 监控你自己系统的运行状态,看有没有可疑的程序在运行. 分析一个恶意软件,就分析Exp2或Exp3中生成后门 ...
- 2018-2019-2 网络对抗技术 20165206 Exp4 恶意代码分析
- 2018-2019-2 网络对抗技术 20165206 Exp4 恶意代码分析 - 实验任务 1系统运行监控(2分) (1)使用如计划任务,每隔一分钟记录自己的电脑有哪些程序在联网,连接的外部IP ...
- 2018-2019-2 网络对抗技术 20165317 Exp4 恶意代码分析
2018-2019-2 网络对抗技术 20165317 Exp4 恶意代码分析 实验要求 1.系统运行监控 使用如计划任务,每隔一分钟记录自己的电脑有哪些程序在联网,连接的外部IP是哪里.运行一段时间 ...
- 2018-2019-2 网络对抗技术 20165225 Exp4 恶意代码分析
2018-2019-2 网络对抗技术 20165225 Exp4 恶意代码分析 实践目标 1.1是监控你自己系统的运行状态,看有没有可疑的程序在运行. 1.2是分析一个恶意软件,就分析Exp2或Exp ...
- 2018-2019-2 网络对抗技术 20165336 Exp4 恶意代码分析
2018-2019-2 网络对抗技术 20165336 Exp4 恶意代码分析 1.实践目标 1.1是监控你自己系统的运行状态,看有没有可疑的程序在运行. 1.2是分析一个恶意软件,就分析Exp2或E ...
- 2018-2019-2 20165236 《网络对抗技术》Exp4 恶意代码分析
2018-2019-2 20165236 <网络对抗技术>Exp4 恶意代码分析 一.1.实践目标 1.1是监控你自己系统的运行状态,看有没有可疑的程序在运行; 1.2是分析一个恶意软件, ...
- 2018-2019-2 网络对抗技术 20165316 Exp4 恶意代码分析
2018-2019-2 网络对抗技术 20165316 Exp4 恶意代码分析 一.原理与实践说明 1.实践目标 监控你自己系统的运行状态,看有没有可疑的程序在运行. 分析一个恶意软件,就分析Exp2 ...
- 2018-2019-2 网络对抗技术 20165228 Exp4 恶意代码分析
2018-2019-2 网络对抗技术 20165228 Exp4 恶意代码分析 1.如果在工作中怀疑一台主机上有恶意代码,但只是猜想,所有想监控下系统一天天的到底在干些什么.请设计下你想监控的操作有哪 ...
- 2018-2019-2 网络对抗技术 20165308 Exp4 恶意代码分析
2018-2019-2 网络对抗技术 20165308 Exp4 恶意代码分析 实验过程 一.系统运行监控 (1)使用如计划任务,每隔一分钟记录自己的电脑有哪些程序在联网,连接的外部IP是哪里.运行一 ...
随机推荐
- 数据仓库中的Inmon与Kimball架构
对于数据仓库体系结构的最佳问题,始终存在许多不同的看法,甚至有人把Inmon和Kimball之争称之为数据仓库界的“宗教战争”,那么本文就通过对两位提倡的数据仓库体系和市场流行的另一种体系做简单描述和 ...
- (54)Wangdao.com第七天_JavaScript 运算符
JavaScript 运算符,也叫操作符 对一个或者多个值进行运算,都是会返回结果的. 比如: typeof 返回一个值的类型,返回值类型是字符串. 隐式类型转换: 任意值 = 任意值 + &q ...
- [LeetCode] Insert into a Binary Search Tree 二叉搜索树中插入结点
Given the root node of a binary search tree (BST) and a value to be inserted into the tree, insert t ...
- Java课程课后作业190315之从文档中读取随机数并得到最大连续子数组
从我上一篇随笔中,我们可以得到最大连续子数组. 按照要求,我们需要从TXT文档中读取随机数,那在此之前,我们需要在程序中写入随机数 import java.io.File; import java.i ...
- PHP使用 strpos() 注意事项
返回字符出现的第一个位置, 如果字符在被搜索字符串的开头, 则会返回 ‘0’ 因此, 在使用此函数判断 字符串是否包含 某一个字符时 使用: if(strpos('string','str') != ...
- jQuery插件开发的五种形态小结(转)
关于jQuery插件的开发自己也做了少许研究,自己也写过多个插件,在自己的团队了也分享过一次关于插件的课.开始的时候整觉的很复杂的代码,现在再次看的时候就清晰了许多.这里我把我自己总结出来的东西分享出 ...
- C++中继承与抽象类
继承语法格式如下: class 子类名称 : 继承方式(public private protected 三种) 父类名称 纯虚函数格式: virtual 返回值类型 函数名(参数列表)= 0:含有纯 ...
- net-tools与iproute2
net-tools与iproute2 我们知道redhat系列发行版7x版本中最小化安装是没有net-tools工具包的,默认使用iproute2工具包,最直观的感受是ifconfig命令被ip命令所 ...
- LigerUi之ligerMenu 右键菜单
<!DOCTYPE html> <html> <head> <meta charset="UTF-8"> <title> ...
- btcpool之BlockMaker
一.简介 BlockServer将StratumServer发送的solvedshare数据(块头和coinbase交易)与GbtMaker发送的rawgbt数据(其他交易)一起组装成一个块,然后通过 ...