
配置服务器SSH PAM防止暴力破解
正常机器如果开启ssh可能会被暴力破解用户密码,可以配置ssh的pam限制登录失败时可以锁定用户一段时间,就算密码输入正确也无法登录,等恢复之后才可以再次进入,对于不同的发行版配置可能略有不同,对于redhat/centos/fedora系统是依赖pam_faillock.so模块来实现,位置在/usr/lib64/security/pam_faillock.so,对于debian/ubuntu则是依赖pam_tally2.so模块来实现,debian位置可能在/usr/lib/x86_64-linux-gnu/security/pam_tally2.so,而ubuntu可能在:/lib/x86_64-linux-gnu/security/pam_tally2.so,对于centos 7既有pam_faillock.so又有pam_tally2.so都在/usr/lib64/security下,那么下面是分别对于这两类系统的配置。
1.pam_faillock redhat/centos/fedora
具体的pam配置在/etc/pam.d下,对ssh服务的位置是:/etc/pam.d/sshd,打开第一行就可以发现引入了password-auth:
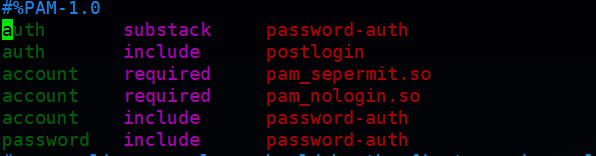
然后可以直接编辑/etc/pam.d/password-auth,添加3行内容:
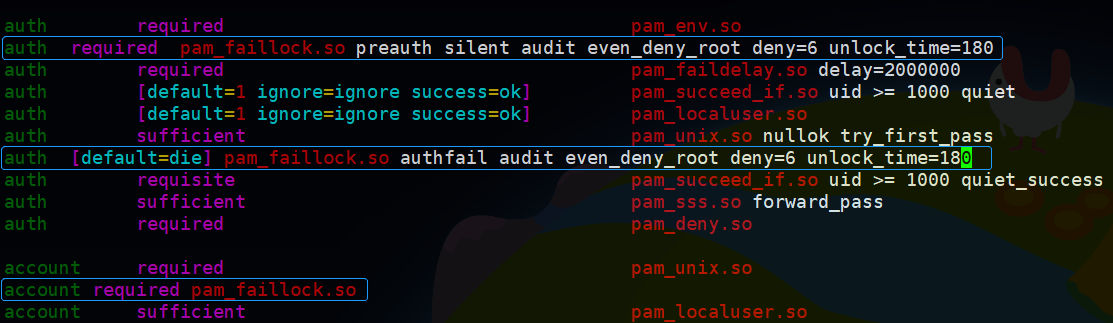
注意上面标出的这3行内容添加的位置,顺序不能错,否则将登录不上去,最好提前开一个会话不要断开防止登录失败,第一行位置在pam_env.so下面,第二行在sufficient下面,第三行在account required pam_unix.so下面,这3行内容文本如下:
auth        required                                     pam_env.so

# 添加的第一行

auth  required  pam_faillock.so preauth silent audit even_deny_root deny=6 unlock_time=180

# ....

auth        sufficient                                   pam_unix.so nullok try_first_pass

# 添加的第二行

auth  [default=die] pam_faillock.so authfail audit even_deny_root deny=6 unlock_time=180

# ...

account     required                                     pam_unix.so

# 添加的第三行

account required pam_faillock.so

# ...
注意启动even_deny_root表示对root用户也适用,否则只有普通用户有限制,修改完成之后保存并重启ssh服务生效:
systemctl restart sshd
重启后可以登录尝试,按照上面的限制如果超过6次登录错误会限制用户180秒,也就是3分钟,超过3分钟并且有用户登录成功错误数会被清零重新计数,使用faillock可以查看登录失败的统计信息:
# root用户

faillock --user root
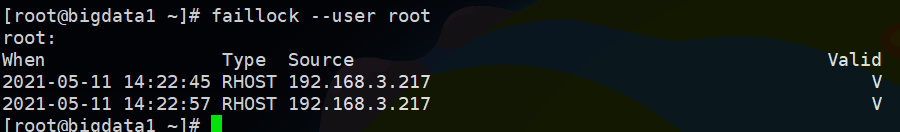
可以看到存在两次登录失败的记录,如果此时登录成功,那么记录会自动清除,管理员也可以手动reset:
faillock --user root --reset

# 再次查看就没有了

faillock --user root
这样被禁用的用户也可以再次登录了。
2.pam_tally2 debian/ubuntu
查看/etc/pam.d/sshd内容会看到引入了common-auth:

所以编辑对应的配置:/etc/pam.d/common-auth,直接在最头部添加下面内容:
auth required pam_tally2.so deny=6 unlock_time=300 even_deny_root root_unlock_time=300
同样even_deny_root表示root用户也会限制,后面要单独配置root_unlock_time,这里都是300秒,可以看到这种方式配置比较简单,现在保存后,重启sshd服务即可生效:
systemctl restart sshd
查看登录失败统计和清除次数同样使用下面的命令:
pam_tally2 --user root

# 或者简写-u

pam_tally2 -u root

# 清除次数

pam_tally2 --user root --reset
上面的用法和faillock基本上一样。
另外centos 7.x同时支持faillock和pam_tally2的方式配置,正常只配置1种即可,注意配置的位置都是在/etc/pam.d/password-auth,按照pam_tally2方式配置也是在password-auth中配置,但是只在头部添加上面这1行内容即可,配置比较简单。
MaxAuthTries 3
表示最大重试次数为3,超过就会断开连接,同样保存后重启ssh服务即可生效,再次尝试超过3次连接就会被断开了:

以上就是ssh安全防护方面常用到的一些配置。
配置服务器SSH PAM防止暴力破解的更多相关文章
- Linux 安装DenyHost防止ssh被暴力破解
DenyHosts介绍 当你的linux服务器暴露在外网当中时,服务器就极有可能会遭到互联网上的扫描软件进行扫描,然后试图连接ssh端口进行暴力破解(穷举扫描).如果遇到这个问题,一款非常有用的工具D ...
- 【Linux笔记】阿里云服务器被暴力破解
一.关于暴力破解 前几天新购进了一台阿里云服务器,使用过程中时常会收到“主机被暴力破解”的警告,警告信息如下: 云盾用户您好!您的主机:... 正在被暴力破解,系统已自动启动破解保护.详情请登录htt ...
- 使用Medusa美杜莎暴力破解SSH密码
使用Medusa美杜莎暴力破解SSH密码 1.Medusa简介 Medusa(美杜莎)是一个速度快,支持大规模并行,模块化的爆力破解工具.可以同时对多个主机,用户或密码执行强力测试.Medusa和hy ...
- Centos服务器ssh免密登录以及搭建私有git服务器
一.概述 服务器的免密登录和git服务器的搭建,关键都是要学会把自己用的机器的公钥添加到服务器上,让服务器“认识”你的电脑,从而不需要输入密码就可以远程登录服务器上的用户 免密登录当然是登录root用 ...
- fail2ban的使用以及防暴力破解与邮件预警
fail2ban可以监视你的系统日志,然后匹配日志的错误信息(正则式匹配)执行相应的屏蔽动作(一般情况下是防火墙),而且可以发送e-mail通知系统管理员! fail2ban运行机制:简单来说其功能就 ...
- Python脚本暴力破解FTP口令(ftplib)
目录 判断FTP服务器是否允许匿名登录 暴力破解FTP口令 列出FTP目录内的网页文件 综合 环境:Windows python2.7.15 ftplib模块是python下用于ftp服务的模块 . ...
- Fail2ban 防止暴力破解centos服务器的SSH或者FTP账户
次尝试登陆root账户失败的情况.[说明服务器被攻击了] logtarget = SYSLOG #我们需要做的就是把这行改成/var/log/fail2ban.log,方便用来记录日志信息 so ...
- 使用 fail2ban 防御 SSH 服务器的暴力破解攻击
对于SSH服务的常见的攻击就是暴力破解攻击——远程攻击者通过不同的密码来无限次地进行登录尝试.当然SSH可以设置使用非密码验证验证方式来对抗这种攻击,例如公钥验证或者双重验证.将不同的验证方法的优劣处 ...
- 阿里云服务器被他人通过SSH暴力破解后的安全加固
背景说明:我登录阿里云服务器控制台时,收到几条安全警告信息. 从图中可以知道,对方的IP地址是47.97.68.118,通过SSH登录方式,登录时用我服务器里的admin用户,然后用穷举法暴力破解ad ...
- 入门系列之使用fail2ban防御SSH服务器的暴力破解攻击
欢迎大家前往腾讯云+社区,获取更多腾讯海量技术实践干货哦~ 本文由SQL GM发表于云+社区专栏 介绍 对于SSH服务的常见的攻击就是暴力破解攻击--远程攻击者通过不同的密码来无限次地进行登录尝试.当 ...
随机推荐
- springboot多数据源配置理解
今天研究项目的多数据源配置,产生了一点疑惑,有很多地方没有指定数据源,那么spring如何知道连接哪一个呢?让我们从头开始梳理吧. 首先是数据源配类 其中使用到了两个数据源,项目采用读写分离,一个主库 ...
- FastStone Capture 屏幕录像软件推荐 支持录像的时候放大屏幕
FastStone Capture(屏幕截图软件)v9.7中文注册版 http://www.ucbug.com/soft/25602.html
- 【LLM应用】基于GPT3.5的代码编辑器Cursor试用-智能代码编辑助手
一.安装和使用 官网下载安装Cursor,然后创建一个代码文件.Ctrl + K生成, Ctrl + L提问. 默认每小时30词. 1. Try generating with command K ...
- Kotlin学习快速入门(12)—— 位运算符
由于不懂pythod,最近拜托朋友研究下解密live2d模型的解密算法,朋友写出了Java的代码 之后我进行改版,在转为kotlin的时候,发现kotlin自动转换有些坑,以及kotlin中的位运算符 ...
- FFmpeg 基本操作摘要(一) (转流、解码、编码)
PS:要转载请注明出处,本人版权所有. PS: 这个只是基于<我自己>的理解, 如果和你的原则及想法相冲突,请谅解,勿喷. 前置说明 本文作为本人csdn blog的主站的备份.(Bl ...
- 【AtCoder Beginner Contest 330)】[E - Mex and Update ] 线段树+二分
本题可以用线段树+二分的方式实现.代码如下: import java.io.IOException; import java.io.InputStreamReader; import java.io. ...
- 走进volatile的世界,探索它与可见性,有序性,原子性之间的爱恨情仇!
写在开头 在之前的几篇博文中,我们都提到了 volatile 关键字,这个单词中文释义为:不稳定的,易挥发的,在Java中代表变量修饰符,用来修饰会被不同线程访问和修改的变量,对于方法,代码块,方法参 ...
- 记一次 .NET某施工建模软件 卡死分析
一:背景 1. 讲故事 前几天有位朋友在微信上找到我,说他的软件卡死了,分析了下也不知道是咋回事,让我帮忙看一下,很多朋友都知道,我分析dump是免费的,当然也不是所有的dump我都能搞定,也只能尽自 ...
- 用phpStudy配置apache服务器
一:下载phpStudy 1进入官网https://www.xp.cn/download.html 选择稳定的2018版本 2执行下载好的文件,选择下载地址 注意!这里的安装路径不能有中文 3亮两个绿 ...
- 记录一次报错,程序启动,MySql自动关闭
关于初级程序员,对于安装mysql,以及配置可能会报几次错 有时候虽然进行第二次安装成功,但是第一次的残留文件还在,可能引起报错 在这里记录一次我的报错 程序启动导致Mysql自动断开,需要手动打开 ...