
Linux下修改文件权限,所有权
Linux与Unix是多用户操作系统,所以文件的权限与所有权的实现就显得很有必要;每个文件主要与三组权限打交道,分别是用户(user),用户组(group),其他用户(other)
用户(u)是文件的所有者,通常有所有的文件的操作权限
用户组(g)是多个用户的集合,可能有文件的部分访问权,相当于各用户之间的共享文件
其他(o)是指文件所有者和用户组成员之外的任何人
使用ls -l可以显示出当前目录下的文件类型,权限,所有者以及组在内的多方面信息;

第一列含义为:-(filetype)---(user)---(group)---(other),每组权限对应一个三位的二进制数,第一位表示拥有读(r)的权限,第二位表示有写(w)的权限,第三位表示有执行(x)的权限(若该文件可执行);在拥有相应的权限时相应的位被置为1(否则为0),表示当前对象拥有此权限
1:用户可读写执行:-rwx------,通常来说,对于数据文件,用户的权限为rw-,可执行文件与脚本的权限为rwx;对于用户来说,还拥有一个叫做setuid的特殊权限,他能出现权限x的位置,setuid(S)权限允许可执行文件以其拥有者的权限来执行,即使该可执行文件是由其他用户运行的,若被赋予权限则序列为:-rwS------
2:用户组读写可执行:----rwx---, 对于用户组来说,其拥有一个被称作setgid(S)的特殊权限它允许我们使用任意一个有效用户组来运行该文件,前提是该组需要与该文件的所需组权限相同,,----rwS---
3:其他用户:-------rwx
一:使用chmod(change mode)设置文件权限:
--x=1;-w-=2;r--=4; r-x=5; rw-=6;rwx=7;
假如设置权限:rwxrw-r--
1:chomd 764 filepath
2:chmod u=rwx, g=rw, o=r filepath; chmod ugo=r,g=w filepath
为文件增添权限或删除权限:
1:增添可执行权限给用户与用户组(+):
chmod u+x, g+x filepath
2:删除(-)用户组的可执行权限:
chmod g-x fielpath
chmod g=u-r filepath意为设置用户组的权限为与用户相同的权限,但删除r权限
3:给所有(a)的权限类别(即用户,用户组,其他用户)添加/删除可执行权限
chmod a+x filepath
二:更改所有权(change owner)
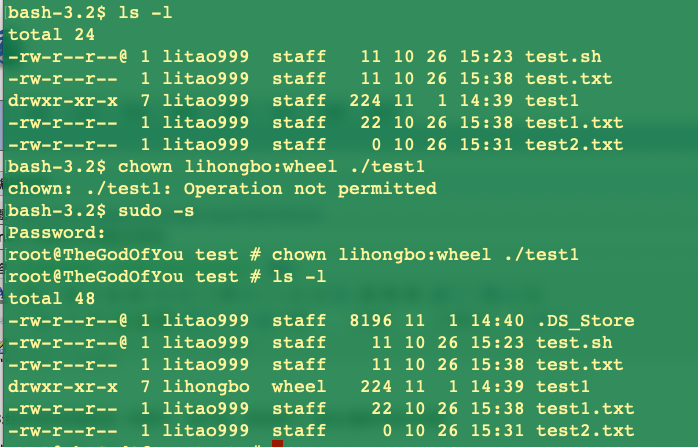
1:使用chown更改文件的所有权,一般用户没有权限来改变别人的文件的拥有者,也没有权限可以将自己的文件的拥有者改设为别人,只有系统管理者(root)才有这样的权限:chown user:group filepath (user , group 为新的用户与用户组)
2:给目录设置粘滞位(sticky bit)
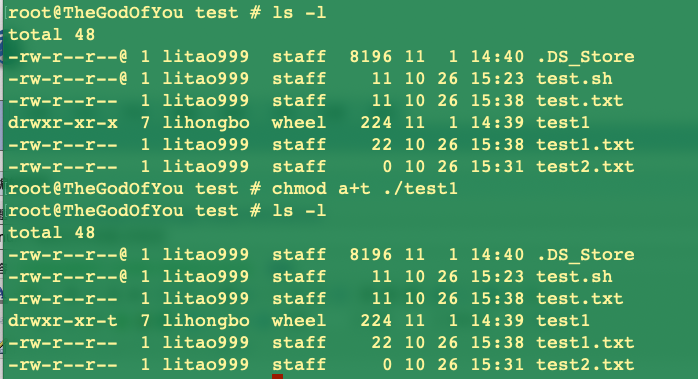
粘滞位:目录有一个叫做粘滞位的特殊权限,如果某目录设置了粘滞位,则只有创建该目录的用户才能删除目录中的文件。其出现在其他用户组中的执行权限位置。当设置执行权限时-------rwt,当没有设置执行权限时-------rwT,chmod a+t dirname
3:递归方式设置所有权和文件权限,使用选项-R;
chmod 764 . -R
chown user:group . -R
补:文件类型:- 普通文件 d 目录(directory); c 字符设备(char);b 块设备(block);l 符号链接(link)s 套接字(socket)p 管道(pipe)
Linux下修改文件权限,所有权的更多相关文章
- linux下修改文件权限
加入-R 参数,就可以将读写权限传递给子文件夹例如chmod -R 777 /home/mypackage那么mypackage 文件夹和它下面的所有子文件夹的属性都变成了777777是读.写.执行权 ...
- Linux命令:修改文件权限命令chmod、chgrp、chown详解
Linux系统中的每个文件和目录都有访问许可权限,用它来确定谁可以通过何种方式对文件和目录进行访问和操作. 文件或目录的访问权 限分为只读,只写和可执行三种.以文件为例,只读权限表示只允许读其内容,而 ...
- Linux下设置文件权限
文件权限示意图: 第一步:在终端创建用户 增加用户 useradd 用户名 设置密码 passwd 用户名 通过上述两条命令创建a1,a2两个用户. 第二步:在根目录使用管理员账号创建一个文件 在使用 ...
- Linux命令:修改文件权限命令chmod、chgrp、chown的区别
chmod是更改文件的权限 chown是改改文件的属主与属组 chgrp只是更改文件的属组. (1)chmod是修改文件/目录的权限.可以有文字修改和数字修改. #chmod 777 /home/be ...
- linux下的文件权限管理
权限管理有两个层面 第一层区分用户:文件属主(u), 组用户(g), 其它(o) 第二层区分权限:读(r),写(w),可执行(x) 这两个层次构成文件权限管理的二维结构 u g ...
- linux下的文件权限
在学习linux中,发现linux系统对文件的权限管理要比windows非常严格. linux下建立新的组:groupadd 组名 linux新建立用户:useradd username 创建用户并分 ...
- Linux培训教程 linux下修改用户权限的方法
一般我们日常碰到要修改用户权限的,往往是要么修改一下用户的gorupid,通过上面命令可以改;要么是把普通用户改成具有超级权限的用户,这个一般自己不能直接改,只能是root或有root权限的用户才能帮 ...
- 关于linux下的文件权限
在ls指令加 -l 参数能看到文件权限 就像这样: drwxrwxr-x 2 asml users 4096 Jul 24 02:45 desktop 第一个d表示这是个目录,若为"-&qu ...
- Linux☞如何修改文件权限
修改文件/目录的权限:chmod 规则 文件/目录名 规则: 角色:u 自己人 user g 同组人 group o 其他人 other a 所有人 all 操作: + - 权限 ...
随机推荐
- Windows下IIS搭建Ftp服务器
第一步:启用Windows IIS Web服务器 1.1 控制面板中找到"程序"并打开 1.2 程序界面找到"启用或关闭Windows功能"并打开 1.3 上面 ...
- servlet中的forward()和redirect()
从地址栏显示来说 forward是服务器请求资源,服务器直接访问目标地址的URL,把那个URL的响应内容读取过来,然后把这些内容再发给浏览器 浏览器根本不知道服务器发送的内容从哪里来的,所以它的地址栏 ...
- 【NOIP模拟赛】小奇的矩阵
[题目背景] 小奇总是在数学课上思考奇怪的问题. [问题描述] 给定一个n*m的矩阵,矩阵中的每个元素aij为正整数. 接下来规定 1.合法的路径初始从矩阵左上角出发,每次只能向右或向下走,终点为右下 ...
- AVL平衡二叉查找树
二叉排序树: 定义 二叉排序树,又叫二叉查找树,它或者是一棵空树:或者是具有以下性质的二叉树: 1. 若它的左子树不空,则左子树上所有节点的值均小于它的根节点的值: 2. 若它的右子树不空,则右子树上 ...
- Windows API 编程入门
Windows 工作原理的中心思想就是“动态链接”概念.Windows 自身带有一大套函数,应用程序就是通过调用这些函数 来实现它的用户界面和在屏幕上显示文本和图形的.这些函数都是在动态链接库里实现的 ...
- 素数与Miller-Rabin测试
素数及其性质 素数又称质数.指整数在一个大于 111 的自然数中,除了 111 和此整数自身外,没法被其他自然数整除的数. 性质1 有无穷多个素数. 证明: 用反证法.设已知的最大素数为 PPP,考虑 ...
- [JZOJ100047] 【NOIP2017提高A组模拟7.14】基因变异
Description 21 世纪是生物学的世纪,以遗传与进化为代表的现代生物理论越来越多的 进入了我们的视野. 如同大家所熟知的,基因是遗传因子,它记录了生命的基本构造和性能. 因此生物进化与基因的 ...
- springboot Jar包 部署到Linux服务器运行脚本
1.jar包同级目录 , 如下: #!/bin/sh RESOURCE_NAME=demo.jar tpid=`ps -ef|grep $RESOURCE_NAME|grep -v grep|grep ...
- 特征真的越多越好吗?从特征工程角度看“garbage in,garbage out”
1. 从朴素贝叶斯在医疗诊断中的迷思说起 这个模型最早被应用于医疗诊断,其中,类变量的不同值用于表示患者可能患的不同疾病.证据变量用于表示不同症状.化验结果等.在简单的疾病诊断上,朴素贝叶斯模型确实发 ...
- QuartzCode快速开发动画代码工具
QuartzCode快速开发动画代码工具 QuartzCode一款快速,轻量,强大的动画工具,可快速得到原生的ObjC/Siwft代码 我可以用QuartzCode做什么? 应用程序演练动画 动画菜单 ...