
openLDAP 2
一、安装OPENLDAP
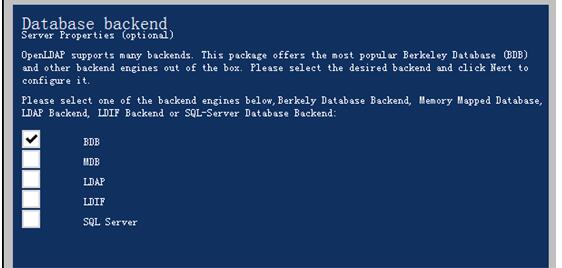
二、打开安装目录中的文件 slapd.conf


三、安装完成后退出 编辑文本,输入以下内容,并命名为test.ldif
dn: dc=company

objectClass: domain

objectClass: top

dc: company

dn: ou=pantum,dc=company

objectclass: top

objectclass: organizationalUnit

ou: pantum

dn: ou=apexmic,dc=company

objectclass: top

objectclass: organizationalUnit

ou: apexmic

dn: cn=张三,ou=apexmic,dc=company

cn: 张三

objectclass: top

objectClass: person

objectClass: uidObject

sn: 张三

telephoneNumber: 15626962666

uid: 111

userPassword: 123

dn: cn=李四,ou=apexmic,dc=company

cn: 李四

objectclass: top

objectClass: person

objectClass: uidObject

sn: 李四

telephoneNumber: 13333333333

uid: 222

userPassword: 123
停LDAP服务
执行slapadd –v –l testldap.ldif


开服务


五、加用户
dn: cn=SADMIN,ou=apexmic,dc=company

cn: SADMIN

objectclass: top

objectClass: person

objectClass: uidObject

sn: SADMIN

telephoneNumber: 6666666

uid: SADMIN

userPassword: Admin#1124
停服务
slapadd –v –l testldap_adduser.ldif
开服务


六、Siebel系统中配置LDAP认证
1.打开浏览器,输入Siebel系统访问地址,使用SADMIN用户登录
http://10.10.0.170/Sales_chs/start.swe
2.点击场地图>管理 - 服务器配置(S)>配置信息配置,查询LDAP Security Adapter


3.在配置信息参数页面,修改如下参数


4.点击场地图>管理 - 服务器配置(S)>组件定义,查询Marketing Object Manager (CHS)
在组件参数页面,分别查询参数Security Adapter Mode和Security Adpter Name,并按照如下内容来修改:
Security Adapter Mode:LDAP (原值:DB)
Security Adapter Name:LDAPSecAdpt (原值:DBSecAdpt)


5.重新启动Siebel Server和Siebel Gateway,即可实现LDAP的用户验证
如果需要,则先关闭 Service 再关Getway;启动服务先启动Getway再起Service
openLDAP 2的更多相关文章
- Centos6 yum安装openldap+phpldapadmin+TLS+双主配置
原文地址:http://54im.com/openldap/centos-6-yum-install-openldap-phpldapadmin-tls-%E5%8F%8C%E4%B8%BB%E9%8 ...
- ubuntu 12.04下安装openldap,slapd.conf找不到的解决方法
https://help.ubuntu.com/12.04/serverguide/openldap-server.html ubuntu安装openldap经历了一系列挫折,网上找了半天资料都是一模 ...
- Configure LDAP Server(centos7 openldap)
1.安装openldap -server: [root@dlp ~]# yum -y install openldap-servers openldap-clients [root@dlp ~]# c ...
- OpenLDAP安装
参考: http://54im.com/openldap/centos-6-yum-install-openldap-phpldapadmin-tls-%E5%8F%8C%E4%B8%BB%E9%85 ...
- 常用OpenLDAP命令
ldappasswd -x -D "cn=Manager,dc=clouderachina,dc=com" -W "uid=mis,ou=Group,dc=clouder ...
- 使用OpenLDAP构建基础账号系统
LDAP - Lightweight Directory Access Protocol,对该协议的具体应用,常见的是微软的Active Directory服务和Linux上的OpenLDAP组件. ...
- OpenLDAP,一登录系统就修改密码
http://guodayong.blog.51cto.com/263451/d-2 郭大勇的博客 1:修改配置文件 在前面打开注释 moduleload ppolicy.la modulepat ...
- OpenLDAP与Apache
1:安装部署Apache 2:在/var/www/html下,添加一个测试文件 echo test > index.html 3:在这之前,需了解Apache的账号 ...
- OpenLDAP双主
1:主A服务器 然后重新生成配置文件数据 主B服务器 注意:两个主服务器的rid必须得一样 在做主从的时候,必须得安装必要的软件包,comp ...
- Minimum configuration for openldap to proxy multiple AD into a single search base
[root@localhost ~]# cd /etc/openldap[root@localhost openldap]# cat slapd.confloglevel 0x900include / ...
随机推荐
- javascript异常处理。 屏蔽异常
http://www.cnblogs.com/aqbyygyyga/archive/2011/10/29/2228824.html
- openssl 查看证书细节
打印证书的过期时间 openssl x509 -in signed.crt -noout -dates 打印出证书的内容: openssl x509 -in cert.pem -noout -text ...
- ballerina 学习二 ballerina 命令参数
1. 目前支持的命令 run Run Ballerina program build Compile Ballerina program install Install packages to ho ...
- PHP如何实现网址伪静态(转)
Apache的 mod_rewrite是比较强大的,在进行网站建设时,可以通过这个模块来实现伪静态.主要步骤如下: 1.检测Apache是否开启mod_rewrite功能 可以通过php提供的 ...
- Web 漏洞分析与防御之 CSRF(二)
原文地址:Web 漏洞分析与防御之 CSRF(二) 博客地址:http://www.extlight.com 一.全称 跨站请求伪造(Cross-site Request Forgery) 二.原理 ...
- xunsearch安装及环境检测(一)
1.运行执行下载解压安装包wget http://www.xunsearch.com/download/xunsearch-full-latest.tar.bz2解压到指定目录 tar -xjf xu ...
- json.loads(s) returns error message like this: ValueError: Invalid control character at: line 1 column 33 (char 33)
json.loads(s) returns error message like this: ValueError: Invalid control character at: line 1 colu ...
- dos命令行连接操作ORACLE数据库
C:\Adminstrator> sqlplus "/as sysdba" 查看是否连接到数据库 SQL> select status from v$instance; ...
- FPGA设计者必须精通的5项基本功
FPGA设计者的5项基本功:仿真.综合.时序分析.调试.验证. 对于FPGA设计者来说,练好这5项基本功,与用好相应的EDA工具是同一过程,对应关系如下: 1. 仿真:Modelsim, Quartu ...
- hadoop中使用hprof工具进行性能分析
在编写完成MapReduce程序之后,调优就成为了一个大问题.如何使用现有工具快速地分析出任务的性能? 对于本地的java应用程序,进行分析可能稍微简单,但是hadoop是一个分布式框架,MapR ...