
Cookie与Session、CBV添加装饰器
cookie
Cookie的由来
大家都知道HTTP协议是无状态的。
无状态的意思是每次请求都是独立的,它的执行情况和结果与前面的请求和之后的请求都无直接关系,它不会受前面的请求响应情况直接影响,也不会直接影响后面的请求响应情况。
一句有意思的话来描述就是人生只如初见,对服务器来说,每次的请求都是全新的。
状态可以理解为客户端和服务器在某次会话中产生的数据,那无状态的就以为这些数据不会被保留。会话中产生的数据又是我们需要保存的,也就是说要“保持状态”。因此Cookie就是在这样一个场景下诞生。
什么是Cookie
Cookie具体指的是一段小信息,它是服务器发送出来存储在浏览器上的一组组键值对,下次访问服务器时浏览器会自动携带这些键值对,以便服务器提取有用信息。
Cookie的原理
Cookie的工作原理是:由服务器产生内容,浏览器收到请求后保存在本地;当浏览器再次访问时,浏览器会自动带上Cookie,这样服务器就能通过Cookie的内容来判断这个是“谁”了。
查看Cookie
我们使用Chrome浏览器,右键检查。
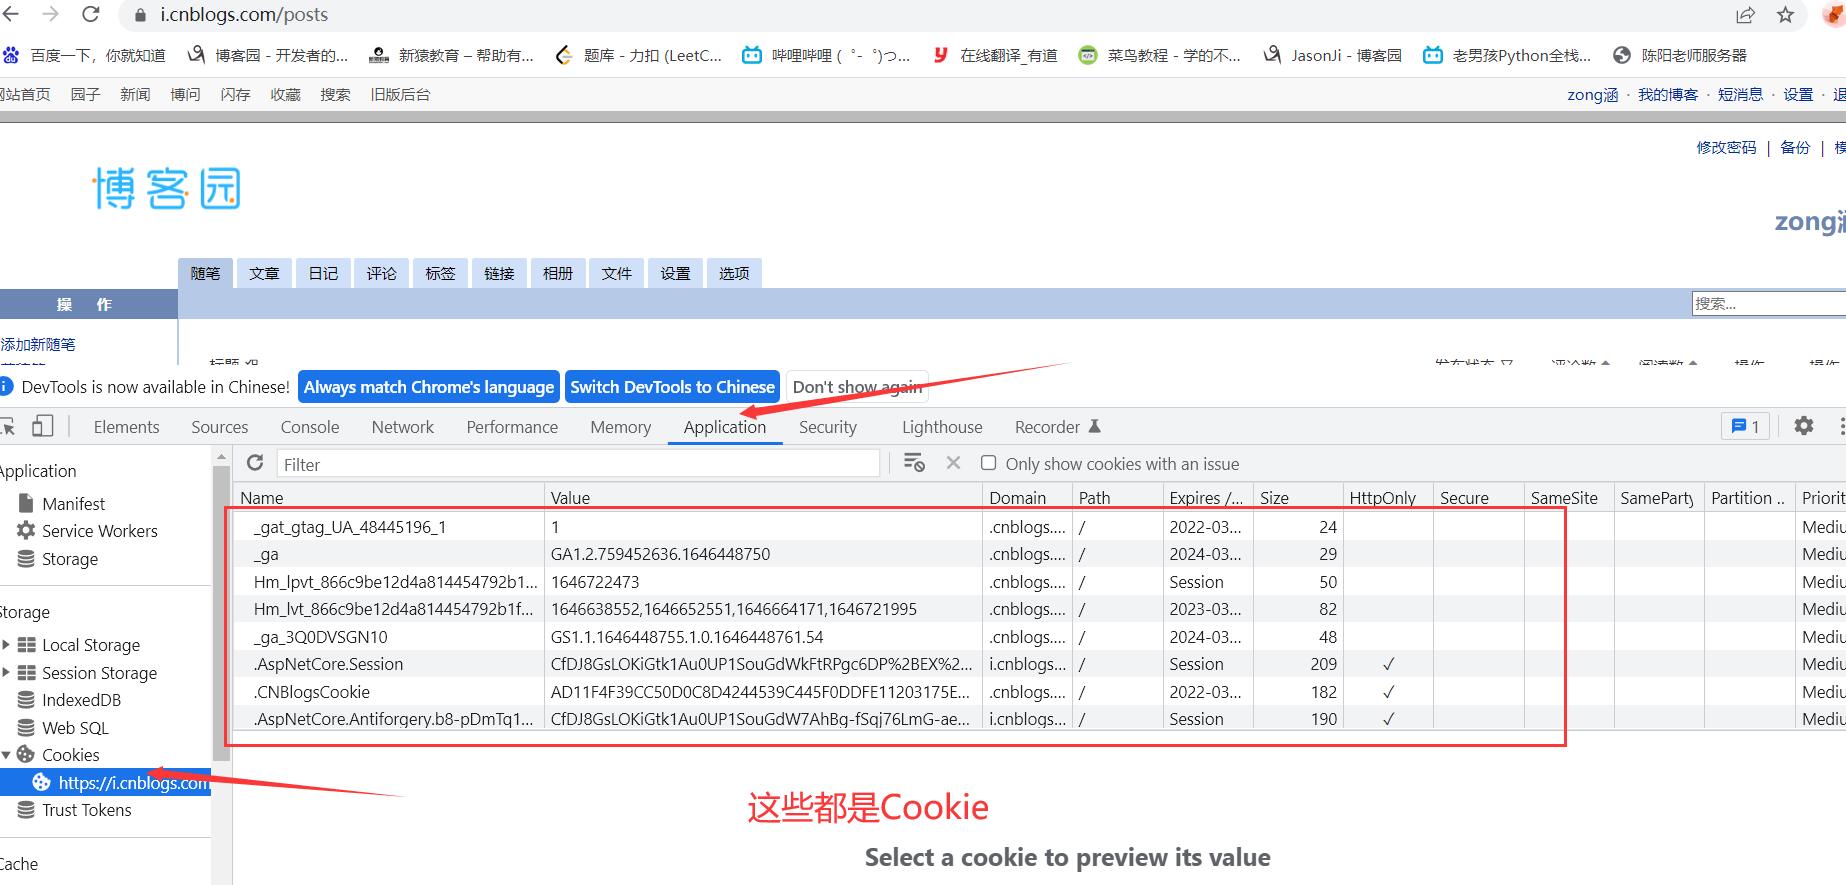
Cookie操作
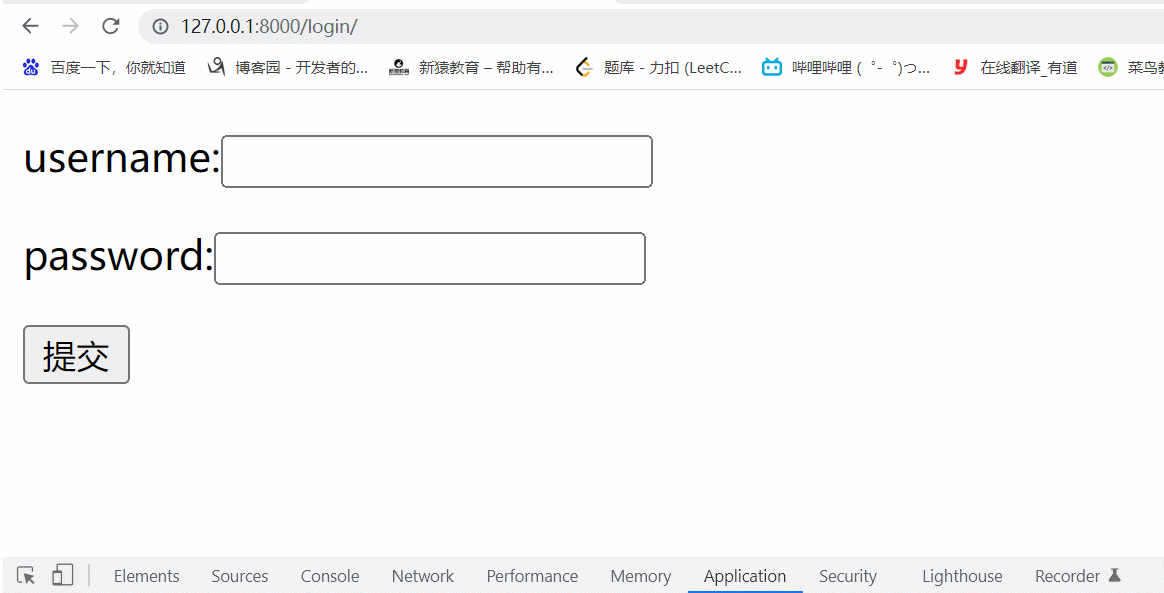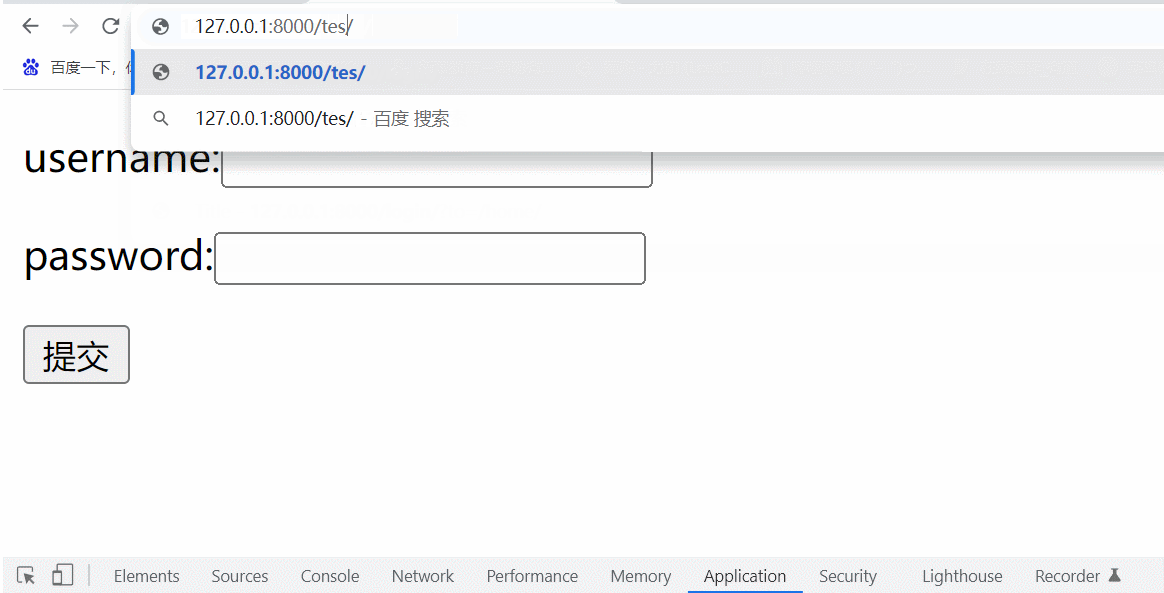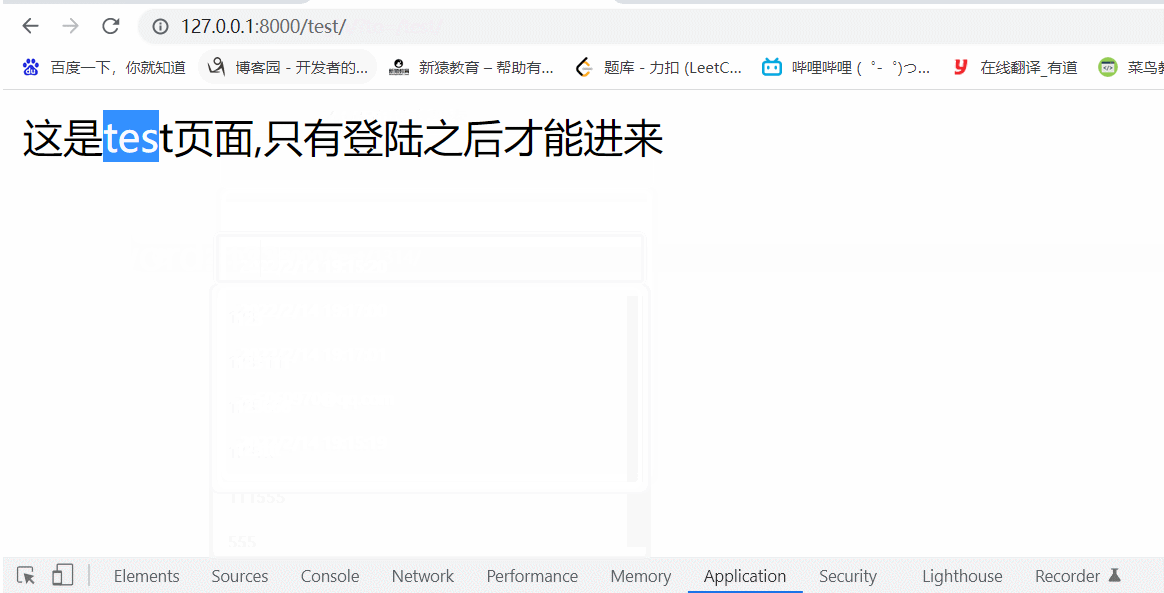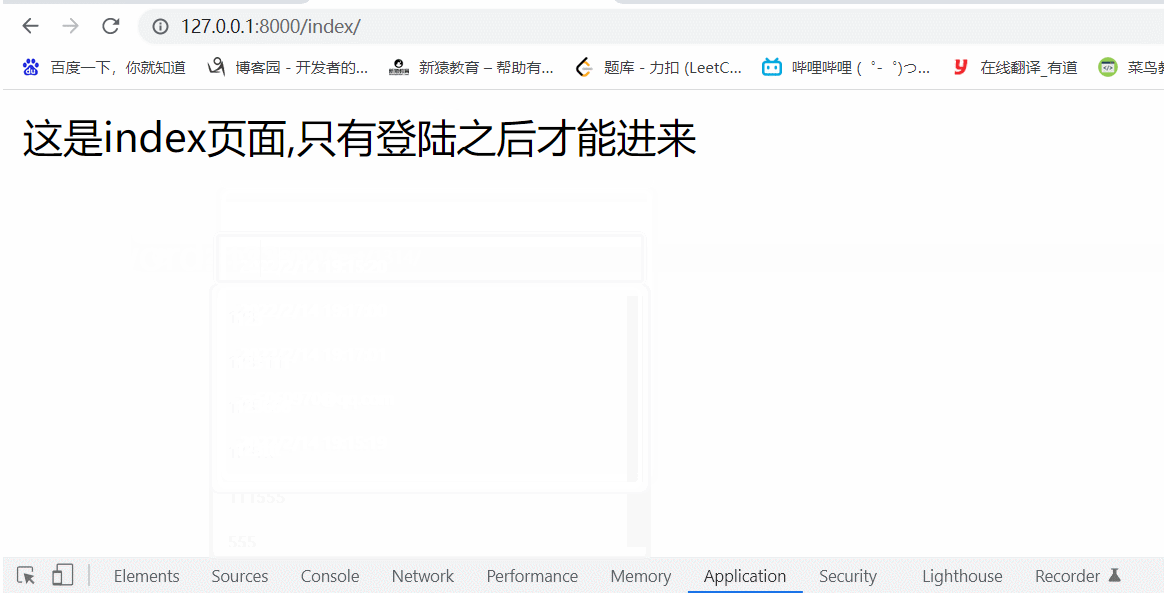
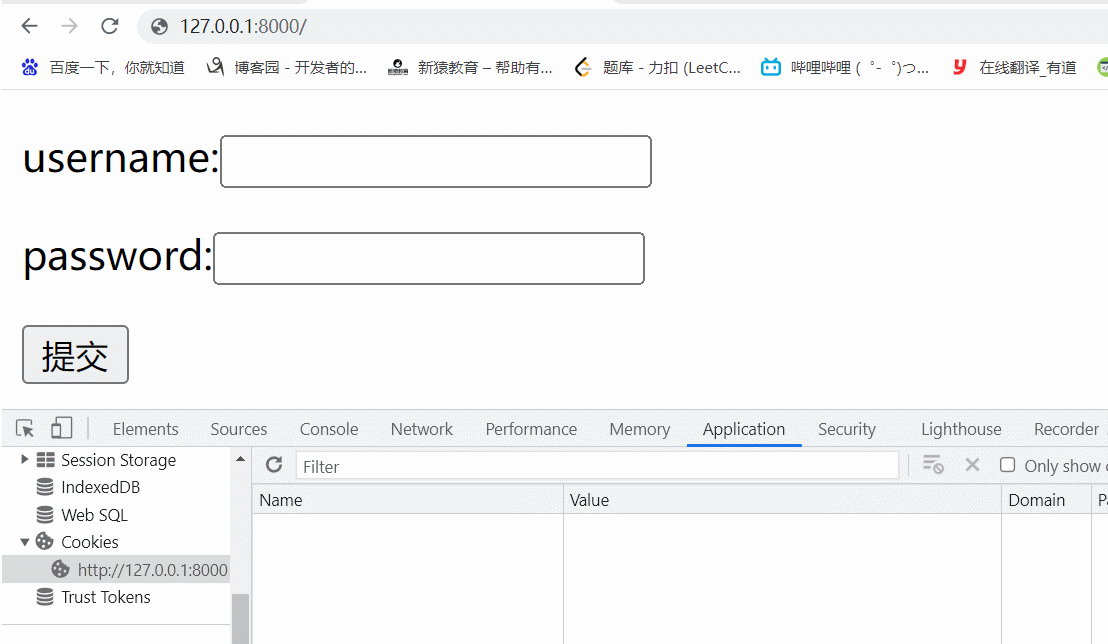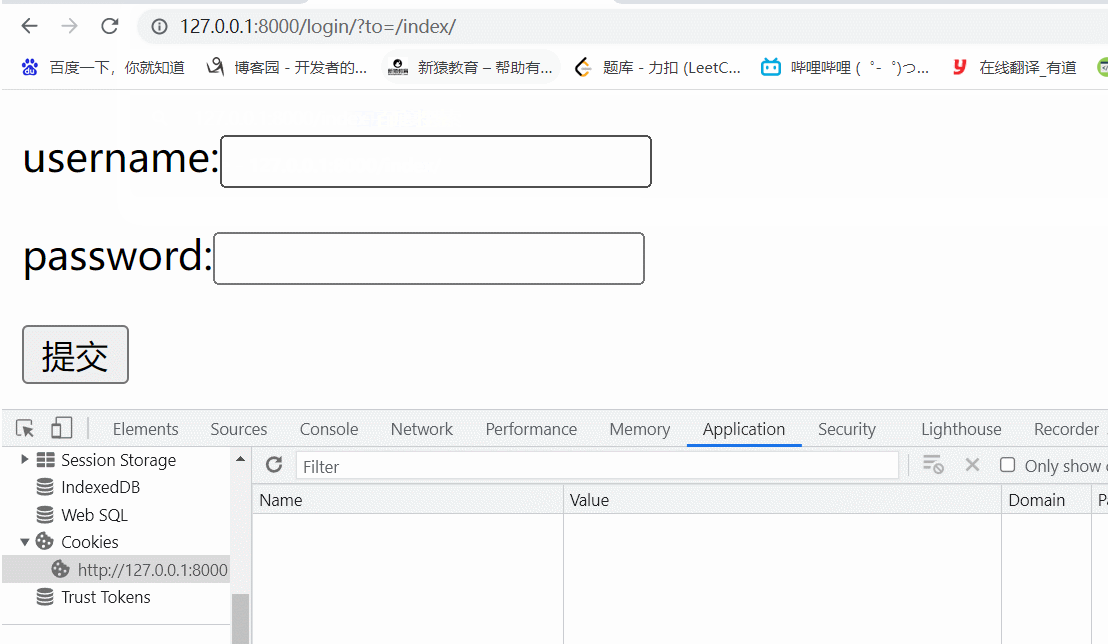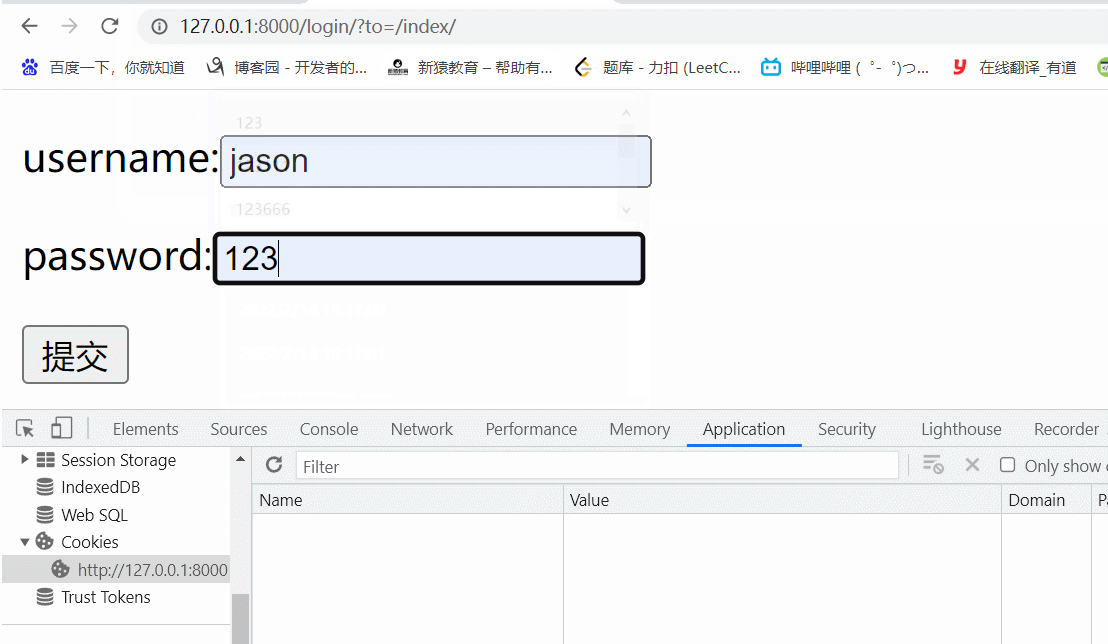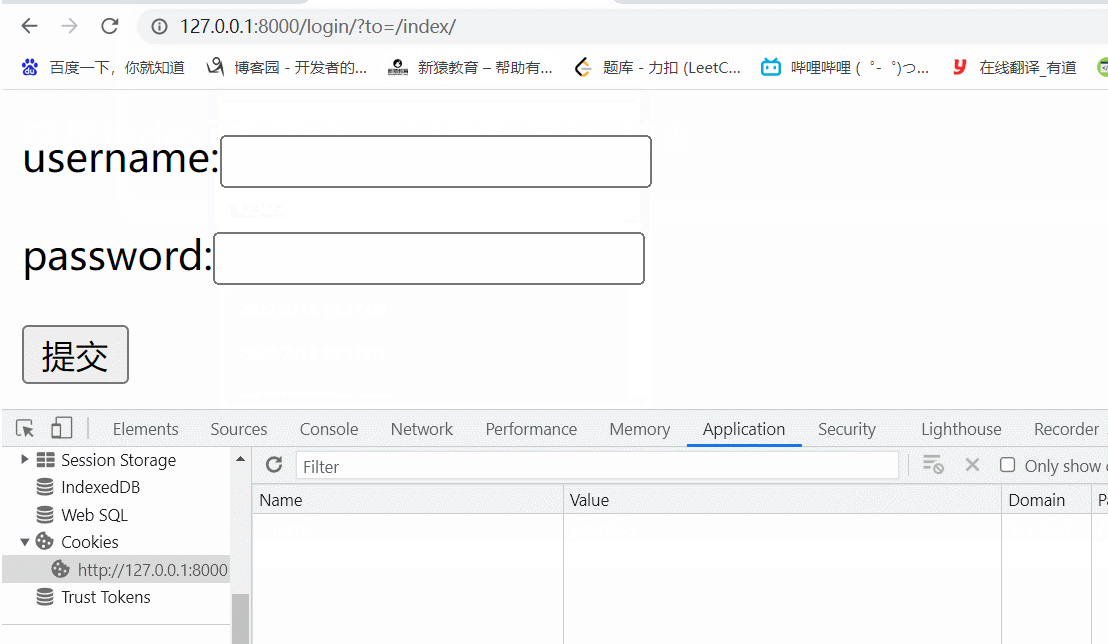
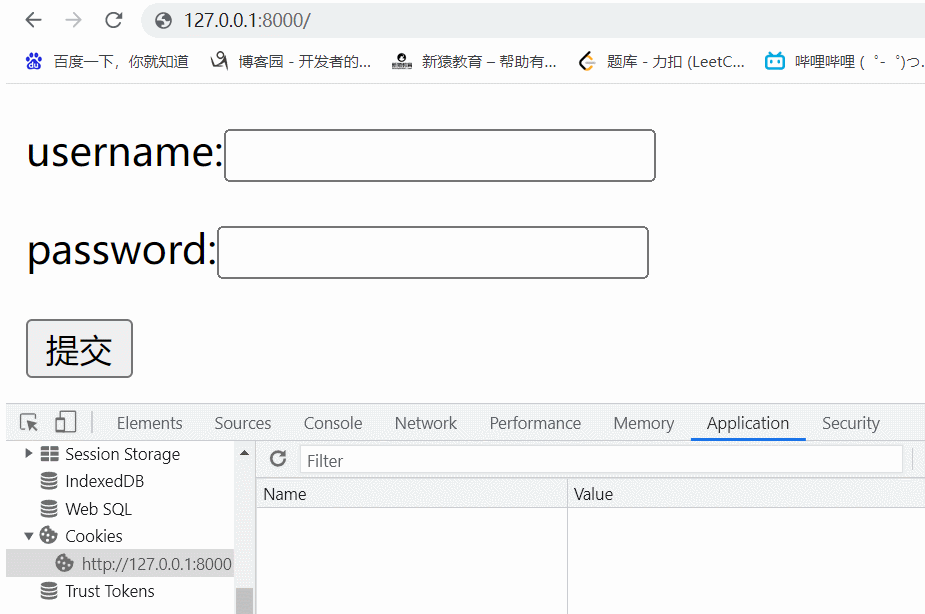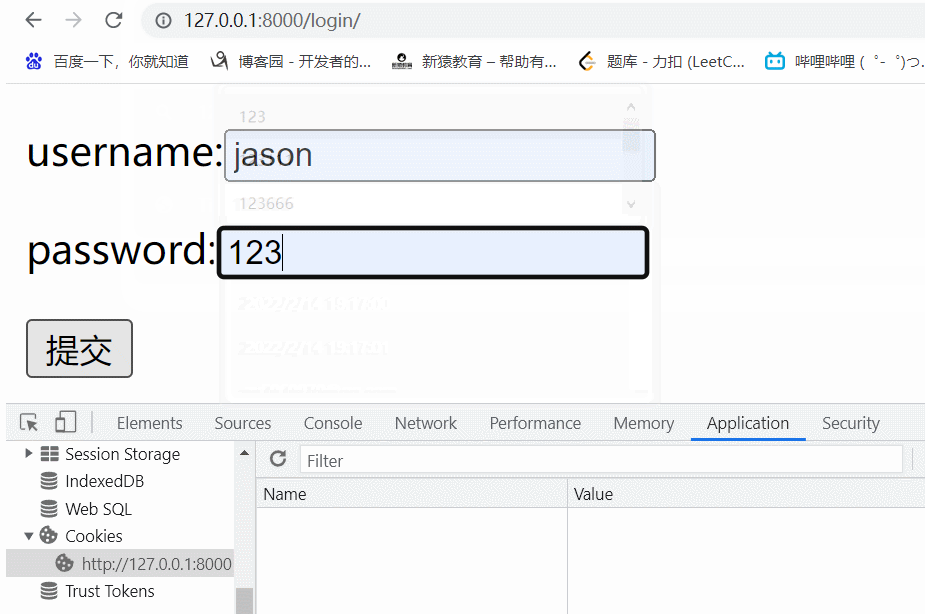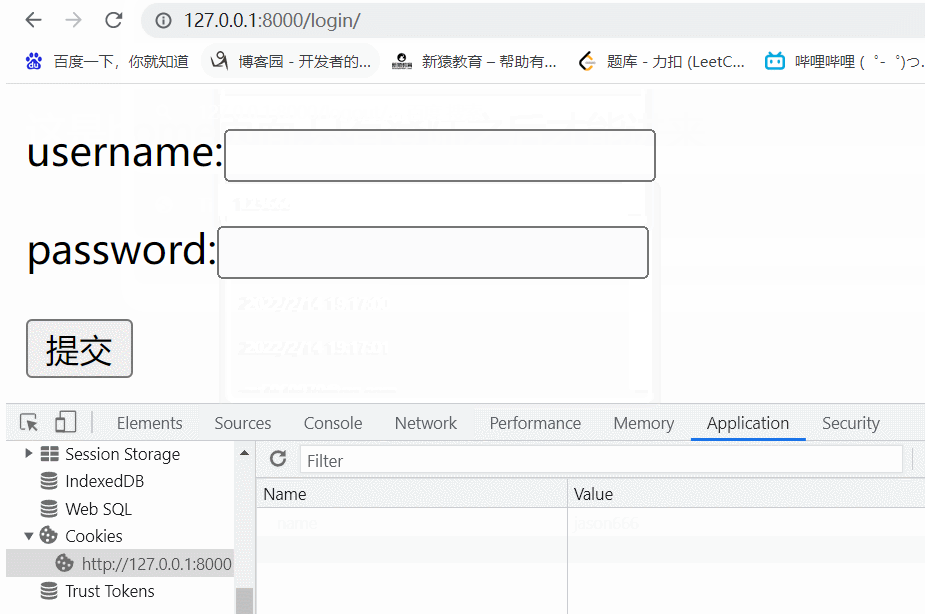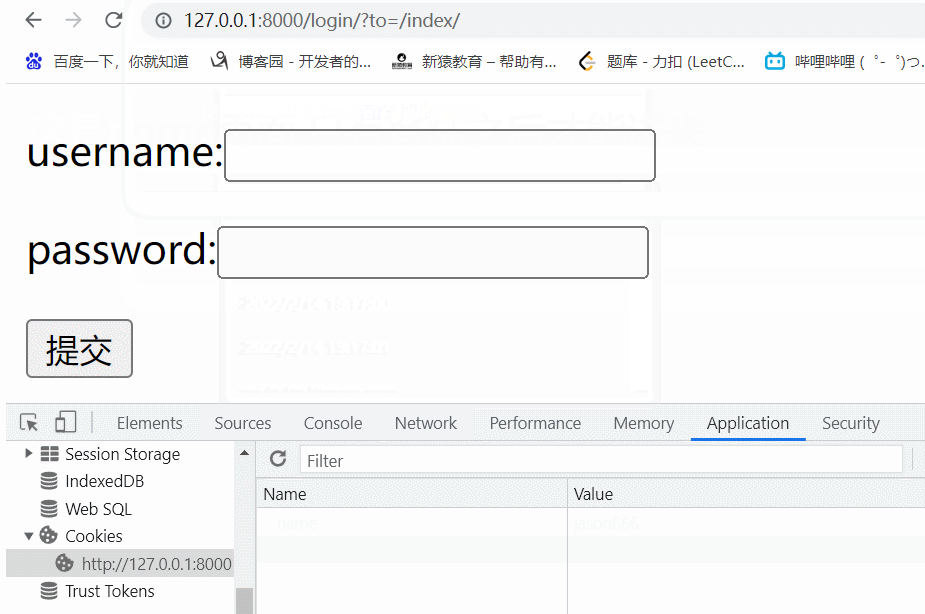
验证登陆
知识点
obj = HttpResponse() 或者 obj = render() 或者 obj = redirect()
设置Cookie:obj.set_cookie(key,value)
获取Cookie:request.COOKIES.get('key')
# 装饰器

def auto_login(func):

    def inner(request, *args, **kwargs):

        # 获取由哪个url访问的地址

        target_url = request.get_full_path()

        # 验证cookie

        if request.COOKIES.get('name'):

            res = func(request, *args, **kwargs)

            return res

        else:

            # 重定向url并把目标url当参数传入

            return redirect('/login/?to=%s' % target_url)

    return inner

def login(request):

    if request.method == 'POST':

        username = request.POST.get('username')

        password = request.POST.get('password')

        if username == 'jason' and password == '123':

            # 获取要跳转的目标url 如果是login直接过来可能为空 所以要判断

            ret = request.GET.get('to')

            if ret:

                obj = redirect(ret)

            else:

                # 直接访问login的用户直接跳转首页

                obj = redirect('/home/')

            # # 让浏览器记录cookie数据

            obj.set_cookie('name', 'jason666')

            return obj

    return render(request, 'login.html')

@auto_login

def home(request):

    # 判断cookie信息

    return HttpResponse('这是home页面,只有登陆之后才能进来')

@auto_login

def index(request):

    # 判断cookie信息

    return HttpResponse('这是index页面,只有登陆之后才能进来')

@auto_login

def test(request):

    # 判断cookie信息

    return HttpResponse('这是test页面,只有登陆之后才能进来')
超时时间
obj.set_cookie('name', 'jason666', max_age=3)  # 设置3s后过期

obj.set_cookie('name', 'jason666', expires=3)  # 针对IE浏览器设置3s后过期
注销功能
语法: obj.delete_cookie('key')
@auto_login

def logout(request):

    obj = redirect('/login/')

    obj.delete_cookie('name')

    return obj
Session
Session的由来
Cookie虽然在一定程度上解决了“保持状态”的需求,但是由于Cookie本身最大支持4096字节,以及Cookie本身保存在客户端,可能被拦截或窃取,因此就需要有一种新的东西,它能支持更多的字节,并且他保存在服务器,有较高的安全性。这就是Session。
问题来了,基于HTTP协议的无状态特征,服务器根本就不知道访问者是“谁”。那么上述的Cookie就起到桥接的作用。
我们可以给每个客户端的Cookie分配一个唯一的id,这样用户在访问时,通过Cookie,服务器就知道来的人是“谁”。然后我们再根据不同的Cookie的id,在服务器上保存一段时间的私密资料,如“账号密码”等等。
总结而言:Cookie弥补了HTTP无状态的不足,让服务器知道来的人是“谁”;但是Cookie以文本的形式保存在本地,自身安全性较差;所以我们就通过Cookie识别不同的用户,对应的在Session里保存私密的信息以及超过4096字节的文本。
另外,上述所说的Cookie和Session其实是共通性的东西,不限于语言和框架。
Session流程解析

Session知识点
知识点
设置session
request.session['key'] = value获取session
request.session.get('key')设置过期时间
request.session.set_expiry()清除session
request.session.flush() 浏览器和服务端都清空 (推荐使用)request.session.delete() 只删除服务端的 客户端不删除
过期时间括号内可以放四种参数

1.整数                    多少秒

2.日期对象                 到指定日期就失效

3. 0                       一旦关闭当前浏览器窗口就立即失效

4.不写                     失效时间就取决于django内部全局session默认的失效时间(默认是14天)

# 前两个常用
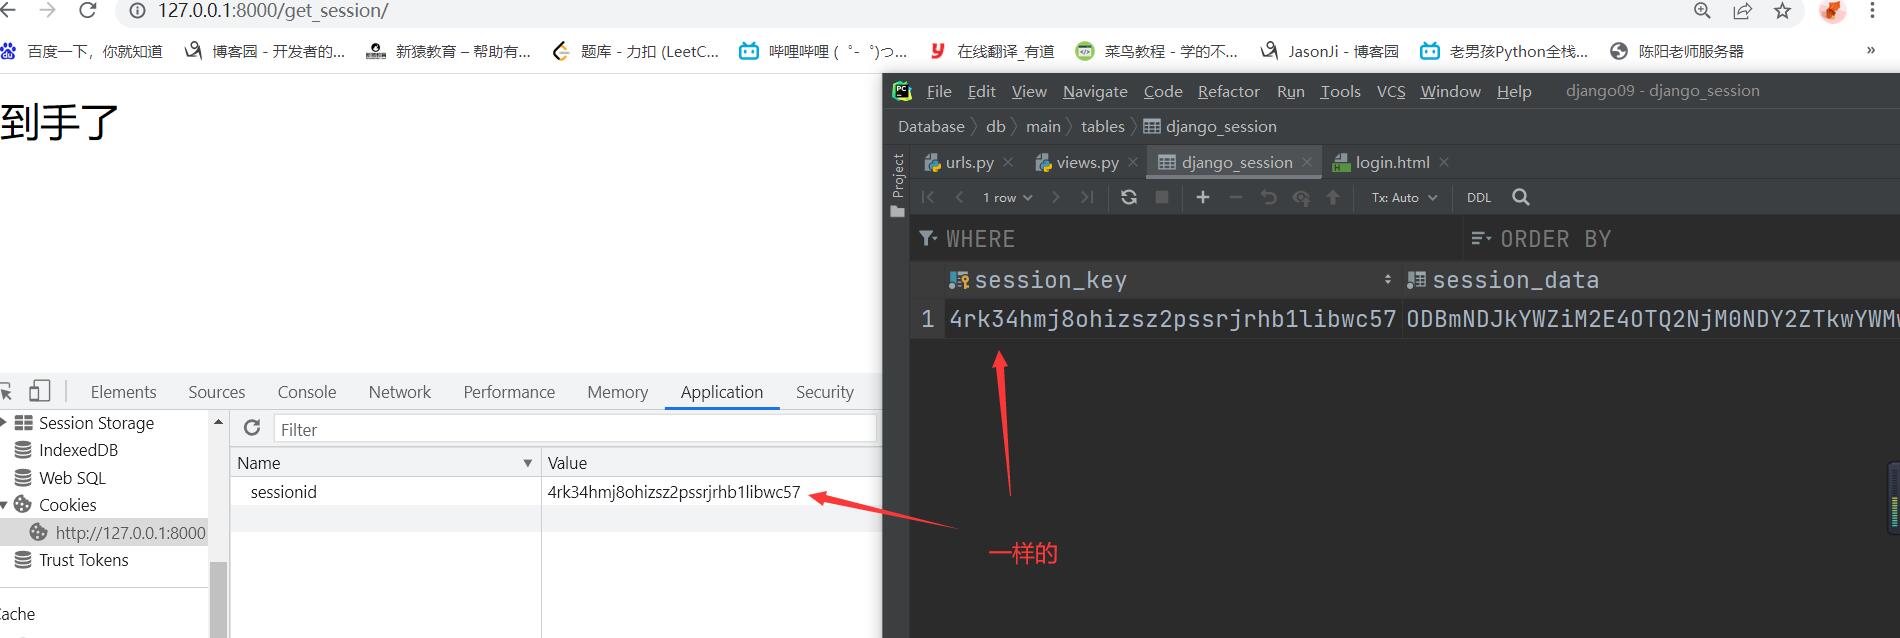
session数据是保存在服务端的,给客户端返回的是一个随机字符串
在默认情况下操作session的时候需要django默认的一张django_session表
该表使用数据库迁移命令就会自动创建
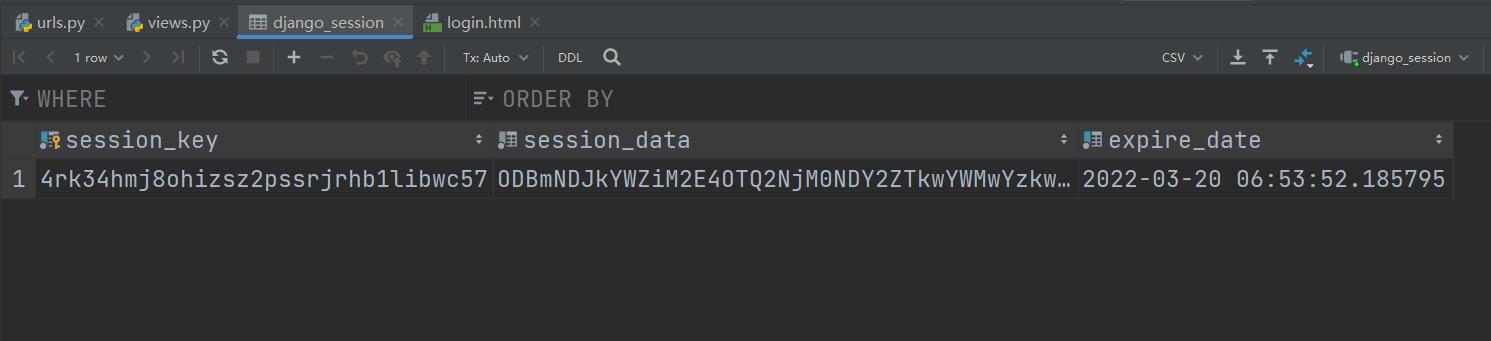
django_session表中的数据条数是取决于浏览器的

    同一个计算机上同一个浏览器只会有一条数据生效(换个浏览器服务端就会生成新的数据)

    当session过期的时候可能会出现多条数据对应一个浏览器,但是该现象不会持续很久,内部会自动识别过期的数据并清除,当然你可以通过代码来清除数据

    这种现象是为了节省服务器的资源
session保存位置
1.MySQL
2.文件
3.redis
4.memcache
等等
Session的使用
def set_session(request):

    request.session['hobby'] = 'girl'

    return HttpResponse('嘿嘿嘿')

def get_session(request):

    res = request.session.get('hobby')

    print(res)  # girl

    return HttpResponse('到手了')
内部活动过程
request.session['hobby'] = 'girl'

1.django内部会自动帮你生成一个随机字符串

2.django内部自动将随机字符串和对象的数据存储到django_seesion表中,并做加密处理

    2.1 是在响应走的时候保存的

    2.2  再次把随机字符串保存到cookie

3.将产生的随机字符串返回给客户端浏览器保存,并且cookie的key叫sessionid

request.session.get('hobby')

1.自动从浏览器请求中获取sessionid对应的随机字符串

2.拿着该字符串去django_session表中查找对应的数据

3. 如果比对上了  则将对应的数据取出然后反解密并以字典的形式封装到request.session中

   如果比对不上  则request.session.get()返回的是None,说明用户没登陆

4.以上操作是在请求来的时候做的,在中间件中做的
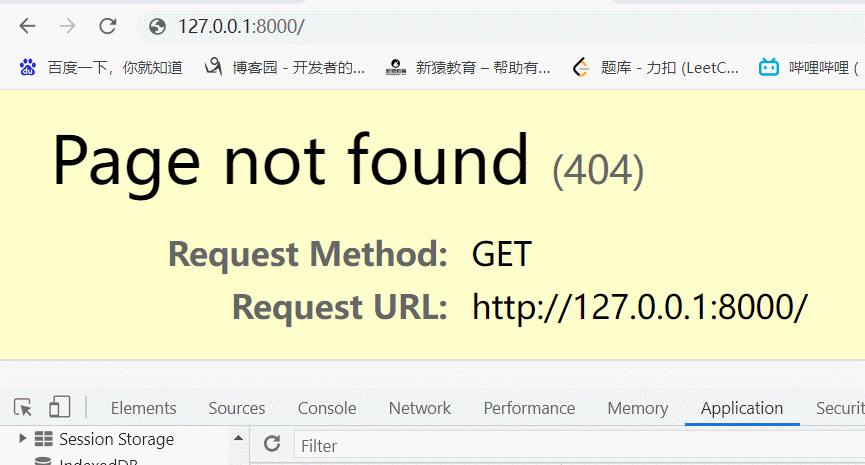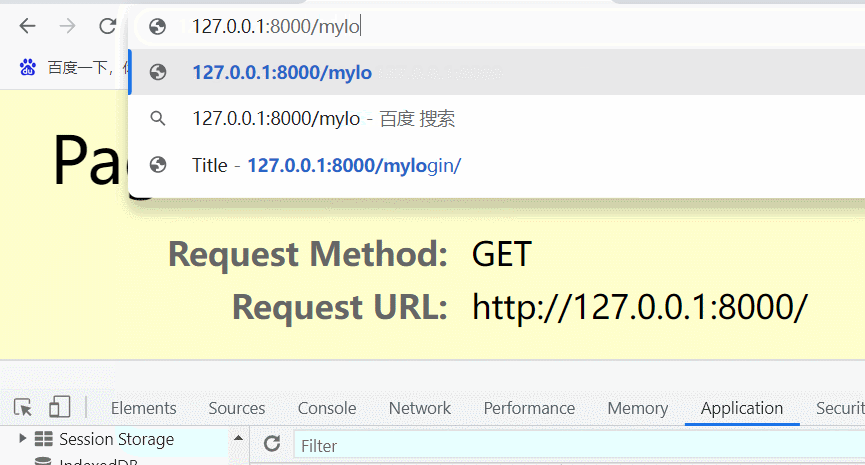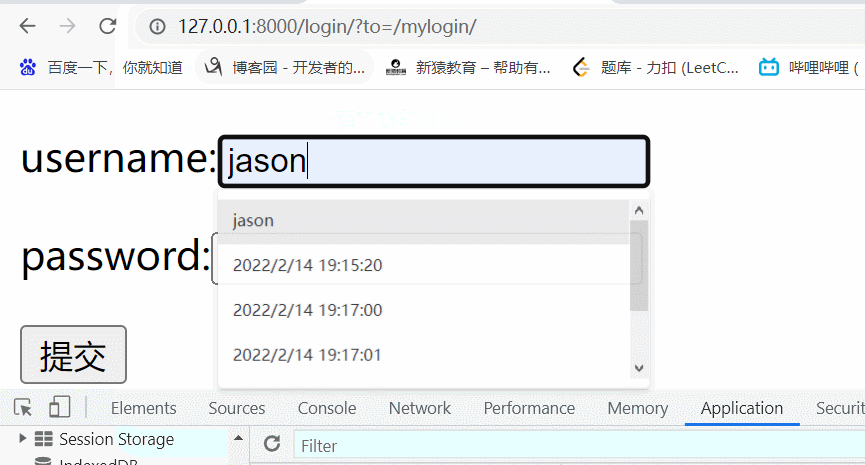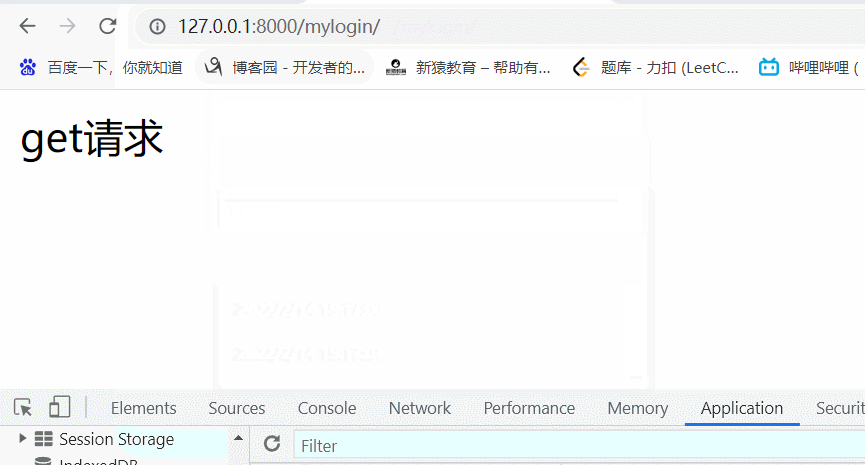
CBV添加装饰器
CBV中django不建议你直接给类的方法加装饰器
无论该装饰器能都正常给你 都不建议直接加
方式一
# 先导入模块

from  django.utils.decorators import method_decorator

class MyLogin(View):

    @method_decorator(auto_login)  #  指名道姓的加

    def get(self, request):

        return HttpResponse('get请求')

    def post(self, request):

        return HttpResponse('post请求')
方式二
# 先导入模块

from  django.utils.decorators import method_decorator

@method_decorator(auto_login, name='get')  # 可以加多个并且装饰器可以不同

@method_decorator(auto_login, name='post')

class MyLogin(View):

    def get(self, request):

        return HttpResponse('get请求')

    def post(self, request):

        return HttpResponse('post请求')
方式三
# 先导入模块

from  django.utils.decorators import method_decorator

class MyLogin(View):

    @method_decorator(login_auth)  # 方式3:它会直接作用于当前类里面的所有的方法

    def dispatch(self, request, *args, **kwargs):

        return super().dispatch(request,*args,**kwargs)

    def get(self, request):

        return HttpResponse('get请求')

    def post(self, request):

        return HttpResponse('post请求')
Cookie与Session、CBV添加装饰器的更多相关文章
- Django CBV加装饰器、Django中间件、auth模块
一. CBV加装饰器 在视图层中,基于函数的视图叫FBV(function base views),基于类的视图叫CBV(class base views).当需要用到装饰器时,例如之前的基于Cook ...
- CBV加装饰器解决登录注册问题和 <<中间件>>
文本目录 CBV加装饰器解决登录注册问题 一:什么是中间件 二:中间件有什么用 三:自定义中间件 四:中间件应用场景 五:SCRF TOKEN跨站请求伪造 六: 其他操作 CBV加装饰器解决登录注册问 ...
- day054 组件 CBV FBV 装饰器 ORM增删改查
组件: 把一小段HTML 放在一个HTML中 nav.html 使用: {% include ‘nav.html ’ %} 一. FBV 和CBV 1.FBV(function base ...
- django添加装饰器
引入模块: from django.utils.decorators import method_decorator 添加:@method_decorator(func) from django.ut ...
- diango中的MTV——FBV/CBV以及装饰器的复用问题解决
MVC M: model 模型 与数据库交互 V: view 视图 HTML C:controller 控制器 流程 和 业务逻辑 MTV M:model ORM T:template 模板 HTML ...
- django CBV 及其装饰器
#urls.py from django.contrib import admin from django.urls import path, re_path from app01 import vi ...
- 通过decorators = [,] 的形式给类中的所有方法添加装饰器
给类添加装饰器有多种方法: 1.可以在类中的某个方法上边直接@添加,这个粒度细.无需详细介绍 2.也可以在类中通过 decorators=[, ]的形式添加,这样的话,类中的所有方法都会被一次性加上装 ...
- Django CBV方法装饰器
from django.utils.decorators import method_decorator 1.在post 或 get方法 添加 @method_decorator(装饰器) 2.给类添 ...
- django class类即视图类添加装饰器的几种方法
根据别人发布整理,个人爱好收集(原文:https://blog.csdn.net/mydistance/article/details/83958655 ) 第一种:定义函数装饰器,在函数,类中使用函 ...
随机推荐
- 程序设计基础·Java学习笔记·面向对象(下)
Java程序设计基础之面向对象(下) (补充了上的一些遗漏的知识,同时加入了自己的笔记的ヾ(•ω•`)o) (至于为什么分P,啊大概是为了自己查笔记方便(?)应该是("` 3′") ...
- surface重装系统后,屏幕亮度不能调节,显示适配器出现黄色三角、windows hello不能正常使用
surface重装系统后,屏幕亮度不能调节,显示适配器出现黄色三角,windows hello不能正常使用,解决方法是安装驱动精灵,更新硬件驱动重启即可解决
- windows服务器怎么将证书添加到受信任证书颁发机构
1.键盘输入win+r 快键键,出现运行,输入mmc. 2.打开控制台根节点,点击上方导航栏的文件-->添加删除管理单元.如下图. 3.在可用的管理单元中选择"证书",计算机 ...
- JSON.parse()和JSON.stringfy()区别
JSON.parse() 用于从一个json格式字符串解析出json类型的数据,如: 注意事项:json格式字符串必须是写在一排的,且括号外面用单引号,里面的每一个字符串用双引号 JSON.strin ...
- springcloud学习02-对springcloud的理解的记录
以下都是基于这些资料整理的知识点 学习资料: https://windmt.com/2018/04/14/spring-cloud-0-microservices/ https://www.sprin ...
- P5018 [NOIP2018 普及组] 对称二叉树
P5018 [NOIP2018 普及组] 对称二叉树 题目 P5018 思路 通过hash值来判断左右树是否相等 \(hl[i]\) 与 \(Hl[i]\) 是防止hash冲突, \(r\) 同理 注 ...
- SSM(Spring+SpringMVC+MyBatis)框架整合开发流程
回忆了 Spring.SpringMVC.MyBatis 框架整合,完善一个小demo,包括基本的增删改查功能. 开发环境 IDEA MySQL 5.7 Tomcat 9 Maven 3.2.5 需要 ...
- Python的类和继承
一.类的封装: 封装将类的信息隐藏在类内部,不允许外部直接修改该类的变量,只能通过该类提供的方法来实现对隐藏信息的操作和访问 class Boss(): # 类的公共属性 level=1 # 类的初始 ...
- Adobe AIR 应用程序图标详细描述
官方PDF文档: http://help.adobe.com/zh_CN/air/build/WS901d38e593cd1bac1e63e3d129907d2886-8000.html#WS901d ...
- mac安装git
https://blog.csdn.net/shaock2018/article/details/91127607 继续报错 rm -rf /usr/local/Homebrew/Library/Ta ...