
wireshark 抓包过滤器使用
整理自陈鑫杰老师的wireshark教程课
wireshark 抓包过滤器
过滤器分为抓包过滤器和显示过滤器,抓包过滤器会将不满足过滤条件的包丢弃,只保留满足条件的包,而显示过滤器则是对已抓取的包做过滤,过滤出满足条件的包。
显示过滤器可以保留全部的报数据,方便后期做流量分析,而抓包过滤器保留的数据有限,后期分析有局限性。
一、抓包过滤器
wireshark抓包是基于其内部的libpcap/wincap库
打开软件时直接在filter栏输入过滤规则即可,如下以wireshark2.6举例
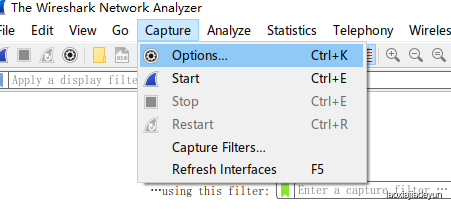
Capture --> Options
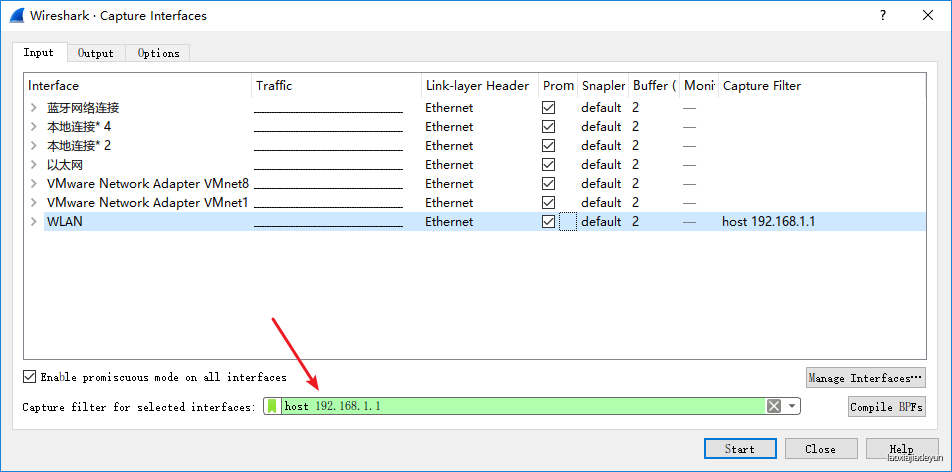
使用的是BFP语法(Berkeley Packet Filter),一共四个元素:
- 类型(Type)
- host、net、port
- 方向(Dir)
- src、dst
- 协议(Proto)
- ether、ip、tcp、udp、http、ftp
- 逻辑运算符
&&与||或!非
示例:
抓取源地址为192.168.1.1,目的端口为80的流量
src host 192.168.1.1 && dst port 80
抓取192.168.1.1和192.168.1.2的流量
host 192.168.1.1 || host 192.168.1.2
不要抓取广播包
! broadcast
过滤mac地址:
ether host 00:88:ca:86:f8:0d

ether src host 00:88:ca:86:f8:0d

ether dst host 00:88:ca:86:f8:0d
过滤IP地址:
host 192.168.1.1

src host 192.168.1.1

dst host 192.168.1.1
过滤端口:
port 80

!port 80

dst port 80

src port 80
过滤协议:
arp

icmp
结合逻辑符号综合过滤
host 192.168.1.1 && port 8080
二、显示过滤器
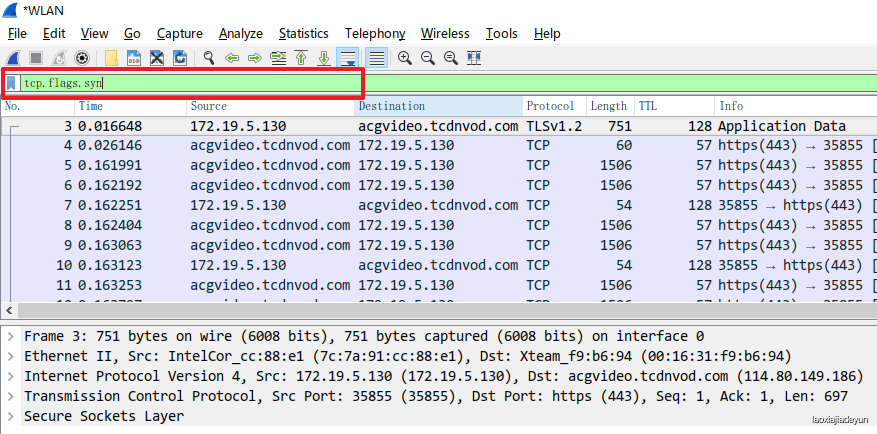
使用显示过滤器需先用软件进行抓包,然后在软件filter栏输入过滤规则:
比较符:
==等于!=不等于>大于<小于>=大于等于<=小于等于
逻辑操作符:
- and 两个条件同时满足
- or 其中一个条件被满足
- xor 有且仅有一个条件被满足
- not 没有条件被满足
ip地址:
- ip.addr ip地址
- ip.src 源ip
- ip.dst 目标ip
端口过滤:
- tcp.port
- tcp.srcport
- tcp.dstport
- tcp.flags.syn 过滤包含tcp的syn请求的包
- tcp.flags.ack 过滤包含tcp的ack应答的包
协议过滤:
arp、ip、icmp、udp、tcp、bootp、dns等
示例:
过滤IP地址:
ip.addr == 192.168.1.1   过滤该地址的包

ip.src == 172.16.1.1  过滤源地址为该地址的包
过滤端口:
tcp.port == 80 过滤tcp中端口号为80的包

tcp.flags.syn == 1 过滤syn请求为1的包
结合逻辑符综合过滤:
ip.src == 192.168.1.1 and ip.dst == 172.16.1.1
wireshark 抓包过滤器使用的更多相关文章
- wireshark 抓包过滤器
wireshark 抓包过滤器 https://www.cnblogs.com/laoxiajiadeyun/p/10365073.html 过滤器分为抓包过滤器和显示过滤器,抓包过滤器会将不满足过滤 ...
- Wireshark 抓包过滤器学习
Wireshark 抓包过滤器学习 wireshark中,分为两种过滤器:捕获过滤器 和 显示过滤器 捕获过滤器 是指wireshark一开始在抓包时,就确定要抓取哪些类型的包:对于不需要的,不进行抓 ...
- Wireshark抓包参数
目录 wireshark 抓包过滤器 一.抓包过滤器 二.显示过滤器 整理自陈鑫杰老师的wireshark教程课 wireshark 抓包过滤器 过滤器分为抓包过滤器和显示过滤器,抓包过滤器会将不满足 ...
- Wireshark网络分析实战笔记(一)抓包过滤器
抓包过滤器和显示过滤器的差别: 1.抓包过滤器配置在抓包之前,wireshark仅仅抓取抓包过滤器过滤的数据 2.显示过滤器配置在抓包后,wireshark已经抓取全部的数据包,显示过滤器让wires ...
- wireshark抓包实战(六),过滤器
目录 一.抓包过滤器 1.语法来源 2.语法 二.显示过滤器 1.语法来源 2.关键要素 wireshark中,过滤器有两种,一种是抓包过滤器,一种是显示过滤器! 抓包过滤器适合大网络环境,配置与抓包 ...
- wireshark中的抓包过滤器和显示过滤器
一 抓包过滤器 语法说明:BPF语法(Berkeley Packet Filter) 类型Tpye:host,net,port 方向Dir:src,dst 协议Proto:ether,ip,tcp, ...
- wireshark怎么抓包、wireshark抓包详细图文教程
wireshark怎么抓包.wireshark抓包详细图文教程 作者:佚名 来源:本站整理 发布时间:2013-05-02 19:56:27 本日:53 本周:675 本月:926 总数:3749 ...
- Wireshark抓包分析HTTPS与HTTP报文的差异
一.什么是HTTPS: HTTPS(Secure Hypertext Transfer Protocol)安全超文本传输协议 它是一个安全通信通道,它基于HTTP开发,用于在客户计算机和服务器之间交换 ...
- Wireshark抓包工具使用教程以及常用抓包规则
转载:http://fangxin.blog.51cto.com/1125131/735178 Wireshark是一个非常好用的抓包工具,当我们遇到一些和网络相关的问题时,可以通过这个工具进行分析, ...
随机推荐
- Spire.XLS,生成Excel文件、加载Excel文件
一.组件介绍 Spire.XLS是E-iceblue开发的一套基于企业级的专业Office文档处理的组件之一,全称Spire.Office for .NET.旗下有Spire.Doc,Spire XL ...
- iic接口介绍
最近遇到一个BUG,跟IIC通信有关,所以借这个机会总结一下IIC总线协议 1.引脚接口介绍 1.A0,A1,A2为24LC64的片选信号,IIC总线最多可以挂载8个IIC接口器件,通过对A0,A1, ...
- JS 设计模式七 -- 外观模式
概念 为子系统中的一组接口提供一个一致的界面,定义一个高层接口,这个接口使子系统更加容易使用. 外观模式在JS中,可以认为是一组函数的集合. 实现 // 三个处理函数 function start() ...
- Git操作记录
记录一些用过的操作 增加远程推送分支 git remote add orgin http://xxxxx.git 直接新建本地分支,将远程分支提取出来. git checkout -t origin/ ...
- MySQL之执行流程
最近开始在学习mysql相关知识,自己根据学到的知识点,根据自己的理解整理分享出来,本篇文章会分析下一个sql语句在mysql中的执行流程,包括sql的查询在mysql内部会怎么流转,sql语句的更新 ...
- golang类型断言
一.介绍 类型断言,由于接口是一般类型,不知道具体类型,如果要转成具体类型,就需要使用类型断言 例子: package main import "fmt" func main(){ ...
- String,StringBuffer与StringBuilder的区别?? 缓存
转: String 字符串常量StringBuffer 字符串变量(线程安全)StringBuilder 字符串变量(非线程安全) 简要的说, String 类型和 StringBuffer 类型的主 ...
- 1.nginx_add_after_body
语法: add_before_body uri;默认值: —配置段: http, server, location发起一个子请求,请求给定的uri,并且将内容追加到主题响应的内容之前. 语法: add ...
- Codeforces Round #549 (Div. 1)
今天试图用typora写题解 真开心 参考 你会发现有很多都是参考的..zblzbl Codeforces Round #549 (Div. 1) 最近脑子不行啦 需要cf来缓解一下 A. The B ...
- 【MyBatis】Mapper XML 文件
Mapper XML文件 MyBatis 的真正强大在于它的映射语句,也是它的魔力所在.由于它的异常强大,映射器的 XML 文件就显得相对简单.如果拿它跟具有相同功能的 JDBC 代码进行对比,你会立 ...