
SpringBoot使用ELK日志收集ELASTIC (ELK) STACK
1:资源
# 文档向导

    # logstash

    https://www.elastic.co/guide/en/logstash/current/index.html

    #kibana

    https://www.elastic.co/guide/en/kibana/current/index.html

    #elasticsearch

    https://www.elastic.co/guide/en/elasticsearch/current/index.html

# 资源下载

    https://www.elastic.co/cn/downloads/elasticsearch

    https://www.elastic.co/cn/downloads/kibana

    https://www.elastic.co/cn/downloads/logstash
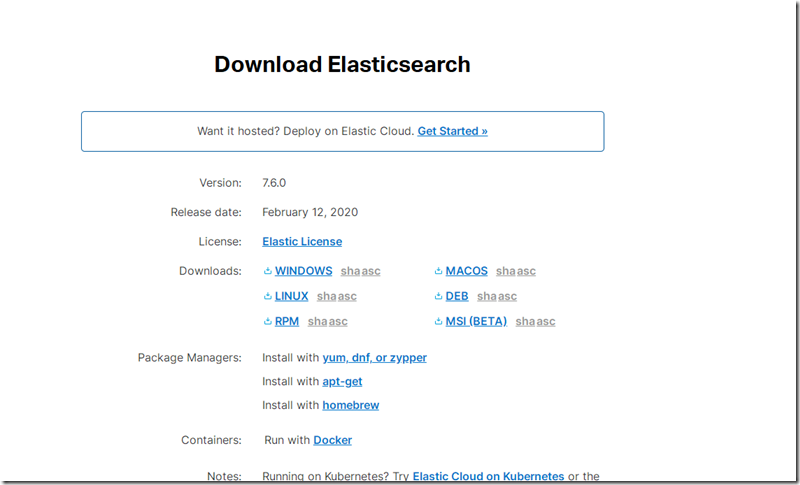
没有VPN的我这里提供最新版本的软件包:
链接:https://pan.baidu.com/s/1XtIL_6MJgn7vplILKG31_A

提取码:825n
2:安装ELK
安装ELK基本tar –xzvf 解压就行 这里给出关键配置
Kibana配置
conf文件夹下 kibana.yml
修改config/kibana.yml文件配置:

vim kibana.yml

kibana.yml常见配置项

# pingElasticsearch超时时间

elasticsearch.pingTimeout

# 读取Elasticsearch数据超时时间

elasticsearch.requestTimeout

#Elasticsearch主机地址

elasticsearch.url: "http://ip:9200"

# 允许远程访问

server.host: "0.0.0.0"

# Elasticsearch用户名 这里其实就是我在服务器启动Elasticsearch的用户名

elasticsearch.username: "es"

# Elasticsearch鉴权密码 这里其实就是我在服务器启动Elasticsearch的密码

elasticsearch.password: "es"
server.port: 5601
server.host: "127.0.0.1"
server.name: tanklog
elasticsearch.hosts: ["http://localhost:9200/"]
Logstash配置
logstash目录下 新建conf文件
input {

    file {

        path => ["/usr/local/logstash/logstash-tutorial-dataset"]

        type => "syslog"

        tags => ["有用的","标识用的"]

        start_position => "beginning"

        sincedb_path => "/dev/null"

    }

}

output {

  elasticsearch {

    hosts => ["http://localhost:9200"]

    index => "%{[@metadata][beat]}-%{[@metadata][version]}-%{+YYYY.MM.dd}"

  }

}
3:启动配置
# 启动 elasticsearch

    #>>>   ./elasticsearch

    #访问  dgw@ubuntu:~$ curl -L http://localhost:9200/

        {

          "name" : "ubuntu",

          "cluster_name" : "elasticsearch",

          "cluster_uuid" : "CqSWrvU8TLiw_haNYjB0Ow",

          "version" : {

            "number" : "7.6.0",

            "build_flavor" : "default",

            "build_type" : "tar",

            "build_hash" : "7f634e9f44834fbc12724506cc1da681b0c3b1e3",

            "build_date" : "2020-02-06T00:09:00.449973Z",

            "build_snapshot" : false,

            "lucene_version" : "8.4.0",

            "minimum_wire_compatibility_version" : "6.8.0",

            "minimum_index_compatibility_version" : "6.0.0-beta1"

          },

          "tagline" : "You Know, for Search"

        }

# 启动 kibana

    #>>>   kibana-7.6.0-linux-x86_64/bin$ ./kibana

        #访问  dgw@ubuntu:~$ curl -L http://localhost:5601/

# 启动 logstash

   #>>>   dgw@ubuntu:~/Documents/logstash/logstash-7.6.0/bin$  ./logstash -f ../config/logstash-my.conf
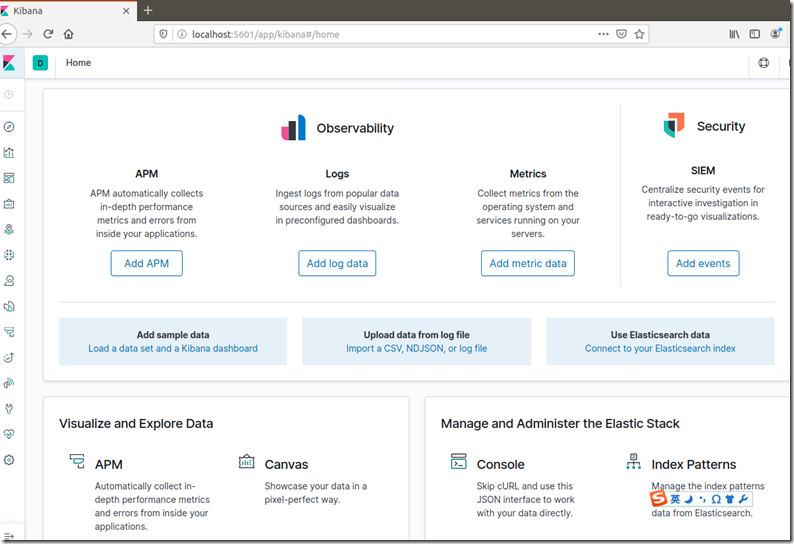
浏览器 http://localhost:5601/ 显示下面的画面即为成功
4:导入POM依赖
<dependency>

    <groupId>net.logstash.logback</groupId>

    <artifactId>logstash-logback-encoder</artifactId>

    <version>6.3</version>

</dependency>
5配置logstash
<?xml version="1.0" encoding="UTF-8"?>

<configuration>

    <include resource="org/springframework/boot/logging/logback/base.xml" />

    <appender name="LOGSTASH" class="net.logstash.logback.appender.LogstashTcpSocketAppender">

        <destination>127.0.0.1:4560</destination>

        <!-- 日志输出编码 -->

        <encoder charset="UTF-8"

                class="net.logstash.logback.encoder.LoggingEventCompositeJsonEncoder">

            <providers>

                <timestamp>

                    <timeZone>UTC</timeZone>

                </timestamp>

                <pattern>

                    <pattern>

                        {

                        "logLevel": "%level",

                        "serviceName": "${springAppName:-}",

                        "pid": "${PID:-}",

                        "thread": "%thread",

                        "class": "%logger{40}",

                        "rest": "%message"

                        }

                    </pattern>

                </pattern>

            </providers>

        </encoder>

    </appender>

    <root level="INFO">

        <appender-ref ref="LOGSTASH" />

        <appender-ref ref="CONSOLE" />

    </root>

</configuration>
input {

  tcp {

    mode => "server"

    host => "0.0.0.0"

    port => 4560

    codec => json_lines

  }

}

output {

  elasticsearch {

    hosts => "localhost:9200"

    index => "springboot-logstash-%{+YYYY.MM.dd}"

  }

}
6: 启动类设置输出信息
@SpringBootApplication

@RestController

public class SpringbootLogstashApplication {

    Logger logger = LoggerFactory.getLogger(SpringbootLogstashApplication.class);

    @GetMapping("test")

    public void test(){

        logger.info("测试初始一些日志吧!");

    }

    public static void main(String[] args) {

        SpringApplication.run(SpringbootLogstashApplication.class, args);

    }

}
7:测试
对maven 项目执行 mvn package 打包 得到 jar文件 拷贝到Linux下
dgw@ubuntu:~/Documents$ java -jar logstash-0.0.1-SNAPSHOT.jar
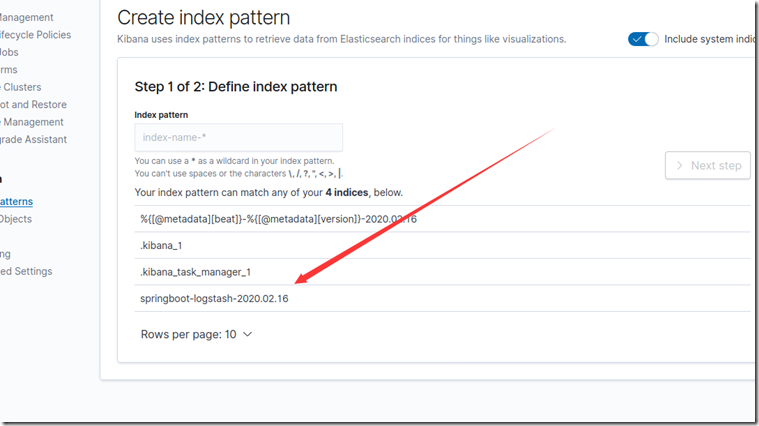
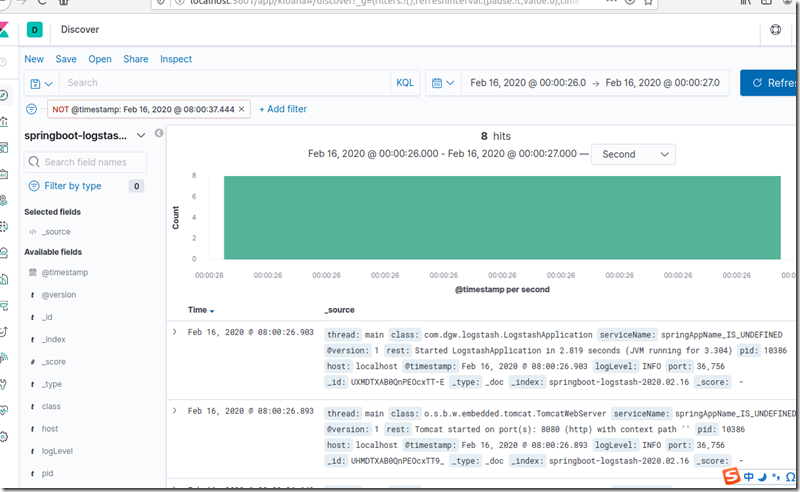
上面页面创建索引后, 在发现页面: 找到我们项目info
SpringBoot使用ELK日志收集ELASTIC (ELK) STACK的更多相关文章
- springboot 集成 elk 日志收集功能
Lilishop 技术栈 官方公众号 & 开源不易,如有帮助请点Star 介绍 官网:https://pickmall.cn Lilishop 是一款Java开发,基于SpringBoot研发 ...
- SpringBoot使用ELK日志收集
本文介绍SpringBoot应用配合ELK进行日志收集. 1.有关ELK 1.1 简介 在之前写过一篇文章介绍ELK日志收集方案,感兴趣的可以去看一看,点击这里-----> <ELK日志分 ...
- FILEBEAT+ELK日志收集平台搭建流程
filebeat+elk日志收集平台搭建流程 1. 整体简介: 模式:单机 平台:Linux - centos - 7 ELK:elasticsearch.logstash.kiban ...
- kubernetes-平台日志收集(ELK)
使用ELK Stack收集Kubernetes平台中日志与可视化 K8S系统的组件日志 K8S Cluster里面部署的应用程序日志 日志系统: ELK安装 安装jdk [root@localhost ...
- Linux下单机部署ELK日志收集、分析环境
一.ELK简介 ELK是elastic 公司旗下三款产品ElasticSearch .Logstash .Kibana的首字母组合,主要用于日志收集.分析与报表展示. ELK Stack包含:Elas ...
- ELK日志收集平台部署
需求背景 由于公司的后台服务有三台,每当后台服务运行异常,需要看日志排查错误的时候,都必须开启3个ssh窗口进行查看,研发们觉得很不方便,于是便有了统一日志收集与查看的需求. 这里,我用ELK集群,通 ...
- ELK日志收集分析平台 (Elasticsearch+Logstash+Kibana)使用说明
使用ELK对返回502的报警进行日志的收集汇总 eg:Server用户访问网站返回502 首先在zabbix上找到Server的IP 然后登录到elk上使用如下搜索条件: pool_select:X. ...
- 日志收集系统elk
目录 elk简介 官方帮助 rsyslog rsyslog日志采集介绍与使用 综合实验 案例一: 单机ELK部署 案例二. JAVA环境配置,部署 filebeat+Elasticsearch apa ...
- 日志收集系统ELK搭建
一.ELK简介 在传统项目中,如果在生产环境中,有多台不同的服务器集群,如果生产环境需要通过日志定位项目的Bug的话,需要在每台节点上使用传统的命令方式查询,这样效率非常低下.因此我们需要集中化的管理 ...
随机推荐
- Flutter 不能热加载,热重载按钮灰色,无法点击,flutter doctor 显示NO_PROXY is not set
一.现象: Flutter 不能热加载 热重载按钮灰色,无法点击. 二.分析原因: 终端 flutter doctor 显示 NO_PROXY is not set 没有设置无代理的端口 终端:flu ...
- iOS - 点击背景视图收起系统键盘
我们在 IOS 开发中经常会需要在输入框输入数据后,需要收起系统键盘,比如由于手机屏幕不是很大,可能由于输入信息后,系统键盘就会遮挡住下一步的按钮,而系统键盘有没有收起键,所以我们可以实现点击背景视图 ...
- IDEA 2019.2及以下版本永久激活教程(亲测可用)
写在前面 由于最近jetbrains公司开始严厉打击盗版激活码,所以导致一大批激活码失效,我身边的小伙伴对于如此苦恼,但是由于考虑到正版费用还是比较高昂的前提下,所以鉴于此,遂将之前整理的jar包激活 ...
- 005.kubernets之pods的资源限制和健康检查
一 POD的容器资源限制 1.1 限制内容 有两个参数 QoS Class: BestEffort,表示尽可能的满足使用,级别较低,但当资源不够时,会杀掉这个容器 resources: {}这里指定为 ...
- 如何制作地图故事使用esri story maps
博客作者原创 制作方法如下:http://url.cn/5dnsVQd
- 用Python爬取了考研吧1000条帖子,原来他们都在讨论这些!
写在前面 考研在即,想多了解考研er的想法,就是去找学长学姐或者去网上搜索,贴吧就是一个好地方.而借助强大的工具可以快速从网络鱼龙混杂的信息中得到有价值的信息.虽然网上有很多爬取百度贴吧的教程和例子, ...
- 《C# 爬虫 破境之道》:第一境 爬虫原理 — 第五节:数据流处理的那些事儿
为什么说到数据流了呢,因为上一节中介绍了一下异步发送请求.同样,在数据流的处理上,C#也为我们提供几个有用的异步处理方法.而且,爬虫这生物,处理数据流是基础本能,比较重要.本着这个原则,就聊一聊吧. ...
- Docker 学习 1 入门
Docker 学习 1 入门 dockert 安装. Mac Ubuntu 查看docker 版本 docker version 拉取image. docker pull e.g docker pul ...
- Nginx. 用http访问https跨域
用http 访问 https域名, 报跨越问题 解决方法: 在nginx相应服务的转发配置下添加: add_header 'Access-Control-Allow-Origin' 'http://i ...
- window和 linux 在一起 ios和 android在一起 net和js在一起
step 1: Windows 10 的 Linux Bash 支持「并不是使用虚拟机/模拟器」实现的,而是嵌入一个完整的 Ubuntu Linux 环境.技术上是实时将 Linux 的系统调用转换为 ...