
Hook集合----SSDTHook(x86 Win7)
最近在学习Ring0层Hook的一些知识点,很久就写完SSDTHook的代码了,但是一直没有整理成笔记,最近有时间也就整理整理。
介绍:
SSDTHook 实质是利用Ntoskrnl.exe 中全局导出的SSDT来进行Hook,SSDT(SystemServiceDescriptorTable,系统服务描述表),为什么要去用到SSDT表呢?
我们看一下ZwOpenProcess实现就明白了。为什么不用Nt系列函数,可以看我之前的文章。
kd> u 0x8485acd8

            nt!ZwOpenProcess:

            8485acd8 b8 be000000      mov     eax,0BEh

            8485acdd 8d542404        lea     edx,[esp+]

            8485ace1 9c              pushfd

            8485ace2 6a08            push

            8485ace4 e8d5190000      call    nt!KiSystemService (8485c6be)

            8485ace9 c21000          ret     10h

            nt!ZwOpenProcessToken:

            8485acec b8bf000000      mov     eax,0BFh

            8485acf1 8d542404        lea     edx,[esp+]
KiSystemService是系统调用的内核入口,也是从Ring3陷入Ring0的关键点。在第一句中mov eax,0BEh 中的BEh在我看来就是一个序号,相当于中断向量表中的中断类型号一样,在SSDT表中通过这序号,才找到真正的NtOpenProcess函数的代码出。很容易就能理解,我们为什么要找这个。原因在于:我们要把SSDT表中相应位置的函数地址替换掉,就实现了Hook。
(一)
⚪首先找到全局导出的KeServiceDescriptorTable。
⚪然后从MmGetSystemRoutineAddress函数中获取ZwOpenProcess函数地址。
⚪从ZwOpenProcess中获取序号。
⚪将SSDT表所在页属性改为可读可写的状态。
⚪将自己写好的Fake函数地址替换进去即可。
Hook之前: Hook之后:
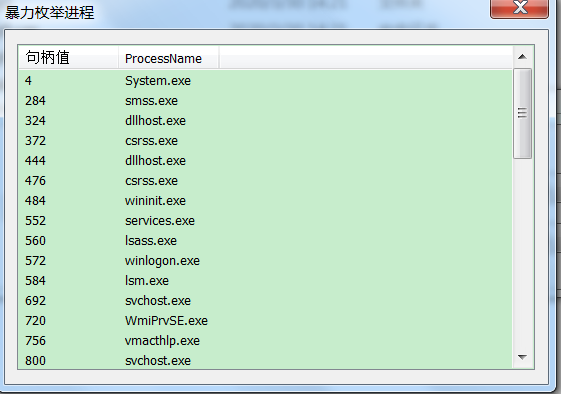
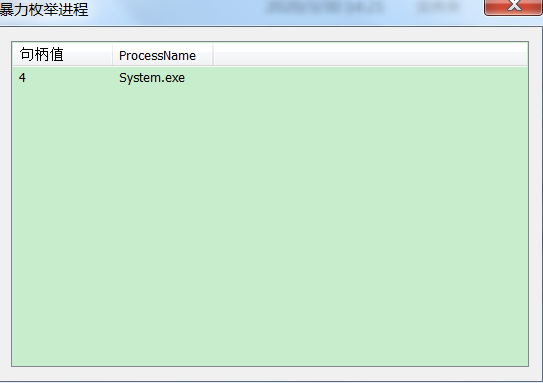
(二)
/*

typedef struct _SYSTEM_SERVICE_DESCRIPTOR_TABLE_

{

    PVOID ServiceTableBase; //这个指向系统服务函数地址表

    PULONG ServiceCounterTableBase;

    ULONG NumberOfService; //服务函数的个数

    ULONG ParamTableBase;

}SYSTEM_SERVICE_DESCRIPTOR_TABLE, *PSYSTEM_SERVICE_DESCRIPTOR_TABLE;

0x84988b00 struct _SYSTEM_SERVICE_DESCRIPTOR_TABLE_ *

ServiceTableBase         0x8489d43c

ServiceCounterTableBase  0x00000000

NumberOfService          0x191

ParamTableBase           0x8489da84

*/

extern PSYSTEM_SERVICE_DESCRIPTOR_TABLE KeServiceDescriptorTable;

PUCHAR __ZwOpenProcess = NULL;

PMDL __MDL = NULL;

PVOID *__ServiceTableBase = NULL;

LPFN_NTOPENPROCESS __NtOpenProcess = NULL;

BOOLEAN __IsHook = FALSE;

#define SSDT_INDEX(ZwFunctionAddress) * (PULONG)((PUCHAR)ZwFunctionAddress +1)

#define SSDT_HOOK(ZwFunctionAddress,FakeFunctionAddress,OriginalFunctionAddress)\

                 OriginalFunctionAddress = (PVOID) InterlockedExchange((PLONG)&__ServiceTableBase[SSDT_INDEX(ZwFunctionAddress)],(LONG)FakeFunctionAddress)

#define SSDT_UNHOOK(ZwFunctionAddress,OriginalFunctionAddress)\

                   (PVOID) InterlockedExchange((PLONG)&__ServiceTableBase[SSDT_INDEX(ZwFunctionAddress)],(LONG)OriginalFunctionAddress)

NTSTATUS SSDTHook(BOOLEAN IsOk)

{

    NTSTATUS Status = STATUS_UNSUCCESSFUL;

    UNICODE_STRING v1;

    RtlInitUnicodeString(&v1, L"ZwOpenProcess");

    if (IsOk)

    {

        __ZwOpenProcess = (PUCHAR)MmGetSystemRoutineAddress(&v1);

        /*

        2: kd> u 0x8485acd8

            nt!ZwOpenProcess:

            8485acd8 b8 be000000      mov     eax,0BEh

            8485acdd 8d542404        lea     edx,[esp+4]

            8485ace1 9c              pushfd

            8485ace2 6a08            push    8

            8485ace4 e8d5190000      call    nt!KiSystemService (8485c6be)

            8485ace9 c21000          ret     10h

            nt!ZwOpenProcessToken:

            8485acec b8bf000000      mov     eax,0BFh

            8485acf1 8d542404        lea     edx,[esp+4]

        */

        if (__ZwOpenProcess)

        {

            if (__MDL == NULL)

            {

                __MDL = MmCreateMdl(NULL, KeServiceDescriptorTable->ServiceTableBase,

                    KeServiceDescriptorTable->NumberOfService * sizeof(PVOID));

                if (!__MDL)

                {

                    return Status;

                }

                MmBuildMdlForNonPagedPool(__MDL);

                //设置标志让内存变成读写

                __MDL->MdlFlags = __MDL->MdlFlags | MDL_MAPPED_TO_SYSTEM_VA;

                __ServiceTableBase = MmMapLockedPages(__MDL, KernelMode);

            }

            if (__ServiceTableBase)

            {

                if (!__IsHook)

                {

                    //开始HOOK

                    SSDT_HOOK(__ZwOpenProcess, FakeNtOpenProcess, __NtOpenProcess);

                    Status = STATUS_SUCCESS;

                    /*

                    2: kd> u 0x84a31ba1

                        nt!NtOpenProcess:

                        84a31ba1 8bff            mov     edi,edi

                        84a31ba3 55              push    ebp

                        84a31ba4 8bec            mov     ebp,esp

                        84a31ba6 51              push    ecx

                        84a31ba7 51              push    ecx

                        84a31ba8 64a124010000    mov     eax,dword ptr fs:[00000124h]

                        84a31bae 8a803a010000    mov     al,byte ptr [eax+13Ah]

                        84a31bb4 8b4d14          mov     ecx,dword ptr [ebp+14h]

                    */

                    __IsHook = TRUE;

                }

            }

        }

    }

    else

    {

        if (__IsHook)

        {

            SSDT_UNHOOK(__ZwOpenProcess, __NtOpenProcess);

            __IsHook = FALSE;

        }

        if (__MDL)

        {

            MmUnmapLockedPages(__ServiceTableBase, __MDL);

            IoFreeMdl(__MDL);

            __MDL = NULL;

            Status = STATUS_SUCCESS;

        }

    }

    return Status;

}

NTSTATUS FakeNtOpenProcess( PHANDLE ProcessHandle, ACCESS_MASK DesiredAccess, POBJECT_ATTRIBUTES ObjectAttributes, PCLIENT_ID ClientId)

{

    __try

    {

        PEPROCESS EProcess = PsGetCurrentProcess();

        if (EProcess != NULL && IsRealProcess(EProcess))

        {

            char * ProcessName = (ULONG_PTR)EProcess + x86_IMAGEFILENAME_OFFSET;

            if (strcmp(ProcessName, "HookRing3.exe")==)

            {

                return STATUS_ACCESS_DENIED;

            }

        }

    }

    __except ()

    {

        return GetExceptionCode();

    }

    return ((LPFN_NTOPENPROCESS)__NtOpenProcess)(ProcessHandle, DesiredAccess, ObjectAttributes, ClientId);

}
Hook集合----SSDTHook(x86 Win7)的更多相关文章
- 一个简单的Object Hook的例子(win7 32bit)
Object Hook简单的来说就是Hook对象,这里拿看雪上的一个例子,因为是在win7 32位上的,有些地方做了些修改. _OBJECT_HEADER: kd> dt _OBJECT_HEA ...
- Android的so注入( inject)和函数Hook(基于got表) - 支持arm和x86
本文博客地址:http://blog.csdn.net/qq1084283172/article/details/53942648 前面深入学习了古河的Libinject注入Android进程,下面来 ...
- android hook 框架 libinject2 简介、编译、运行
Android so注入-libinject2 简介.编译.运行 Android so注入-libinject2 如何实现so注入 Android so注入-Libinject 如何实现so注入 A ...
- 01.WAMP搭建 [Win7+Apache2.4+MySQL5.7+PHP7
WAMP搭建[Win7+Apache2.4+MySQL5.7+PHP7 一.背景 将电脑光驱位拆换成固态硬盘(120g),专门装了一个系统用于工作.之前一直使用PHPstudy和WAMP这种集成环境, ...
- win7 xp 双系统安装记录
原机win7 64 增加xp x86 win7在c盘,xp装h盘 1.老毛桃pe,雨林木风gho,蓝屏,0000007b 2.通用pe.雨林木风gho,蓝屏,00000007b 3.pe设置h盘为系统 ...
- Android下so注入和hook
一.前言 总结一下这两天学习的Android注入so文件,通过遍历got表hook函数调用 1.注入so文件 2.so文件中遍历got表hook函数 二.注入so文件 1)注入进程 1.编程思路分为以 ...
- android hook 框架 libinject 如何实现so注入
前面两篇 android hook 框架 libinject2 简介.编译.运行 android hook 框架 libinject2 如何实现so注入 实际运行并分析了 Android中的so注入( ...
- CApiHook__Api钩子类
见过网上有很多ApiHook的类,但是都不尽入人意,要么就是写的不够好不够完善,要么就是跑不起来. 用别人写的代码总是有种不安心,所以自己就花了一晚上写了CApiHook类.已经尽量确保自己写的类是非 ...
- UDP收发buffer尺寸对收发包流量的影响
下午验证一个高流量发包问题时,发现了一个值得记录的问题:socket的收发buffer尺寸是会影响收发包的效率的,高流量通讯时,若socket的收发buffer尺寸过小会一定程度降低收发包效率. 自己 ...
随机推荐
- ASP制作建议留言板
<html> <head> <meta http-equiv="Content-Type" content="text/html;cha ...
- MQ消息丢了怎么破?在线等.....
MQ又丢消息了,老板眉头一紧............ 在我们从事技术的工作中,离不开中间件,mq就是常见的中间件之一,丢消息可能是我们经常遇到的,为啥会丢?丢了怎么破?测试能不能复现,很多同学知道一些 ...
- 使用Taiko + Gauge进行自动化测试(一)
目录 初识Taiko 环境安装 尝试Taiko taiko 执行过程 结合Gauge编写用例 使用Gauge 总结 初识Taiko 先来了解一下什么是Taiko:"Taiko是一个免费的开源 ...
- 从0开发3D引擎(十一):使用领域驱动设计,从最小3D程序中提炼引擎(第二部分)
目录 上一篇博文 本文流程 回顾上文 解释基本的操作 开始实现 准备 建立代码的文件夹结构,约定模块文件的命名规则 模块文件的命名原则 一级和二级文件夹 api_layer的文件夹 applicati ...
- 逆向破解之160个CrackMe —— 001(上)
CrackMe--001 前置知识介绍: 160 CrackMe 是比较适合新手学习逆向破解的CrackMe的一个集合,一共160个待逆向破解的程序 CrackMe:一些公开给别人尝试破解的小程序,制 ...
- Enbale IE mode in Edge
1. 打开Edge, 在地址栏输入 edge://flags/ 2. 搜索 Enable IE Integration , 配置为 IE mode 3. 找到Edge的启动程序路径.如 C:\Prog ...
- 使用IDEA创建Maven整合SSM
创建数据库 CREATE DATABASE `ssmbuild`; USE `ssmbuild`; DROP TABLE IF EXISTS `books`; CREATE TABLE `books` ...
- 使用纯粹的JS构建 Web Component
原文链接:https://ayushgp.github.io/htm...译者:阿里云 - 也树 Web Component 出现有一阵子了. Google 费了很大力气去推动它更广泛的应用,但是除 ...
- Jave基本数据类型
基本类型,或者叫做内置类型,是JAVA中不同于类的特殊类型.它们是我们编程中使用最频繁的类型,因此面试题中也总少不了它们的身影,在这篇文章中我们将从面试中常考的几个方面来回顾一下与基本类型相关的知识. ...
- java后台生成并下载二维码
这个功能在项目开发中是很基础的,平时用到的也很多,这里简单记录一下,以便以后使用的时候参考 前提业务要求:前台页面展示数据,有下载按钮,点击下载,下载对应数据的二维码. 首先,在pom.xml文件中添 ...