
Azure自定义角色实现RBAC
简要说明:
当前Azure Portal上只能针对订阅或具体某一资源,实现访问控制,也就是对某一具体资源实现访问/使用/删除,但无法实现创建。例如:当前的需求为,新添加用户只具有对CDN服务的管理使用(包括创建/访问/使用/删除),无法对除CDN外的资源进行管理使用。使用当前Portal的设置,已经无法实现该需求,需要使用自定义角色实现该需求,详细操作过程见下
准备条件:
AzureSubscriptionID:1ce573c5-2d64-493b-87cc-******
已创建的一个资源组:hlmltsrgn1
在AAD下新添加一个用户:hlmlts@******.onmschina.cn
详情操作:
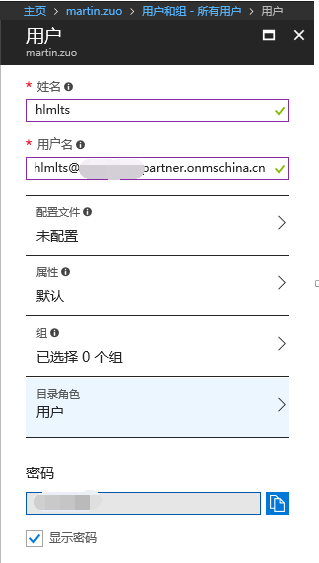
1.在AAD下新建一个用户,hlmlts@******.onmschina.cn

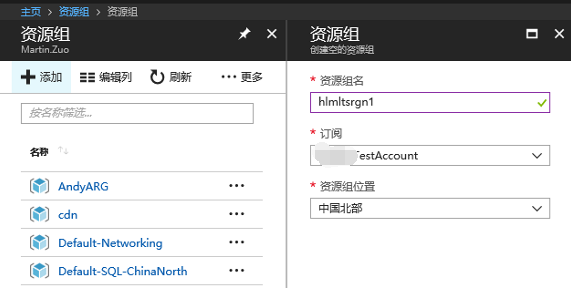
2.新建一个资源组,hlmltsrgn1
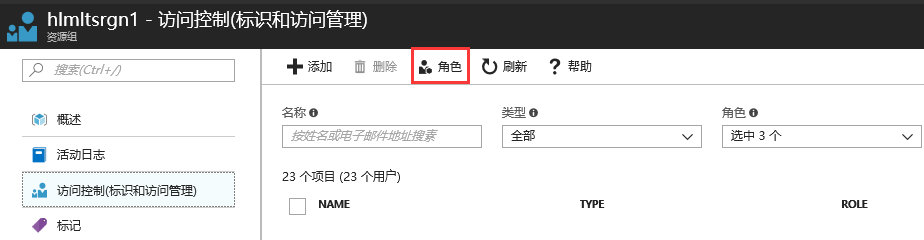
3.获取已有角色,发现没有CDN管理相关的角色


4.使用Azure Powershell,登陆ARM模式,命令:Add-AzureRmAccount -EnvironmentName AzureChinaCloud,设置指定的订阅为即将操作的订阅,命令:Select-AzureRmSubscription -SubscriptionId "******"
5.使用如下Azure Powershell命令创建"CDN Contributor","$subscriptionid"及"$resourceGroupsName"参数需要根据自己的环境进行替换
$subscriptionid = "1ce573c5-2d64-493b-87cc-******"

$resourceGroupsName = "hlmltsrgn1"

$role = Get-AzureRmRoleDefinition -Name "Contributor"

$role.Id = $null

$role.Name = "CDN Contributor"

$role.Description = "Let you view and configure CDN resources only"

$role.AssignableScopes.Clear()

$role.AssignableScopes.Add("/subscriptions/"+$subscriptionid+"/resourceGroups/"+$resourceGroupsName)

$role.NotActions.Clear()

$role.NotActions.Add("Microsoft.ApiManagement/*")

$role.NotActions.Add("Microsoft.AnalysisServices/*")

$role.NotActions.Add("Microsoft.Authorization/*/Delete")

$role.NotActions.Add("Microsoft.Authorization/*/Write")

$role.NotActions.Add("Microsoft.Authorization/elevateAccess/Action")

$role.NotActions.Add("Microsoft.Automation/*")

$role.NotActions.Add("Microsoft.AzureStack/*")

$role.NotActions.Add("Microsoft.Batch/*")

$role.NotActions.Add("Microsoft.Cache/*")

$role.NotActions.Add("Microsoft.ClassicInfrastructureMigrate/*")

$role.NotActions.Add("Microsoft.ClassicNetwork/*")

$role.NotActions.Add("Microsoft.ClassicCompute/*")

$role.NotActions.Add("Microsoft.ClassicStorage/*")

$role.NotActions.Add("Microsoft.ClassicSubscription/*")

$role.NotActions.Add("Microsoft.CognitiveServices/*")

$role.NotActions.Add("Microsoft.Compute/*")

$role.NotActions.Add("Microsoft.Devices/*")

$role.NotActions.Add("Microsoft.DocumentDB/*")

$role.NotActions.Add("Microsoft.EventHub/*")

$role.NotActions.Add("Microsoft.Features/*")

$role.NotActions.Add("Microsoft.HDInsight/*")

$role.NotActions.Add("Microsoft.ImportExport/*")

$role.NotActions.Add("Microsoft.Insights/*")

$role.NotActions.Add("Microsoft.KeyVault/*")

$role.NotActions.Add("Microsoft.Media/*")

$role.NotActions.Add("Microsoft.Network/*")

$role.NotActions.Add("Microsoft.NotificationHubs/*")

$role.NotActions.Add("Microsoft.PowerBI/*")

$role.NotActions.Add("Microsoft.RecoveryServices/*")

$role.NotActions.Add("Microsoft.Relay/*")

$role.NotActions.Add("Microsoft.Resources/subscriptions/resourceGroups/delete")

$role.NotActions.Add("Microsoft.Scheduler/*")

$role.NotActions.Add("Microsoft.ServiceBus/*")

$role.NotActions.Add("Microsoft.ServiceFabric/*")

$role.NotActions.Add("Microsoft.Sql/*")

$role.NotActions.Add("Microsoft.Storage/*")

$role.NotActions.Add("Microsoft.StreamAnalytics/*")

$role.NotActions.Add("Microsoft.Web/*")

New-AzureRmRoleDefinition -Role $role

6.运行以上Azure Powershell命令后,角色下多出了"CDN Contributor"
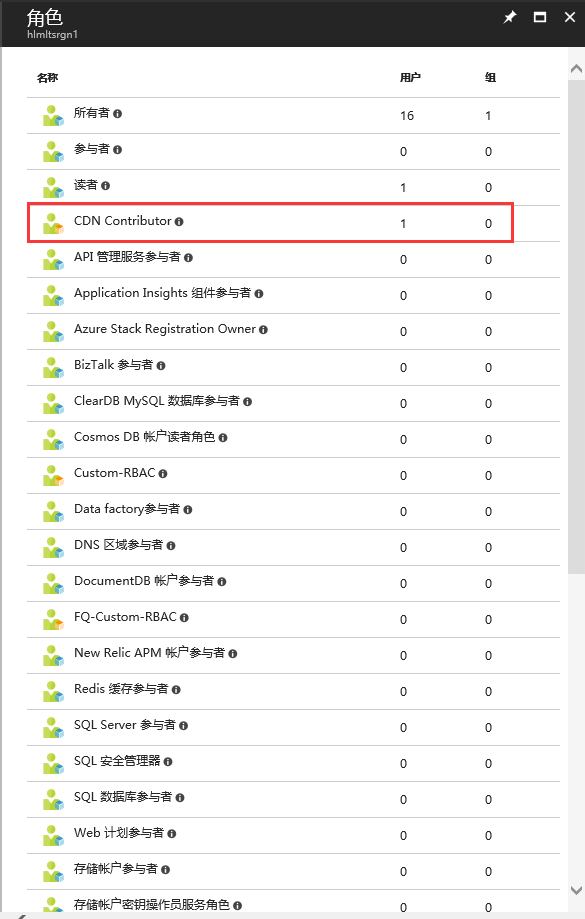
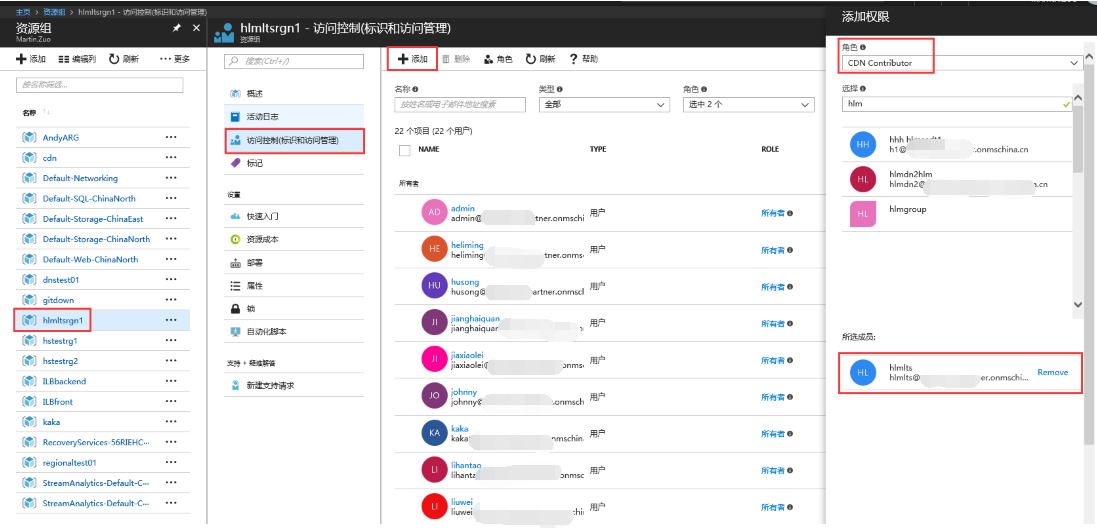
7.针对已建资源组设置新添加用户为“CDN Contributor”角色

8.使用新用户登陆Portal,进行测试验证
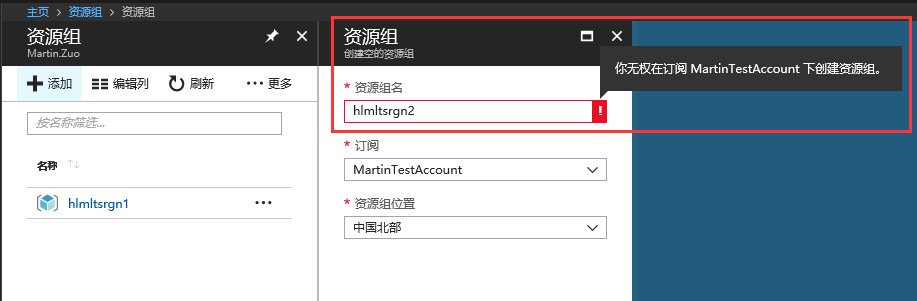
a.只能看到之前指定的资源组“hlmltsrgn1”,尝试创建资源组,失败
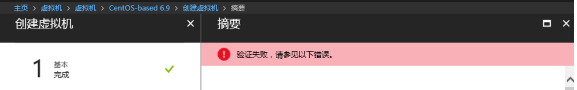
b.尝试在已有资源组下创建虚拟机,失败
c.尝试在已有资源组下创建存储账号,失败
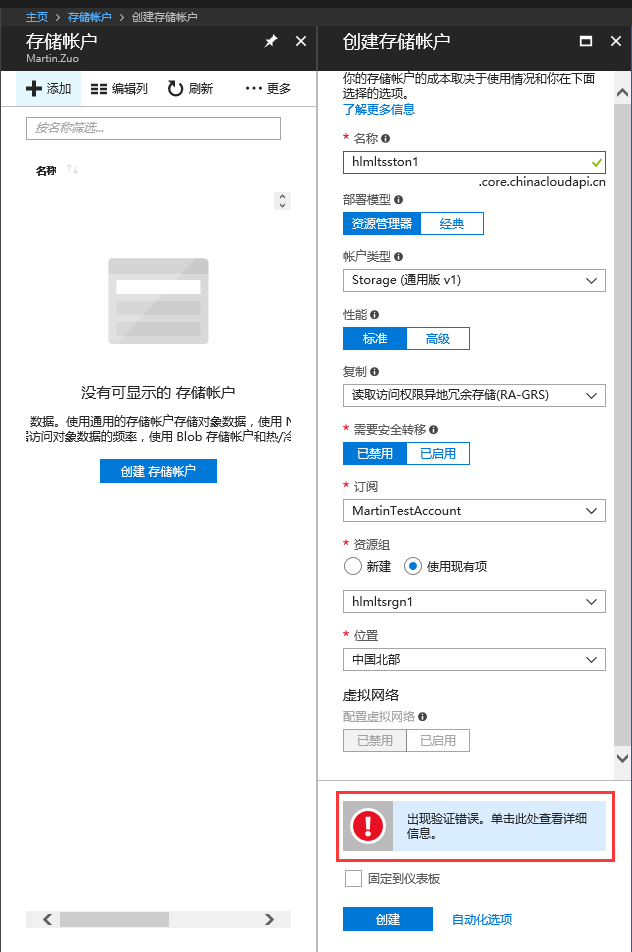
d.尝试在已有资源组下创建虚拟机网络,失败
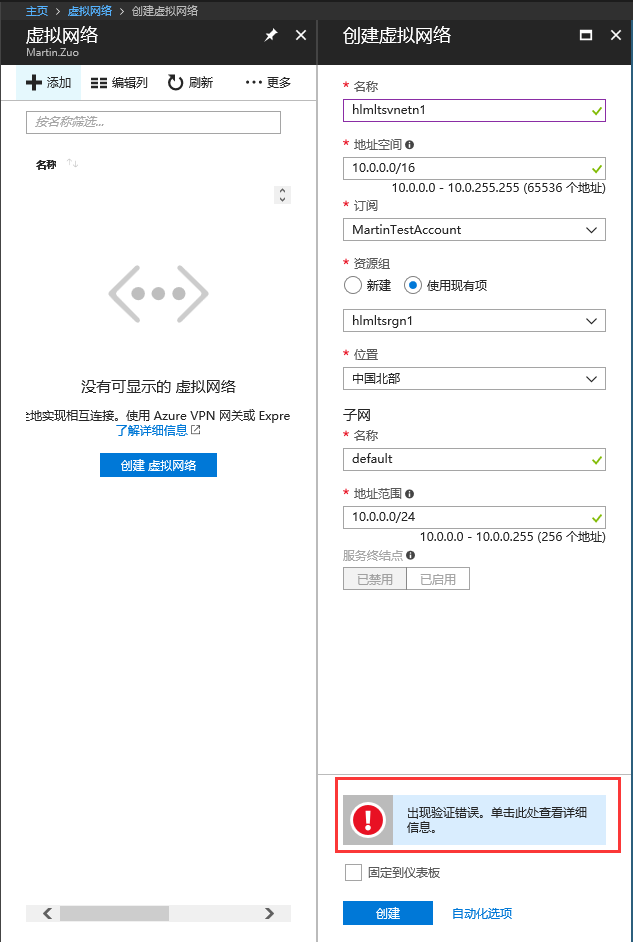
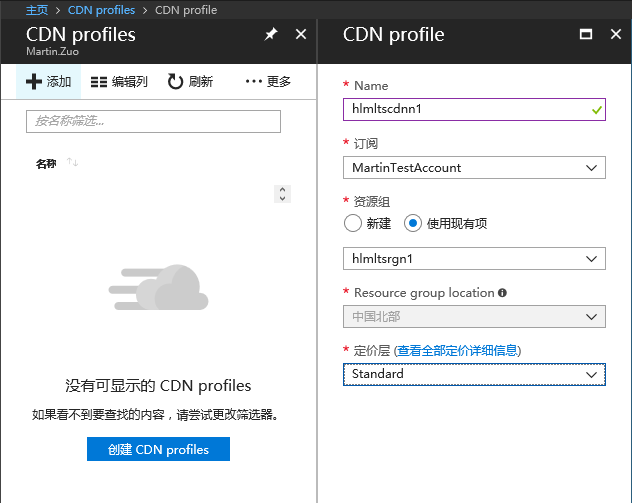
e.尝试在已有资源组下创建CDN Profiles,成功

Azure自定义角色实现RBAC的更多相关文章
- 在微服务系统开发部署中使用Azure RBAC自定义角色
Azure的官方文档介绍了如何创建用于Azure基于角色的访问控制的自定义角色(RBAC Role). 我们也可以根据同样的原理把RBAC细粒度资源管理运用于微服务产品的开发部署中.(https:// ...
- Sitecore安全性第1部分:自定义角色和权限
安全性是任何Sitecore构建的重要组成部分.它可确保您的内容作者具有适当级别的访问权限,以管理他们拥有的内容,并授予他们访问不同Sitecore功能的权限. Sitecore附带了许多提供功能访问 ...
- Azure基于角色的用户接入控制(RBAC)
RBAC是Role Based Access Control是基于角色的接入控制的简称.在Azure推出ARM以后,对Azure各种资源的管理粒度已经非常细致,使得RBAC成为可能. 通过RBAC可以 ...
- Shiro 自定义角色 认证
转载,原博文的地址在:https://ailongni.iteye.com/blog/2086022 由于Shiro filterChainDefinitions中 roles默认是and,/** = ...
- Openshift 用户,角色和RBAC
OCP中的权限管理沿用的Kubernetes RBAC机制,授权模式主要取决于下面几个因数 Rules 针对主要对象的操作权限,比如建立Pod Sets of permitted verbs on a ...
- ASP.NET Core 使用 JWT 自定义角色/策略授权需要实现的接口
目录 ① 存储角色/用户所能访问的 API ② 实现 IAuthorizationRequirement 接口 ③ 实现 TokenValidationParameters ④ 生成 Token ⑤ ...
- 基于角色访问控制RBAC权限模型的动态资源访问权限管理实现
RBAC权限模型(Role-Based Access Control) 前面主要介绍了元数据管理和业务数据的处理,通常一个系统都会有多个用户,不同用户具有不同的权限,本文主要介绍基于RBAC动态权限管 ...
- Kubernetes角色访问控制RBAC和权限规则(Role+ClusterRole)
文章转载自:https://blog.csdn.net/BigData_Mining/article/details/88849696 基于角色的访问控制(Role-Based Access Cont ...
- 【Azure 环境】由为存储账号(Storage Account)拒绝分配权限而引出的Azure 蓝图(Blueprint)使用问题
问题描述 当打开Azure存储账号(Storage Account)门户页面时,从 "访问控制(标识和访问管理)" 页面中发现有"拒绝分配"的功能,所以就思考, ...
随机推荐
- Hibernate中Session与本地线程绑定
------------------siwuxie095 Hibernate 中 Session 与本地线程绑定 1.Session 类似于 JDBC 的连接 Connection 2.Session ...
- Jenkins + Jmeter +Ant自动化集成环境搭建(一)
所需工具 一.jmeter 工具下载 https://jmeter.apache.org/ 配置环境JDK等及各种插件可以看小七之前的教程 二.Ant安装(http://ant.apache.org ...
- &&与||的短路运算
在谈&&和||两个运算符的短路运算之前,先看一段程序: #include <stdio.h> int main() { , para2 = , para3 = , para ...
- 2-字符串模拟- URL映射
问题描述 试题编号: 201803-3 试题名称: URL映射 时间限制: 1.0s 内存限制: 256.0MB 问题描述: 问题描述 URL 映射是诸如 Django.Ruby on Rails 等 ...
- git 常用commands(转)
常用 Git 命令清单 作者: 阮一峰 日期: 2015年12月 9日 我每天使用 Git ,但是很多命令记不住. 一般来说,日常使用只要记住下图6个命令,就可以了.但是熟练使用,恐怕要记住60- ...
- [C++] Operator Overload
Operator Overload NOTE1: operator = must be overload as a member function NOTE2: An operator functi ...
- 熟悉相关电路,控制I/O口,且配置相关参数,LED,光敏,74LS164数码管
1.掌握zigbee无线模块的基本工作电路. 2.上面芯片跟仿真器连接需要5根线,电源.地.复位.P2_1.P2_2. 输出的配置:a.首先要让相应IO口处于普通IO口模式,非片上外设的模式:b.让普 ...
- 给你的LINUX程序加个文字画LOGO
经常看到很多的程序尤其LINUX程序有文字对应的那种LOGO,好酷炫啊. 研究了好久试了各种方法,后来在GOOGLE中搜索到一个软件叫:figlet 下载地址:http://www.figlet.or ...
- [随笔]CENTOS7更换YUM源为163源(记录一下以防忘记)
2016年2月16日,最新163源变更后的更新方法: 访问地址为:http://mirrors.163.com/.help/centos.html 首先备份源: mv /etc/yum.repos.d ...
- STL中 map 和 multimap
1. 所在头文件<map>. 命名空间std, 声明如下: namespace std{ template <class Key,class T, class Compare = l ...