
初试钓鱼工具Weeman+DNS欺骗的使用
下午无聊再网上闲逛随意看了下,自己做了一次测试,目前最新的版本是1.6。Weeman是一款运行在Python环境下的钓鱼渗透测试工具
但这款工具简单易用,安装简单,可伪造HTML页面等等。。。网上看了下,国内这个工具教程很少,要么教程都是重复的,而且也不是很详细。
所以自己摸索了几个小时,把大致的使用过程发布出来和大家分享一下。说的不好地方请大家见谅。
工具项目地址:https://github.com/Hypsurus/weeman/
克隆地址:https://github.com/Hypsurus/weeman.git
黑客机器:192.168.128.132 (kali Linux2.0系统)
受害者:192.168.128.129(windows系统)
思路:伪造路由器登录界面,即假的登录界面,假的登录地址,获取管理员的账号和密码。但要想管理员访问这个假的地址怎么办?那就用DNS欺骗咯,不懂DNS欺骗可以看我前边的文章,欺骗成功后,当管理员自己的机器无论访问什么网站,都会跳转到我设置好的钓鱼网站,这里则指跳转到假的路由器界面。
一、安装过程
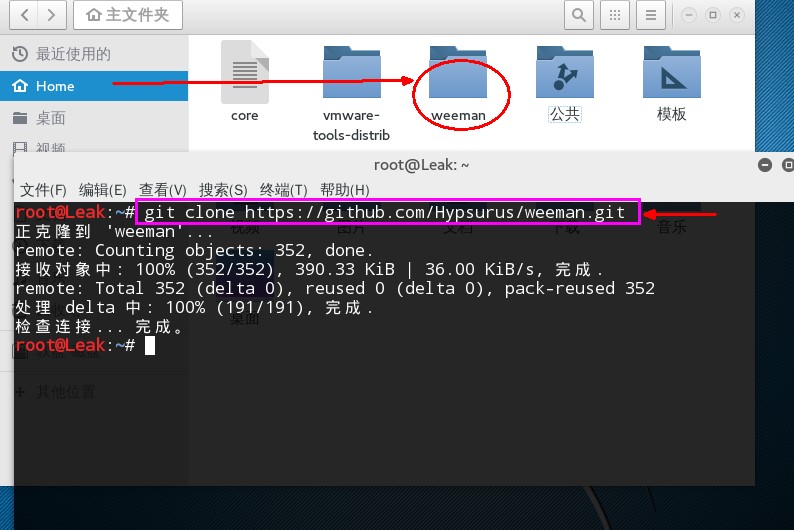
打开终端输入命令:git clone https://github.com/Hypsurus/weeman.git 进行克隆下载
kali2.0系统里默认是没有这个工具的,所以要自己下载,自己就本地克隆了一下。克隆完成后,会在主文件下生成weeman文件夹。

然后在到桌面打开终端依次输入命令
cd weeman //切换到weeman目录
ls //列出文件
python weeman.py //启动weeman工具
当然,也可以直接到weeman文件夹下打开终端 执行python weeman.py运行也可以

工具打开就是这个样子,
help //查看帮助
show //显示默认的配置
set //设置show下边的各个参数值
quit //退出
run //执行 运行 生成钓鱼界面
二、关于钓鱼界面的配置过程
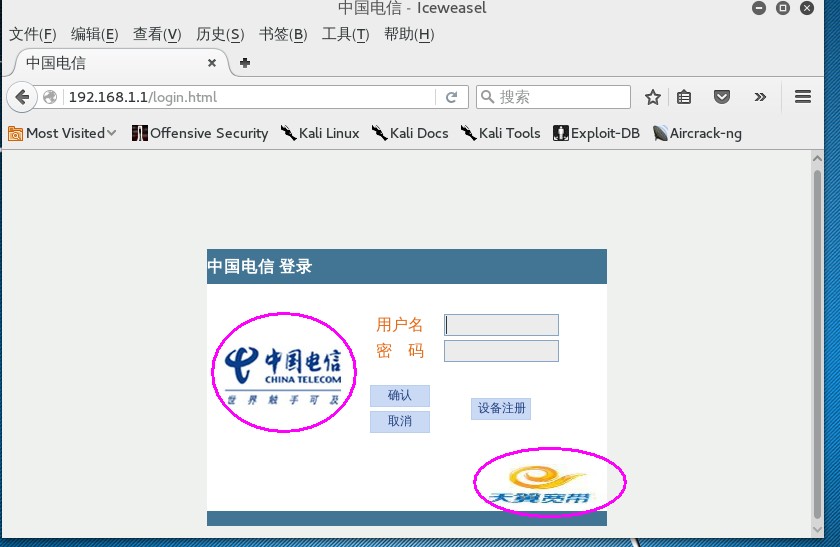
先打开真正的登录界面看看,192.168.1.1(这是真实的猫灯登录地址),既然你要做和这个界面一样的登录界面,仿照就必须的逼真,这样成功的几率就会大一点。
由于weeman傻瓜式的生成伪造的页面,但我发现有时候比如资源文件,某些图片,按钮不能显示出来,所以,要仿造逼真的话,就看看这些资源文件在什么目录下,

可以看见这个两张图在pic目录下,所以跟着也把这两张图下载到本地,图片的名称不要改。

然后再去weeman目录下建一个文件夹命名为pic,把刚才的两张图分别放到pic目录下,
这样,你伪造的假猫灯登陆地址看起来就和真实的登录地址一样了,逼真效果就出来了。
三、weeman 和ettercap进行相互利用
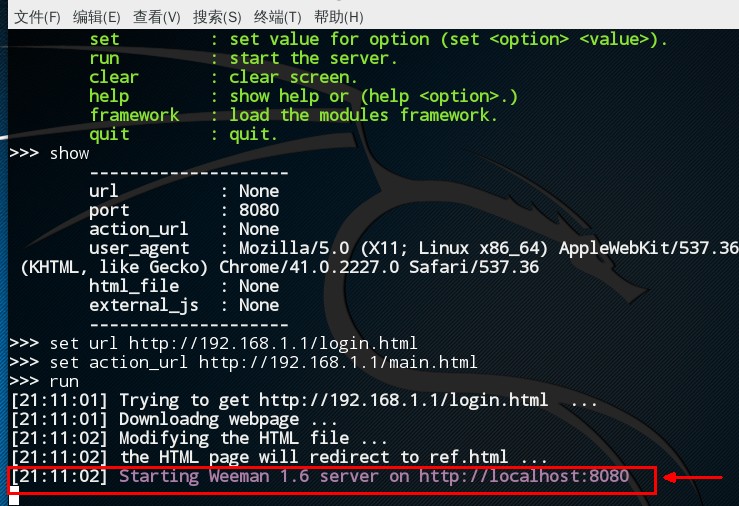
weeman打开后输入命令
set url http://192.168.1.1/login.html //设置伪造的页面地址 这里我们要仿造猫灯的登录地址 所以就设置猫灯的登录地址
set action_url http://192.168.1.1/main.html //设置登录成功后跳转的地址,即猫灯登录成功后的地址
配置好后执行run ,开始生成假的猫灯登录地址,可以看见地址为:http://localhost:8080
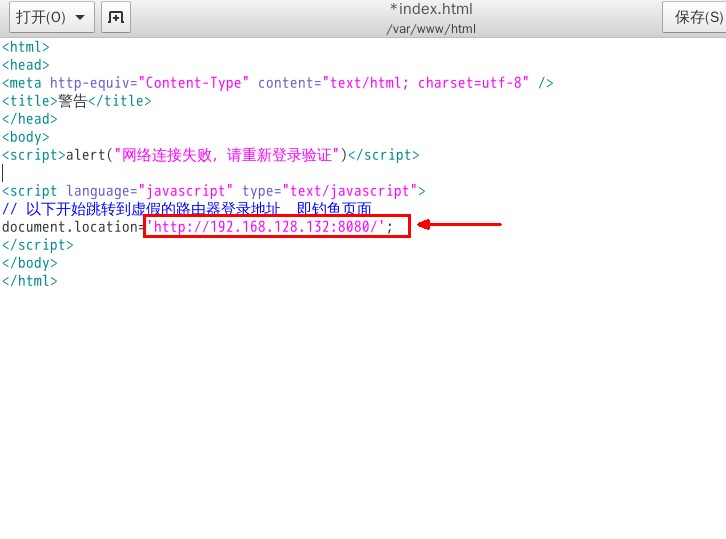
这是要进行DNS欺骗成功后要访问的页面,当ettercap成功了DNS欺骗后,
用户访问的页面就会跳转到我们的钓鱼地址,即假的猫灯登录地址,欺骗管理员输入账号和密码。
这里为什么要设置为http://192.168.128.132:8080,而不是http://localhost:8080
功能都是跳转到假的猫灯登录地址,因为是其它电脑访问 所以就得填写你的本机IP地址,localhost是本地的意思,
只能在本地访问。当然,weeman弄好后,ettercap要开着进行DNS欺骗。
四、成功效果图
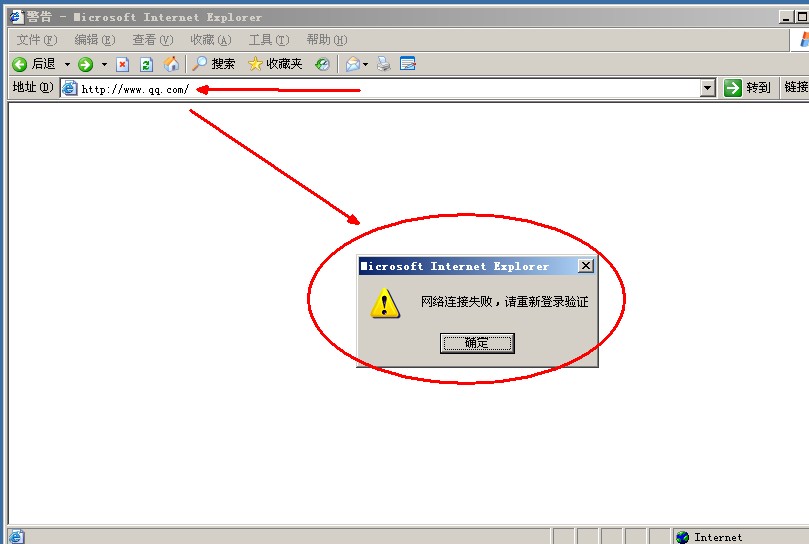
当管理员正准备浏览QQ官网的时候,
突然弹出一个框框,然后点击了一下确定。

接着。。。。跳转到了猫灯登录界面,管理员一不小心就输入了正确的账号和密码,没有发现这个地址确是黑客弄的假的,
我这里输入的账号和密码当然肯定是假的啦

最后。。。。黑客坚守在电脑前,发现了某台机器,登录了路由器。。。账号和密码就拿到了,呵呵。
是不是很简单啊,亏自己还摸索了一大半天,祝大家新年快乐,也祝自己新的一年生意兴隆,教程就到这了,bye~
初试钓鱼工具Weeman+DNS欺骗的使用的更多相关文章
- 从零开始学安全(四十五)●browser_autopwn2漏洞利用配合Ettercap工具实施DNS欺骗攻击
系统:kali 2019 工具Ettercap,Metasploit 环境内网地址 首先 cd /etc/ettercap/ 移动在ettercap 文件下 在用vim 打开编辑 etter.dns ...
- 钓鱼+DNS欺骗学习笔记
钓鱼+DNS欺骗学习笔记 0x00 写在前面 原文链接: http://www.cnblogs.com/hkleak/p/5186523.html 感谢大佬无私教学 0x01 步骤如下 第一步:布置钓 ...
- Kali Linux Web 渗透测试视频教程—第十四课-arp欺骗、嗅探、dns欺骗、session劫持
Kali Linux Web 渗透测试视频教程—第十四课-arp欺骗.嗅探.dns欺骗.session劫持 文/玄魂 目录 Kali Linux Web 渗透测试—第十四课-arp欺骗.嗅探.dns欺 ...
- bettercap实现内网Dns欺骗
目的 让内网的所有计算机浏览网页的时候, 出现我的钓鱼页面 准备 kali系统 Bettercap dns文件 通过ifconfig查看当前计算机的ip, 我这边为, 192.168.1.150 创建 ...
- Kali下Ettercap 使用教程+DNS欺骗攻击
一.Ettercap 使用教程 EtterCap是一个基于ARP地址欺骗方式的网络嗅探工具.它具有动态连接嗅探.动态内容过滤和许多其他有趣的技巧.它支持对许多协议的主动和被动分析,并包含许多用于网络和 ...
- ettercap局域网内DNS欺骗(隔壁的哥们轻一点 ...)
转自:http://www.cnblogs.com/hkleak/p/5043063.html 笔记一:ettercap是什么? 我们在对WEB安全检测的时候都会用到Cain和netfuke这两款工具 ...
- 针对SSL/TLS的拒绝服务攻击以及使用ettercap进行DNS欺骗
一. thc-ssl-dos 1.简介 (1).SSL 协商加密对性能开销增加,大量握手请求会导致 DOS (2).利用 SSL secure Renegotiation 特性,在单一 TCP 连接中 ...
- Ettercap之ARP+DNS欺骗
1.网络攻击拓扑环境 网关:192.168.133.2 攻击者:192.168.133.128 受害者:192.168.133.137 2.原理讲解 ARP欺骗 简介:ARP(Address Reso ...
- 20145319 《网络渗透》DNS欺骗
20145319 <网络渗透>DNS欺骗 实验内容 dns欺骗实质上就是一种通过修改dns文件来改变目标想访问的域名和对应ip的攻击,使得目标在访问自己常用域名时不知不觉落入我们的圈套(可 ...
随机推荐
- 机器学习&数据挖掘笔记_25(PGM练习九:HMM用于分类)
前言: 本次实验是用EM来学习HMM中的参数,并用学好了的HMM对一些kinect数据进行动作分类.实验内容请参考coursera课程:Probabilistic Graphical Models 中 ...
- 如何删除回滚段状态为NEEDS RECOVERY的undo表空间
环境:RHEL 6.4 + Oracle 11.2.0.4 背景:备份恢复的测试库在一次不完全恢复后,没有来及做有效的全备,又一次数据库故障导致数据库无法正常open. 只能离线部分数据文件打开数据库 ...
- SQL Server 2014里的缓存池扩展
在今天的文章里我想谈下SQL Server 2014里引入的缓存池扩展(Buffer Pool Extensions).我们都知道,在SQL Server里,缓存池是主要的内存消耗者.当你从你存储里读 ...
- AndroidDevTools简介
AndroidDevTools简介 Android Dev Tools官网地址:www.androiddevtools.cn 收集整理Android开发所需的Android SDK.开发中用到的工具. ...
- 控制器描述者(ControllerDescriptor),行为方法描述者(ActionDescriptor),参数描述者(ParameterDescriptor)的小结
Model的绑定是在Action方法绑定参数时发生的,这个绑定的参数过程要用到的元数据来自于控制器,行为方法和参数的描述者ContrllerDescriptor,ActionDescriptor和Pa ...
- asp.net页面后退,重复弹出上一页对话框处理办法
我们在实例中,虽然页面内有导航,但是用户使用的时候难免会使用浏览器的后退按钮. 时常会发现,当后退的时候,上一页的对话框会自动弹出,下面是解决办法. 问题:使用此js代码,后退按钮时,重复显示对话框内 ...
- C#操作XML学习之创建XML文件的同时新建根节点和子节点(多级子节点)
最近工作中遇到一个问题,要求创建一个XML文件,在创建的时候要初始化该XML文档,同时该文档打开后是XML形式,但是后缀名不是.在网上找了好些资料没找到,只能自己试着弄了一下,没想到成功了,把它记下来 ...
- java的各种类型转换汇总
java类型转换 Integer String Long Float Double Date 1如何将字串 String 转换成整数 int? A. 有两个方法: 1). int i = Intege ...
- 炉石传说 C# 开发笔记(BS上线尝试)
昨天买了一个月的1G 1核的服务器,由于不是新用户,所以没有享受到阿里的6个月免费的优惠. (阿里脑残,为什么不对于续费或者升级免费呢?) 在服务器的通讯上面已经OK了,完全绕过了ASP.NET,就是 ...
- LocalDB:微软的新生代轻量级数据库
什么是LocalDB 随着SQL Server 2012的发布,LocalDB跃入我们的视线,它可以被看做是SQL Server Express的轻量级版本.LocalDB专门为开发人员创建,它非常易 ...