
C#不提升自己程序的权限实现操作注册表
1. 绪论
当我们编写了自己的C#程序,有程序自定义的文件类型时,通常希望它满足以下需求:
- 双击自定义文件打开自定义程序
- 自定义文件有着自己的图标
此时,在网上检索可以发现,大多数回答是使用Microsoft.Win32下的CreateSubKey(String)函数,但是很不幸,Win10的注册表项受访问控制列表(ACL)保护。特别是想要实现上述两个需求时,写入HKEY_CLASSES_ROOT,程序会报错。
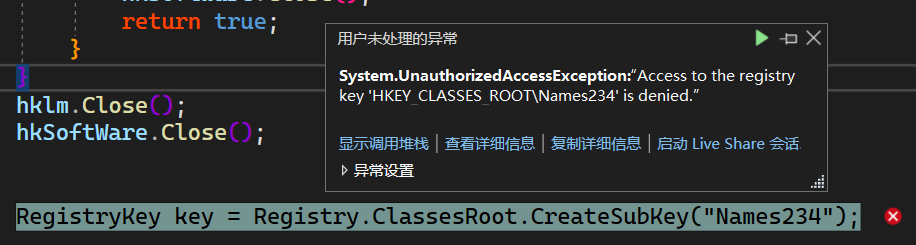
这时,我们可能会进一步提高程序运行时的权限,例如,使用管理员权限启动程序,并且有各种各样的方式。虽然可行,但是某些情况下,是需要以非管理员权限执行的,这时又要降级,没有必要的反反复复,着实累!而且会使得用户心存疑虑[1]。
受到HandyControl的源码启发,可以使用以下的方式,实现上述两个需求,同时不用提升自己程序的运行权限,从而免去了一系列的麻烦。
2. 主体思路
查看它的源码,一言以蔽之:利用CMD,执行注册表reg文件,实现读写删注册表。具体的实现步骤为:
- 获取当前程序主模块的路径
- 检测路径下是否存在reg文件,如果有,则退出;如果没有,则认为是第一次启动,注册表内没有写入想要的信息,继续执行以下步骤
- 读取准备的txt文件(含操作注册表的内容)
- 将txt中操作注册表内容的参数,根据需要替换赋值
- 写入reg文件
- cmd执行reg文件,自动弹出管理权限获取窗口
- “是”实现reg文件操作,“否”取消操作
但是上述步骤可以考虑以下的优化方向:
- 执行reg文件前,询问用户是否可以写入注册表以实现双击打开文件功能,变得用户友好型
- 若用户点击否,该功能则再也无法出现。用户想要实现双击打开文件功能,无从下手
- 若目录下的reg被删除,该功能再次出现,即使注册表中已写入信息
因此,我们在此优化为如图所示的步骤:

3. C#实现
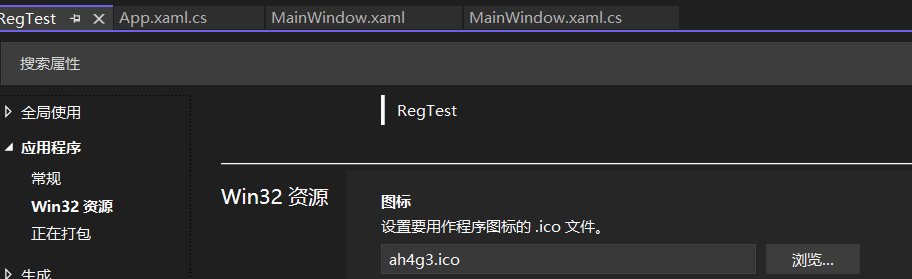
在程序属性中,指定好使用的 ico 文件。
假设自定义的文件后缀名为:.mySuffix。那么实现上述两个需求,按照Saito Asuka的步骤可以手动实现。结合注册表文件编写方法,利用优化后的流程,即可程序实现。
3.1 检测是否注册
函数Registry.ClassesRoot.OpenSubKey(".mySuffix")可以读取其中的名称,如果没有,返回null,实现变相的判断是否存在。对于同一个后缀名,可能有着不同的程序实现,需要遍历所有的值。在关联的值中,查看是否有 open/command 的值。Registry.ClassesRoot.OpenSubKey(path).GetValue(null)可以返回名称对应的值。
点击查看代码
        private bool IsRegistryExist(string suffix, string path)

        {

            try

            {

                using RegistryKey hkSoftWare = Registry.ClassesRoot.OpenSubKey(suffix);

                if (hkSoftWare == null) return false;

                // 获取到该项下所有的名称

                string[] sValueNameColl = hkSoftWare.GetValueNames();

                int len = sValueNameColl.Length;

                // 获取到所有名称对应的数据

                for (int i = 0; i < len; i++)

                {

                    string data = hkSoftWare.GetValue(sValueNameColl[i]).ToString();

                    if (string.Equals(data, string.Empty)) continue;

                    RegistryKey rk = Registry.ClassesRoot.OpenSubKey($"{data}\\shell\\open\\command");

                    if (rk == null) continue;

                    var commandData = rk.GetValue(null)?.ToString();

                    rk.Close();

                    if (commandData == null) return false;

                    if (string.Equals(commandData, string.Empty)) return false;

                    if (string.Equals(commandData, path)) return true;

                }

            }

            finally

            {

            }

            return false;

        }
3.2 替换参数写入reg文件并执行
本程序基于 WPF ,因此获取程序所在路径使用的是Process.GetCurrentProcess().MainModule。在替换时,务必注意先后顺序,想知道不按顺序的后果,自己可以试验一下。
点击查看代码
        private void UpdateRegistry()

        {

			// 获取程序运行路径

            var processModule = Process.GetCurrentProcess().MainModule;

            if (processModule == null) return;

            if (IsRegistryExist(".mySuffix", processModule.FileName)) return;

            var processWithSuffix = processModule.ModuleName.Split('.')[0] + ".mySuffix";

            var registryFilePath = $"{Path.GetDirectoryName(processModule.FileName)}\\Registry.reg";

            if (!File.Exists(registryFilePath))

            {

                string registryStr =

                    "Windows Registry Editor Version 5.00\r\n" +

                    "\r\n" +

                    "[HKEY_CLASSES_ROOT\\##]\r\n" +

                    "@=\"###\"\r\n" +

                    "\r\n" +

                    "[HKEY_CLASSES_ROOT\\###\\DefaultIcon]\r\n" +

                    "@=\"#\"\r\n" +

                    "\r\n" +

                    "[HKEY_CLASSES_ROOT\\###\\shell]\r\n" +

                    "\r\n" +

                    "[HKEY_CLASSES_ROOT\\###\\shell\\open]\r\n" +

                    "\r\n" +

                    "[HKEY_CLASSES_ROOT\\###\\shell\\open\\command]\r\n" +

                    "@=\"#\"" + "\r\n";

                // 替换

                var newRegistryStr = registryStr.Replace("###", processWithSuffix).Replace("##", ".mySuffix").Replace("#", processModule.FileName.Replace("\\", "\\\\"));

                File.WriteAllText(registryFilePath, newRegistryStr);

            }

            Process.Start(new ProcessStartInfo("cmd", $"/c {registryFilePath}")

            {

                UseShellExecute = false,

                CreateNoWindow = true

            });

        }
3.3 更新注册表
想要实现程序第一次启动后,仅注册写入一次,将上述函数,放置在OnStartup(StartupEventArgs e)函数中。
protected override void OnStartup(StartupEventArgs e)

        {

            base.OnStartup(e);

            UpdateRegistry();

        }
4. 总结
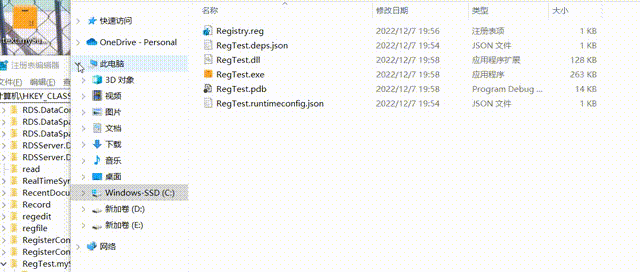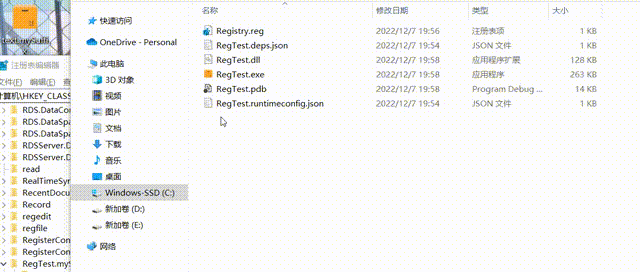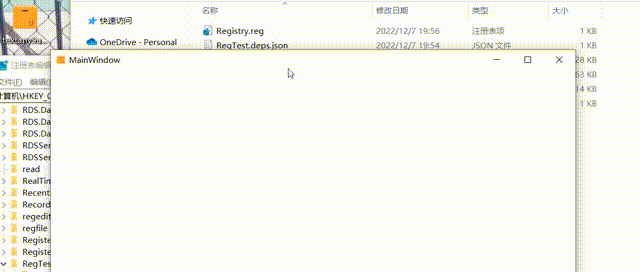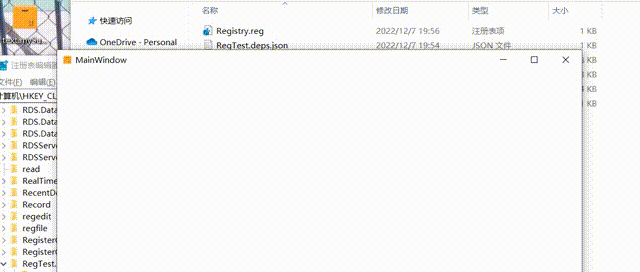
在桌面新建自定义文件后,可以实现自定义的 ico 图标(与第3节中,程序指定的ico文件图标相同),双击后,也可以实现打开自定义程序。
C#不提升自己程序的权限实现操作注册表的更多相关文章
- C# 32位程序访问64位系统注册表
原文:C# 32位程序访问64位系统注册表 我的上一篇文章已经阐述了“32位程序和64位程序在64位平台上读\写注册表的区别”,那么接下来将要回答上篇所留下来的一个问题:32位程序如何访问64位系统注 ...
- Inno Setup入门(十)——操作注册表 & 自启程序
http://379910987.blog.163.com/blog/static/3352379720110259414788/ 有些程序需要随系统启动,或者需要建立某些文件关联等问题,这些都是通过 ...
- winform 操作注册表提示没有权限解决办法
1.打开VS2005.VS2008.VS2010.VS2012.VS2013.VS2015工程,查看工程文件夹中的Properties文件夹下是否有app.manifest这个文件:如没有,按如下方式 ...
- VM虚拟机安装无法将值写入注册表.....请确认你是否有足够的权限访问该注册表项,或者与技术支持人员联系。
解决方法: 关掉360安全卫士等软件再安装
- win8提升winform软件的权限
在win8系统中,微软提高了系统盘文件的权限,提高了其他系统操作的权限,因此一些桌面应用程序在运行时会报一些权限错误,比如C盘文件操作权限,或注册表操作无权限等. 我之前开发过一款用笔记本一键架设无线 ...
- 使用.netFx4.0提供的方法解决32位程序访问64位系统的64位注册表
原文:使用.netFx4.0提供的方法解决32位程序访问64位系统的64位注册表 我们知道目标平台是32位的程序运行在64位的系统上,去访问部分注册表的时候系统自动重定向到win32node节点对应的 ...
- 以向VS 程序打包集成自动写入注册表功能为例,介绍如何实现自由控制安装过程
最近由于项目部署时需要更灵活的控制程序安装的流程以及自定义安装行为,特意研究了一下VS程序打包,把解决办法和大家分享一下. 以VS2010为例: 这是一个已经设置好最基本的Visual Studio ...
- Windows:32位程序运行在64位系统上注册表会重定向
参考资料 微软注册表英文文档 StackOverflow社区回答 1.注册表位置 64bit系统(Windows Server 2008 R2只有64bit系统)的注册表分32 位注册表项和64位注册 ...
- Windows应用程序运行权限设置
在Vista以后的windows版本中,有些时候需要提升编译后生成程序的权限,即希望让生成的程序以管理员身份运行.虽然在一般情况下,可以使用鼠标右键选择的方式来强行以管理员身份运行,但它并没有屏蔽普通 ...
- 使用 SecurityManager 和 Policy File 管理 Java 程序的权限
参考资料 该文中的内容来源于 Oracle 的官方文档.Oracle 在 Java 方面的文档是非常完善的.对 Java 8 感兴趣的朋友,可以从这个总入口 Java SE 8 Documentati ...
随机推荐
- Traefik SRE 之使用 Prometheus 进行监控报警
当我们使用 Traefik 作为 Kubernetes 的 Ingress 控制器的时候,我们自然也非常有必要对其进行监控.本文我们将探讨如何使用 Prometheus 和 Grafana 从 Tra ...
- 类和实例,super()函数
class Foo: def __init__(self, name): self.name = name def ord_func(self): """定义实例方法,至 ...
- STM32F10x SPL V3.6.2 集成 FreeRTOS v202112
STM32F10x SPL 集成 FreeRTOS 在整理 GCC Arm 工具链的Bluepill代码示例, 常用外设都差不多了, 接下来是 FreeRTOS, 网上查到的基本上都是基于旧版本的集成 ...
- spring cron表达式源码分析
spring cron表达式源码分析 在springboot中,我们一般是通过如下的做法添加一个定时任务 上面的new CronTrigger("0 * * * * *")中的参数 ...
- 驱动开发:通过Async反向与内核通信
在前几篇文章中给大家具体解释了驱动与应用层之间正向通信的一些经典案例,本章将继续学习驱动通信,不过这次我们学习的是通过运用Async异步模式实现的反向通信,反向通信机制在开发中时常被用到,例如一个杀毒 ...
- 谣言检测(PLAN)——《Interpretable Rumor Detection in Microblogs by Attending to User Interactions》
论文信息 论文标题:Interpretable Rumor Detection in Microblogs by Attending to User Interactions论文作者:Ling Min ...
- Docker容器技术基础
Docker基础 目录 Docker基础 容器(Container) 传统虚拟化与容器的区别 Linux容器技术 Linux Namespaces CGroups LXC docker基本概念 doc ...
- 2022-08-25-cdn套中套
layout: post cid: 19 title: cdn套中套 slug: 19 date: 2022/08/25 20:32:00 updated: 2022/08/26 11:20:20 s ...
- LOJ2325「清华集训 2017」小Y和恐怖的奴隶主
题目链接 首先dp很显然,\(f(i,s)\)表示到了第i轮,各种血量人数的情况为s今后的期望攻击boss次数.那么有\(f(i,s)=\frac{1}{num+1}*\sum_{s->s'}( ...
- 集训队互测2016Unknown(UOJ191)
题目链接 前面部分和lzz的题解是一样的. 首先将输入点(x,y)变为(-y,x)然后,只需找一个向量与(-y,x)的点积最大,即找一个向量在(-y,x)上的投影最长.此时所有的点都是在x轴上方的,容 ...